
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit

أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 6 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 8 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 23 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 2 أيام
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 23 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 0 أيام
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ يوم واحد
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7kمنذ 6 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 15 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 12 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
947 نتائج
afot preview

afot

GitHubharris21/afot

أداة تحقيق جنائي آلي لنظام ويندوز

osinthash-analysisscripting-automation+3
45منذ 9 سنوات
memgrep preview

memgrep

GitHubnccgroup/memgrep

أدوات البحث في الذاكرة

memory-forensicsforensicsinformation-gathering+3
44منذ 12 سنوات
netscaler-ctx697096-checker preview

netscaler-ctx697096-checker

GitHubthomaspoppelgaard/netscaler-ctx697096-checker

مدقق للقراءة فقط لـ Citrix NetScaler CTX697096 (CVE-2026-88771–88778): يتحقق من الإصدار، والشروط المسبقة لـ CVE ومخاطر الترقية، ويفحص مؤشرات الاختراق…
defensive-toolsioc-managementreconnaissance+9
22منذ 8 أيام
SessionView preview

SessionView

GitHublsecqt/sessionview

أداة محمولة بلغة C# لتعداد جلسات Windows المحلية والبعيدة.
reconnaissanceforensicsinformation-gathering+3
57منذ 10 أشهر
iocx preview

iocx

GitHubiocx-dev/iocx

محرك تحليل ثابت قابل للتوسيع وحتمي النتائج، يستخرج مؤشرات الاختراق (IOCs) عالية الدلالة من ملفات PE الثنائية والنصوص، صُمم لأتمتة مراكز العمليات…

ioc-managementstatic-analysisvulnerability-analysis+6
28منذ شهر واحد
wstrace preview

wstrace

GitHubgilnett/wstrace

Standalone zero-driver Windows system and API monitor in Rust
defensive-toolsdynamic-analysis-sandboxingreverse-engineering+7
25منذ 3 أيام
dpapi-toolkit preview

dpapi-toolkit

GitHubcrypt0p3g/dpapi-toolkit

أسقط أي أثر Windows DPAPI وسيتعرف على التنسيق ومفتاح master المطلوب بالضبط، ثم يفك التشفير بمجرد تزويده بالمفتاح. يعمل دون اتصال، عبر واجهة سطر…
password-crackingencryption-decryption-toolshash-analysis+7
31منذ شهر واحد
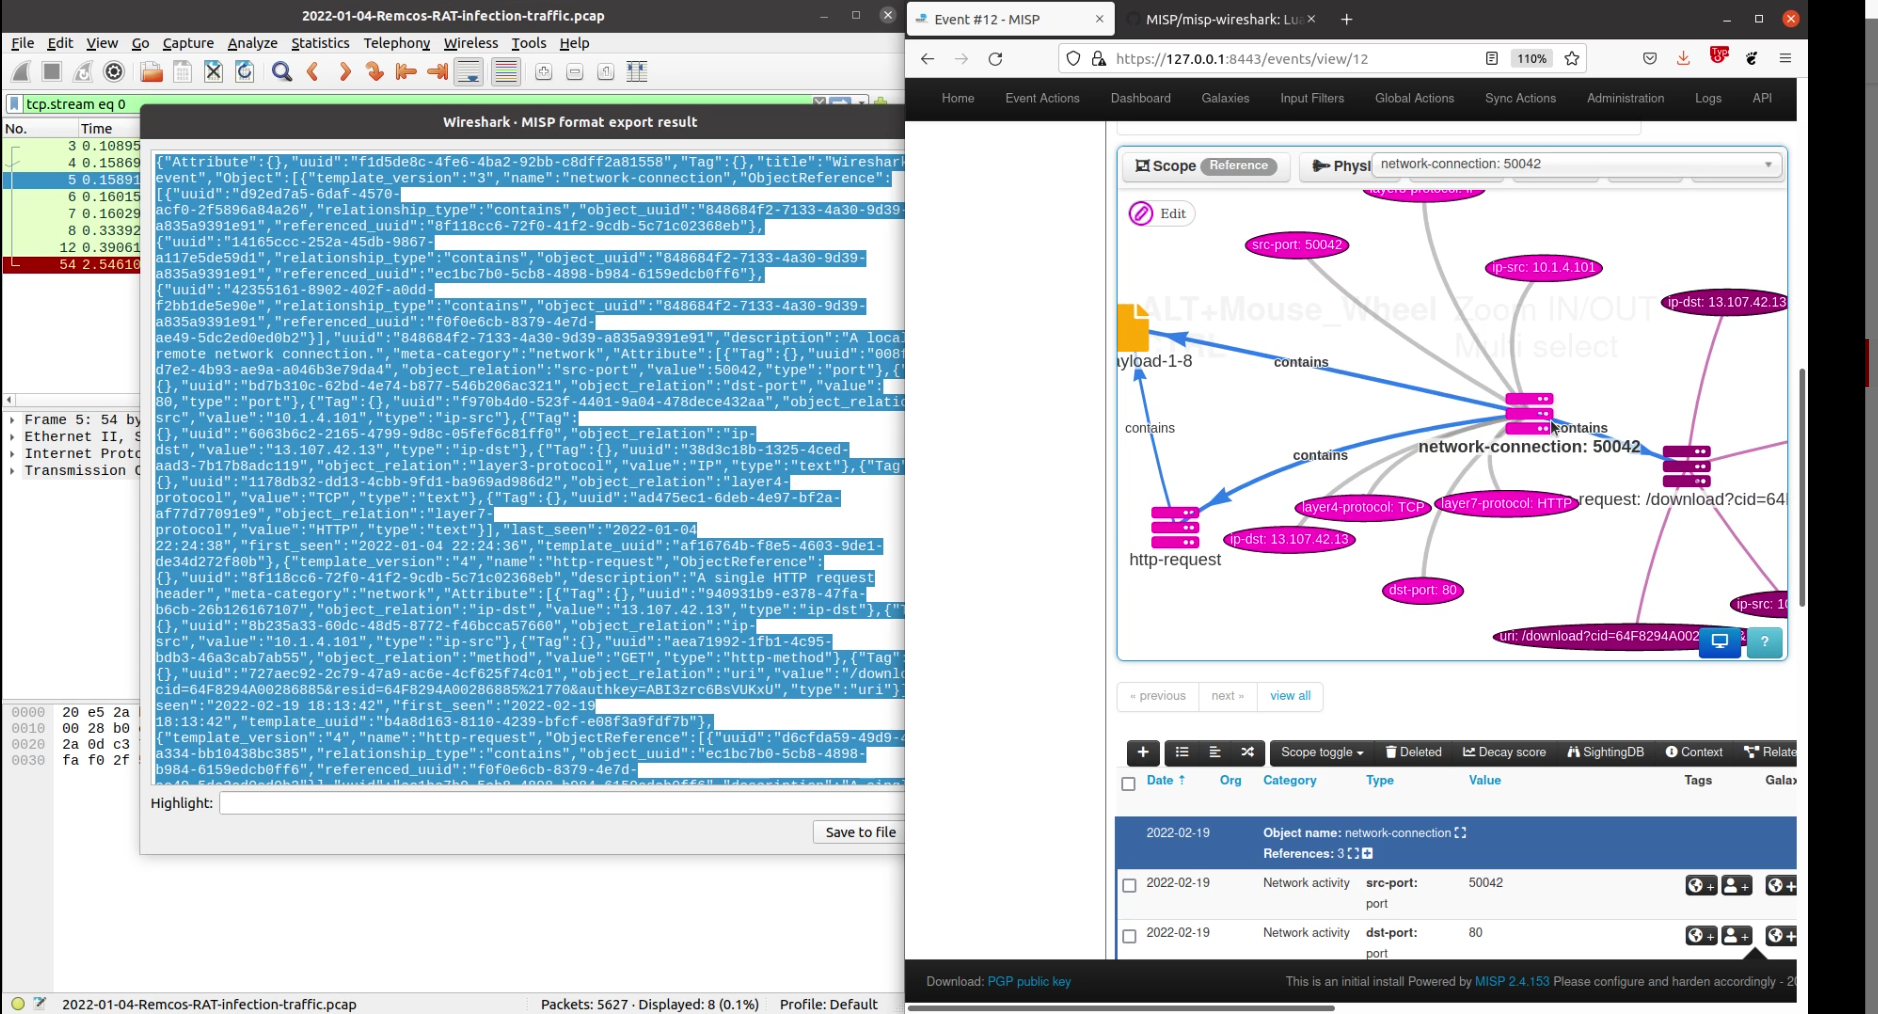
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

إضافة Lua لاستخراج البيانات من Wireshark وتحويلها إلى تنسيق MISP

packet-sniffing-analysisnetwork-forensicsforensics+2
50منذ 3 سنوات
ESLockDecryptor preview

ESLockDecryptor

GitHubpiotr-kniaz/eslockdecryptor

أداة لاستعادة وفك تشفير ملفات ES File Explorer المشفرة (.eslock)
android-securityencryption-decryption-toolsforensics+3
14منذ 9 أيام
Stompy preview

Stompy

GitHubzephrfish/stompy

أداة Timestomp لتسطيح أوقات MAC باستخدام طابع زمني محدد
defensive-toolsforensicsred-teaming
49منذ سنة واحدة
DriverSentinel preview

DriverSentinel

GitHubbi8d0/driversentinel

DriverSentinel هي أداة أمنية مطوّرة بلغة Go تكتشف برامج التشغيل الضارّة والهشّة على أنظمة Windows من خلال مقارنتها بقاعدة بيانات LOLDrivers.io.

defensive-toolsvulnerability-scannersforensics+2
36منذ 3 أشهر
CVE-2021-44228 preview

CVE-2021-44228

GitHubfireeye/cve-2021-44228

قواعد OpenIOC لتسهيل البحث عن مؤشرات الاختراق
ioc-managementvulnerability-analysisforensics+3
37منذ 4 سنوات
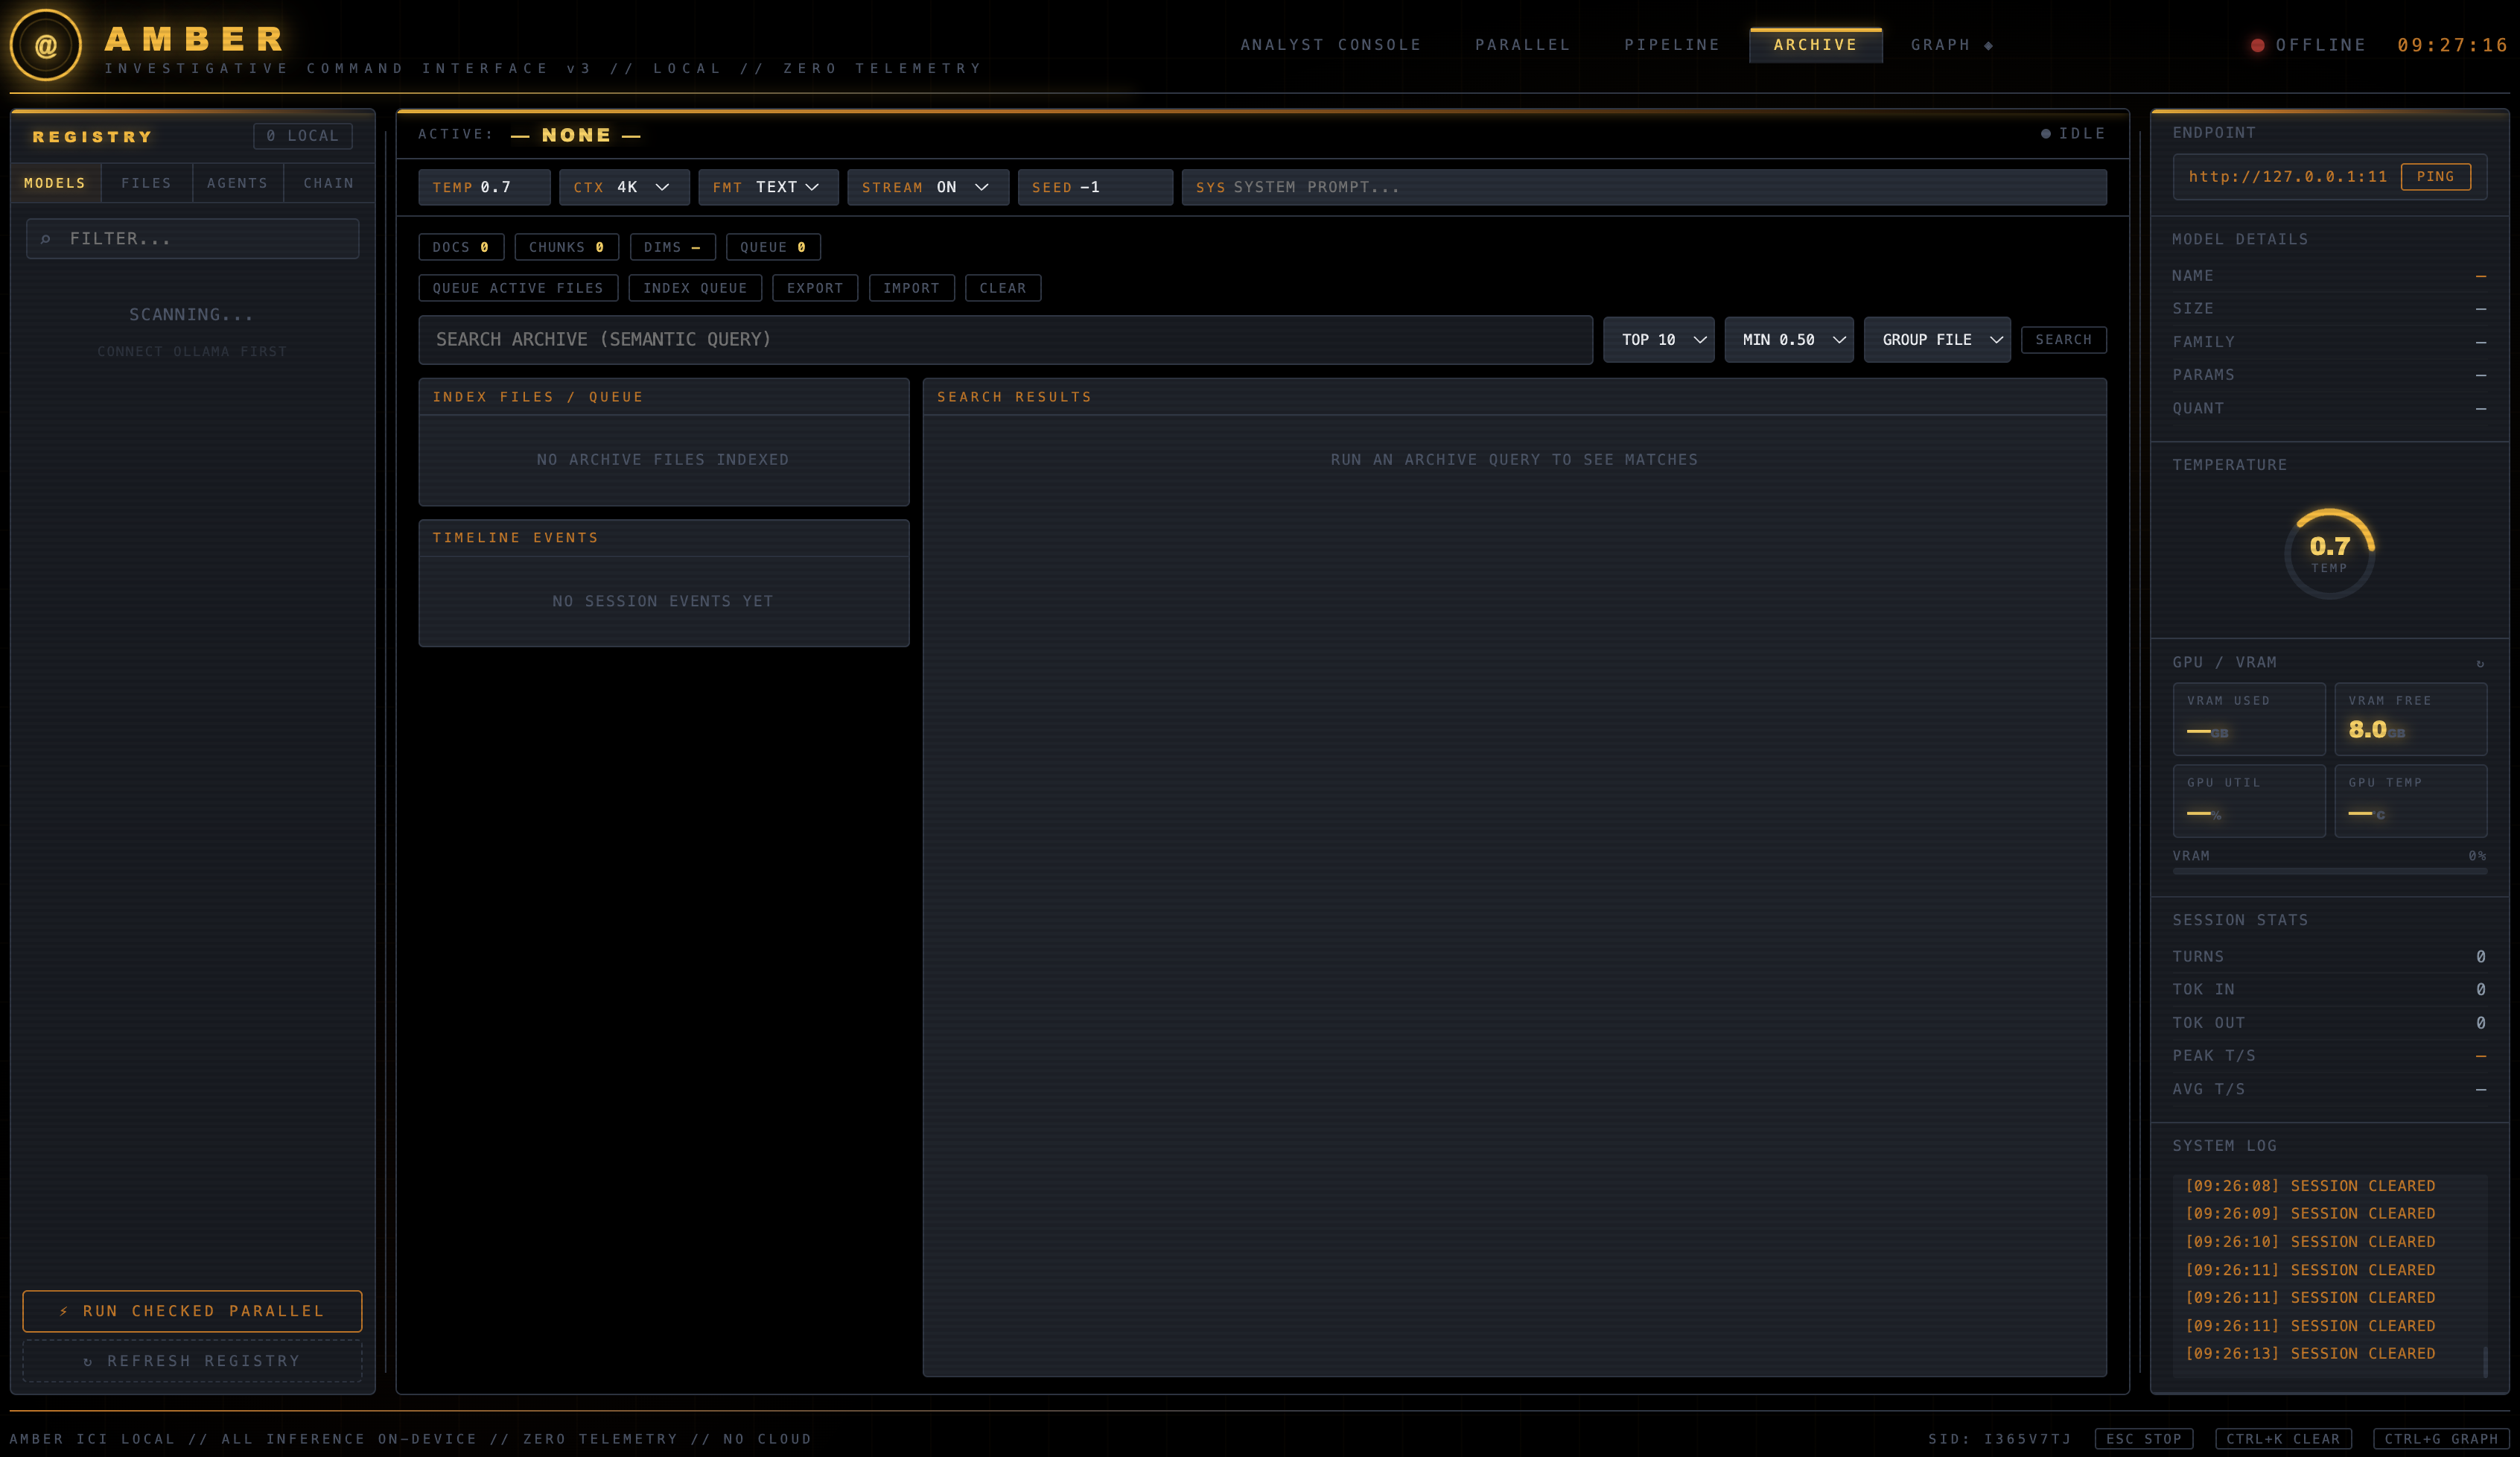
AMBER-ICI preview

AMBER-ICI

GitHubgs-ai/amber-ici

AMBER ICI v5: مركز قيادة تحقيقي محلي أولاً يعمل عبر Ollama، مع أدلة محددة النطاق لكل قضية، وسلاسل وكلاء، واسترجاع هجين، وتحليل متدفق، وعروض رسومية…
osintscripting-automationforensics+9
19منذ 2 أشهر
tird preview

tird

GitHubhakavlad/tird

أداة تخزين إخفائي وتشفير الملفات
encryption-decryption-toolsforensicssteganography+3
22منذ 5 أشهر
MetadataPlus preview

MetadataPlus

GitHubnccgroup/metadataplus

أداة لاستخدام مواقع غير تقليدية لاستخراج البيانات الوصفية من مستندات Office.

osintforensicsinformation-gathering+1
64منذ 3 سنوات
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

ماسح الأدلة الجنائية
disk-forensicsmemory-forensicsnetwork-forensics+3
41منذ 13 سنوات
unredactor preview

unredactor

GitHubkvthweatt/unredactor

أداة إزالة التعتيم عن PDF.

osintforensicsinformation-gathering+2
43منذ 9 أشهر
Simple-Live-Data-Collection preview

Simple-Live-Data-Collection

GitHubletsdefendio/simple-live-data-collection

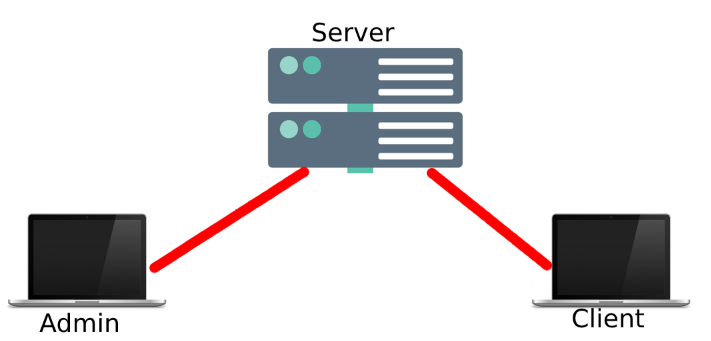
أداة خادم-عميل لجمع البيانات الحية أثناء الاستجابة للحوادث. يرسل المسؤول طلبات إلى العملاء لجمع معلومات النظام للتحليل الجنائي.


forensicsinformation-gatheringdigital-forensics+1
22منذ 6 سنوات
السابق1…303132…53التالي