
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 6 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 8 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 23 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 2 أيام
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 23 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 19س 50د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ يوم واحد
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7kمنذ 6 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 15 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 12 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
947 نتائج
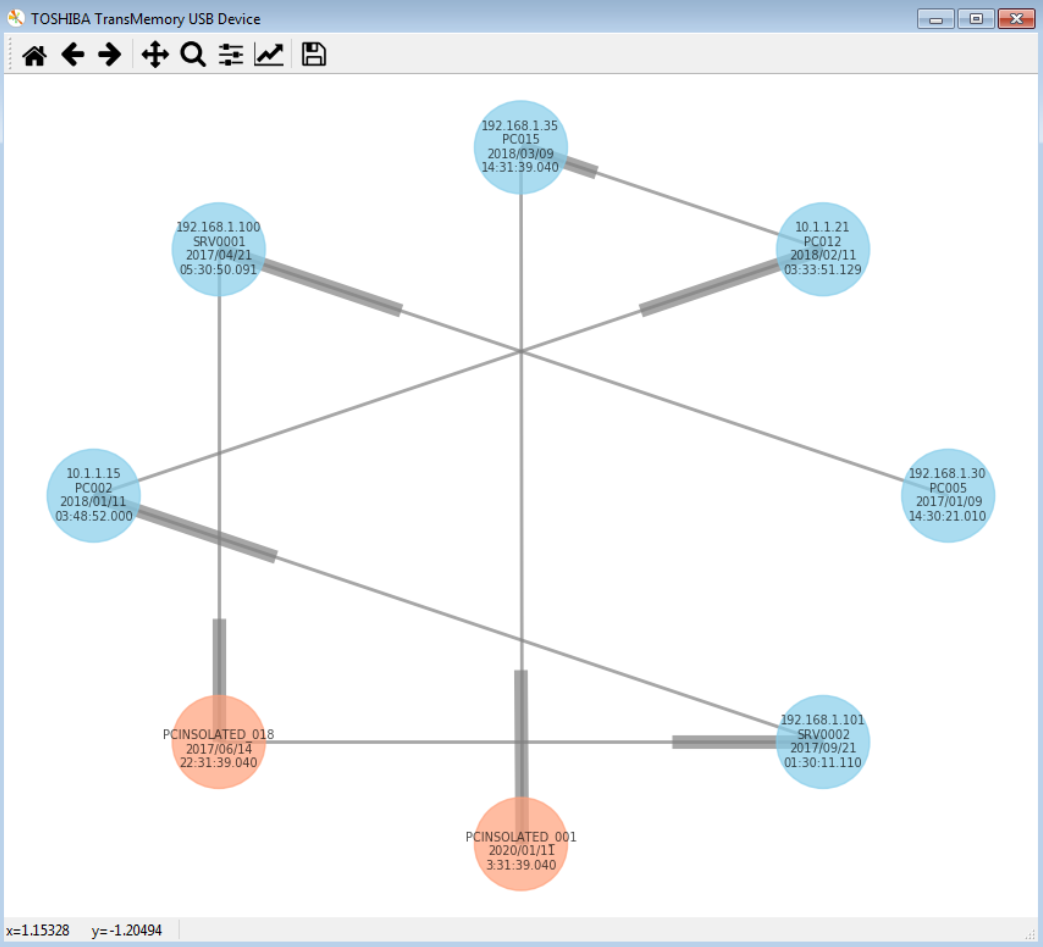
HiddenNetworks-Python preview

HiddenNetworks-Python

GitHubtelefonica/hiddennetworks-python

أداة تحقيق في وصلات أجهزة USB تتعقب العلاقات الفعلية بين الجهاز والحاسوب عبر الشبكات المحلية والمجالية، وتولد رسومًا بيانية مرئية وتقارير بصيغتي CSV…

reconnaissancenetwork-forensicsforensics+2
38منذ 6 سنوات
010-Editor-Template preview

010-Editor-Template

GitHubjas502n/010-editor-template

مستودع قوالب ثنائية لبرنامج 010 Editor، يوفر نصوصًا برمجية بامتداد .bt لتحليل الملفات القابلة للتنفيذ، وصور أنظمة الملفات، وخلايا السجل (Registry…

reverse-engineeringforensicsdata-recovery+4
44منذ 5 سنوات
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

يفك ترميز حركة مرور PlugX والآثار المشفرة/المضغوطة

encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
38منذ 13 سنوات
SharkMCP preview

SharkMCP

GitHubweirdmachine64/sharkmcp

خادم MCP متعدد الاستخدامات لتحليل ملفات PCAP

packet-sniffing-analysisreconnaissancenetwork-forensics+6
73منذ 6 أشهر
factual-rules-generator preview

factual-rules-generator

GitHubcircl/factual-rules-generator

يولد قواعد YARA من البرامج المثبتة على نظام تشغيل قيد التشغيل لتحديد البرامج المعروفة والعثور على تثبيتات مماثلة عبر أدلة الطب الشرعي الرقمي.
vulnerability-analysisforensicsinformation-gathering+1
75منذ 4 سنوات
linux_screenshot_xwindows preview

linux_screenshot_xwindows

GitHubeurecom-s3/linux_screenshot_xwindows

برنامج إضافي لـ Volatility لاستخراج X لقطات شاشة من تفريغ الذاكرة

memory-forensicsforensicsinformation-gathering+1
37منذ 8 سنوات
cve-2024-3094-tools preview

cve-2024-3094-tools

GitHubjfrog/cve-2024-3094-tools

ماسح قائم على Shell لاكتشاف ثغرة الباب الخلفي XZ (CVE-2024-3094) في الملفات والدلائل، مما يتيح التحديد السريع للأنظمة المخترقة والتخفيف من حدتها.

vulnerability-scannersvulnerability-analysisforensics+3
45منذ 2 سنوات
aws-firmware-dump preview

aws-firmware-dump

GitHubradkawar/aws-firmware-dump

يحصل على أقراص EBS الخاصة بـ AWS AMI يمكنك تشغيلها، ويبث اللقطات عبر واجهات EBS المباشرة إلى دلو S3 خاص مع بيانات sha256 الوصفية وفك تغليف الصورة…

cloud-infrastructure-securitydisk-forensicsscripting-automation+5
28منذ 23 أيام
Bryobio preview

Bryobio

GitHubemrekybs/bryobio

تم تطويره لتسريع عمليات محللي SOC أثناء التحليل.
packet-sniffing-analysisvulnerability-analysisnetwork-forensics+3
48منذ 7 أشهر
exif-gps-tracer preview

exif-gps-tracer

GitHubm0n1x90/exif-gps-tracer

نص بايثون يسمح لك بتحليل بيانات الموقع الجغرافي من ملفات الصور المخزنة في مجموعة بيانات. كما ينتج مخرجات في ملف CSV وأيضًا في خرائط جوجل بتنسيق HTML.
osintreconnaissanceforensics+2
44منذ 5 سنوات
UnConfuserEx preview

UnConfuserEx

GitHubzypherion-technologies/unconfuserex

أداة فك تعتيم لـ ConfuserEx2 مع دعم لمكافحة العبث، والضاغط، والثوابت، وتدفق التحكم، واستعادة الموارد.

static-analysisdynamic-analysis-sandboxingcode-analysis+6
40منذ 3 أشهر
Evtx_Log_Browser preview

Evtx_Log_Browser

GitHubkacos2000/evtx_log_browser

متصفح سجلات Evtx (XML)
defensive-toolsforensicsdigital-forensics+2
60منذ 3 سنوات
uoftctf-2025-chals-public preview

uoftctf-2025-chals-public

GitHubuoftctf/uoftctf-2025-chals-public

نشرات التحديات، الكود المصدري، والحلول لمسابقة UofTCTF 2025
reverse-engineeringforensicsweb-security+6
40منذ سنة واحدة
QLOG preview

QLOG

GitHubthreathunters-io/qlog

مسجل إنشاء عمليات يعتمد على ETW في Windows، يقوم بإثراء الأحداث بتجزئات الملفات والتوقيعات وتفاصيل العملية الأم، مع الإخراج إلى سجل أحداث Windows أو…

defensive-toolsforensicsincident-response+1
44منذ 4 سنوات
cisco-ios-xe-implant-detection preview

cisco-ios-xe-implant-detection

GitHubfox-it/cisco-ios-xe-implant-detection

فحص واكتشاف زرع Cisco IOS XE (CVE-2023-20198, CVE-2023-20273)

vulnerability-scannersexploitationforensics+3
41منذ شهر واحد
magic-extractor preview

magic-extractor

GitHubxchwarze/magic-extractor

أداة استخراج عالمية لنظام ويندوز تكتشف الملفات غير المعروفة وتوجّهها إلى أداة الاستخراج المضمّنة الصحيحة.

disk-forensicsmemory-forensicsreverse-engineering+8
35منذ يوم واحد
volatility-gui preview

volatility-gui

GitHubhamza-megahed/volatility-gui

واجهة رسومية لأداة التحليل الجنائي Volatility مكتوبة بـ PyQT5

memory-forensicsforensicsdigital-forensics
60منذ 5 سنوات
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR forensics companion server + capture extension

defensive-toolsioc-managementmemory-forensics+9
36منذ يوم واحد
السابق1…293031…53التالي








