
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ يوم واحد
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 16 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ يوم واحد
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 16 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 15س 12د
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ 2 أيام
mvt preview#8

mvt

GitHubmvt-project/mvt
15.6kمنذ 12س 40د
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 8 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 5 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
937 نتائج
darkfox preview

darkfox

GitHubaryanguenthner/darkfox

استخبارات التهديدات السيبرانية CTI وأبحاث OSINT على الويب المظلم والويب العميق. أداة لجمع المعلومات عن عصابات برامج الفدية.
osintreconnaissancescripting-automation+6
190منذ شهر واحد
stegextract preview

stegextract

GitHubevyatarmeged/stegextract

سكربت Bash يستخرج البيانات اللاحقة والملفات المضمّنة والسلاسل المخفية من صور PNG وJPG وGIF باستخدام أرقام سحرية وتحليل hexdump.

general-purpose-utilitiesforensicsinformation-gathering+4
135منذ 3 سنوات
hackdroid preview

hackdroid

GitHubthehackingsage/hackdroid

فهرس منسّق يضم 364 من تطبيقات APK لأمن أندرويد واختبار الاختراق، منظّمة حسب الفئة، ويغطي أدوات التحليل الجنائي، وMITM، والتنصت، وOSINT، واللاسلكي،…
android-securityosintpacket-sniffing-analysis+8
1.1kمنذ 2 سنوات
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

مجموعة أدوات جنائية تجريبية بـ .NET/WPF لمصادقة iCloud، وتنزيل نسخ CloudKit/MMCS الاحتياطية، واسترداد Octagon/PCS (ADP، Recovery Key، Lockdown Mode).…

encryption-decryption-toolsios-securityforensics+6
2منذ يوم واحد
malware-iocs preview

malware-iocs

GitHubdoctorwebltd/malware-iocs

مؤشرات اختراق (IOCs) منسّقة من تحقيقات البرمجيات الخبيثة لدى Doctor Web، منشورة لاستخدامها في استخبارات التهديدات وهندسة الكشف والاستجابة للحوادث.

ioc-managementthreat-feeds-aggregatorsforensics+4
244منذ شهر واحد
Agentic-Evidence preview

Agentic-Evidence

GitHubowasp/agentic-evidence

مشروع مرجعي من OWASP لأدلة أمن الذكاء الاصطناعي الوكيلي: يربط تنفيذ الوكيل والهوية واستدعاءات الأدوات وقرارات التفويض في خطوط زمنية للتحقيق وحزم أدلة…

defensive-toolsforensicsthreat-intelligence+6
1منذ 9 أيام
agenttriage-open-source preview

agenttriage-open-source

GitHubasngs/agenttriage-open-source

نظام تتبّع وتشخيص أمني عابر للوكلاء لوكلاء LLM المستخدمين للأدوات: يطبّع أحداث التتبّع، ويبني رسومًا بيانية للمصدر، ويستخرج سلاسل من المصدر إلى…

dynamic-analysis-sandboxingcode-analysisforensics+6
منذ 2 أشهر
SecLog preview

SecLog

GitHubseclog-open/seclog

يجمع سجلات أمنية متعددة المصادر من سيناريوهات هجوم Docker قابلة لإعادة الإنتاج، ويبني سلاسل الهجوم، ويوفر معيار SecLog-Bench-216 لتقييم استدلال نماذج…

dynamic-analysis-sandboxingnetwork-forensicsforensics+6
2منذ 5 أيام
aide preview

aide

GitHubaide/aide

أداة لمراقبة سلامة الملفات تكشف التغييرات غير المصرح بها في الملفات والمجلدات المراقبة باستخدام فحوصات السمات، وخوارزميات تجزئة متعددة، وقواعد قابلة…


defensive-toolshash-analysisconfiguration-auditing+4
757منذ 6 أيام
DecodeBox preview

DecodeBox

GitHubowasp/decodebox

Encode. Decode. Identify.

static-analysisforensicsinformation-gathering+5
4منذ 4 أيام
iocs preview

iocs

GitHubnextronsystems/iocs

مؤشرات الاختراق من التحليل والبحث الذي أجراه فريق Nextron Threat Research

ioc-managementthreat-feeds-aggregatorsforensics+4
23منذ 7 أيام
taikotalent-phishing-iocs preview

taikotalent-phishing-iocs

GitHubeddyflores100-lang/taikotalent-phishing-iocs

مؤشرات الاختراق وسلسلة الهجوم والكشف عن حملة taikotalent.xyz المزيفة التي تنتحل صفة مسؤولي التوظيف في Taiko، والتي تُوزّع حصانًا طرواديًا بلغة Bash…
ioc-managementforensicsphishing+5
منذ 13 أيام
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

يحلّل ملفات Windows MiniDump (MDMP) باستخدام Kaitai Struct، ويستخرج سلاسل الذاكرة ويفحصها مقابل قواعد YARA لأغراض التحليل الجنائي وفرز البرمجيات…
memory-forensicsforensicsmalware-analysis+3
منذ 3 سنوات
NaSuno preview

NaSuno

GitHubahmadhassan-bted/nasuno

مجموعة أدوات لإزالة العلامات المائية الصوتية بالذكاء الاصطناعي ومكافحة الإسناد الجنائي. تُبطل بصمات Suno وUdio والبصمات العصبية باستخدام الإخفاء…
encryption-decryption-toolsforensicssteganography+4
5.0kمنذ 6 أيام
DFIRHub preview

DFIRHub

GitHublascc/dfirhub

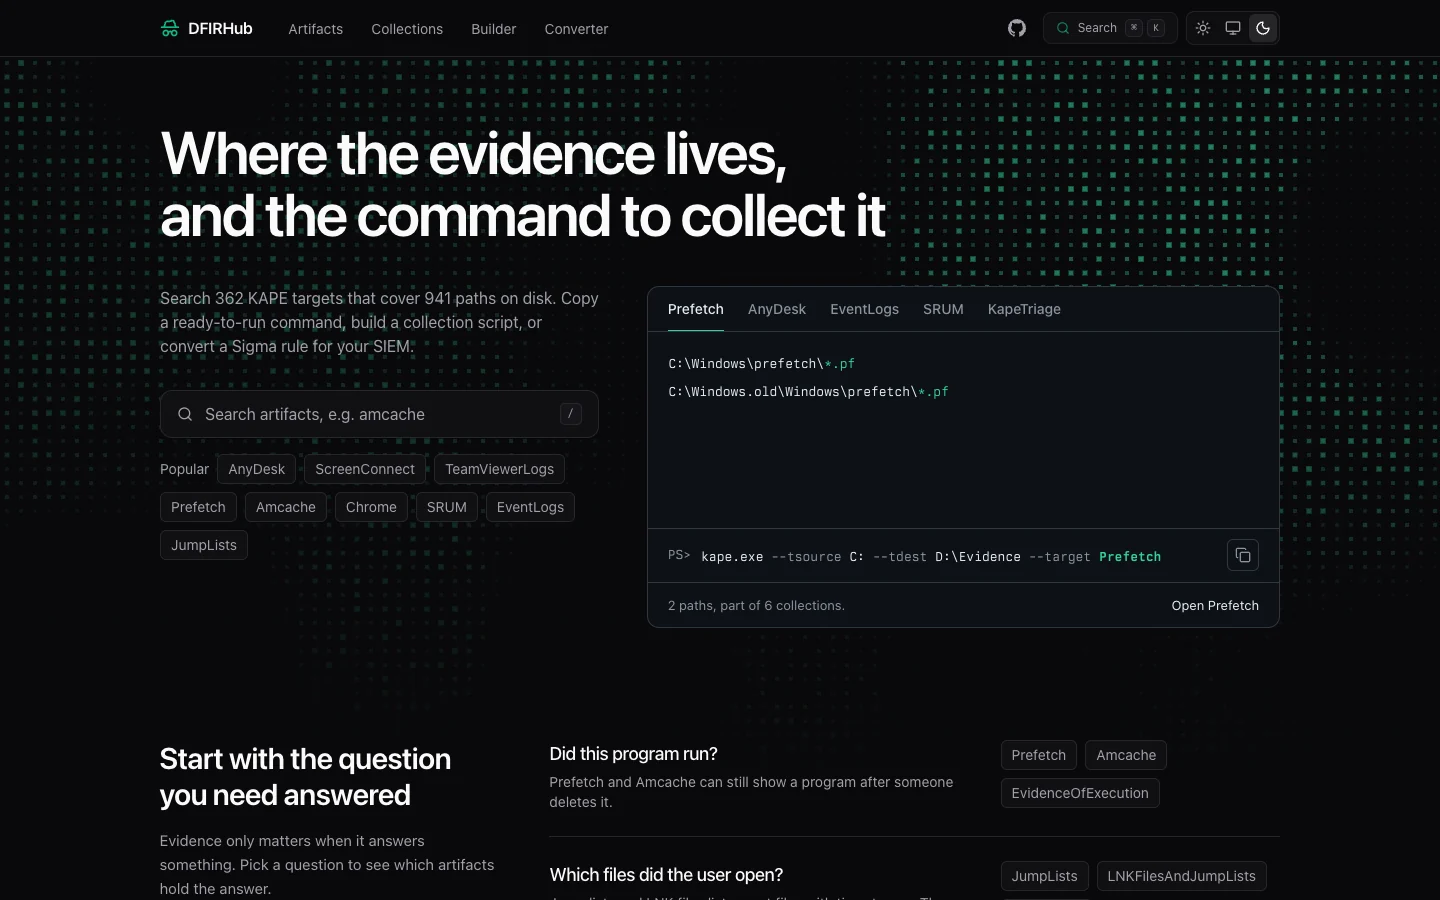
Search Windows forensic artifacts, see where each one lives on disk, and copy the KAPE command to collect it. Also builds collection scripts and…
forensicsinformation-gatheringdigital-forensics+4
10منذ 2 أيام
MalDec-EDR preview

MalDec-EDR

GitHubgmh5225/maldec-edr

حل كشف واستجابة لنقاط النهاية على يونكس يستخدم آليات على مستوى النواة لاكتشاف الحالات الشاذة وهجمات البرمجيات الخبيثة في الوقت الفعلي.
defensive-toolsforensicsnetwork-security+5
منذ 2 سنوات
MalwareDB preview

MalwareDB

GitHubgmh5225/malwaredb

مجموعة منسقة من 961 عائلة برمجيات خبيثة (1.36 GB) في أرشيفات ZIP محمية بكلمة مرور، منظمة حسب العائلة والنوع للتحليل والبحث.

forensicsmalware-analysisthreat-intelligence+3
2منذ 3 سنوات
Hayabusa-Bulk-Runner preview

Hayabusa-Bulk-Runner

GitHubrorywag/hayabusa-bulk-runner

Bulk-run Hayabusa across a folder of triage collections, one run per host, with per-host reports and a cross-host triage dashboard


defensive-toolsioc-managementscripting-automation+5
18منذ يوم واحد
السابق12…53التالي







