piotr-kniaz/eslockdecryptor
أداة لاستعادة وفك تشفير ملفات ES File Explorer المشفرة (.eslock)


ESLockDecryptor هي أداة سطر أوامر مصممة لاستعادة وفك تشفير الملفات المشفرة بواسطة ES File Explorer (الملفات ذات الامتداد .eslock). وهي تُظهر التأثير الواقعي لثغرة CWE-327 (استخدام خوارزمية تشفير معطوبة أو محفوفة بالمخاطر) الموجودة في تطبيق ES File Explorer. ونظرًا للعيوب الجوهرية في طريقة تنفيذ ES File Explorer للتشفير الخاص بملفات .eslock، تستطيع هذه الأداة تجاوز الحماية بنجاح واستعادة البيانات الأصلية.
تتيح لك ESLockDecryptor معالجة الملفات الفردية والمجلدات، ومحاولة استعادة الملفات المتضررة جزئيًا.
[!WARNING] للاستخدام القانوني فقط! هذا البرنامج مصمم لأغراض تعليمية، والبحث الأمني، والاستخدام القانوني في التحقيق الجنائي الرقمي. وهو يهدف إلى مساعدة المستخدمين على استعادة بياناتهم الخاصة أو مساعدة المهنيين المصرح لهم في تحليل الآثار/الأدلة.
المؤلف غير مسؤول عن أي استخدام غير قانوني لهذه الأداة. يُعد استخدام هذا البرنامج لمهاجمة أهداف دون موافقة متبادلة مسبقة أمرًا غير قانوني. تقع على عاتق المستخدم النهائي مسؤولية الالتزام بجميع القوانين المحلية والولائية والفيدرالية المعمول بها. ولا يتحمل المطور أي مسؤولية عن أي إساءة استخدام أو ضرر ناتج عن هذا البرنامج.
ESLockDecryptor WebUI (طريقة سهلة لمعظم المستخدمين)
يتم تنفيذ جميع عمليات فك التشفير محليًا في متصفحك عبر WebAssembly. لا تغادر ملفاتك ومفاتيحك جهازك أبدًا.
ESLockDecryptor CLI (للمستخدمين التقنيين والتحقيق الجنائي الرقمي)
ESLockDecryptor.Core (للمطورين)
.eslock.يمكنك تنزيل أحدث الملفات التنفيذية الجاهزة لنظامك من صفحة Releases.
تثبيت .NET Runtime غير مطلوب.
المنصات المدعومة:
هذه أداة واجهة سطر أوامر (CLI). يُقصد تشغيلها من الطرفية (Command Prompt، PowerShell، Bash).
لا تشغّلها بالنقر المزدوج:
الطريقة الصحيحة:
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
تُعالَج جميع الدلائل بشكل تكراري (recursive). سيكون لدليل الإخراج البنية نفسها التي يمتلكها دليل الإدخال.
إذا حُذفت وسيطة <output> (السيناريوهان 1 و2)، تُنشئ الأداة تلقائيًا دليلًا جديدًا في موقع العمل الحالي باستخدام التنسيق:
decrypted-[timestamp]
(على سبيل المثال، decrypted-20260214-231500)
المتطلب: ضع الملف التنفيذي ESLockDecryptor مباشرةً داخل المجلد الذي يحتوي على ملفات .eslock المشفّرة.
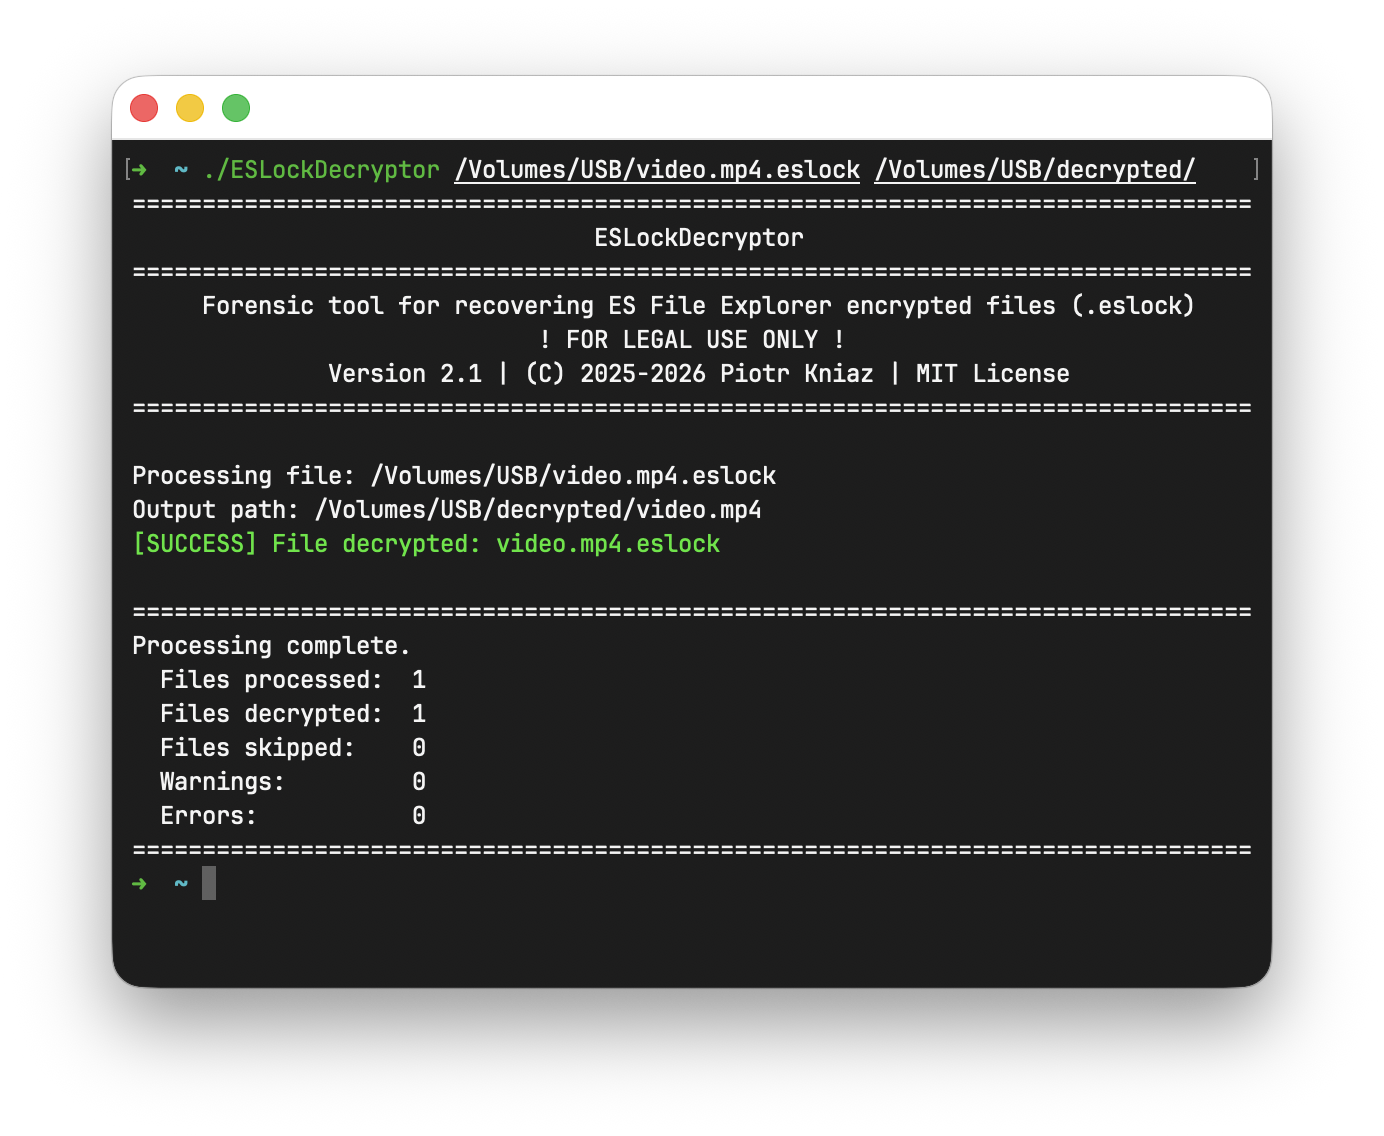
./ESLockDecryptor
ستقوم الأداة بفحص الدليل الحالي وحفظ الملفات المفكوكة تشفيرها في مجلد جديد يحمل طابعًا زمنيًا. موقع النتيجة: ./decrypted-[timestamp]
حدد المسار إلى الدليل الذي يحتوي على الملفات المشفرة. سيتم إنشاء مجلد الإخراج (decrypted-[timestamp]) بجانب الدليل المحدد.
./ESLockDecryptor "path/to/encrypted_directory"
موقع النتيجة: path/to/decrypted-[timestamp]
إذا تم تحديد ملف، فسيتم إنشاء دليل الإخراج بجانب الملف.
./ESLockDecryptor "path/to/file.eslock"
موقع النتيجة: path/to/decrypted-[timestamp]
حدّد بدقة من أين تُؤخذ الملفات وأين تُحفظ النسخ المفكوكة التشفير.
./ESLockDecryptor "encrypted/path" "decrypted/path"
إذا لم يكن دليل الإخراج موجودًا، فسيتم إنشاؤه.
الخيارات الرئيسية:
--verbose أو -v. طباعة سجل مفصّل.--overwrite. الكتابة فوق الملف إذا كان موجودًا بالفعل في دليل الإخراج.--read-only. قراءة وطباعة البيانات الوصفية فقط (بدون فك التشفير).إذا كان الملف تالفًا، يمكن استخدام خيارات إضافية:
--ignore-crc. المتابعة حتى إذا فشل التحقق من المجموع الاختباري.--password <password> أو -p <password>. استخدام كلمة المرور المقدمة لفك التشفير، وتجاهل المفتاح من البيانات الوصفية.--key <key> أو -k <key>. استخدام المفتاح المقدم لفك التشفير، وتجاهل المفتاح من البيانات الوصفية.--heuristic. بحث وتحليل استكشافي للبيانات الوصفية.--raw-decrypt <auto|full|partial[:size]>. تجاهل البيانات الوصفية وفك تشفير الملف باستخدام المفتاح أو كلمة المرور المقدمة.تعرّف على المزيد كيفية استخدام ESLockDecryptor.
إذا كنت تفضّل بناء التطبيق بنفسك، فتأكد من تثبيت .NET 10 SDK.
git clone https://github.com/Piotr-Kniaz/ESLockDecryptor.git
cd ESLockDecryptor
dotnet build --configuration Release
المساهمات مرحّب بها! إذا وجدت خطأً، أو لديك طلب ميزة، أو ترغب في تحسين الكود، فلا تتردد في المساعدة.
ESLockDecryptor مشروع مجاني ومفتوح المصدر بالكامل. إذا وجدته مفيدًا، فيرجى التفكير في دعم مطوّره.
هذا المشروع مرخّص بموجب MIT License.