
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
التحقيق الجنائي الرقمي — الصفحة 32 | Kitploit
الفئات

التحقيق الجنائي الرقمي

أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.

موصى به من Kitploit
أفضل الأدوات

10 محدد
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 6 أشهر
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ 8 أيام
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 23 أيام
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kمنذ 2 أيام
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 24 أيام
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 0 أيام
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kمنذ يوم واحد
mvt preview#8

mvt

GitHubmvt-project/mvt
15.7kمنذ 6 أيام
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230منذ 15 أيام
avml preview#10

avml

GitHubmicrosoft/avml
1.1kمنذ 12 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
947 نتائج
wcw-cyberring-pav-decryptor preview

wcw-cyberring-pav-decryptor

GitHubblakebratcher/wcw-cyberring-pav-decryptor

تحليل شيفرات نظام إدارة حقوق رقمية خاص بفيديو من عام 1999. يسترد 61 مقطع فيديو مصارعة مشفرًا من قرص WCW Internet Powerdisk CD-ROM من خلال تحليل ثنائي…
static-analysisencryption-decryption-toolsreverse-engineering+5
25منذ 9 أشهر
Veto preview

Veto

GitHubprofessorquantumuniverse/veto

عميل أندرويد مفتوح المصدر لـ VirusTotal. امسح الملفات وعناوين URL والتطبيقات المثبتة مقابل أكثر من 70 محركًا لمكافحة الفيروسات. اعرض تقارير مفصلة…
android-securityioc-managementstatic-analysis+8
2منذ 26 أيام
FileWatchTower preview

FileWatchTower

GitHubiomoath/filewatchtower

FWT هي أداة تحليل أمني ومراقبة ملفات تستخدم أحداث Sysmon.

hash-analysisforensicsmalware-analysis+4
29منذ 2 سنوات
iCloudKitExtractor preview

iCloudKitExtractor

GitHubgiordanosconti/icloudkitextractor

Experimental .NET/WPF forensic toolkit for iCloud auth, CloudKit/MMCS backup download, and Octagon/PCS recovery (ADP, Recovery Key, Lockdown Mode).…

encryption-decryption-toolsios-securityforensics+6
18منذ 18س 50د
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

أداة إدخال معيارية لـ ESF للتطوير والبحث.
forensicsdigital-forensicsincident-response+1
38منذ 4 سنوات
ipdecap preview

ipdecap

GitHublpefferkorn/ipdecap

فك تغليف حركة المرور المغلفة ضمن بروتوكولات GRE وIPIP و6in4 وESP (ipsec)، ويمكنه أيضًا إزالة رأس IEEE 802.1Q (شبكة محلية افتراضية). يعمل مع ملفات…
packet-sniffing-analysisencryption-decryption-toolsvulnerability-analysis+3
34منذ 8 سنوات
aiengine preview

aiengine

GitHubcamp0/aiengine

محرك فحص حزم قابل للبرمجة مع تصنيف NIDS، وتصنيف DNS، وتحليل التردد، وتوليد تعبيرات نمطية تلقائي (auto-regex). يدعم ارتباطات (bindings) بلغات…
packet-sniffing-analysisvulnerability-analysisforensics+5
31منذ 9 سنوات
Get-AppLockerEventlog preview

Get-AppLockerEventlog

GitHubromaissaadjailia/get-applockereventlog

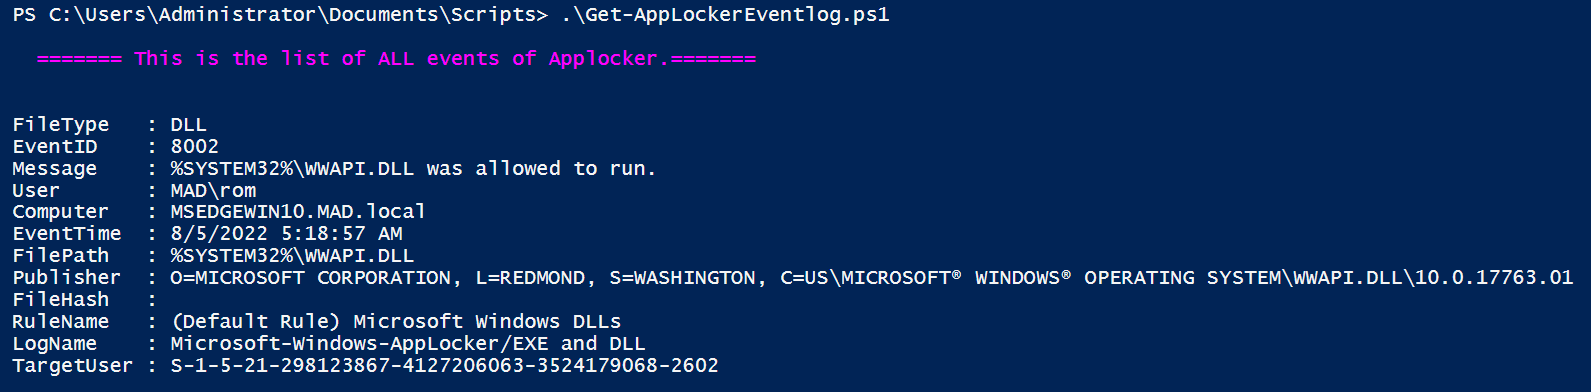
هذا مستودع لجلب سجل أحداث Applocker عن طريق تحليل win-event log
forensicsthreat-intelligenceincident-response+1
29منذ 4 سنوات
usn_analytics preview

usn_analytics

GitHub4n6ist/usn_analytics

ليس مجرد محلل لـ UsnJrnl (USN Journal Records/Change Journal Records).
disk-forensicsforensicsdata-recovery+1
24منذ 8 سنوات
excelpeek preview

excelpeek

GitHubslaughterjames/excelpeek

أداة تحليل ثابت للتحقيق في ملفات Microsoft Excel الخبيثة المحتملة، واستخراج البيانات الوصفية ووحدات الماكرو والكائنات المضمنة للمساعدة في التحقيق…
static-analysisforensicsmalware-analysis+1
38منذ 4 سنوات
shadow-fleet-tracker-light preview

shadow-fleet-tracker-light

GitHubformerlab/shadow-fleet-tracker-light

متعقب مفتوح المصدر لأسطول الظل في بحر البلطيق. أكثر من 1200 سفينة، نظام AIS المباشر، تنبيهات القرب من الكابلات. لا سحابة، لا اشتراك، يعمل محلياً.

osintreconnaissancenetwork-mapping+9
42منذ 6 أشهر
VAXD preview

VAXD

GitHubbicurico/vaxd

أداة خفيفة لفك تجميع تطبيقات Windows، وفحص ملفات PE، والمساعدة في الترقيع للملفات الأصلية EXE/DLL.
embedded-systems-securityreverse-engineeringdebuggers+7
17منذ 4 أشهر
ShadowNet preview

ShadowNet

GitHubantisurveillanceagency/shadownet

ShadowNet هو بروتوكول توجيه مجهول يفرض على جميع الاتصالات (على مستوى النظام) المرور عبر Tor مع تنفيذ تقنيات تشبه Mixnet / تقوية نظام التشغيل
wi-fi-auditingmemory-forensicsosint-social-engineering+9
37منذ شهر واحد
EventHorizon preview

EventHorizon

GitHubhullabrian/eventhorizon

أداة تجمع مجموعة قابلة للتخصيص من تتبع أحداث ETW وتولد اكتشافات يحددها المستخدم.

defensive-toolsmemory-forensicsforensics+5
56منذ 9 أشهر
WhacAMole preview

WhacAMole

GitHubignacioj/whacamole

تحليل الذاكرة الحية للكشف عن مؤشرات الاختراق (IOCs) في العمليات والوحدات النمطية والمقابض والرموز والخيوط وتجميعات .NET ومساحة عنوان الذاكرة ومتغيرات…

ioc-managementdynamic-analysis-sandboxingmemory-forensics+9
45منذ 2 سنوات
BurpMetaFinder preview

BurpMetaFinder

GitHubjosue87/burpmetafinder

إضافة لـ Burp Suite لاستخراج البيانات الوصفية من الملفات
osintforensicsinformation-gathering+1
20منذ 5 سنوات
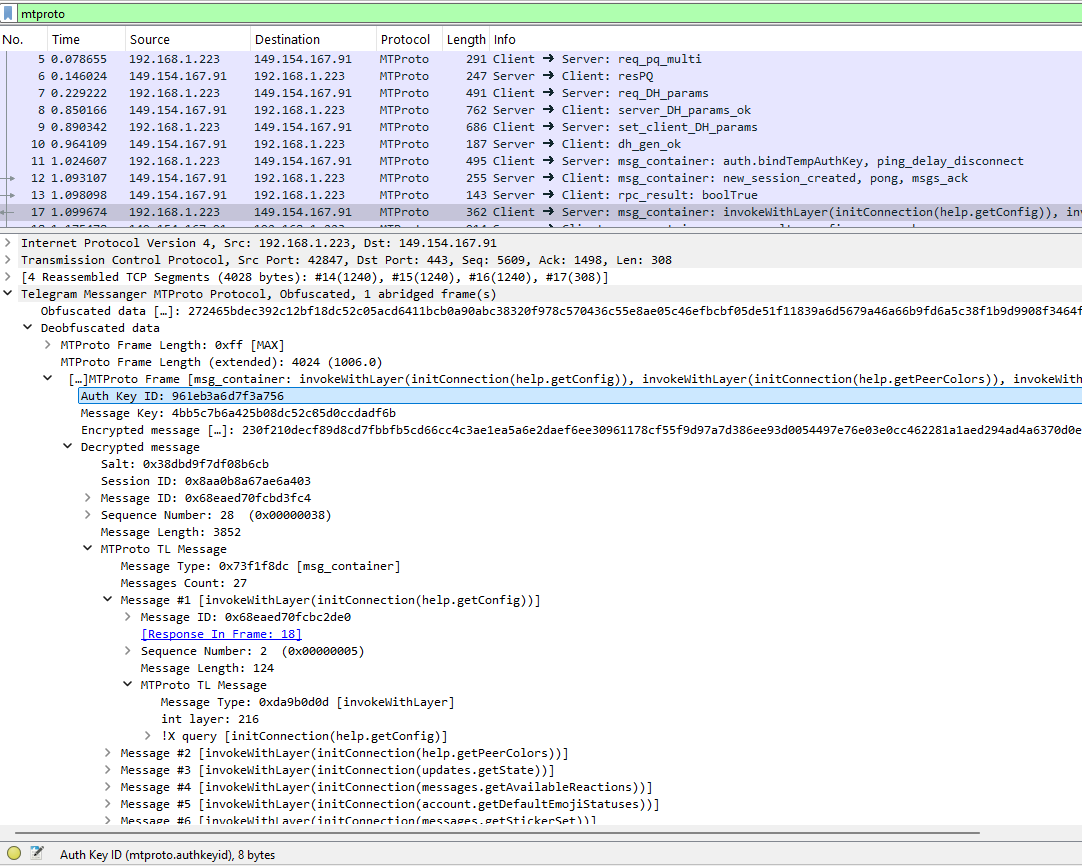
mtproto-dissector preview

mtproto-dissector

GitHubtomer8007/mtproto-dissector

مكوّن إضافي لـ Wireshark لتفكيك بروتوكول Telegram

packet-sniffing-analysisencryption-decryption-toolsreverse-engineering+2
40منذ 7 أشهر
witchcraft preview

witchcraft

GitHubcosmic-zip/witchcraft

WITCHCRAFT هي عدة أدوات سايبرديك مصممة للمتسللين الذين يغوصون عميقًا في الشبكة. إنها منصتك المتكاملة لاختراق البيانات، وكسر أنظمة الحماية، والتسلل…


osintphishing-toolsreconnaissance+8
52منذ سنة واحدة
السابق1…313233…53التالي







