
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit
 mayhamad/memtracer
أداة تحليل ذاكرة حية لكشف DLLs .NET المحملة بشكل انعكاسي عن طريق مسح مناطق ذاكرة العملية بحثًا عن أعلام غير طبيعية وأنواع صفحات ورؤوس PE. تقوم بتفريغ…
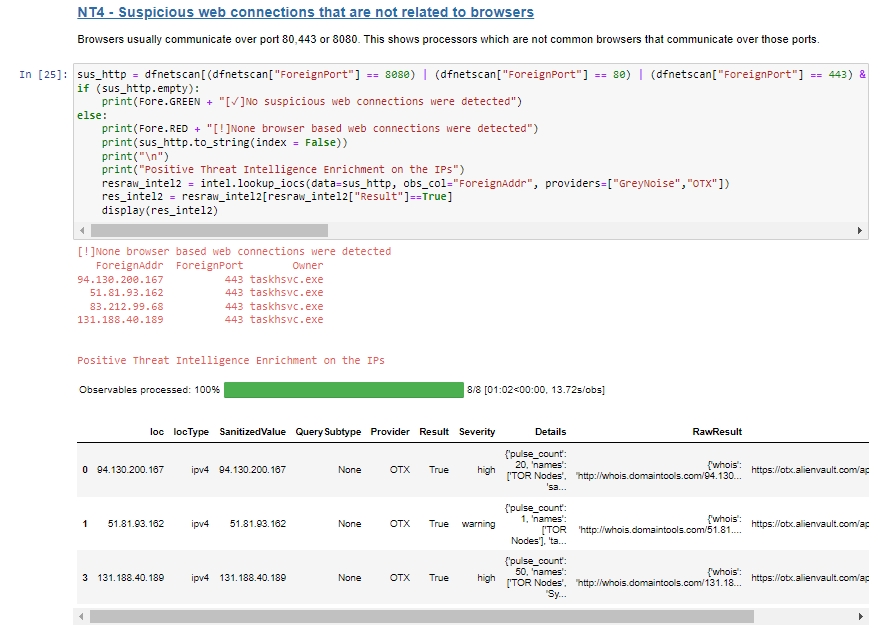 blueteam0ps/memoptix
دفتر ملاحظات Jupyter للمساعدة في تحليل المخرجات الناتجة من إطار عمل استخراج الذاكرة Volatility.
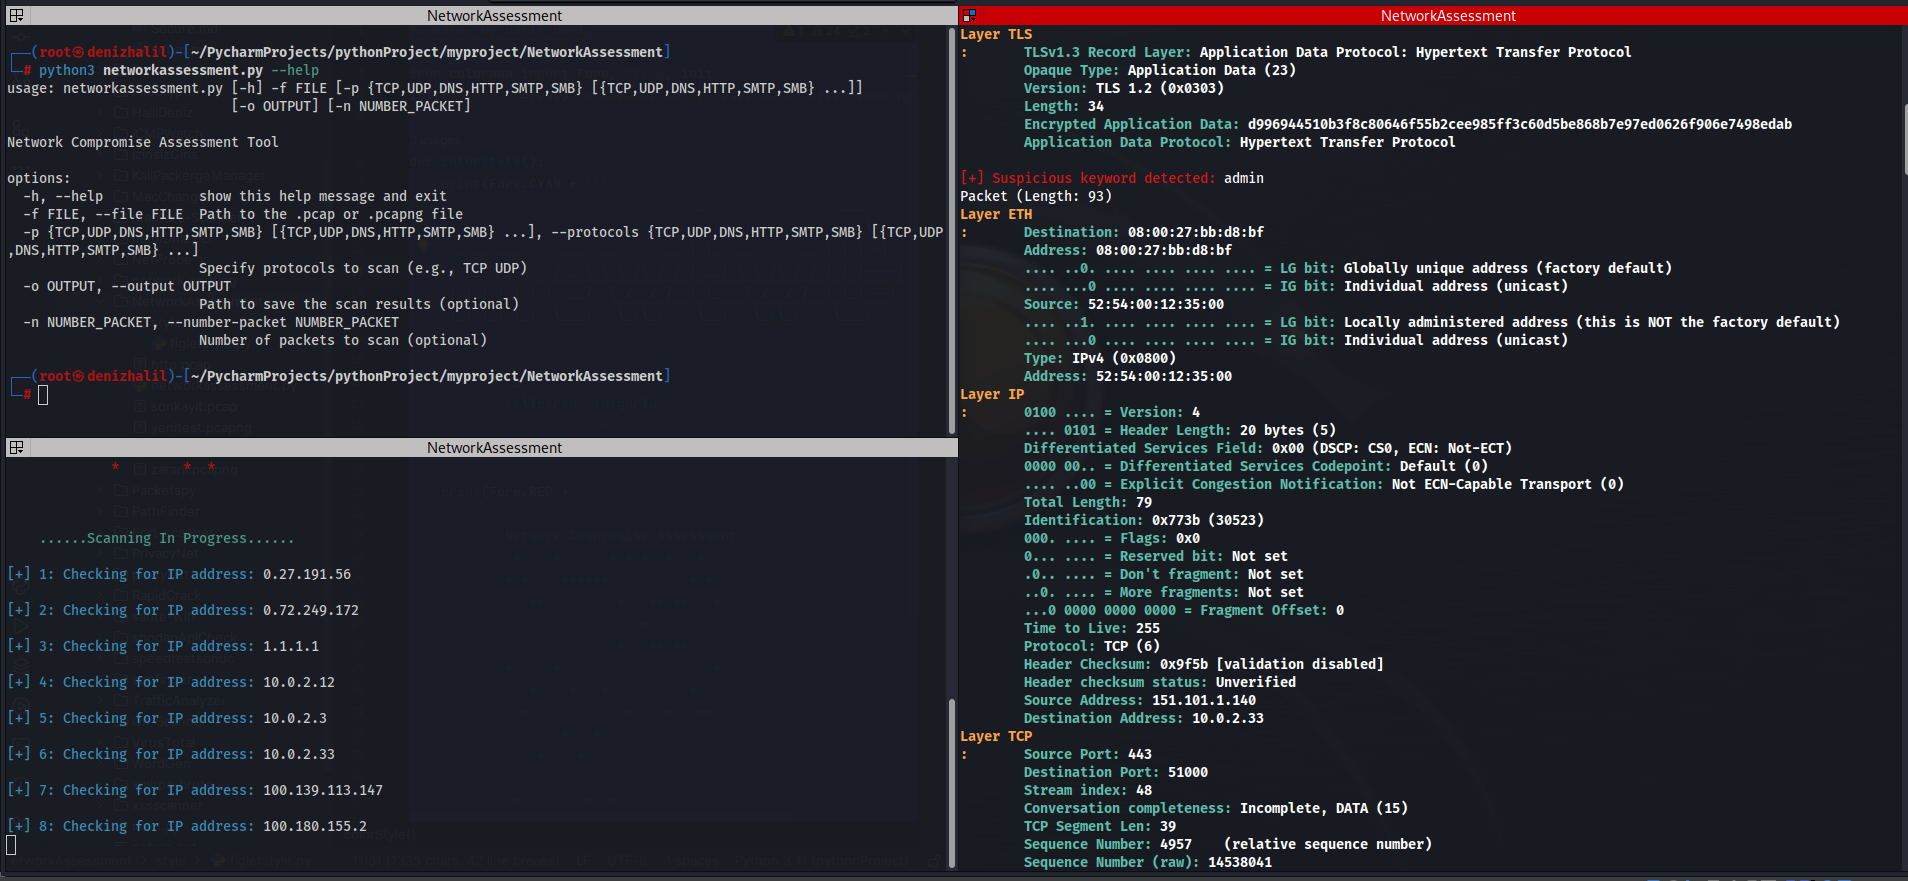 halildeniz/networkassessment
NetworkAssessment: أداة تقييم اختراق الشبكة
 matheuzsecurity/modtracer
يكتشف روتكيتات نواة لينكس المخفية (المبنية على وحدات النواة LKM) ويستعيد رؤيتها باستخدام تقنيات فحص على مستوى النواة لتحليل الطب الشرعي والاستجابة…
 j-0-t/staekka
Stækka Metasploit - توسيع Metasploit
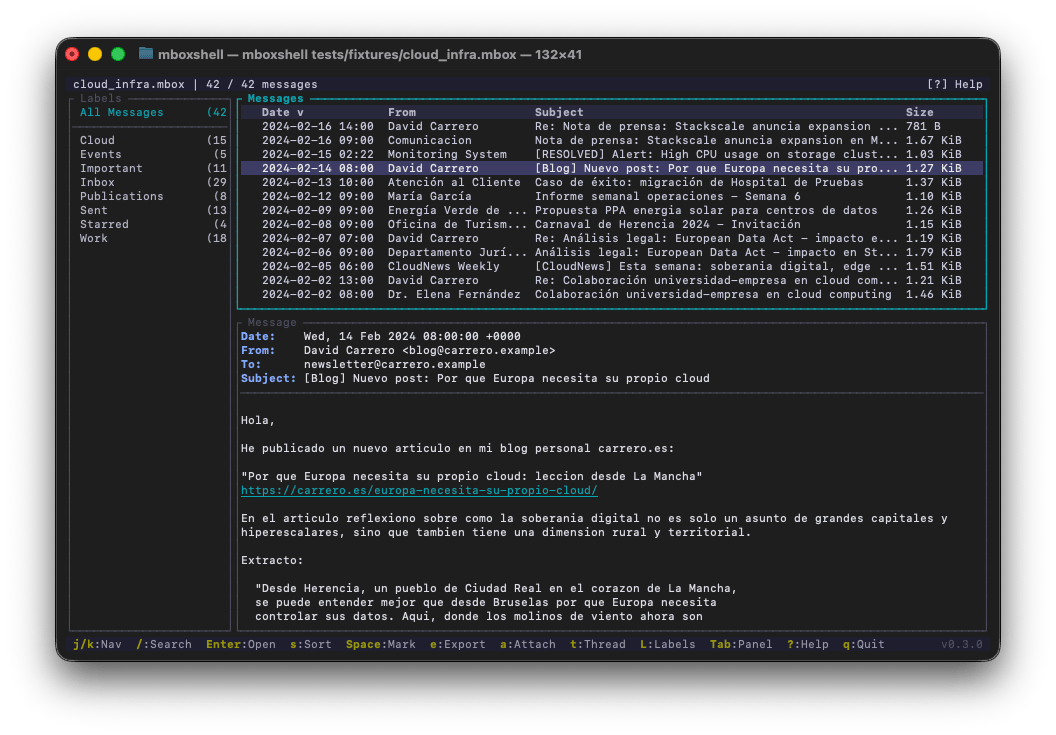 dcarrero/mboxshell
mboxShell. Fast terminal viewer for MBOX files of any size. Open, search and export emails from Gmail Takeout backups (50GB+) without loading them…
 yuejd/ios_restriction_passcode_crack---python-version
اختراق رمز المرور لتقييدات iOS باستخدام بايثون
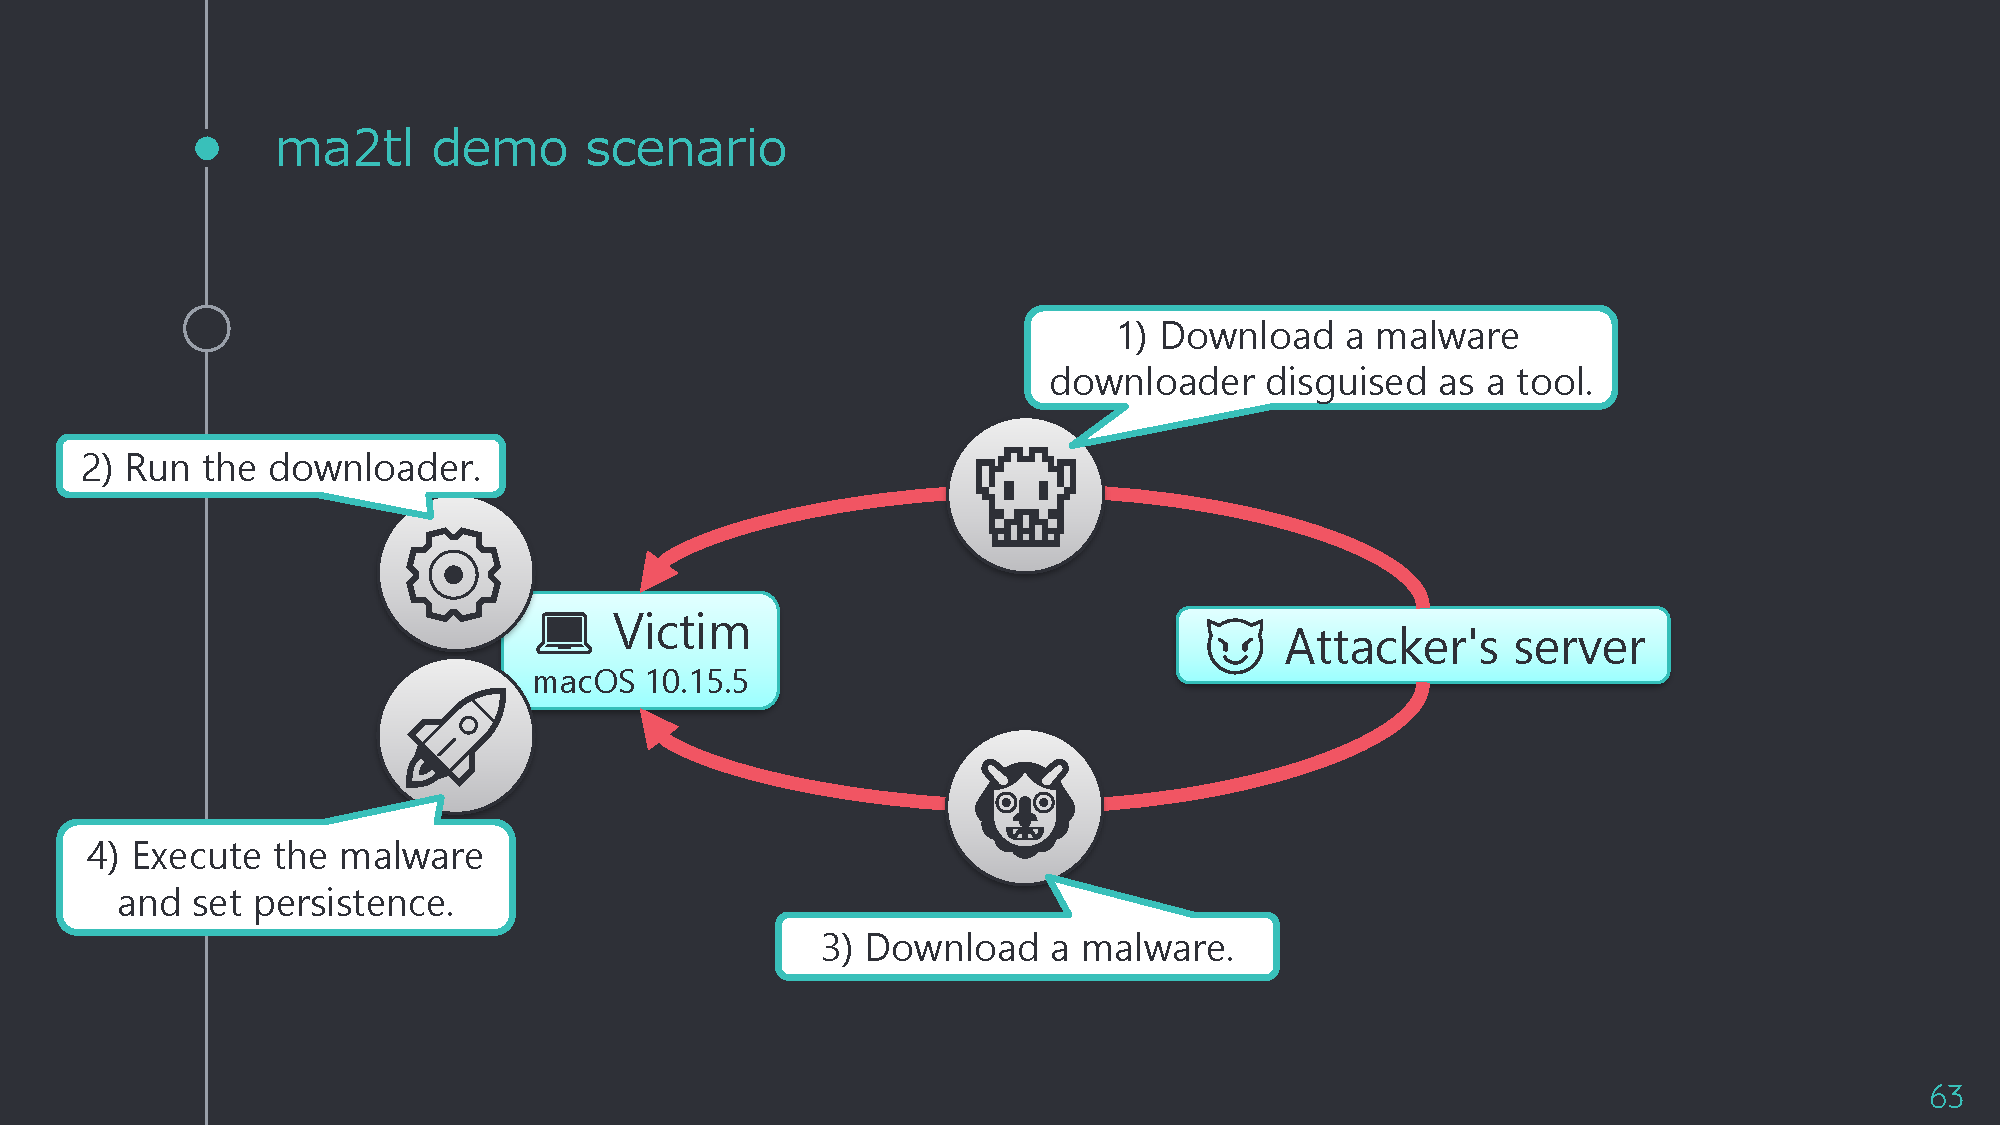 mnrkbys/ma2tl
مولّد الجدول الزمني للطب الشرعي لنظام macOS باستخدام DBs نتائج التحليل من mac_apt
 karim852/kage-dfir-toolkit
وحدة تحكم فرز DFIR لمضيف Windows تسلسل جمع الأدلة، والجداول الزمنية المرتبطة بـ Sigma، وفحوصات YARA، وفحص المقابس والحسابات، وإثراء المؤشرات، ودرجة…
 crowdstrike/xwf-yara-scanner
إضافة الماسح الضوئي YARA الأصلية لـ X-Ways Forensics، تمكين فحص الملفات داخل اللقطة مع دعم RVS متعدد الخيوط، إخراج جدول التقارير، وبدون كتابة على…
 bedrock-safeguard/gentlemen-decryptor
أول أداة فك تشفير لبرنامج الفدية The Gentlemen — تستعيد مفاتيح التشفير من صور ذاكرة العمليات باستخدام استخراج المفتاح المؤقت X25519. تم فك تشفير…
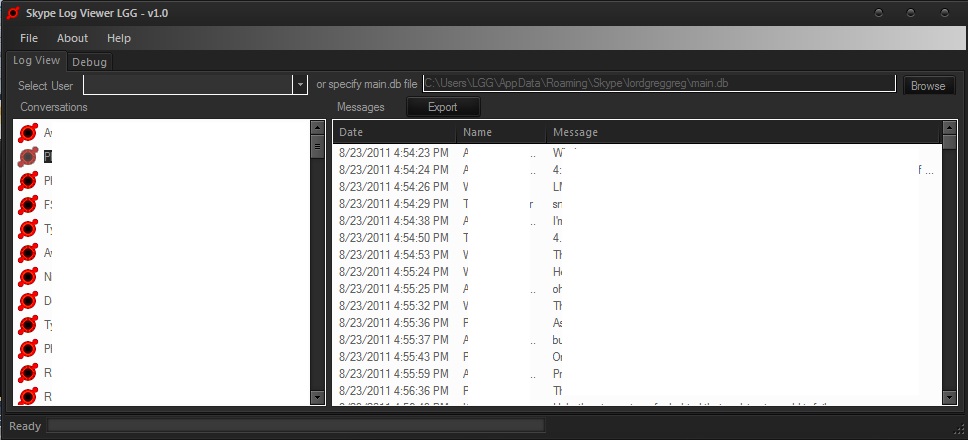 lgggreg/skype-log-viewer
تحميل وعرض سجل سكايب بدون سكايب
 grizzzer/cve-2026-42978-poc-research
CVE-2026-42978 — حالة سباق استخدام بعد التحرير (Use-After-Free) في خدمة إشعارات Windows Push (WpnService). فرق التصحيح، تحليل السبب الجذري، مختبر…
 infobyte/cve-2023-21036
الكشف والتعقيم لـ Acropalypse Now - CVE-2023-21036
 knight0x07/onenoteanalyzer
أداة مبنية على C# لتحليل مستندات OneNote الخبيثة
 paul-tew/lifer
مُفحص ملفات الارتباط (الاختصارات) في ويندوز
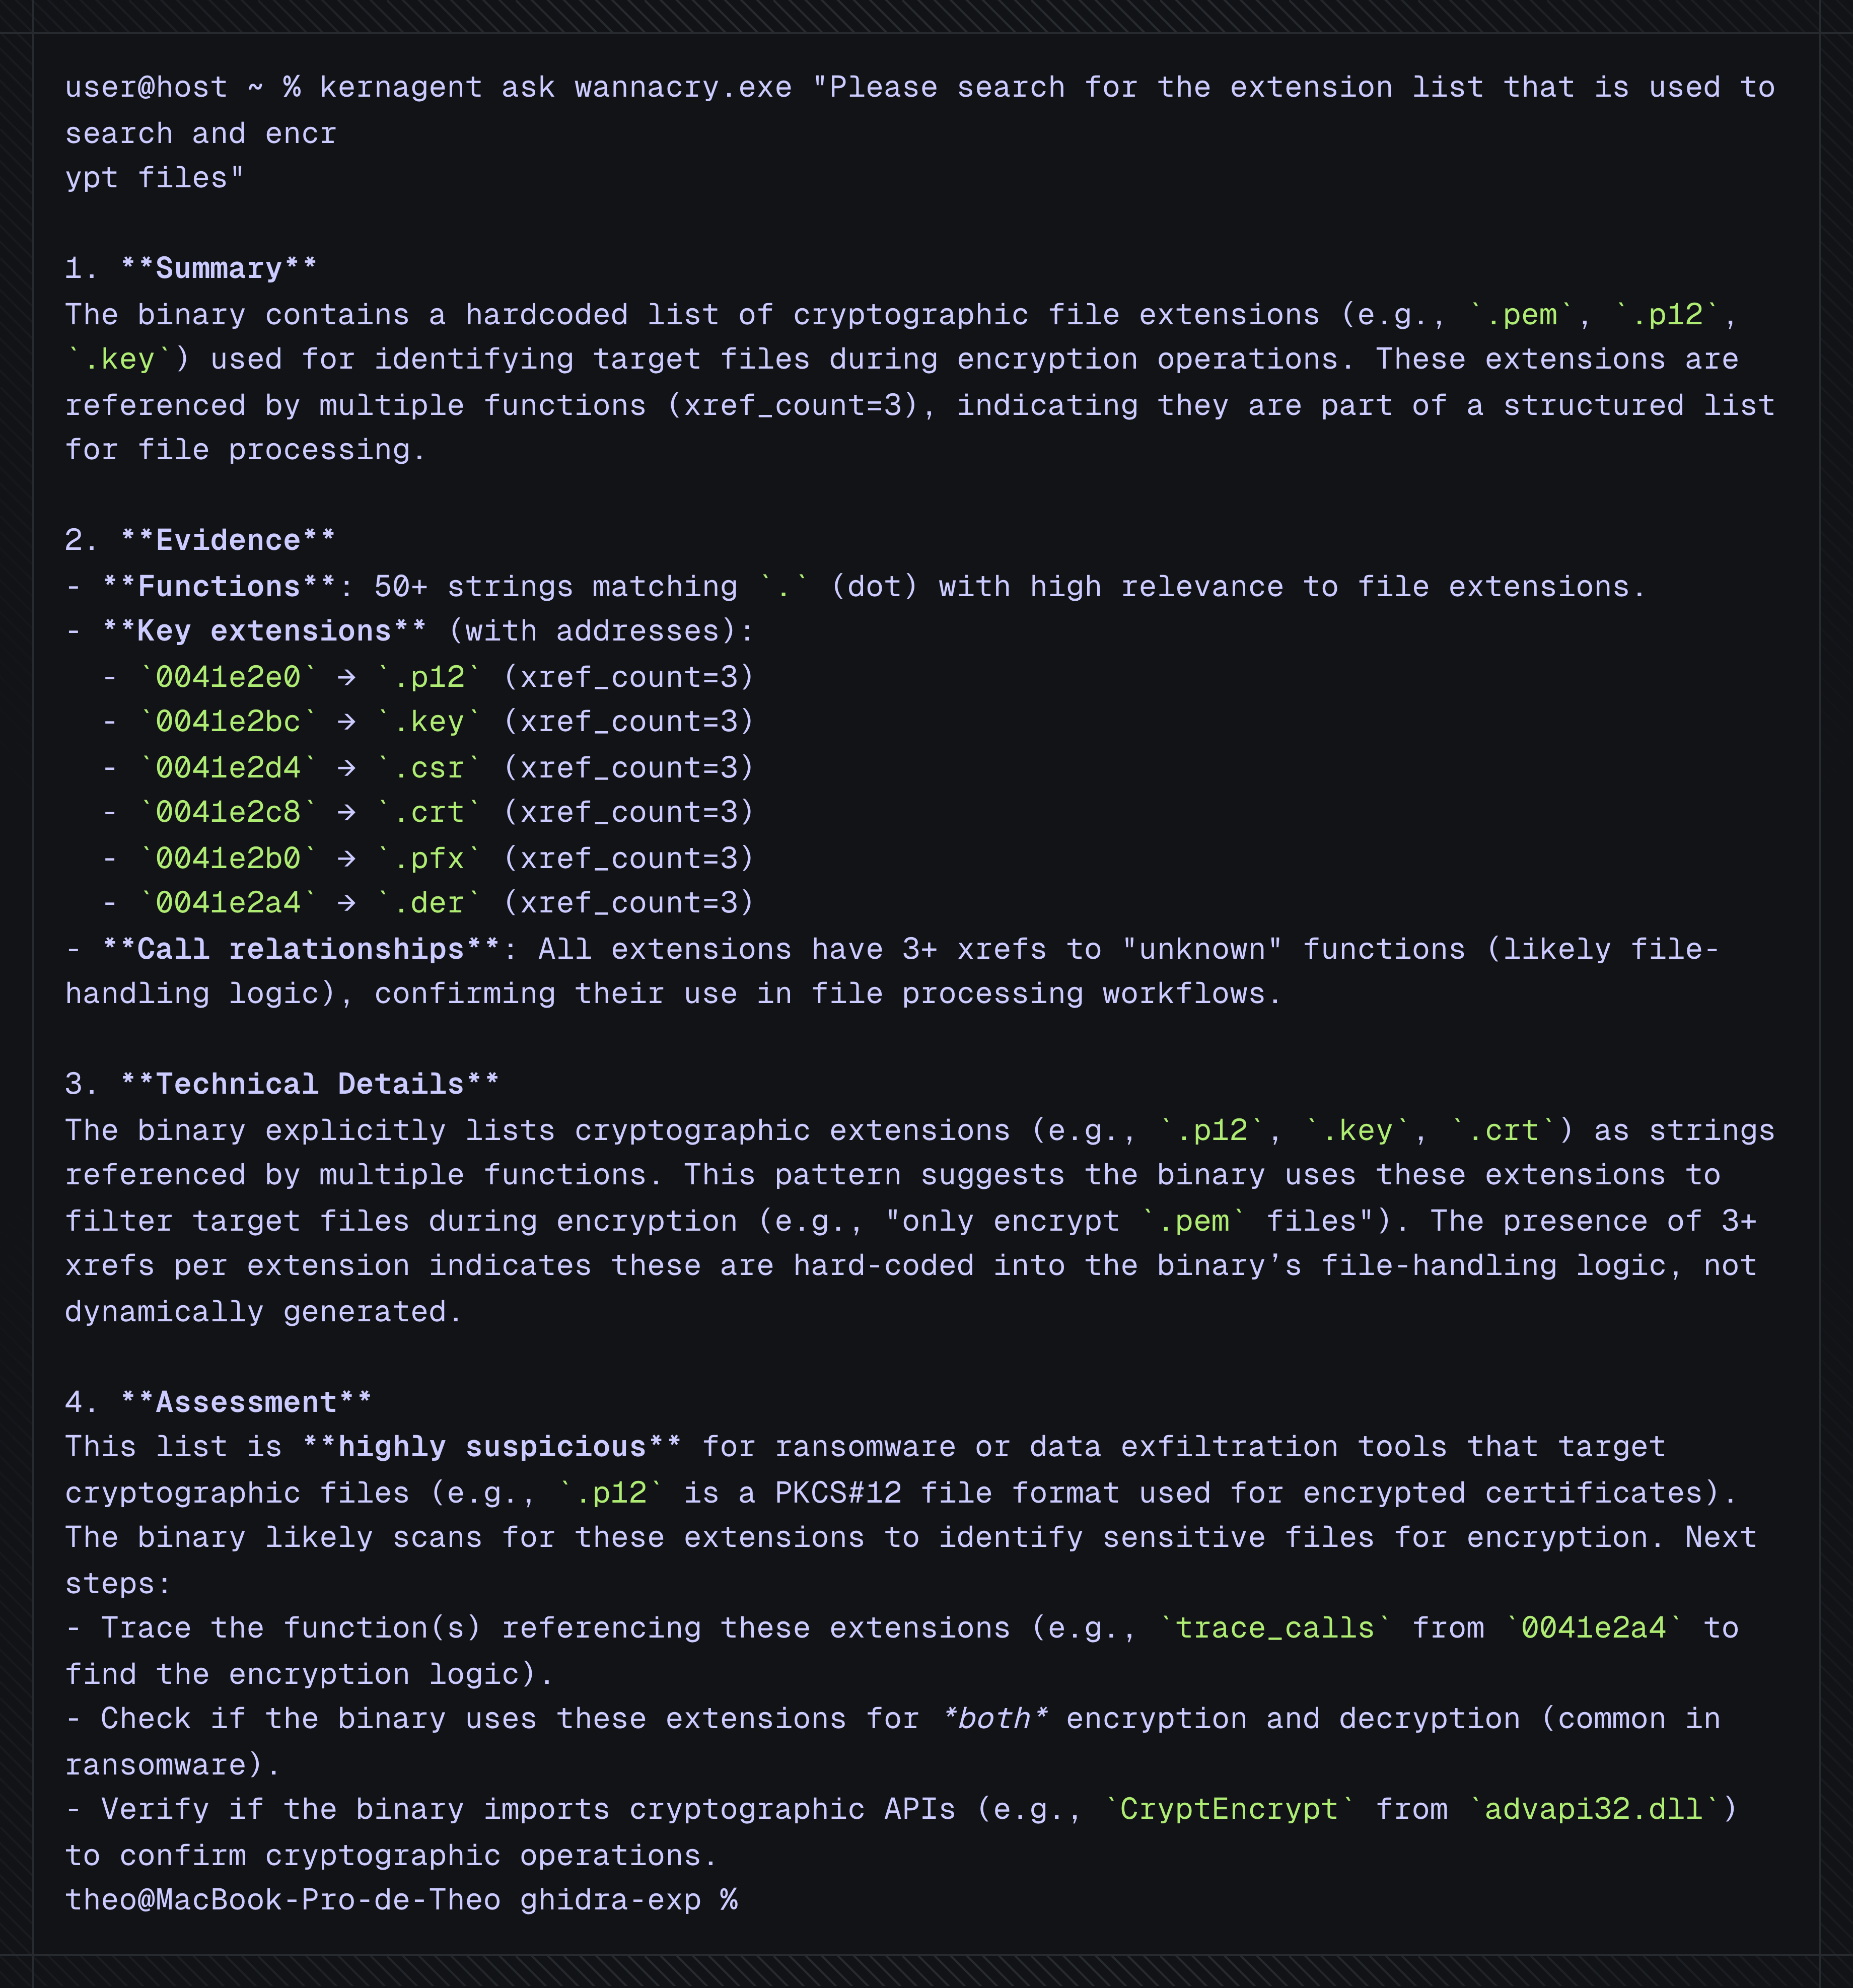 karib0u/kernagent
وكيل ذكاء اصطناعي بدون واجهة رسومية للهندسة العكسية الحتمية.
 lifars/gargamel
أداة استحواذ على الأدلة الجنائية








