

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
ma2tl — مولّد الجدول الزمني للطب الشرعي لنظام macOS باستخدام DBs نتائج التحليل من mac_apt | Kitploit

أدوات/GitHubGitHub/mnrkbys/ma2tl
التحقيق الجنائي الرقميالتحاليل الرقمية الجنائية
GitHubmnrkbys/ma2tl

ma2tl

مولّد الجدول الزمني للطب الشرعي لنظام macOS باستخدام DBs نتائج التحليل من mac_apt

عرض المستودع
95741منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ma2tl (mac_apt إلى التسلسل الزمني)

هذه أداة DFIR لإنشاء تسلسل زمني جنائي لنظام macOS من قواعد بيانات نتائج التحليل لـ mac_apt.

المتطلبات

  • Python 3.7.0 أو أحدث
  • pytz
  • tzlocal
  • xlsxwriter

التثبيت

% git clone https://github.com/mnrkbys/ma2tl.git

الاستخدام

% python ./ma2tl.py -h
usage: ma2tl.py [-h] [-i INPUT] [-o OUTPUT] [-ot OUTPUT_TYPE] [-s START] [-e END] [-t TIMEZONE] [-l LOG_LEVEL] plugin [plugin ...]

Forensic timeline generator using mac_apt analysis results. Supports only SQLite DBs.

positional arguments:
  plugin                Plugins to run (space separated).

optional arguments:
  -h, --help            show this help message and exit
  -i INPUT, --input INPUT
                        Path to a folder that contains mac_apt DBs.
  -o OUTPUT, --output OUTPUT
                        Path to a folder to save ma2tl result.
  -ot OUTPUT_TYPE, --output_type OUTPUT_TYPE
                        Specify the output file type: SQLITE, XLSX, TSV (Default: SQLITE)
  -s START, --start START
                        Specify start timestamp. (ex. 2021-11-05 08:30:00)
  -e END, --end END     Specify end timestamp.
  -t TIMEZONE, --timezone TIMEZONE
                        Specify Timezone: "UTC", "Asia/Tokyo", "US/Eastern", etc (Default: System Local Timezone)
  -l LOG_LEVEL, --log_level LOG_LEVEL
                        Specify log level: INFO, DEBUG, WARNING, ERROR, CRITICAL (Default: INFO)

The following 4 plugins are available:
    FILE_DOWNLOAD       استخراج أنشطة تنزيل الملفات.
    PERSISTENCE         استخراج إعدادات الثبات (persistence).
    PROG_EXEC           استخراج أنشطة تنفيذ البرامج.
    VOLUME_MOUNT        استخراج أنشطة تحميل/إلغاء تحميل الأقراص.
    ----------------------------------------------------------------------------
    ALL                 تشغيل جميع المكونات الإضافية
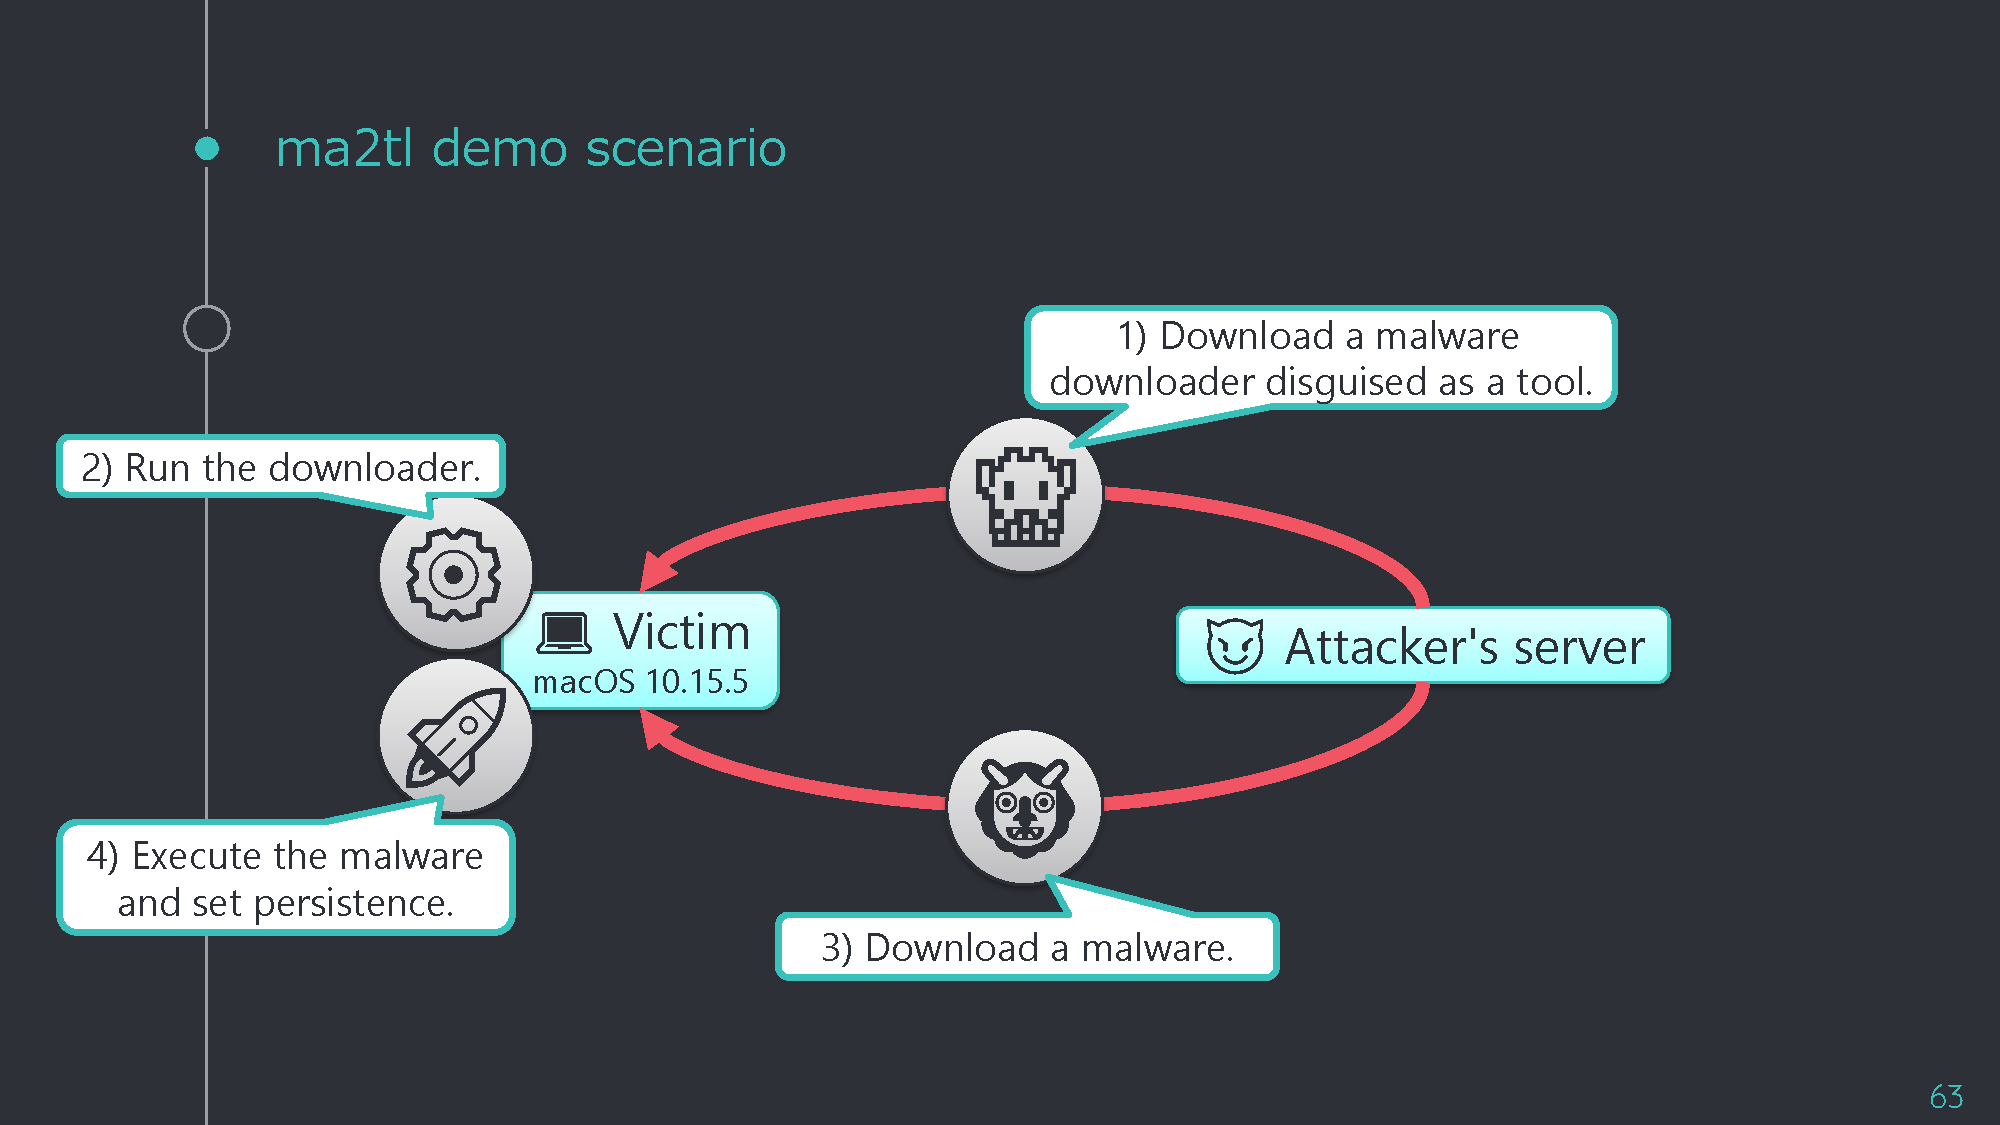
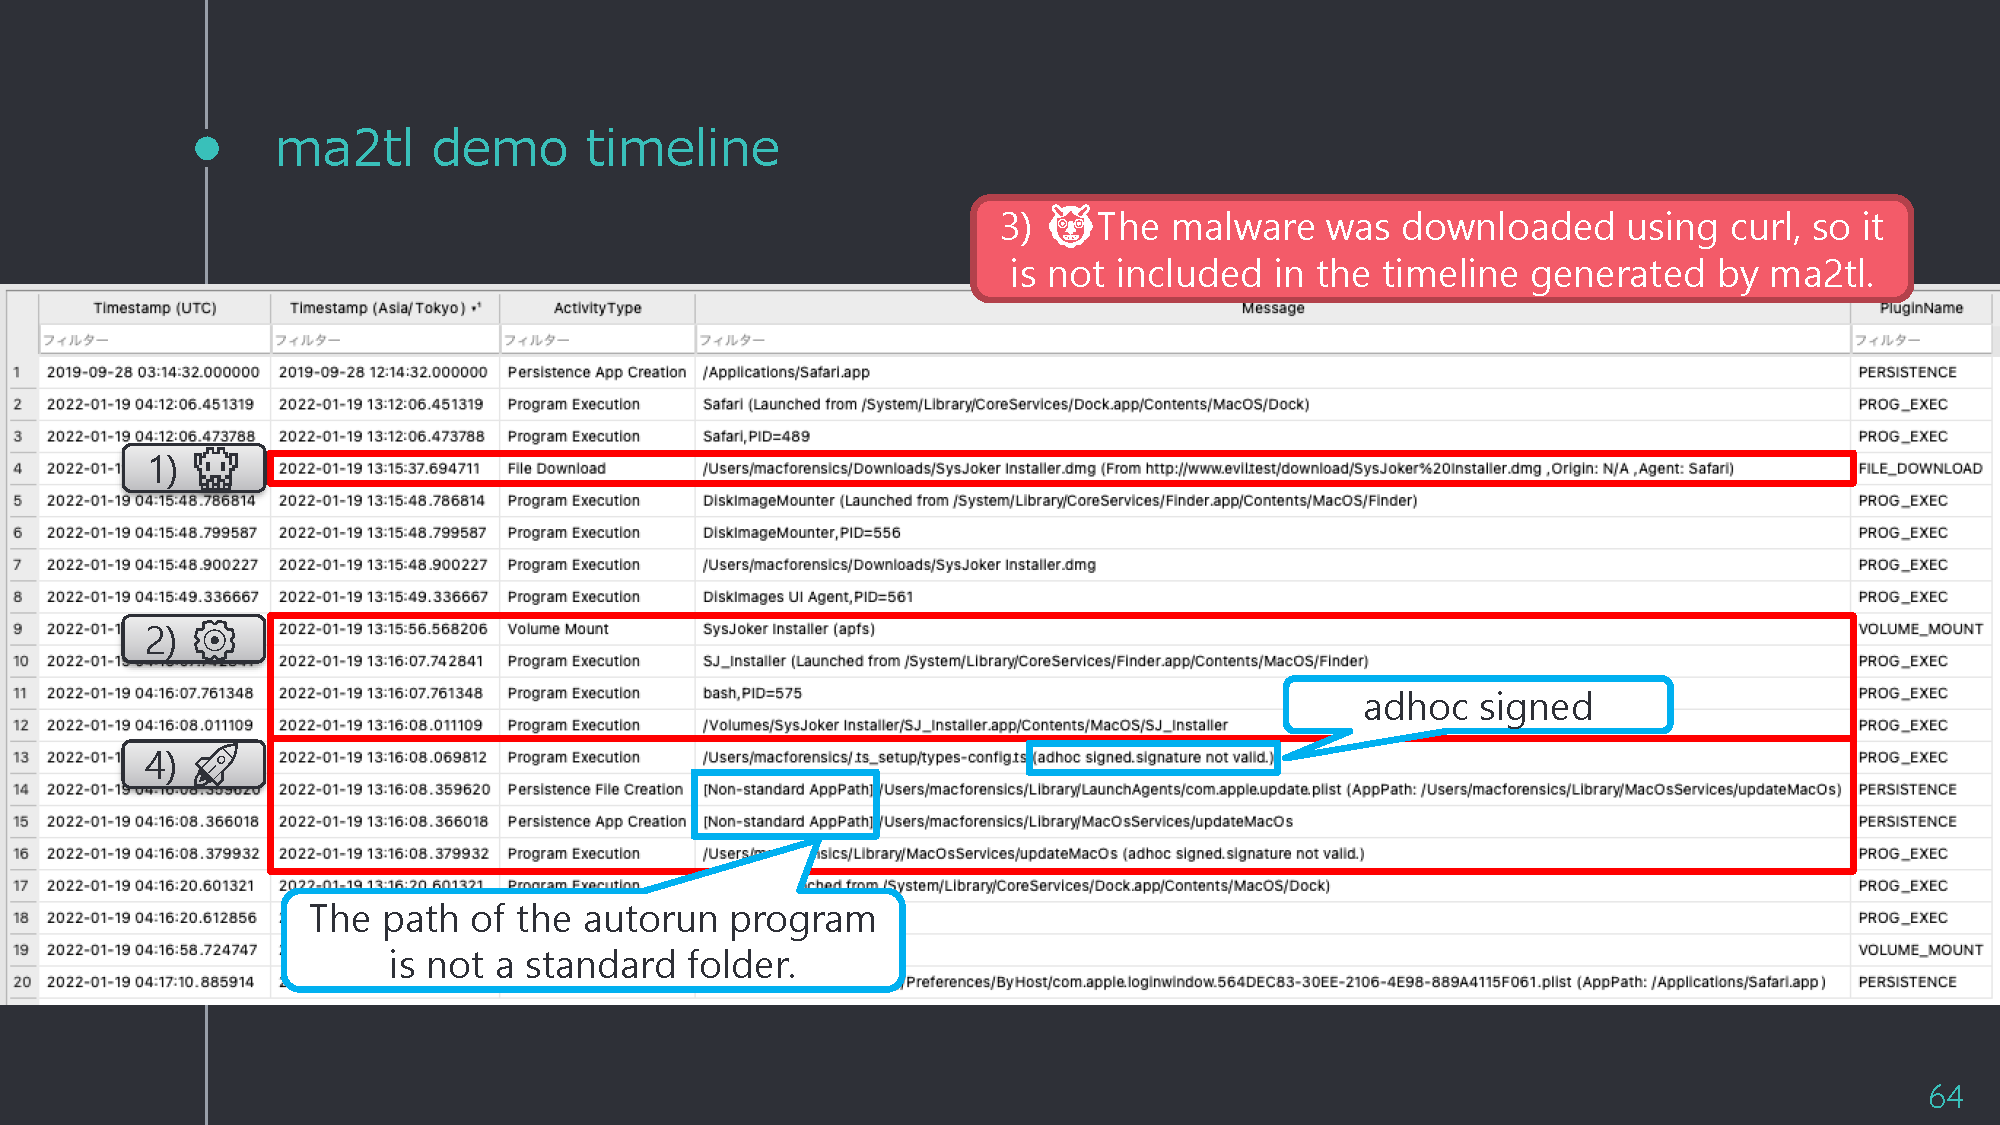
مثال على التسلسل الزمني المُنشأ

سيناريو تسلسل زمني

ملاحظات

لسوء الحظ، لا يمكن لأحدث إصدار من mac_apt تحليل ملفات السجلات الموحدة (Unified Logs) بشكل صحيح. لذلك يجب عليك استبدال UnifiedLogs.db بقاعدة بيانات تم إنشاؤها بواسطة الأدوات المساعدة.

العرض التقديمي

تم نشر هذه الأداة في مؤتمر محللي الأمن الياباني 2022 (JSAC2022).

الشرائح متاحة أدناه:

  • النسخة اليابانية
  • النسخة الإنجليزية

المؤلف

Minoru Kobayashi

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





