
 #1
أدوات التحقيق الجنائي الرقمي وجمع الأدلة وتحليل الجدول الزمني والتحقيق في الحوادث.
موصى به من Kitploit

 lawiet47/autoresponder
يقوم بأتمتة مهام الاستجابة للحوادث عبر واجهة برمجة تطبيقات Carbon Black Response: حذف الملفات/السجل، إنهاء العمليات، عزل المستشعر، جمع الثنائيات،…
 pstirparo/machofile
machofile هو وحدة لتحليل ملفات Mach-O الثنائية
 ncsc-nl/citrix-2025
أداة للتحقيق الجنائي الرقمي والاستجابة للحوادث تستخدم قواعد YARA لفحص ملفات تفريغ النواة الخاصة بـ Citrix NetScaler، وصور الأقراص، والمضيفات الحية…

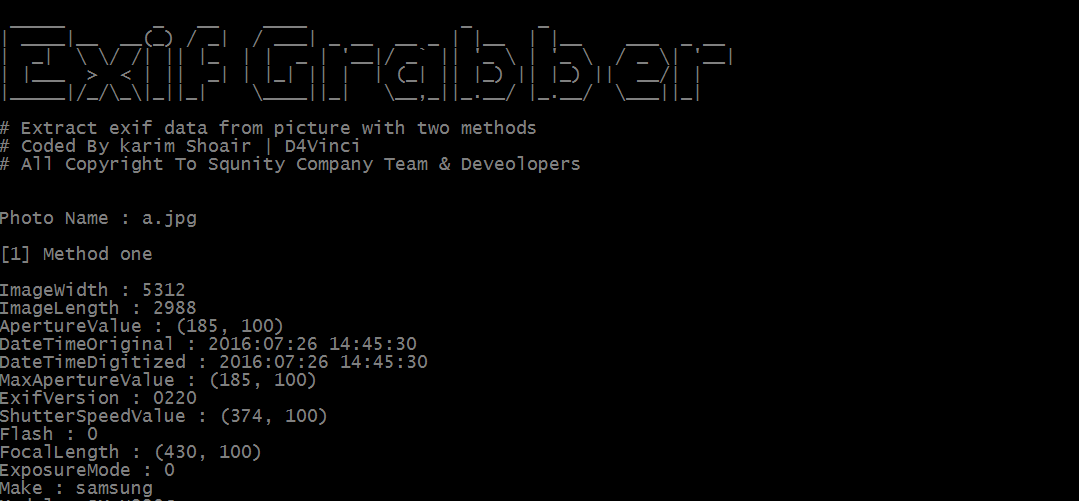 d4vinci/exif-grabber
أداة بايثون تستخرج بيانات EXIF من الصور بطريقتين
 sydsec/syd
مساعد أمني بالذكاء الاصطناعي دون اتصال لاختبار الاختراق في البيئات المعزولة
 leonward/openfpc
OpenFPC، التقاط حزم كامل مفتوح المصدر
 canyie/transitionplayer
CVE-2026-0091، استغل ثغرة في إدارة النوافذ في أندرويد لتنفيذ كود عشوائي في عملية Launcher من adb
 nextronsystems/iocs
مؤشرات الاختراق من التحليل والبحث الذي أجراه فريق Nextron Threat Research

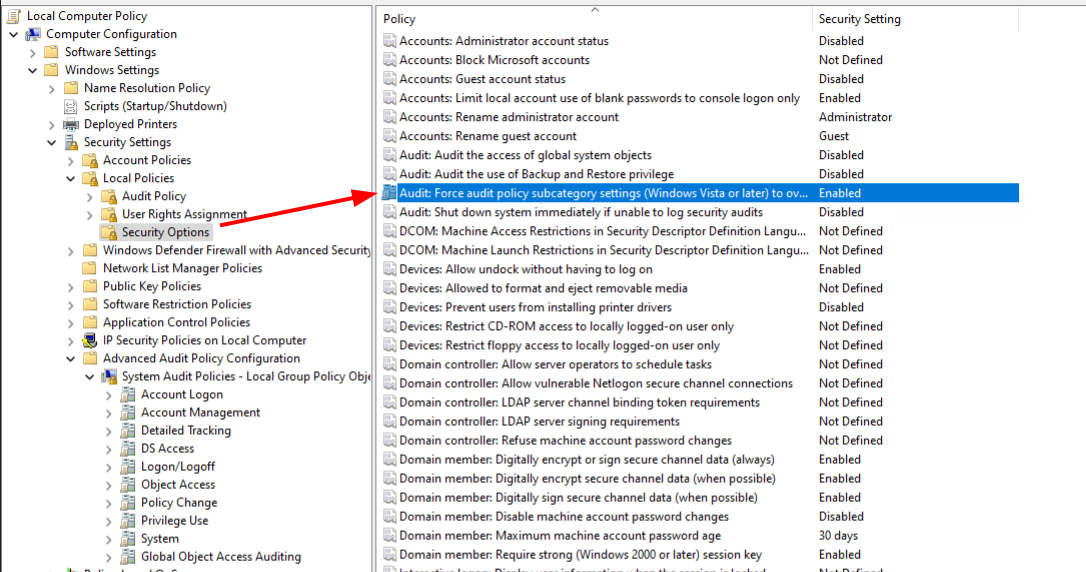 nextronsystems/evtx-baseline
مستودع يستضيف سجلات evtx نموذجية لبرمجيات جيدة تحتوي على تثبيت برمجيات نموذجي وتفاعل مستخدم أساسي
 ifpdz/cve-2025-24104
# التحليل الفني لـ CVE-2025-24104: تجاوز حماية صندوق الرمل في iOS عبر التحقق من الروابط الرمزية ثغرة أمنية في نظام iOS تتيح الهروب من صندوق الرمل…
 cloudflare/filterforge
أداة لحل مرشحات BPF وإنشاء الحزم بناءً عليها.
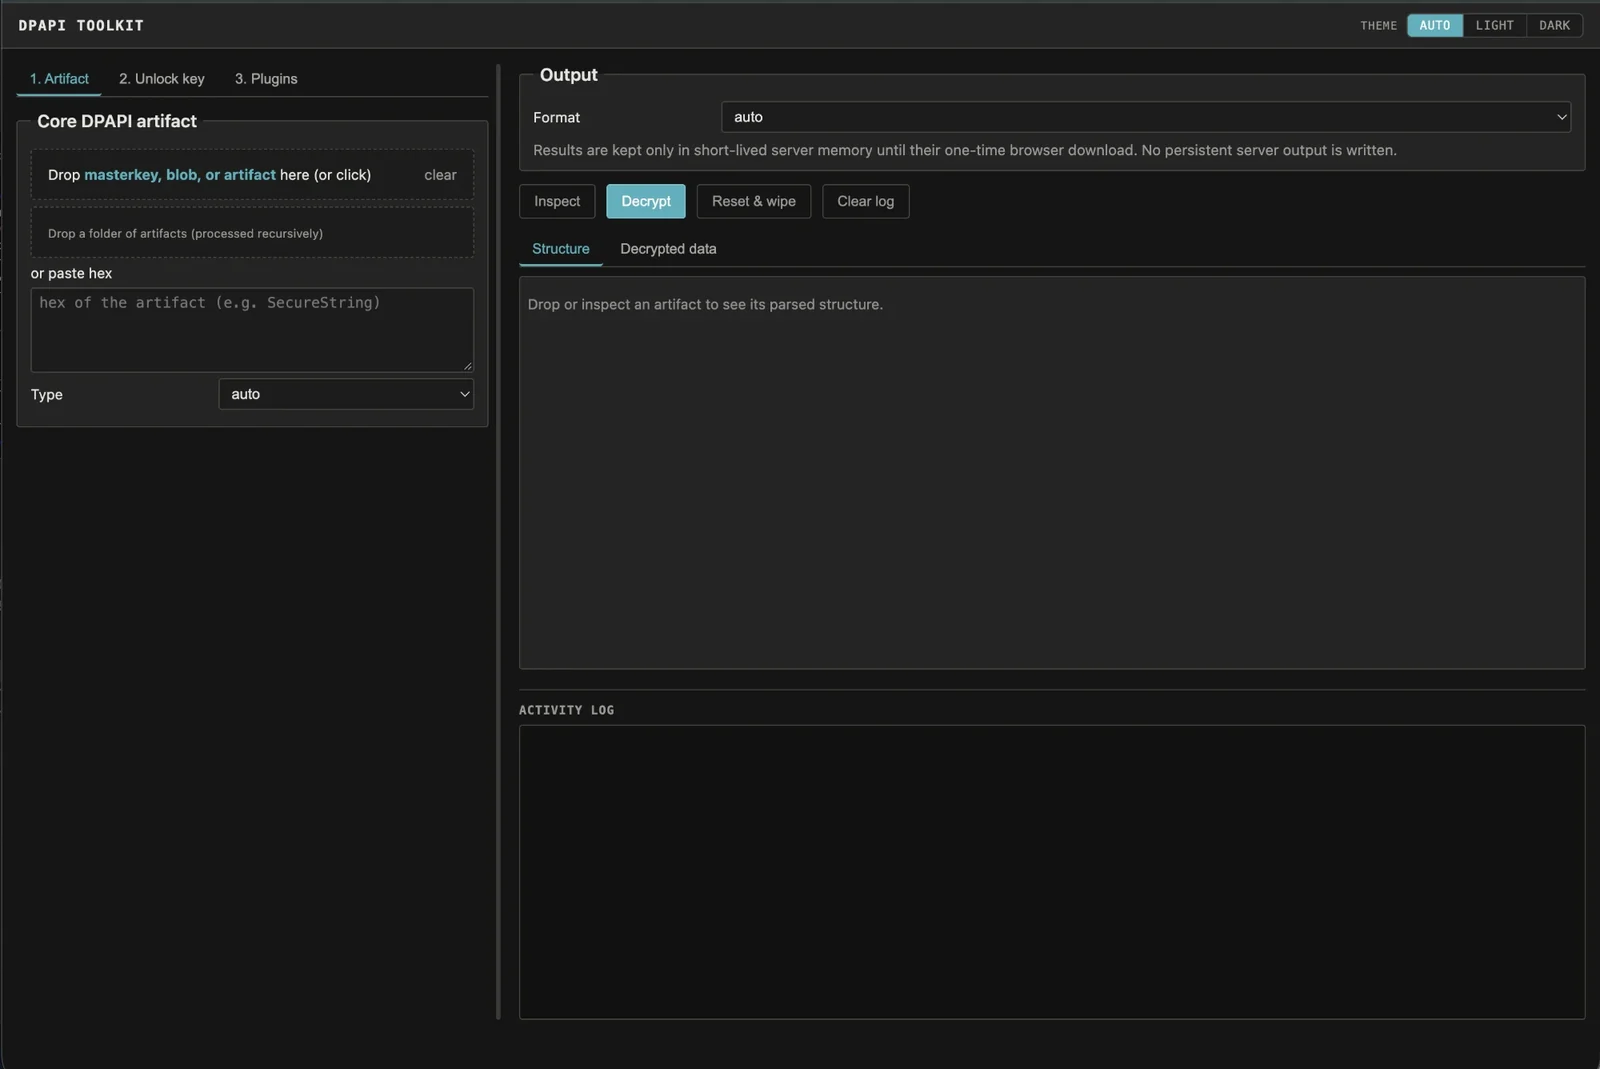 crypt0p3g/dpapi-toolkit
أسقط أي أثر Windows DPAPI وسيتعرف على التنسيق ومفتاح master المطلوب بالضبط، ثم يفك التشفير بمجرد تزويده بالمفتاح. يعمل دون اتصال، عبر واجهة سطر…
 0xsp-srd/aether
أداة لتحليل ذاكرة ويندوز وصيد التهديدات تقوم بمسح ذاكرة العمليات الحية بحثًا عن أنماط ضارة وتقنيات حقن وتجميعات .NET المحملة بشكل عكسي باستخدام نموذج…
 lethal-forensics/macos-collector
macos-collector - الجمع الآلي للأدلة الجنائية لنظام macOS لأغراض DFIR
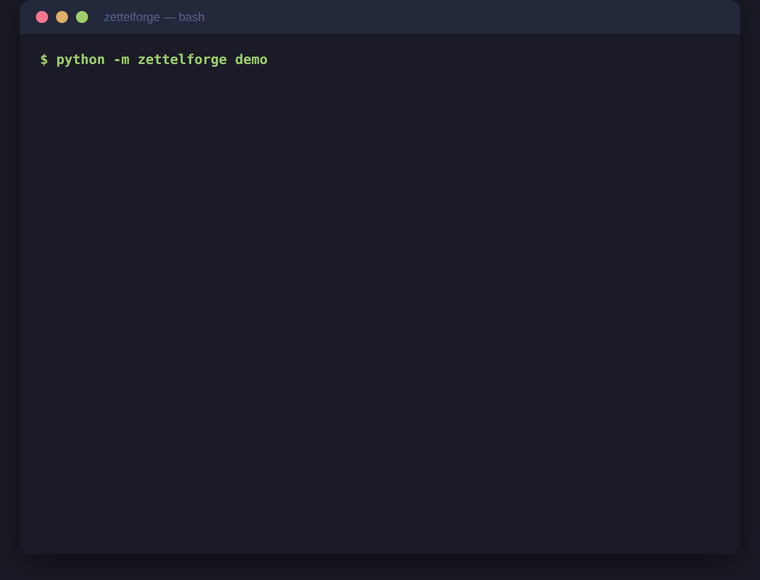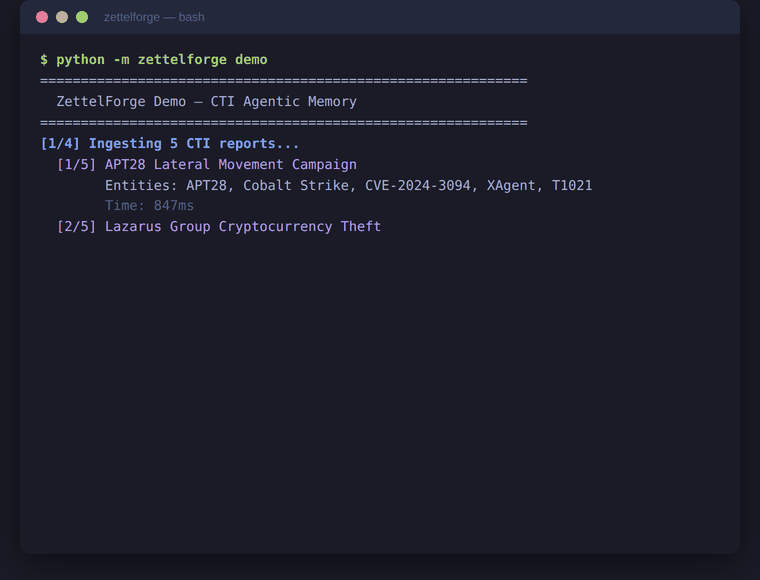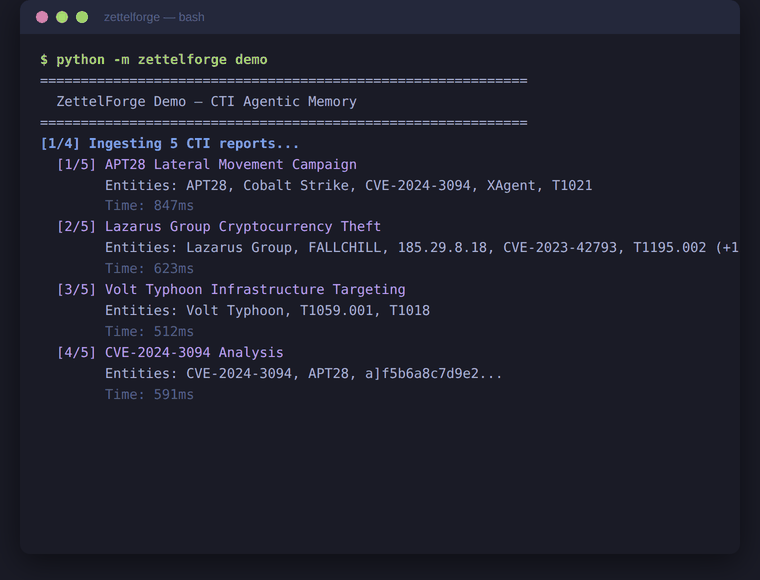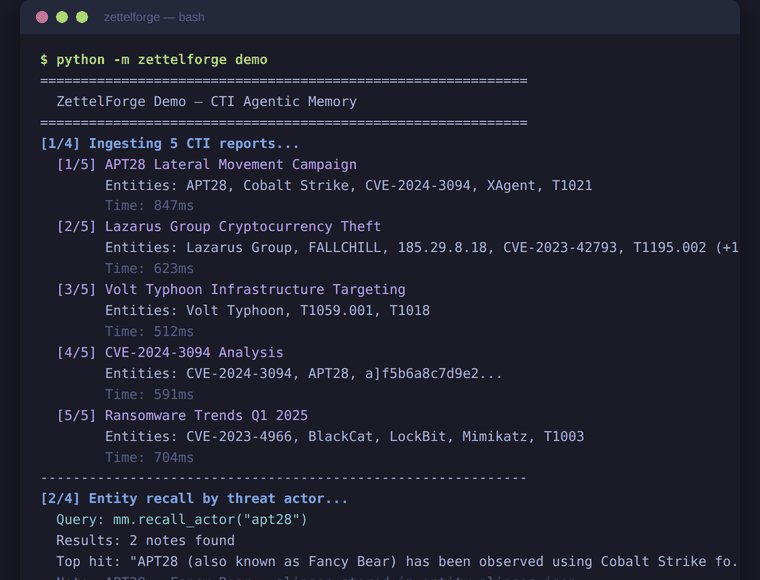 threatrecall/zettelforge
ذاكرة وكيلية لـ CTI في بايثون — رسوم بيانية معرفية STIX، حل أسماء مستعارة للجهات التهديدية، RAG غير متصل أولاً، خادم MCP لوكلاء Claude Code وLangChain








