
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
NetworkAssessment — NetworkAssessment: أداة تقييم اختراق الشبكة | Kitploit

أدوات/GitHubGitHub/halildeniz/networkassessment
التقاط وتحليل الحزمتحليل الثغرات الأمنيةتحليل الشبكة الجنائيالتحقيق الجنائي الرقميأمن الشبكاتكشف التسللتحليل DNS
GitHubhalildeniz/networkassessment

NetworkAssessment

NetworkAssessment: أداة تقييم اختراق الشبكة

عرض المستودع
951765منذ 2 سنواتتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

NetworkAssessment: أداة تقييم اختراق الشبكة

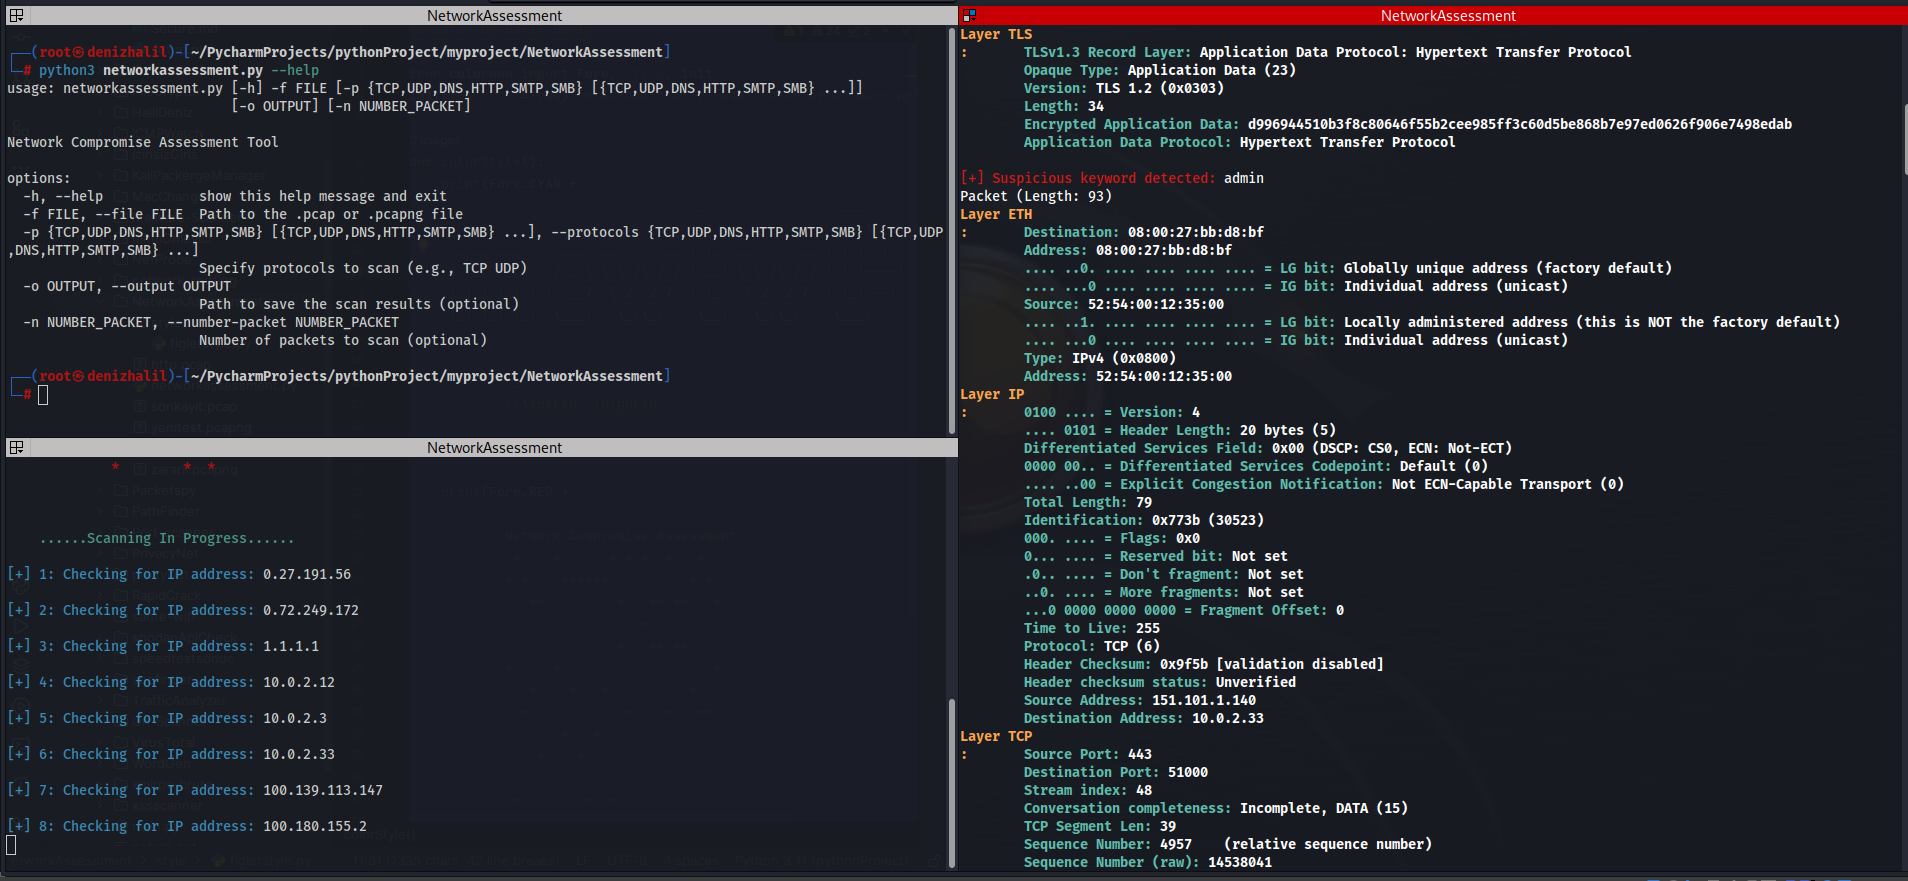
تم تصميم أداة تقييم اختراق الشبكة لتحليل ملفات pcap لاكتشاف حركة مرور الشبكة المشبوهة المحتملة. تركز هذه الأداة على تحديد الأنشطة غير الطبيعية في حركة مرور الشبكة والبحث عن كلمات مفتاحية مشبوهة.
اشتر لي كوب قهوة

الميزات

  • كشف نفق DNS: يحدد قنوات الاتصال الخفية المحتملة عبر DNS.
  • كشف نفق SSH: يكتشف علامات جلسات SSH التي قد تُستخدم لتجاوز قيود الشبكة أو إخفاء الأنشطة الضارة.
  • تحديد اختطاف جلسة TCP: يراقب جلسات TCP المشبوهة التي قد تشير إلى استيلاء غير مصرح به.
  • توقيعات هجوم متنوعة: يتعرف على مؤشرات هجمات SYN flood وUDP flood وSlowloris وهجمات SMB والمزيد.
  • بحث الكلمات المفتاحية المشبوهة: يفحص حركة مرور الشبكة بنشاط عن كلمات مفتاحية يحددها المستخدم قد تدل على نية خبيثة أو تسرب بيانات حساسة.
  • المسح الخاص بالبروتوكول: يسمح للمستخدمين بتحديد البروتوكولات التي يرغبون في مراقبتها، مما يضمن تحليلًا مركزًا وفعالًا.
  • تسجيل المخرجات: يوفر خيارًا لحفظ نتائج التحليل التفصيلية في ملف لإجراء مزيد من التحقيق أو حفظ السجلات.
  • كشف هجوم تجزئة IPv6: يكتشف المحاولات المحتملة لاستغلال آلية التجزئة في IPv6 لأغراض خبيثة.
  • واجهة سهلة الاستخدام: المخرجات الملونة ومؤشرات التقدم تعزز قابلية القراءة وتجربة المستخدم.

الأداة لا تقتصر على الميزات المذكورة أعلاه فقط. بفضل مساهمات المجتمع، يمكن لقدراتها على الكشف أن تتطور باستمرار وتتكيف مع أحدث تهديدات.

المتطلبات

  • Python 3.x
  • scapy
  • argparse
  • pyshark
  • colorama

التثبيت

  1. استنساخ المستودع:

    git clone https://github.com/HalilDeniz/NetworkAssessment.git
    
  2. انتقل إلى دليل المشروع:

    cd NetworkAssessment
    
  3. تثبيت التبعيات المطلوبة:

    pip install -r requirements.txt
    

الاستخدام

python3 networkassessment.py [-h] -f FILE [-p {TCP,UDP,DNS,HTTP,SMTP,SMB} [{TCP,UDP,DNS,HTTP,SMTP,SMB} ...]]
                            [-o OUTPUT] [-n NUMBER_PACKET]
  • -f أو --file: المسار إلى ملف .pcap أو .pcapng الذي تنوي تحليله. هذا حقل إلزامي، وسيعتمد التقييم على البيانات داخل هذا الملف.
  • -p أو --protocols: البروتوكولات التي ترغب في فحصها تحديدًا. يمكن ذكر بروتوكولات متعددة. الخيارات المتاحة هي: "TCP", "UDP", "DNS", "HTTP", "SMTP", "SMB".
  • -o أو --output: المسار لحفظ نتائج الفحص. هذا اختياري. إذا تم توفيره، سيتم حفظ النتائج في الملف المحدد.
  • -n أو --number-packet: عدد الحزم التي ترغب في فحصها من الملف المقدم. هذا اختياري. إذا لم يتم تحديده، ستقوم الأداة بفحص جميع الحزم في الملف.

في المثال أعلاه، ستقوم الأداة بتحليل أول 1000 حزمة من ملف sample.pcap، مع التركيز على بروتوكولي TCP وUDP، ثم ستحفظ النتائج في output.txt.

المساهمة

المساهمات مرحب بها! إذا وجدت أي مشاكل أو لديك اقتراحات للتحسينات، فلا تتردد في فتح issue أو تقديم طلب سحب (pull request).

الاتصال

إذا كانت لديك أي أسئلة أو تعليقات أو اقتراحات حول Dosinator، فلا تتردد في الاتصال بي:

  • LinkedIn: Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube: Halil Deniz
  • Email: [email protected]

عن المؤلف الأصلي

NetworkAssesment هو فرع من الأداة الأصلية المسماة Network_Assessment، والتي أنشأها alperenugurlu. أود أن أعرب عن امتناني لـ Alperen Uğurlu على الإلهام والأساس الذي قدمته الأداة الأصلية. بدون عمله، لم تكن هذه النسخة المحدثة ممكنة. إذا كنت ترغب في معرفة المزيد عن الأداة الأصلية، يمكنك زيارة مستودع Network_Assessment.

الترخيص

هذا المشروع مرخص بموجب ترخيص MIT. راجع ملف LICENSE لمزيد من التفاصيل.

💰 يمكنك مساعدتي بالتبرع

شكرًا لتفكيرك في دعمي! دعمك يمكنني من تخصيص المزيد من الوقت والجهد لإنشاء أدوات مفيدة مثل DNSWatch وتطوير مشاريع جديدة. من خلال المساهمة، أنت لا تساعدني فقط في تحسين الأدوات الحالية بل تلهم أيضًا أفكارًا وابتكارات جديدة. يلعب دعمك دورًا حيويًا في نمو هذا المشروع والمساعي المستقبلية. معًا، دعنا نواصل البناء والتعلم. شكرًا لك!"
BuyMeACoffee Patreon

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







