

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
stegextract — سكربت Bash يستخرج البيانات اللاحقة والملفات المضمّنة والسلاسل المخفية من صور PNG وJPG وGIF باستخدام أرقام سحرية وتحليل hexdump. | Kitploit
أدوات/GitHubGitHub/evyatarmeged/stegextract
أدوات عامةالتحقيق الجنائي الرقميجمع المعلوماتإخفاء المعلوماتالتحاليل الرقمية الجنائيةCTFاختبار الاختراق
GitHubevyatarmeged/stegextract

stegextract

سكربت Bash يستخرج البيانات اللاحقة والملفات المضمّنة والسلاسل المخفية من صور PNG وJPG وGIF باستخدام أرقام سحرية وتحليل hexdump.

عرض المستودع
1353822منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Stegextract

سكربت Bash لاستخراج الملفات والسلاسل النصية المخفية من الصور.

الوصف

يستخرج Stegextract أي بيانات لاحقة بعد بايتات إغلاق الصورة، وأي ملفات مخفية (أو صور أخرى) مضمّنة داخل الصورة.
قد تُنتج تركيبات البايتات القصيرة مثل FFD8 FFE0 الخاصة بـ JPEG أحيانًا نتائج إيجابية خاطئة.
المراجعة اليدوية لتفريغ البيانات السداسية (hexdump) تكون أحيانًا حتمية في حالات الملفات المضمّنة شديدة التعقيد.
لا يُعدّ Stegextract الحل لأي نوع من أنواع إخفاء المعلومات (Steganography) المتعلقة بالألوان أو البكسلات أو الفلاتر أو LSB، ولا يسعى إلى ذلك. فهو يعتمد على الأرقام السحرية (magic numbers) وتفريغات البيانات السداسية والبيانات الثنائية فقط.
يدعم حاليًا PNG وJPG وGIF.

تحديث: تم إهمال خيار --analyze وأصبح يُنفَّذ الآن تلقائيًا مع كل فحص.

التثبيت

sudo sh -c 'curl https://raw.githubusercontent.com/evyatarmeged/stegextract/master/stegextract > /usr/local/bin/stegextract'
sudo chmod +x /usr/local/bin/stegextract

الاستخدام

Usage: stegextract <file> [options]

-h, --help                Print this and exit
-o, --outfile             Specify an outfile
-s, --strings             Extract strings from file
-q, --quiet               Do not output to stdout
--force-format            Force this image format instead of detecting
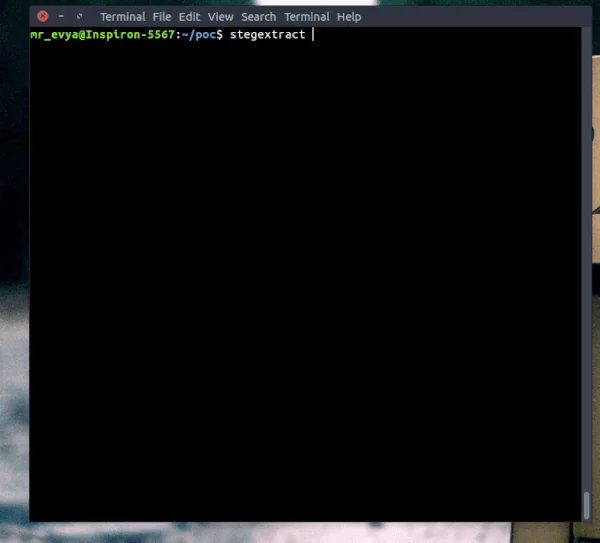
إثبات المفهوم:

poc

يمكن العثور على أمثلة الصور من ملف GIF أعلاه في مجلد examples.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





