
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit

 infiniroot/ansible-mitigate-copyfail-dirtyfrag
كتيّب Ansible بسيط للتخفيف من ثغرات CopyFail (CVE-2026-31431) وDirtyFrag (CVE-2026-43284).
 xiaoqimikko/async-http-client-check
مساحة عمل ذكاء اصطناعي مستضافة ذاتيًا مع وكلاء ومهارات وأدوات (Gmail، Calendar) تعمل بالكامل على مفاتيح API الخاصة بمزودك (BYOK). أحضر مفاتيحك الخاصة…
 vulnz/sast
محرك SAST مجاني يعمل دون اتصال لـ CI/CD: تحليل AST وتحليل التلوث عبر الملفات، واكتشاف الأسرار مع التحقق المباشر، وSCA/CVE، وسوء تكوين IaC، وفحص…
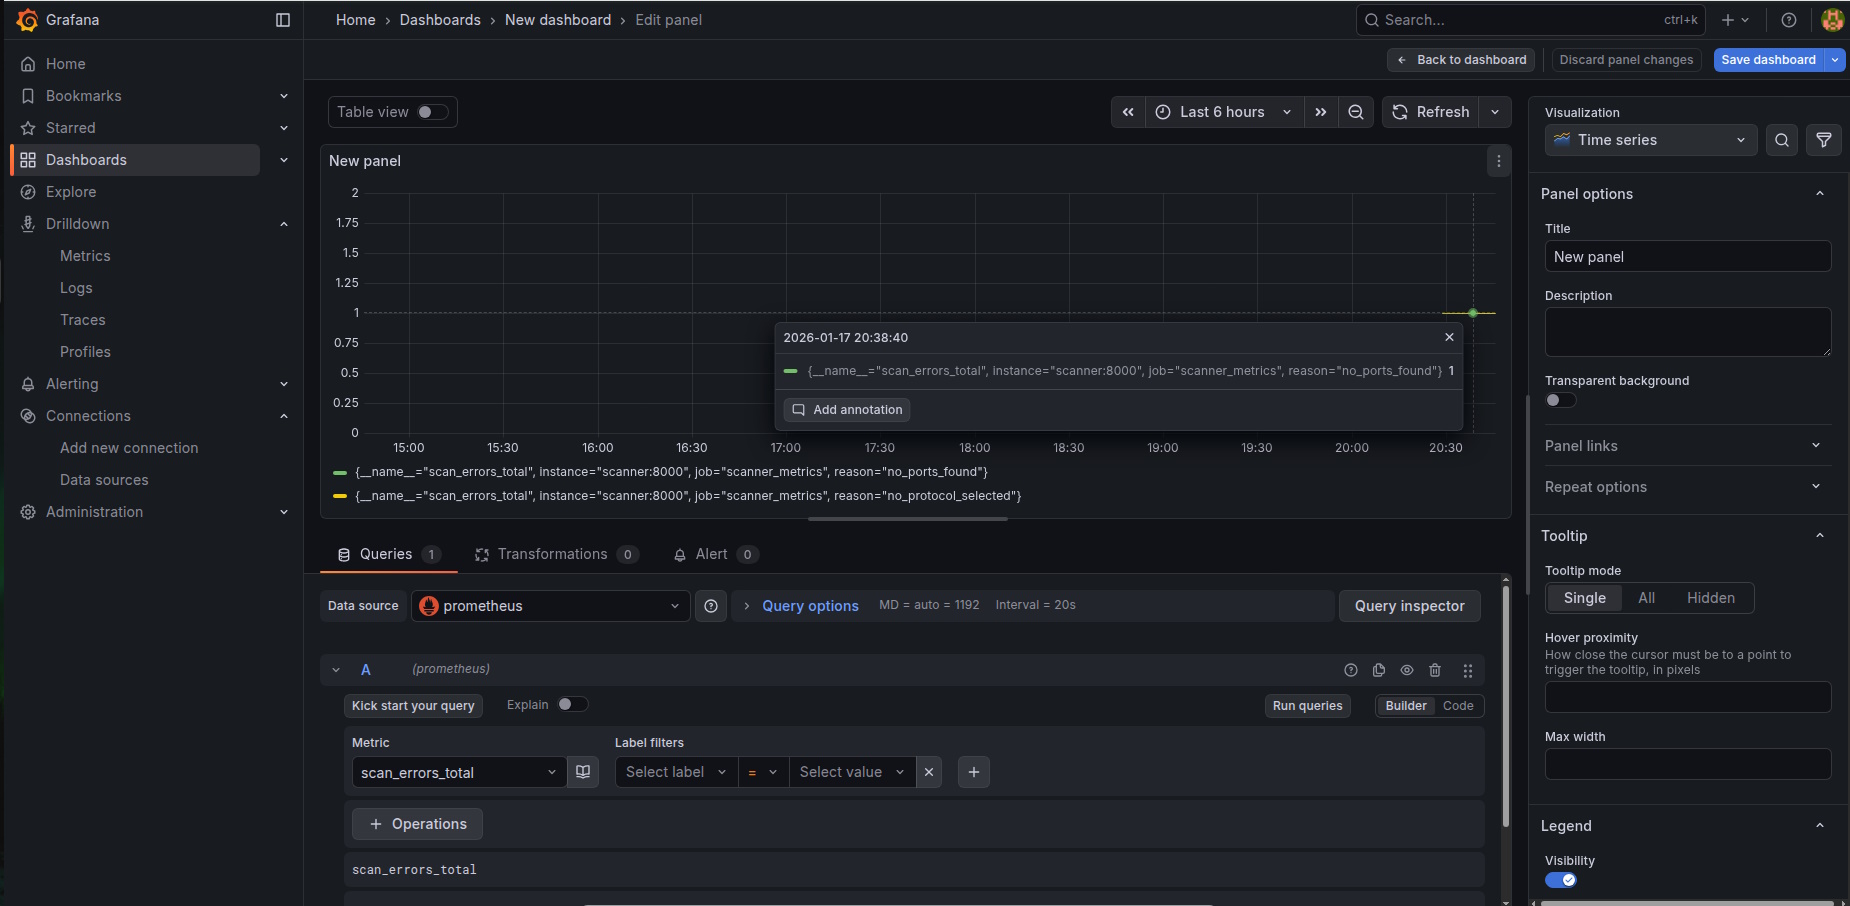 znakar/sharktooth
ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي.
 imlzw/kubernetes-1.12.3-all-auto-install
ملف تثبيت ونشر سريع بنقرة واحدة بالكامل تلقائيًا لعقدة master (بدون ثغرة CVE-2018-1002105) لأنظمة Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3، تم…
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) مع مصادقة Keycloak OAuth2 باستخدام Strimzi - يتجاوز قيد قائمة العناوين المسموح بها في CVE-2025-27817
 golab-arch/synaptic-sentinel
حارس الأمان للترميز الـvibe. مجموعة أدوات أمنية وكيلة تحت ترخيص Apache-2.0 للمشاريع المدعومة بالذكاء الاصطناعي: 5 كشافة حتمية + طبقة الدماغ LLM (BYOK…
 jricramc/aigate
ماسح الأسرار الخاص بمطالبات الذكاء الاصطناعي: وكيل محلي وخطاف لـ Claude Code يمنع تسرب الأسرار قبل وصولها إلى واجهات برمجة تطبيقات الذكاء الاصطناعي.
 clickswave/limeyard
مختبر Docker قابل للاستغلال عن قصد مع بنية DNS قابلة للتوجيه ومفاتيح إجابة قابلة للقراءة آليًا لكل هدف، مع تقييم دقة الماسح واستدعائه ونطاقه محليًا.
 renich/pyrite
تنفيذ ثنائي مرتبط بالعتاد ومقيّد بالسحابة، وإثبات مصدر تشفيري، وختم مغلف مضاد للعبث لـ Crystal.
 dbzoo/log4j_scanner
ماسح نظام ملفات لثغرة Log4Shell (CVE-2021-44228) والثغرات ذات الصلة. يكتشف ملفات JAR المعرضة للخطر عبر مطابقة التجزئة ووجود الفئات. يعمل بشكل مستقل…
 leonlai-tw/php-eol-cve-2026-109618-109619
حزم تصحيحات غير رسمية لثغرات PHP CVE-2026-109618 / CVE-2026-109619 (تنفيذ تعليمات عن بُعد RCE، بدرجة CVSS 9.2) على المنصات التي انتهى دعمها: PHP 7.3…
 haydenjames/dirty-frag-check
قارئ للقراءة فقط لثغرات CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) في نواة لينكس لرفع الصلاحيات محليًا إلى صلاحيات الجذر
 hristiy4n/bom-view
تطبيق ويب ثابت لعرض قوائم مكونات البرمجيات (SBOMs) وإجراء فحص الثغرات حسب الطلب باستخدام osv.dev. يمكن نشره بسهولة على GitHub/GitLab Pages.
 lucab85/ansible-role-log4shell
Ansible playbook للتحقق من أهداف لينكس المضيفة باستخدام النص الرسمي لكاشف Log4j من Red Hat RHSB-2021-009 لـ Log4Shell (CVE-2021-44228).
 appomni-labs/heisenberg-ssc-gha
GitHub Action لـ Heisenberg SSC
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
محاكاة استغلال وتخفيف أثر CVE-2025-54918 (ثغرة Windows NTLM). يتضمن سكربتات الكشف، وتطبيق التصحيحات عبر Ansible، وتحصين CI/CD. يعرض تصعيد الامتيازات…
 zihxs/check-react-rce-cve-2025-55182
ماسح أمني لكشف الثغرات الأمنية CVE-2025-55182 و CVE-2025-66478 في مشاريع React Server Components (RSC)








