#1

 iulianvostrut/contexthound
أداة تحليل ثابتة (CLI) تفحص قواعد البيانات البرمجية بحثًا عن ثغرات حقن التعليمات (prompt-injection)، تسريب البيانات (data-exfiltration)، كسر الحماية…
 codesource/copyfail-check
مؤرشف، تم نقله إلى codesource/cve-check. سكربت شل لاكتشاف التعرّض لـ CVE-2026-31431 (Copy Fail) وتدابير التخفيف على أنظمة Linux: فحص النواة، وحالة…
 nu0l/nginx-rift
CVE-2026-42945 أداة فحص والتحقق من ثغرة تجاوز سعة الكومة في NGINX
 xiaoqimikko/spring-cvss-check
# فحص القطع الأثرية والشفرة المصدرية لجافا بحثًا عن ثغرات Spring/Tomcat يفحص القطع الأثرية والشفرة المصدرية لجافا بحثًا عن ثغرات CVE الخاصة بـ…
 heroku/heroku-cve-2013-0269
افحص جميع تطبيقات Heroku لديك بحثًا عن إصدارات ضعيفة من JSON gem

 leitwacht/leitwacht
Leitwacht control plane — runtime security for GitLab Runner CI/CD: policy authoring, multi-tenancy, audit, GitLab integration
 moderneinc/rewrite-cve-2026-22732
وصفة OpenRewrite تكتشف وتصلح قمع ترويسات Spring Security (CVE-2026-22732) من خلال تحديد سوء استخدام ترويسة Content-Length وتوليد إعداد كتابة…
 squid-protocol1/gitgalaxy
محرك رسوم بيانية معرفية استدلالي خالٍ من AST للاستخبارات العميقة للمستودعات وفحص الأمان وفق نموذج الثقة المعدومة (Zero-Trust). يتكامل كمكوّن في…
 knqyf263/go-mal-pkgs
أداة أمنية لاكتشاف حزم Go الخبيثة عن طريق التحقق من المجاميع الاختبارية في go.sum مقابل الكود المصدري الأصلي.
 g0dse11/detecttrace
أداة هندسة كشف مفتوحة المصدر تتبع عمليات الكشف الأمني من البداية إلى النهاية وتحدد أول مرحلة فاشلة.
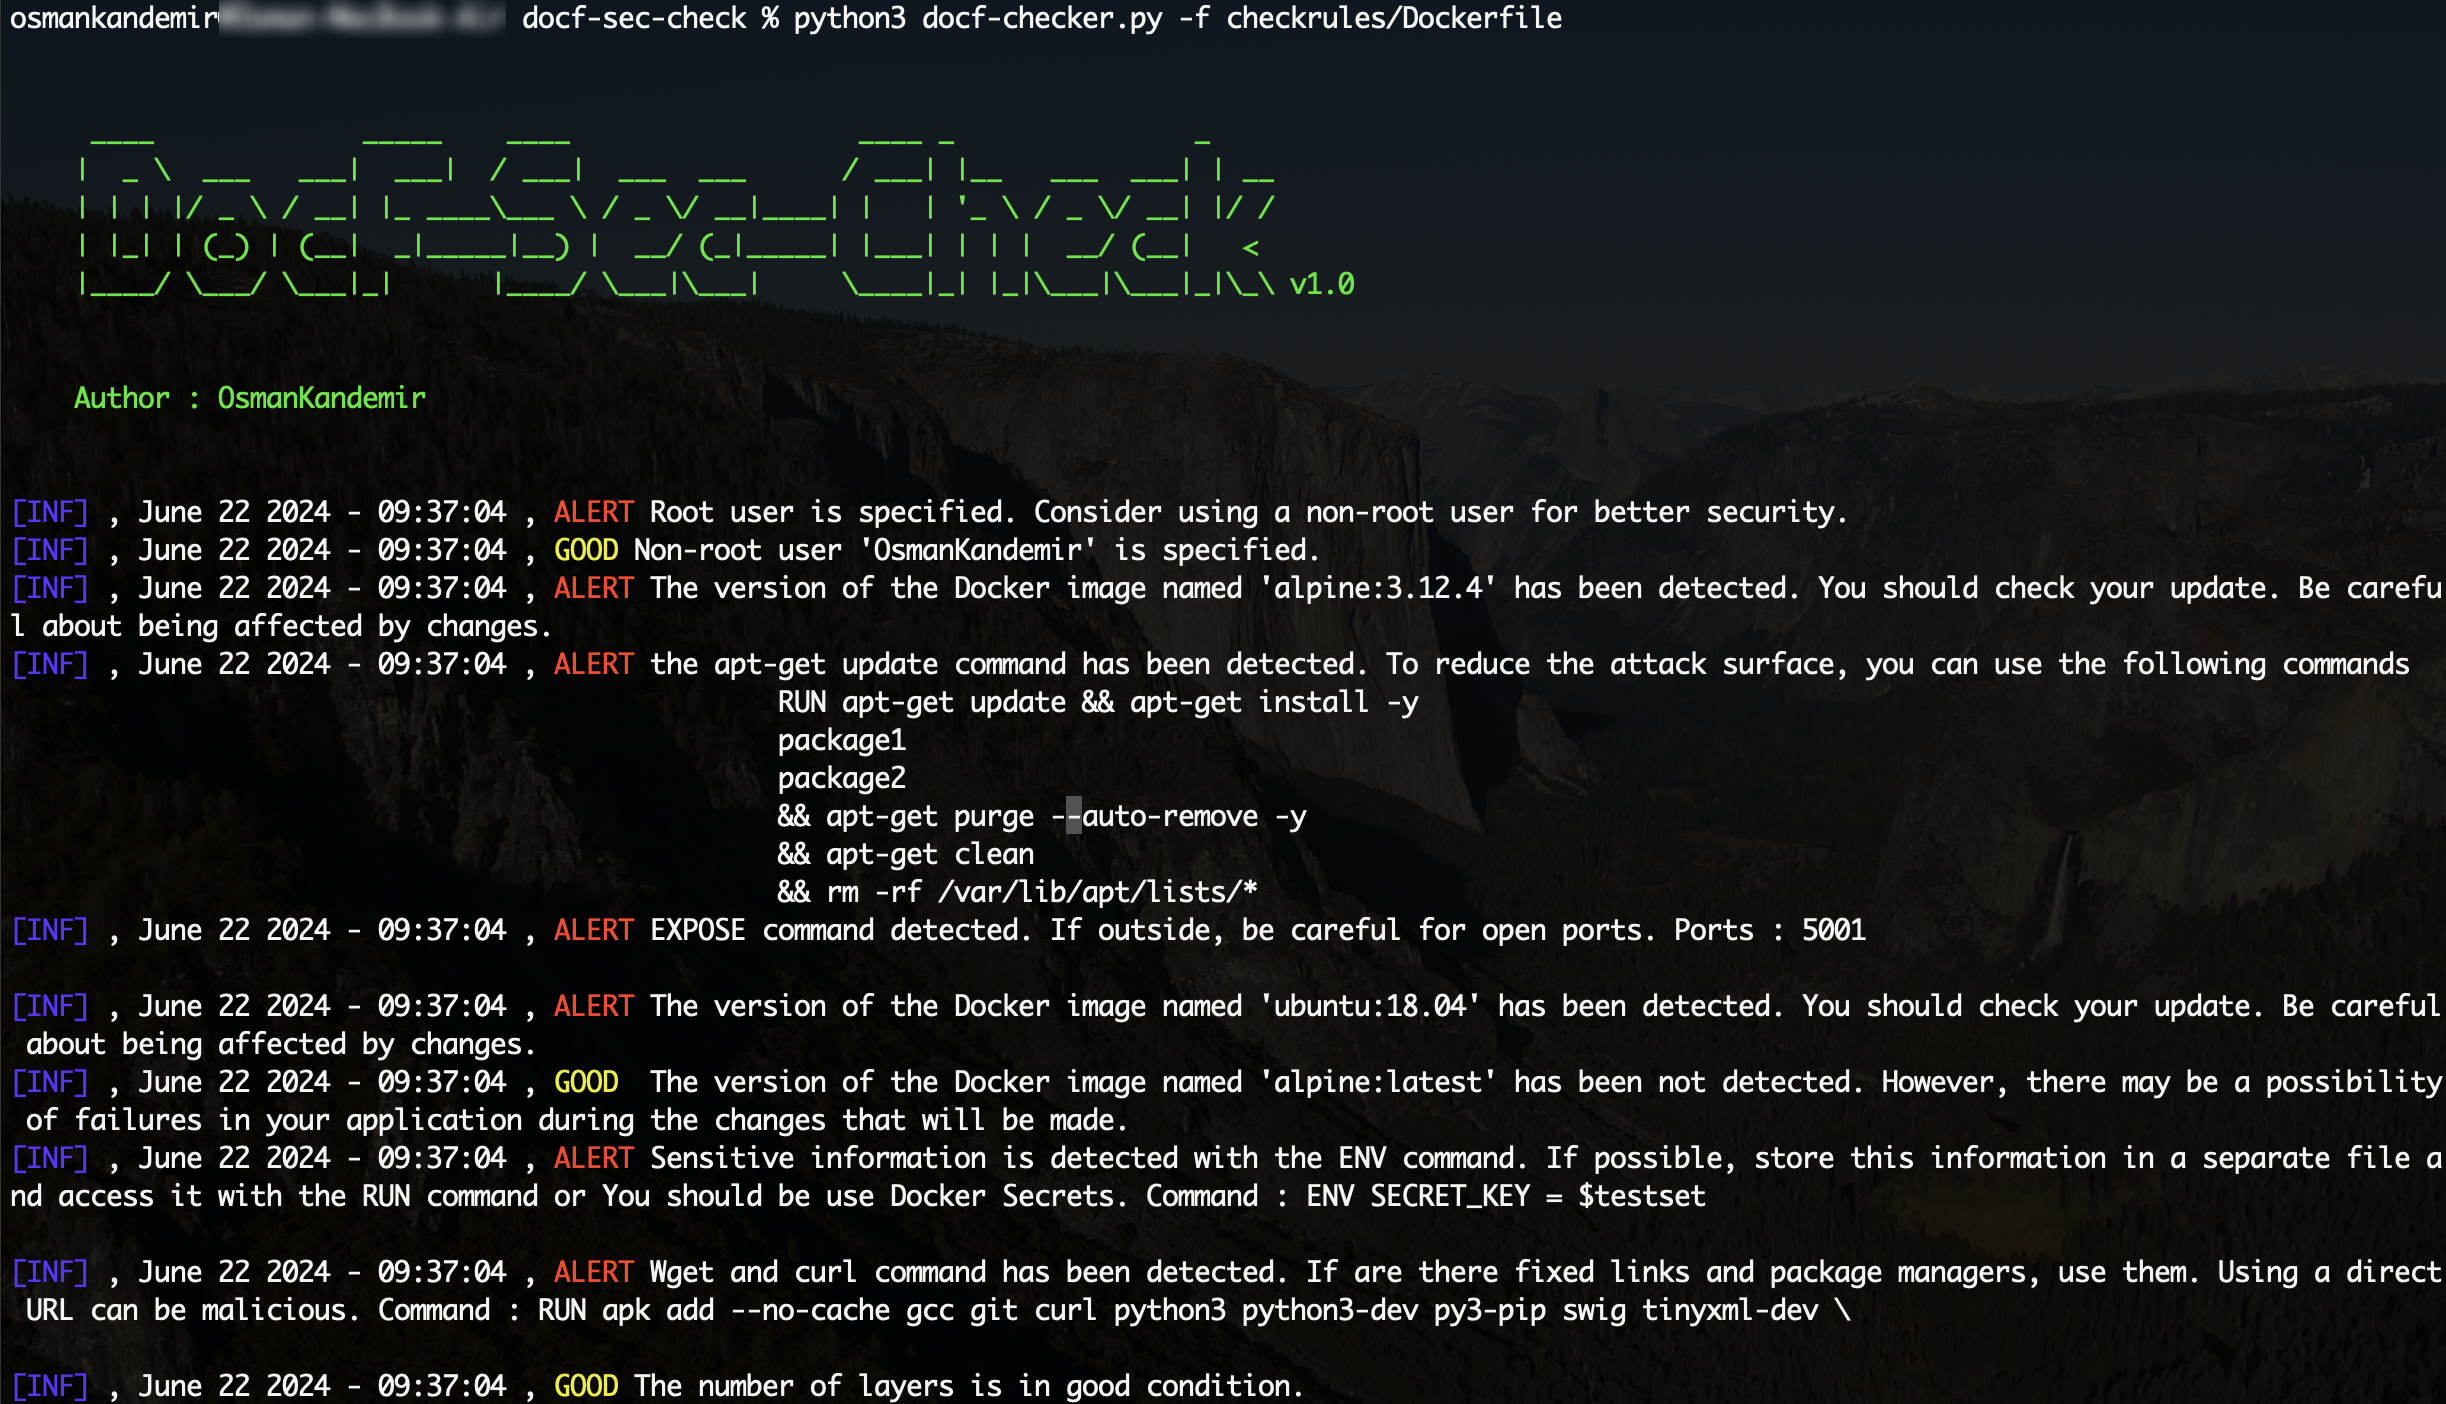 osmankandemir/docf-sec-check
أداة تحليل ثابتة تفحص ملفات Dockerfiles بحثًا عن أوامر غير آمنة ومشكلات تكوين، وتقدم إشعارات أمنية قابلة للتنفيذ لتعزيز بناء الحاويات.
 studiomeyer-io/mcp-stdio-shellguard
Defense-in-depth bundle for MCP stdio servers: drop-in guardExec/guardSpawn wrappers, AST audit CLI, reference MCP server. Closes the Ox-Security…
 aquasecurity/trivy-module-wordpress
وحدة مثال Trivy لـ WordPress
 d0rb/shellscope
مدقق تعرّض دفاعي لـ Plex2Shell وphp2shell — اكتشف ثغراتك قبل أن يكتشفها غيرك.
 irgoncalves/f5-waf-quick-patch-cve-2021-44228
تنشئ هذه الأداة مجموعة توقيعات مخصصة على F5 WAF وتطبّقها على السياسات في وضع الحظر.
 williavs/nextjs-security-update
حدِّث جميع تطبيقات Next.js دفعة واحدة إلى الإصدارات المُصحَّحة - تصدَّ لثغرات CVE-2025-55183/55184/67779