Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
SharkTooth — ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي. | Kitploit
أدوات/GitHubGitHub/znakar/sharktooth
أمن الحاوياتتخطيط الشبكةمسح المنافذأمن الشبكاتDevSecOps
GitHubznakar/sharktooth

SharkTooth

ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي.

عرض المستودع
435منذ 3 أشهرلم تتم المراجعة بعد
مشاركة

SharkTooth (قيد التطوير)

Python license stars issues GitLab Docker Prometheus Grafana

SharkTooth هو ماسح منافذ يدعم TCP و UDP. مناسب لتدقيق الشبكات الأساسي والتدريب.

ماذا يعني "قيد التطوير":

يتم إضافة ميزات جديدة بينما يتم إعادة هيكلة أو إزالة الميزات الحالية.

ميزات جديدة:

  • SYN-Scan، متشمم (sniffer)

  • تجميع الحزم يدويًا: بناء رؤوس IP/TCP، حساب المجاميع الاختبارية (checksums)

ما سيتم حذفه:

  • شريط التقدم
  • المراقبة (Prometheus + Grafana)

[!NOTE] لن يعمل الماسح على Windows - يتطلب raw sockets، والتي تحتاج إلى صلاحيات root/admin وتتصرف بشكل مختلف على Windows

يعمل على هذا المشروع شخص واحد بدون خبرة تطوير تجارية، يكتب هذا البرنامج لبناء فهم منخفض المستوى لكيفية عمل الأشياء تحت الغطاء.

إذا وجدت هذا مفيدًا أو مثيرًا للاهتمام، فإن ⭐ على المستودع تساعد كثيرًا - شكرًا لك!

حاليًا، المشروع معبأ بالكامل باستخدام Docker و docker-compose، والذي ينشر أيضًا مجموعة المراقبة (سيتم إيقافها تدريجيًا، انظر أعلاه).

يوضح المشروع:

  • التعامل مع اتصالات الشبكة
  • التحقق من توفر المنافذ
  • فحص TCP و UDP
  • تعدد الخيوط (Multithreading)
  • شريط التقدم
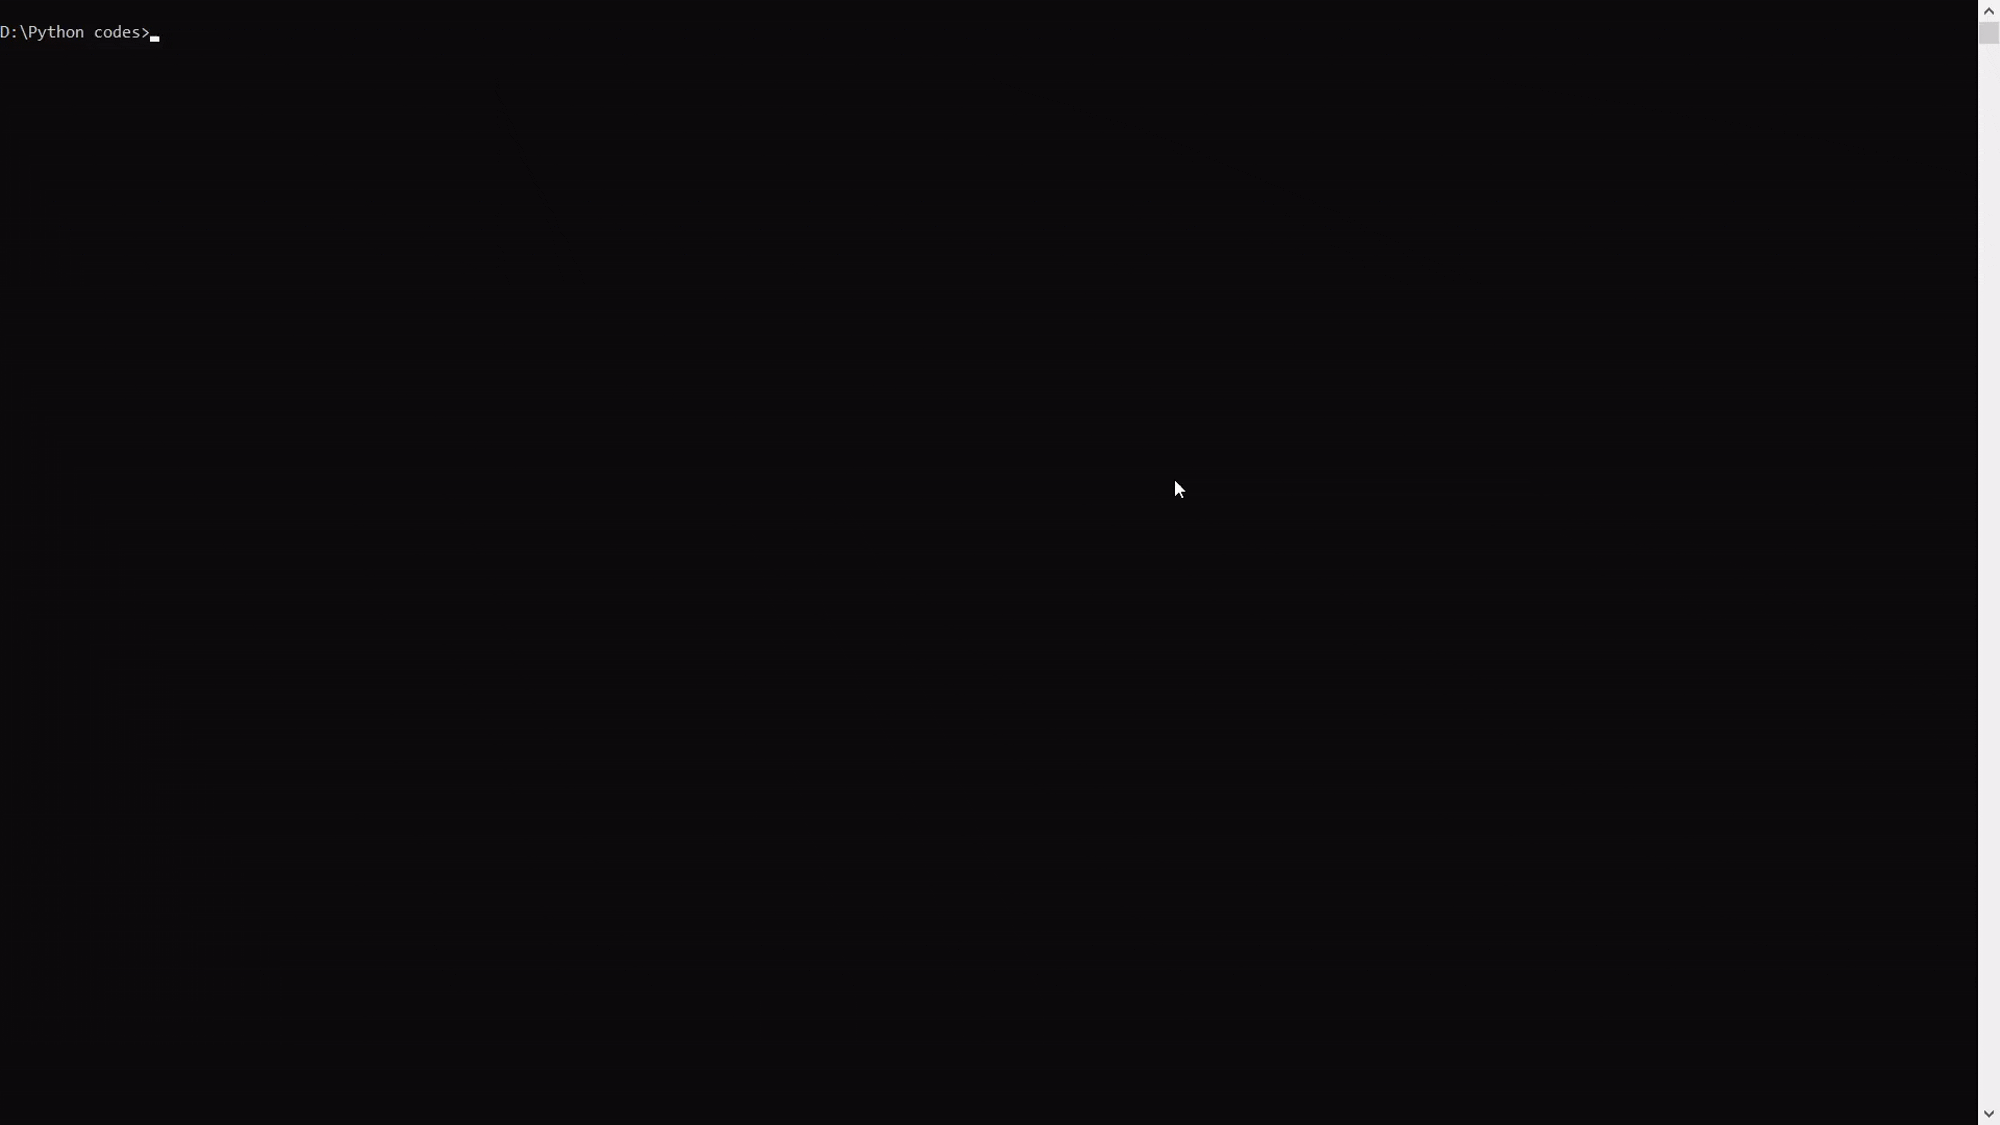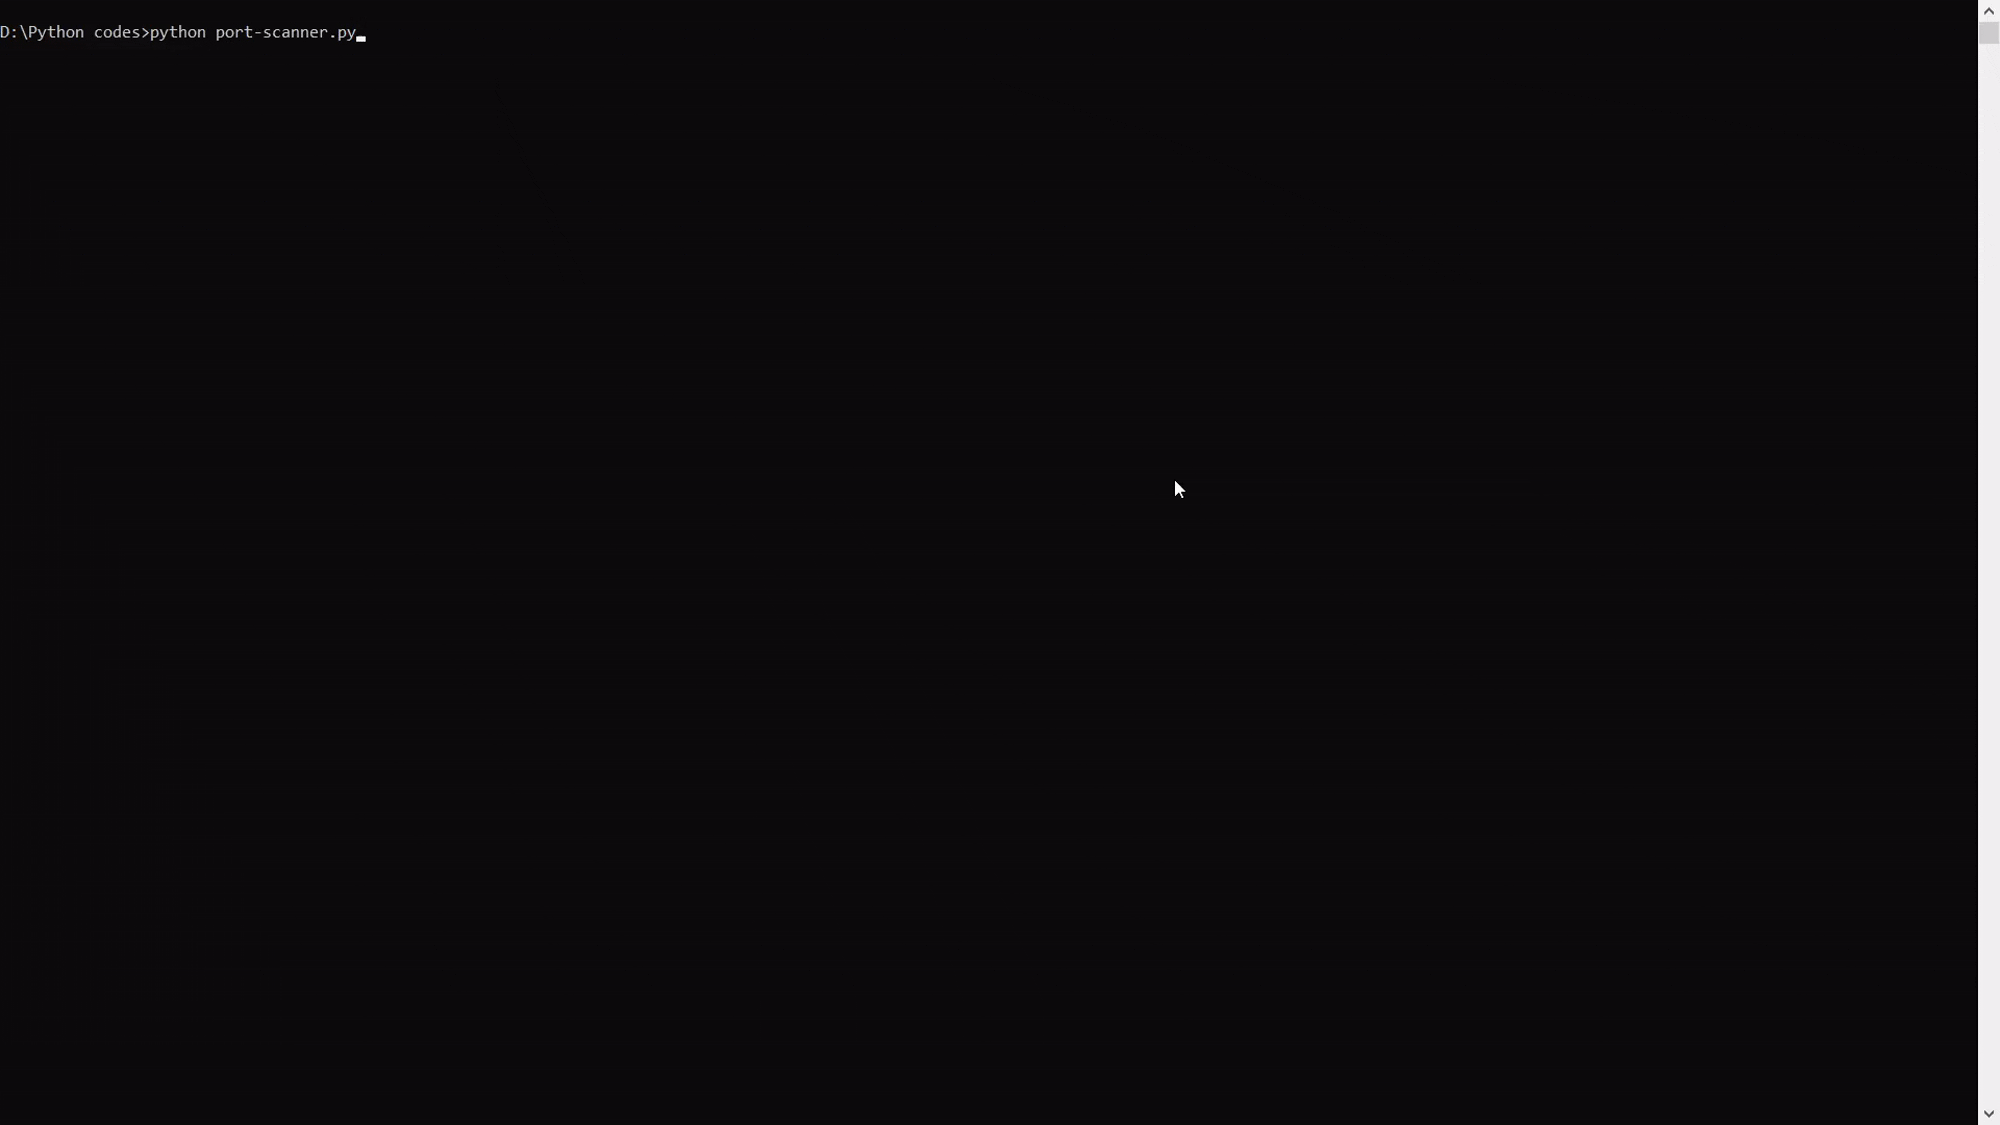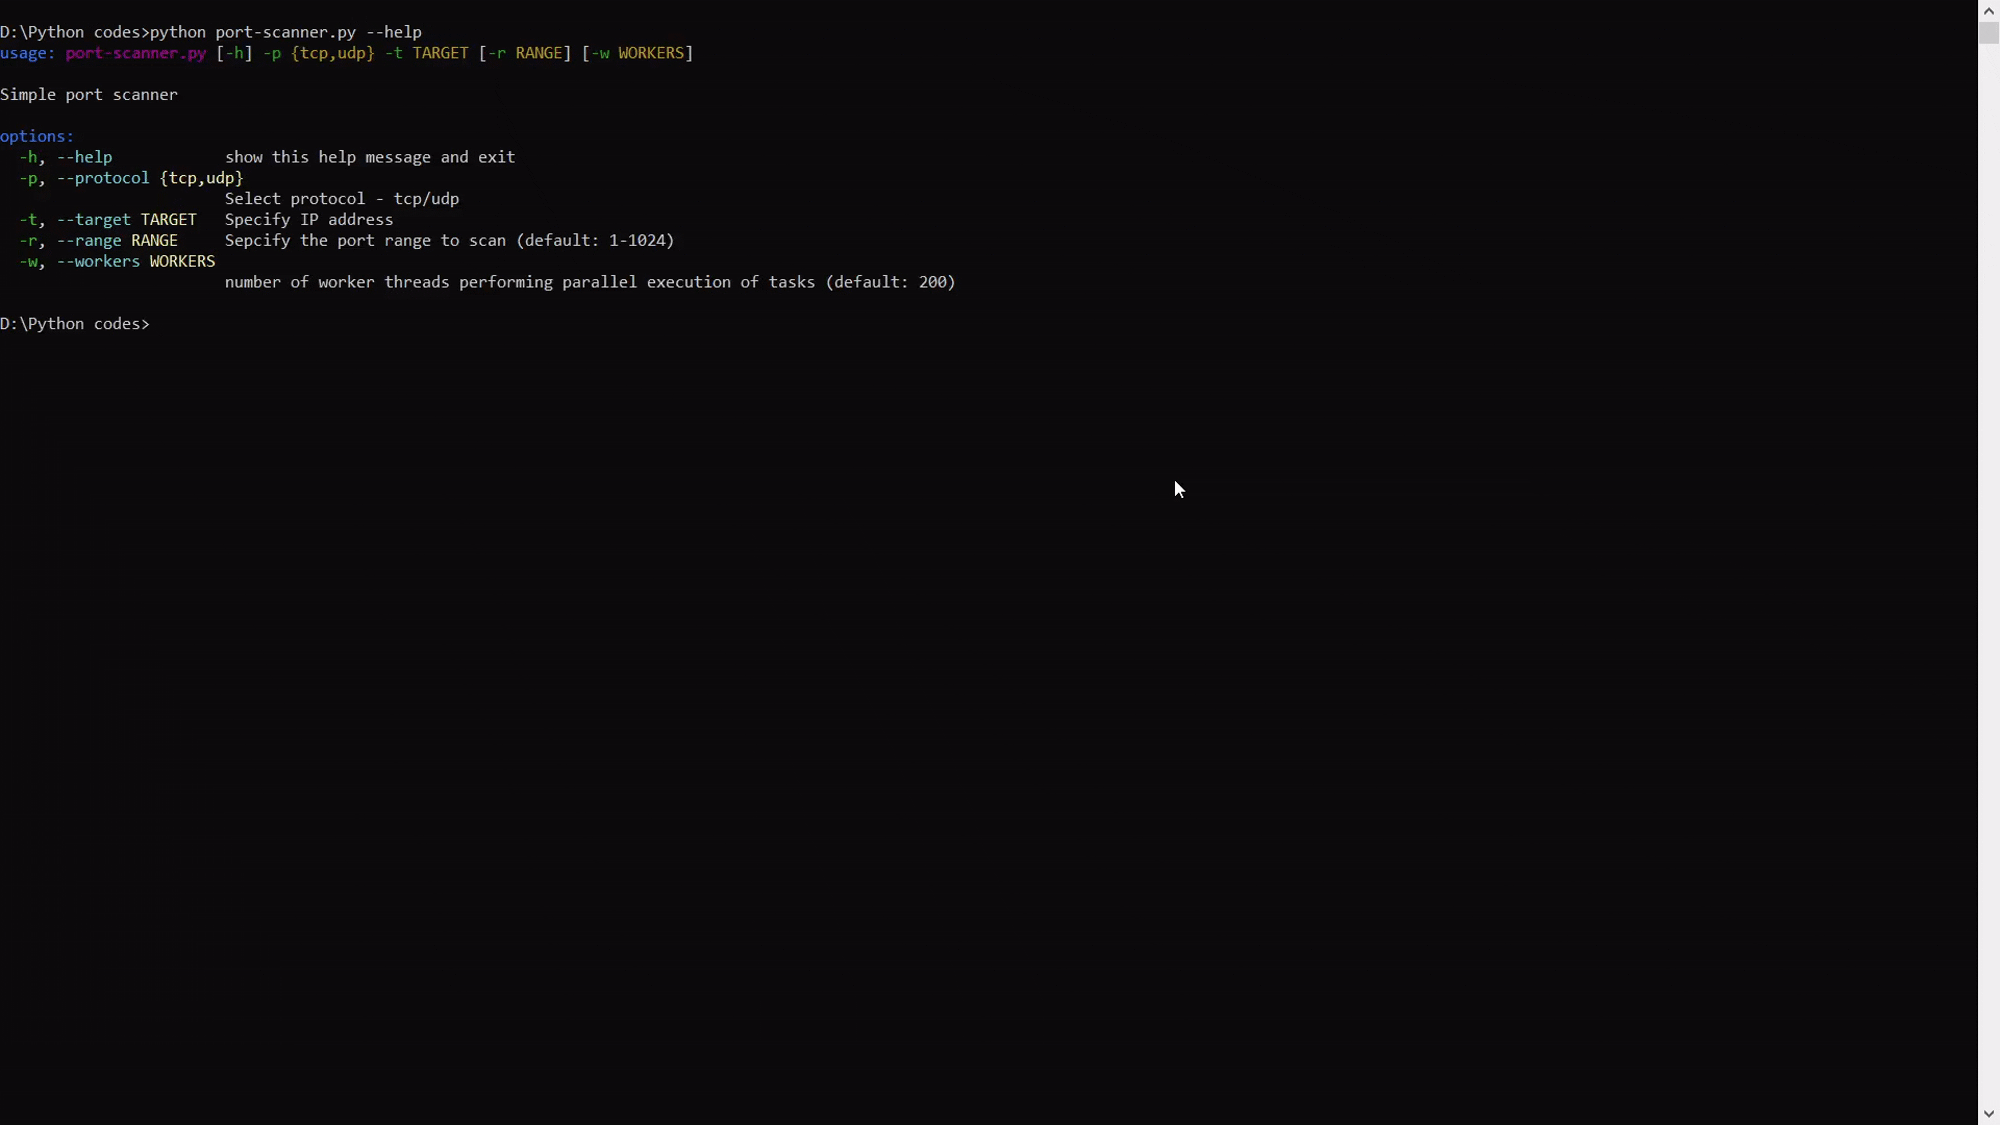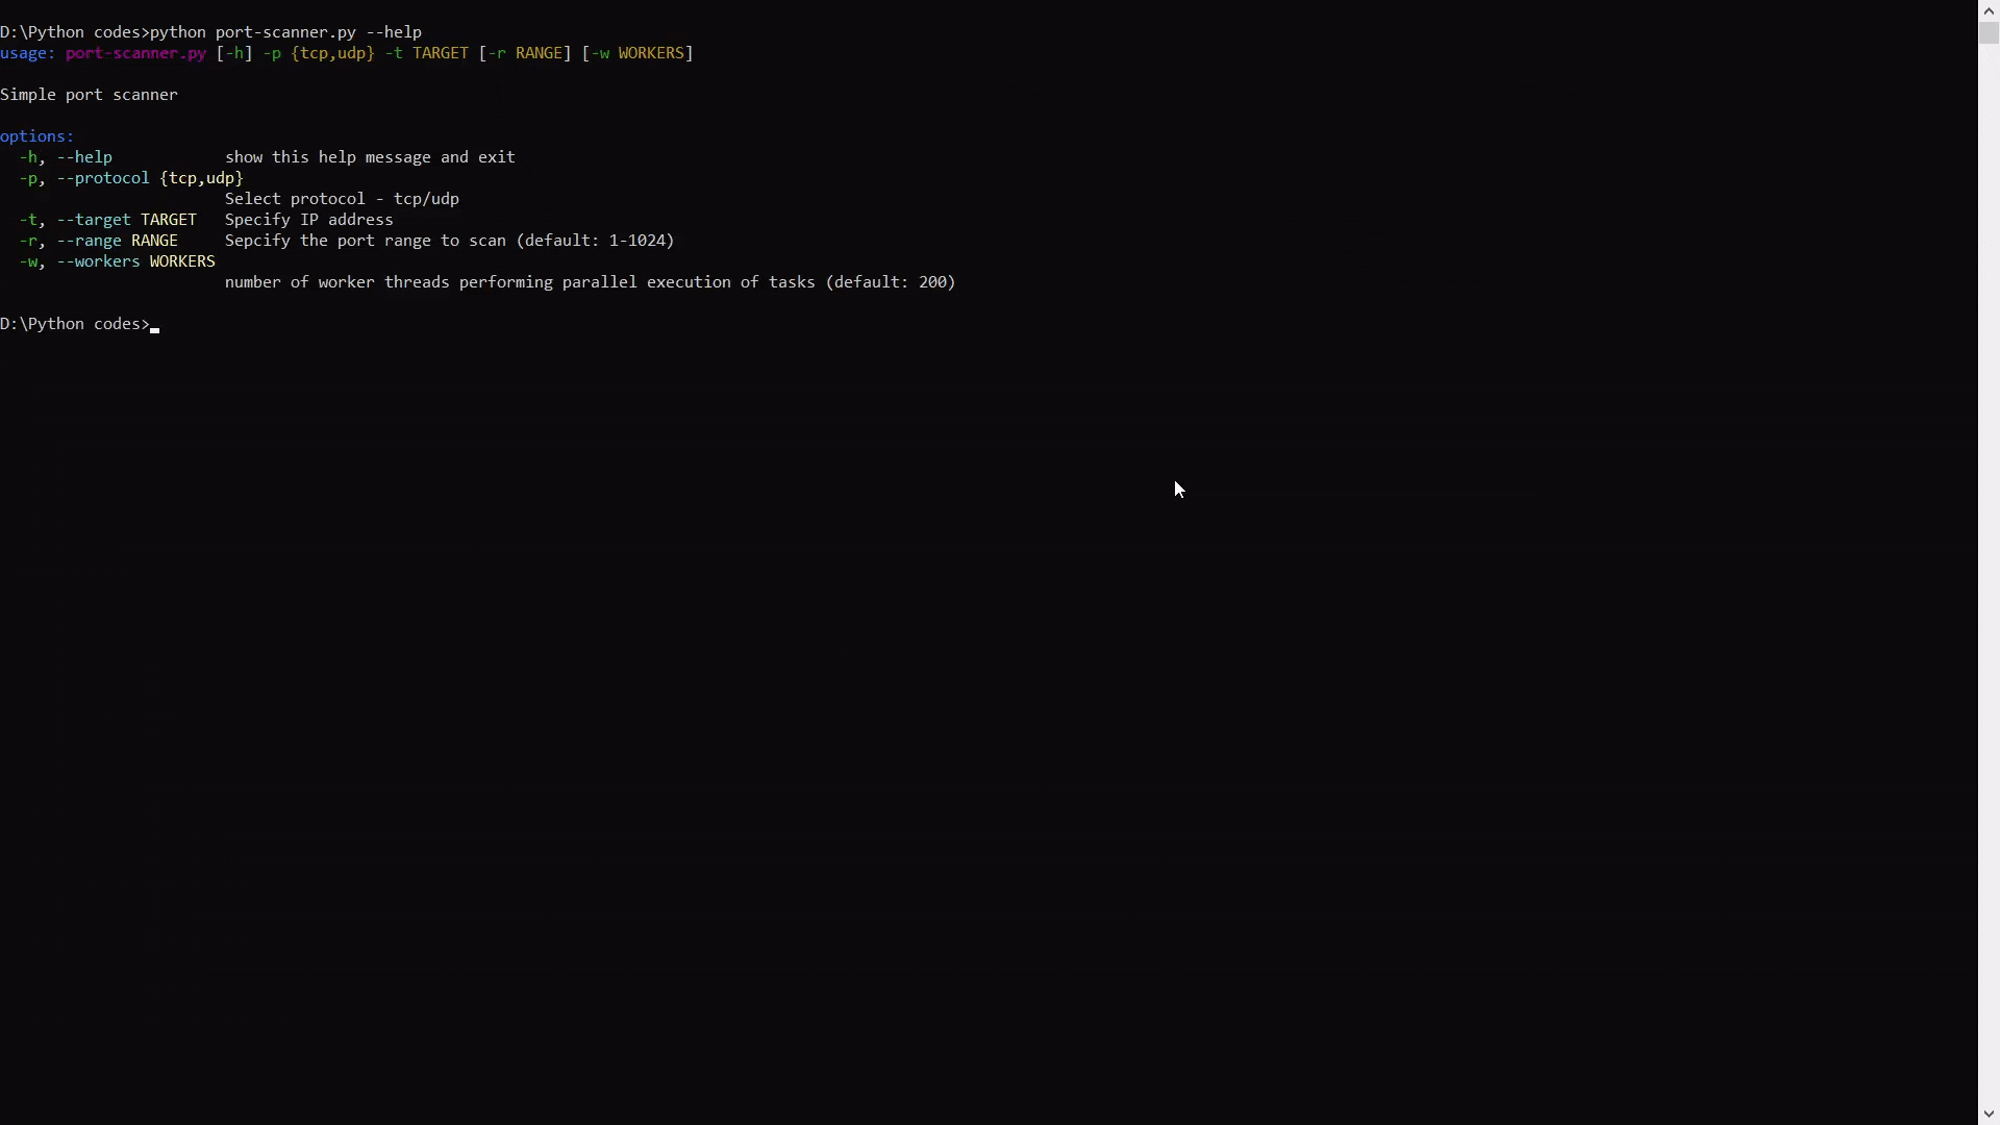
  • مساعدة الأوامر
  • المراقبة

عرض العمل

مخرجات المساعدة الأساسية Basic help output

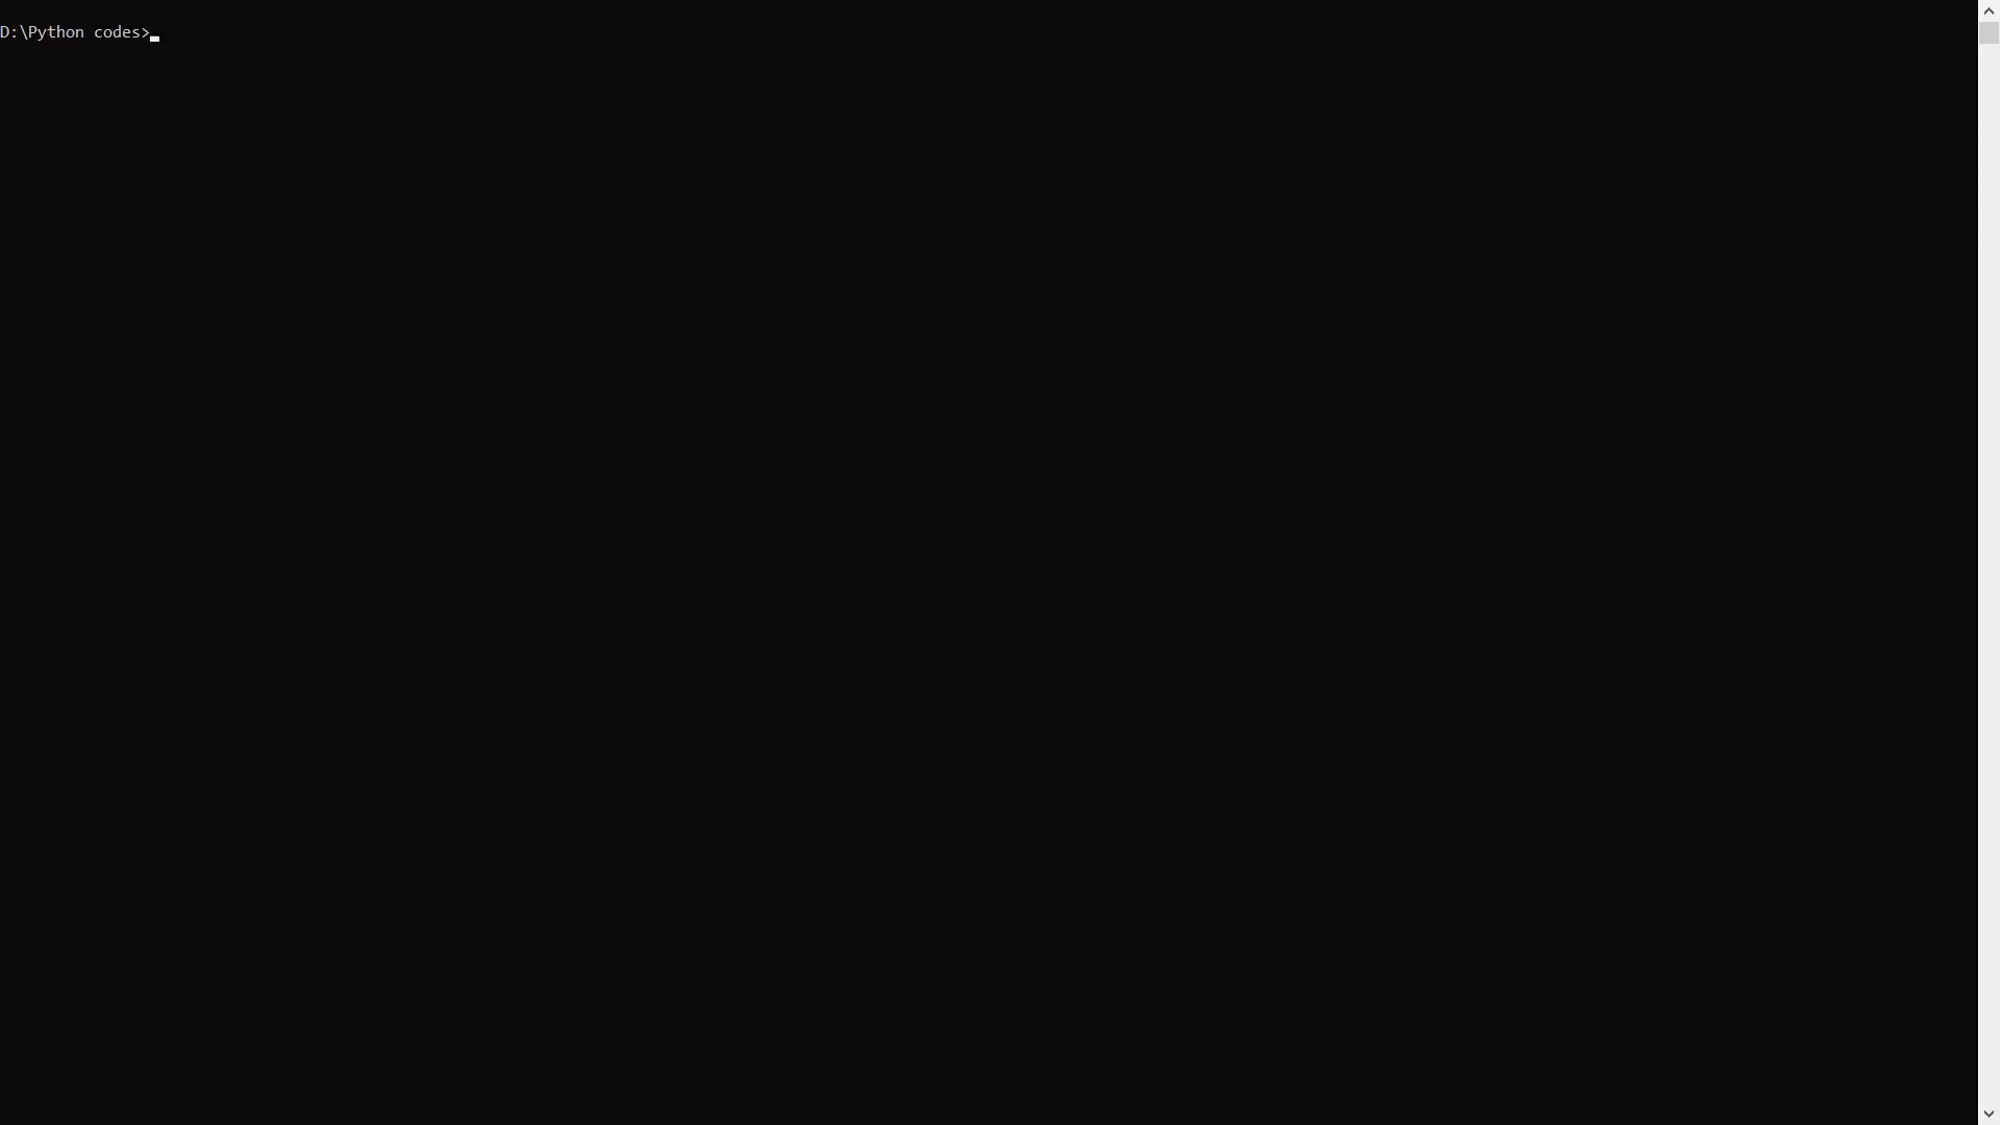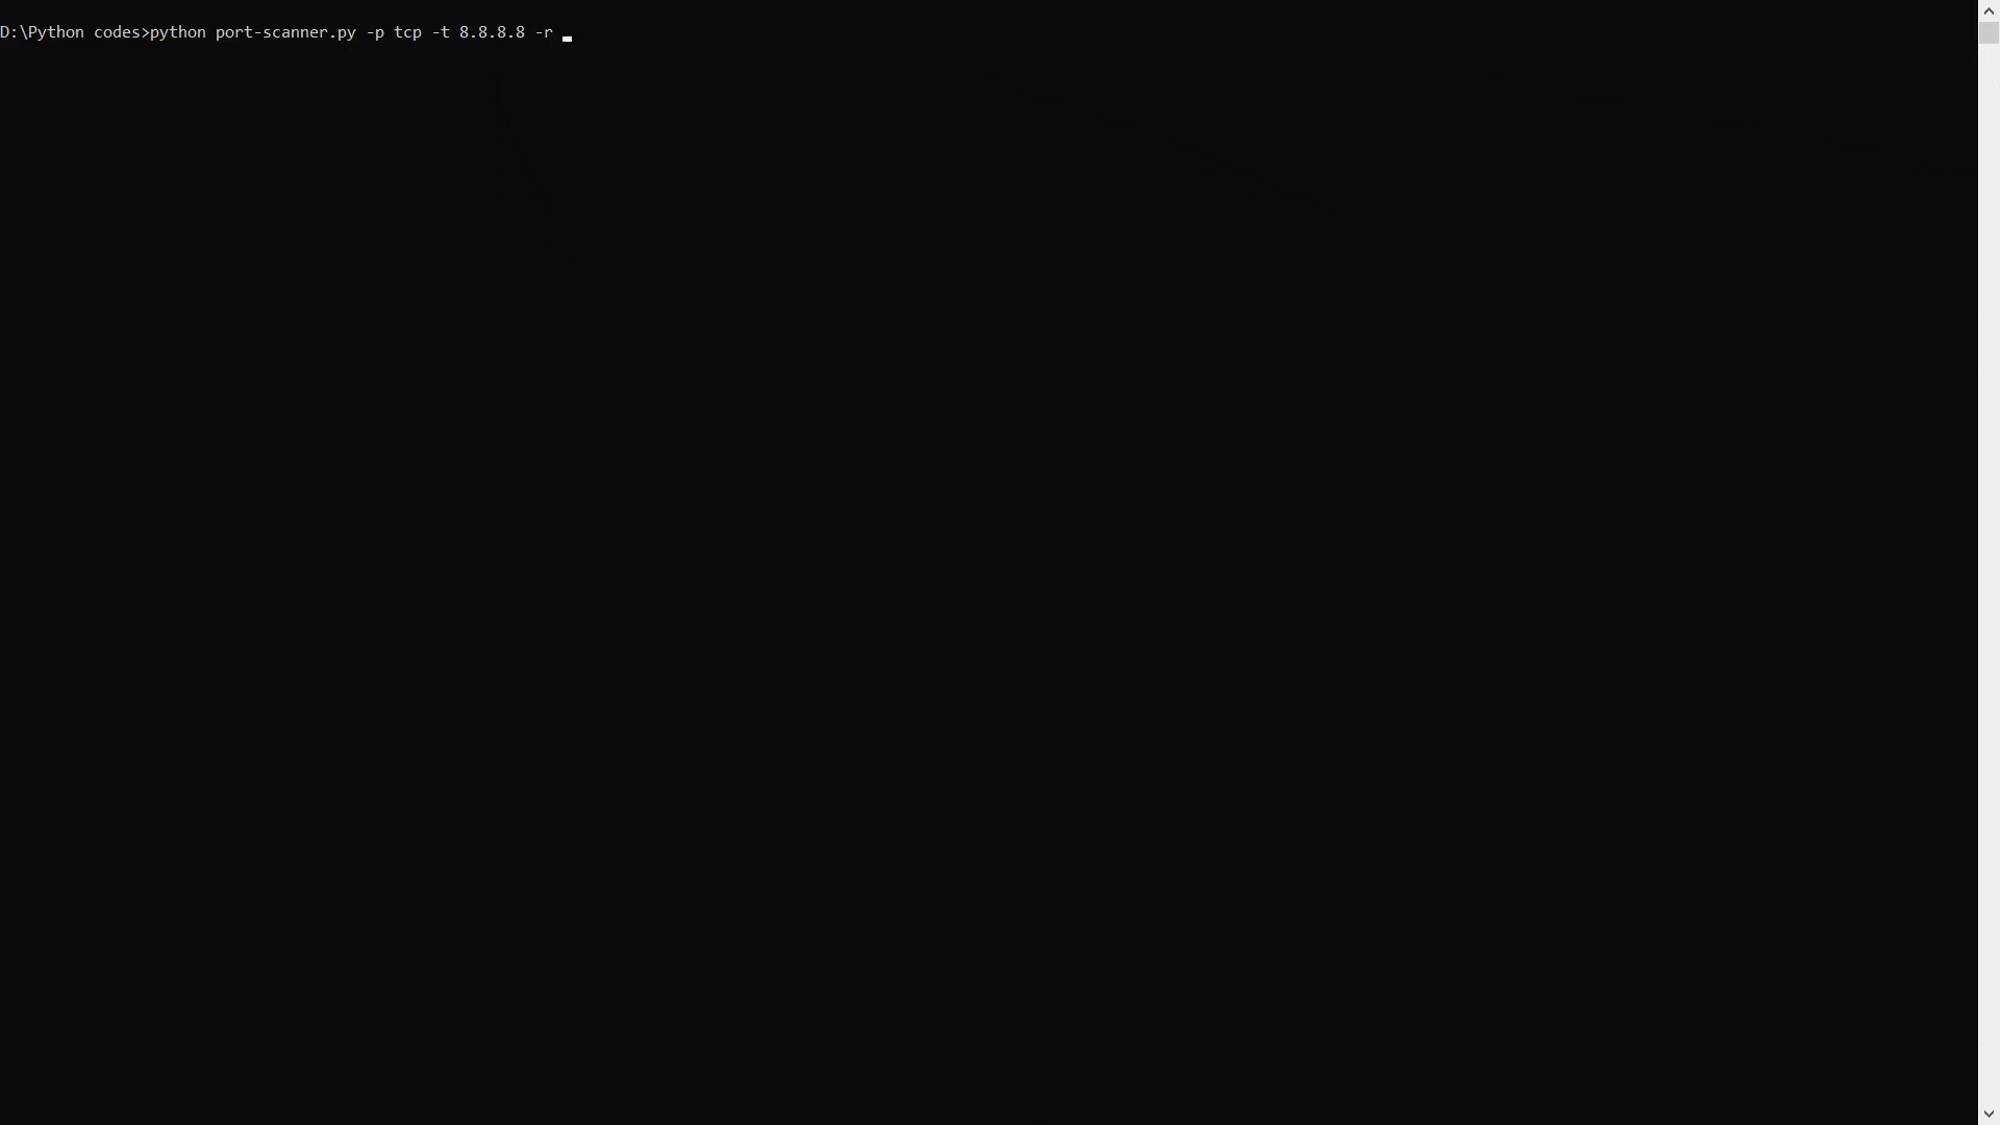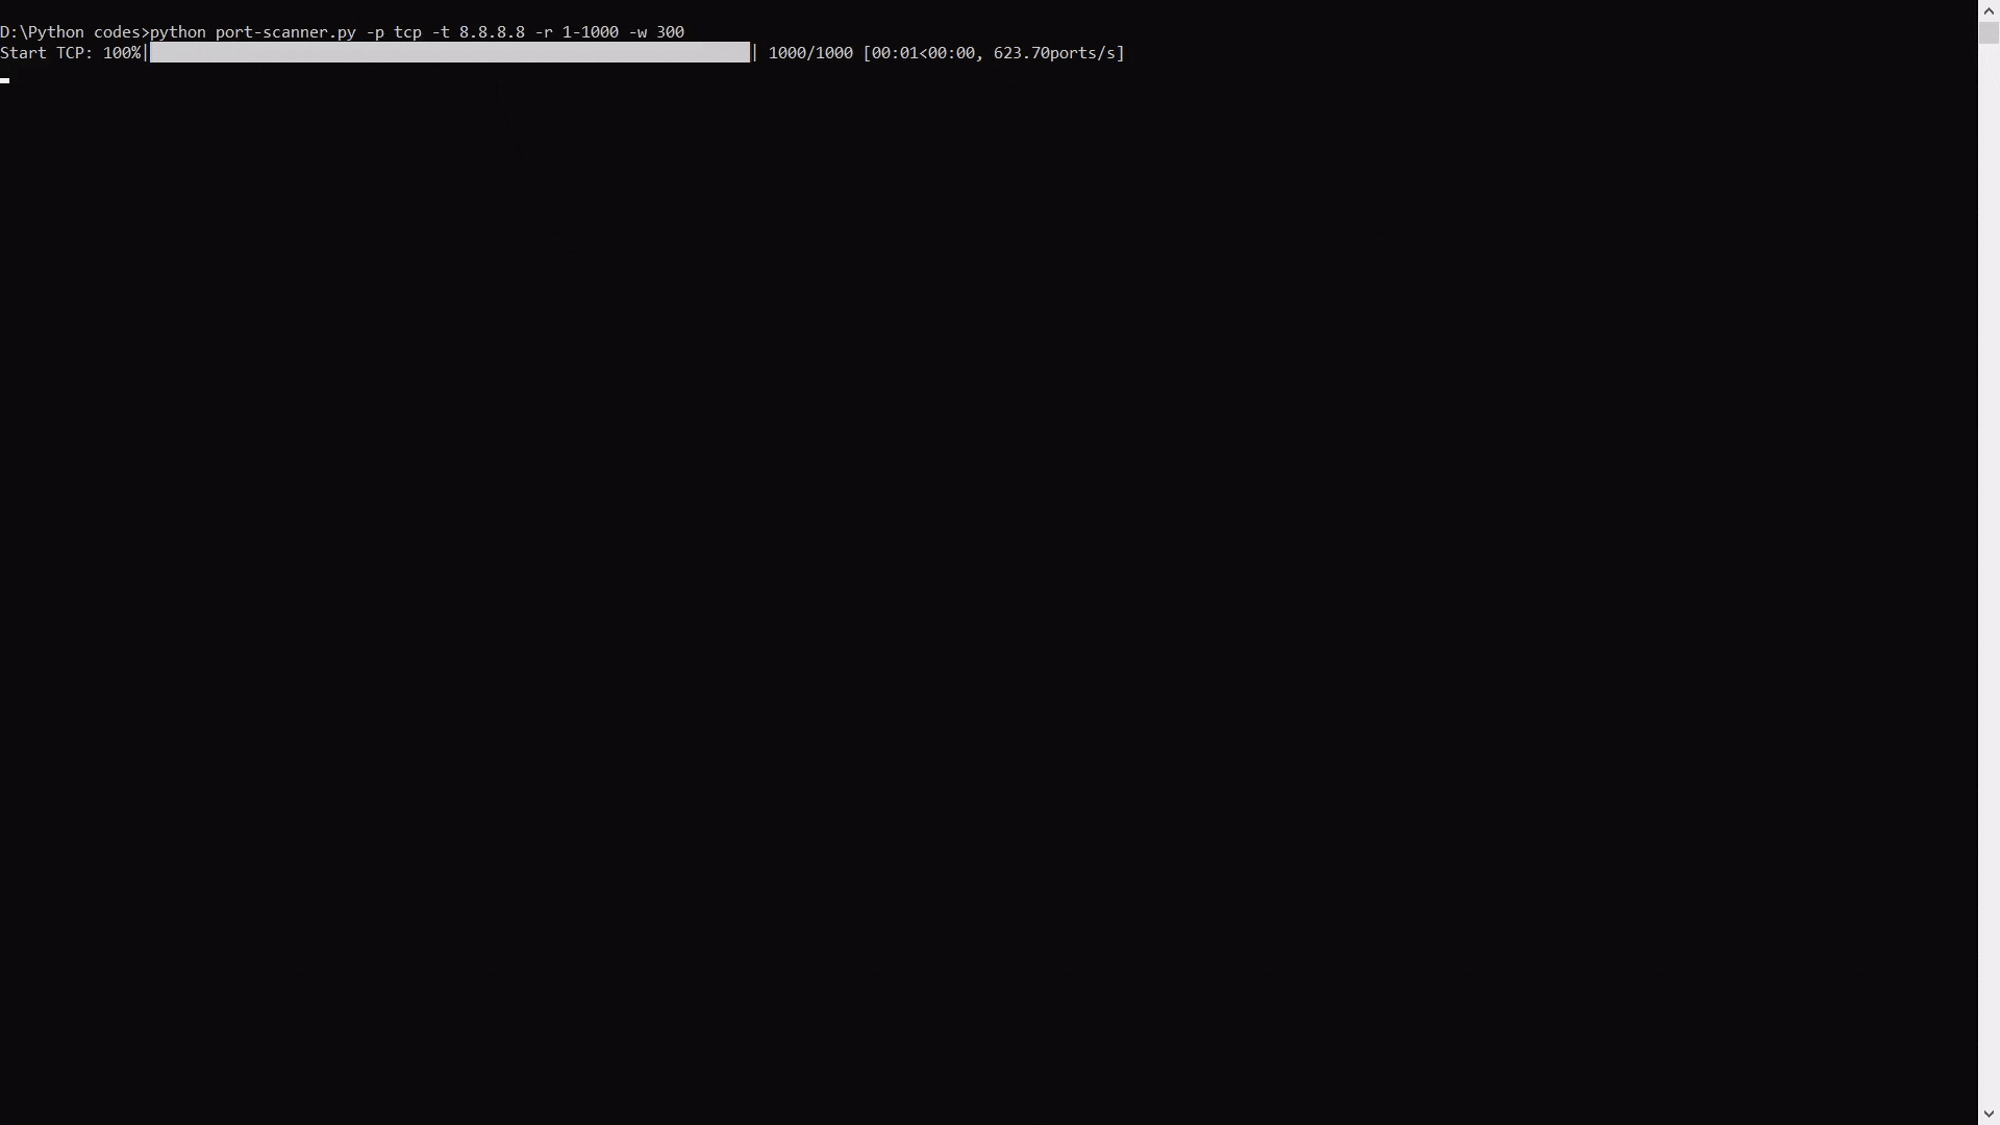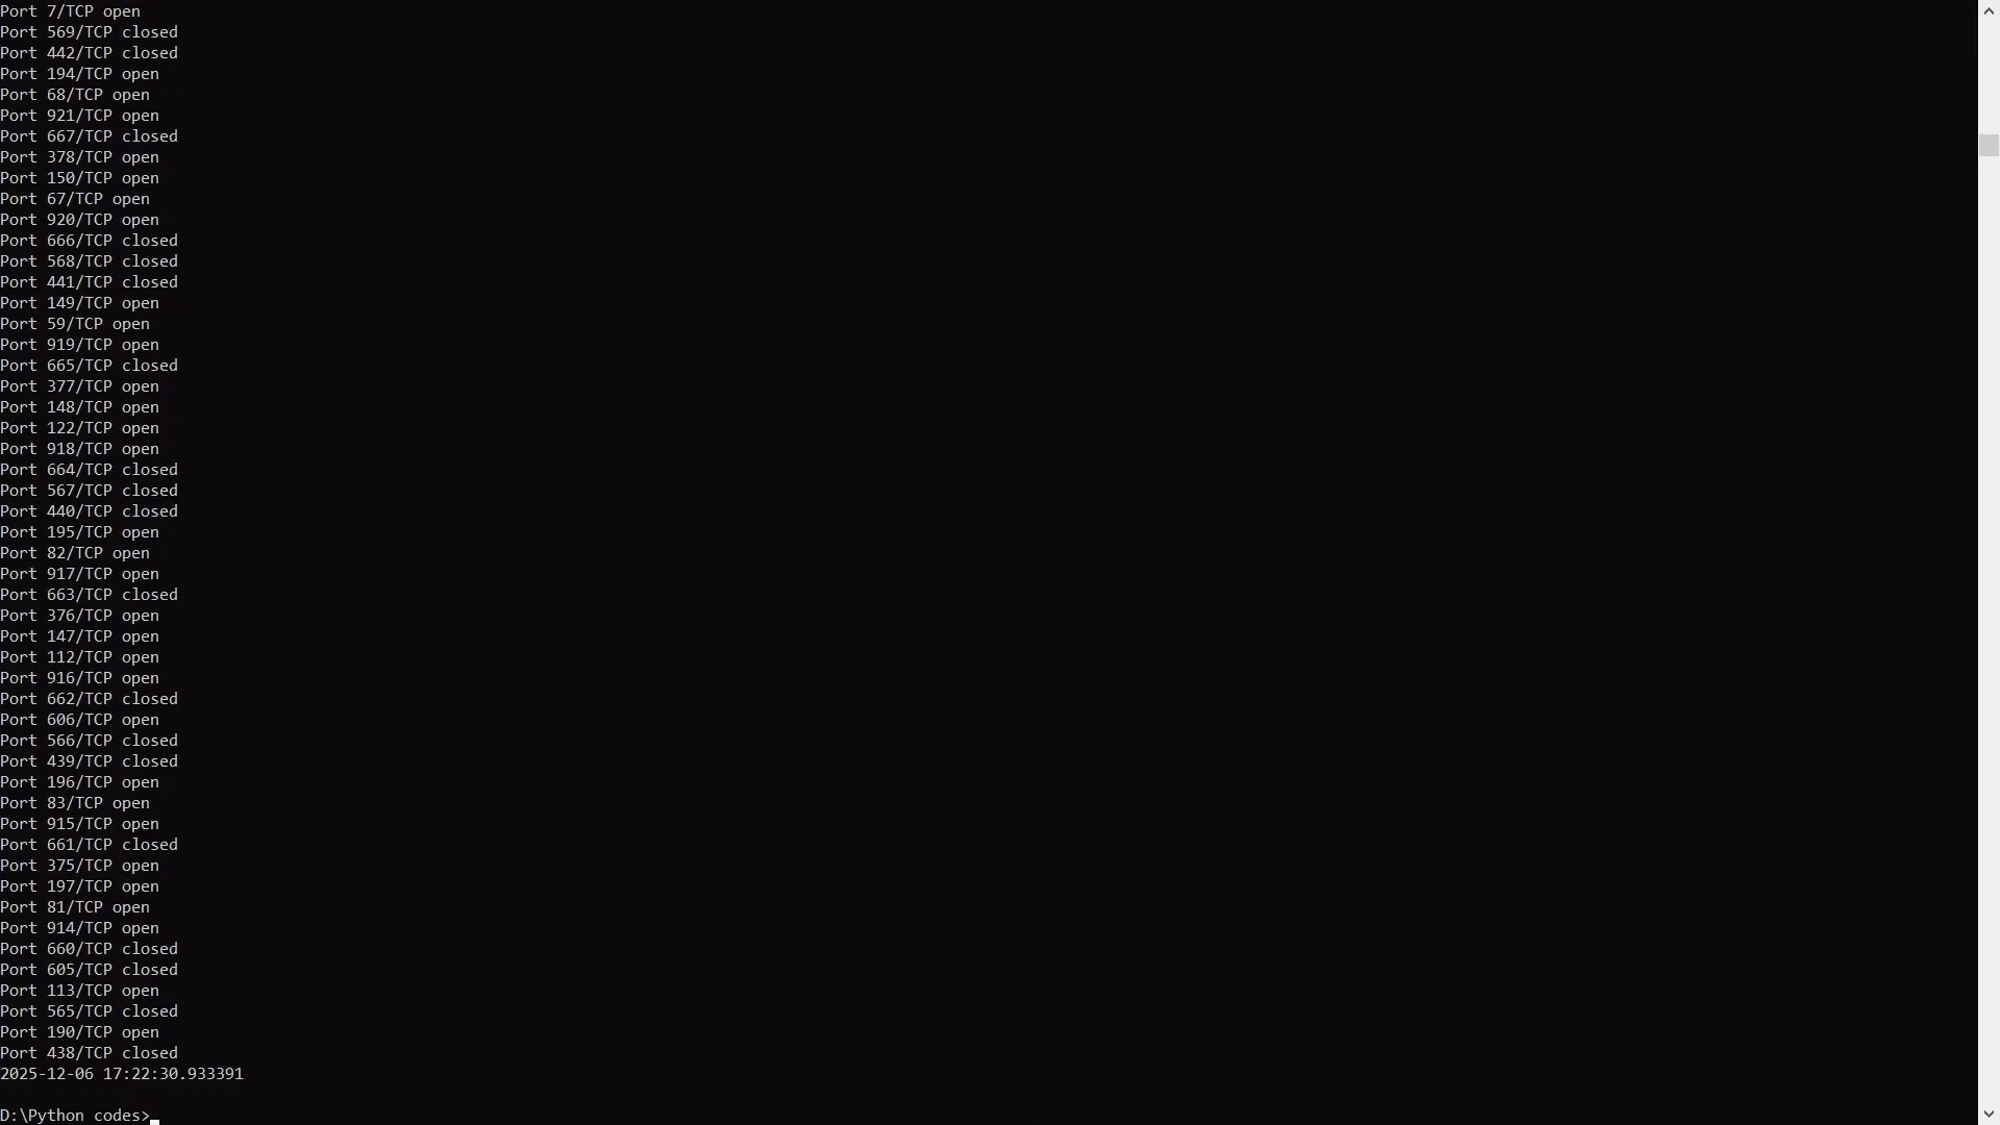
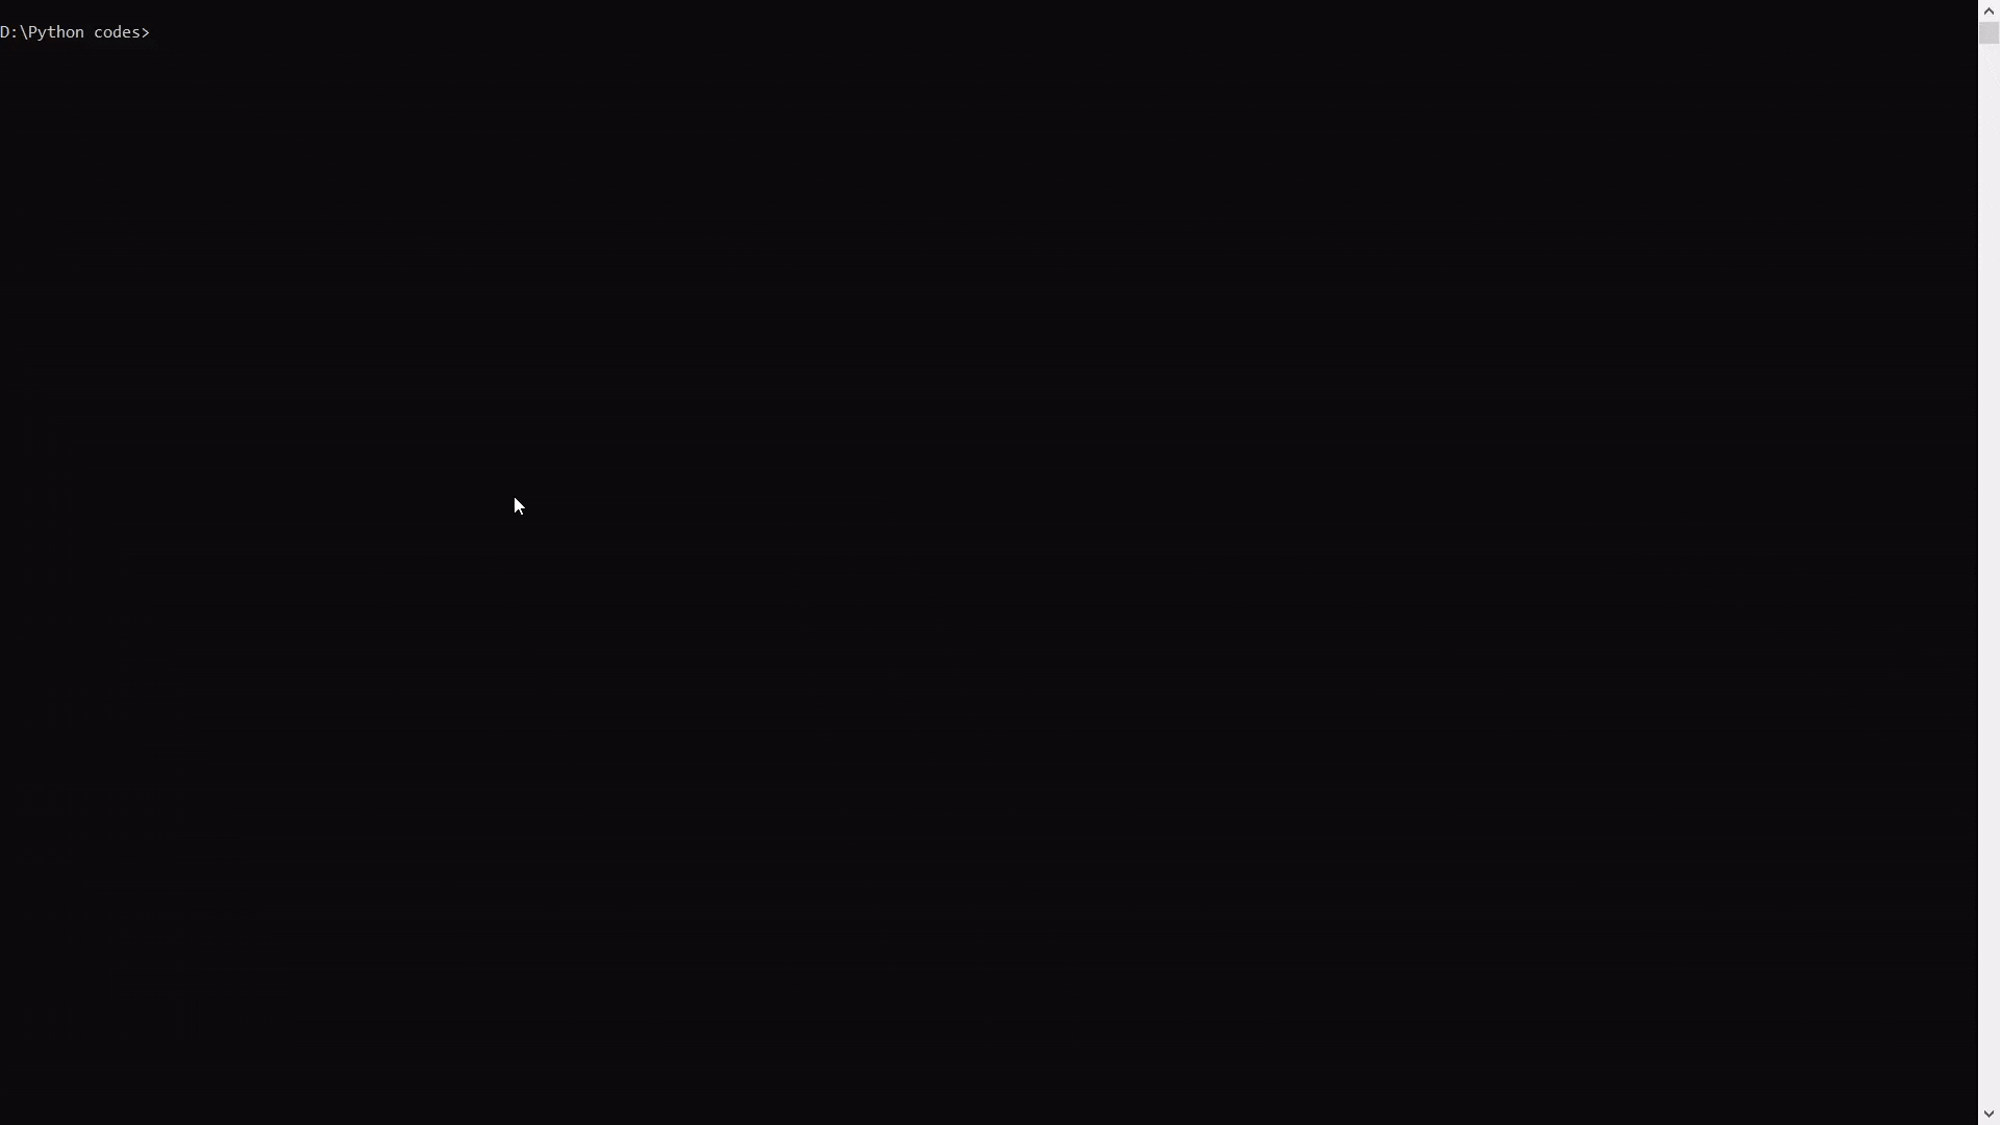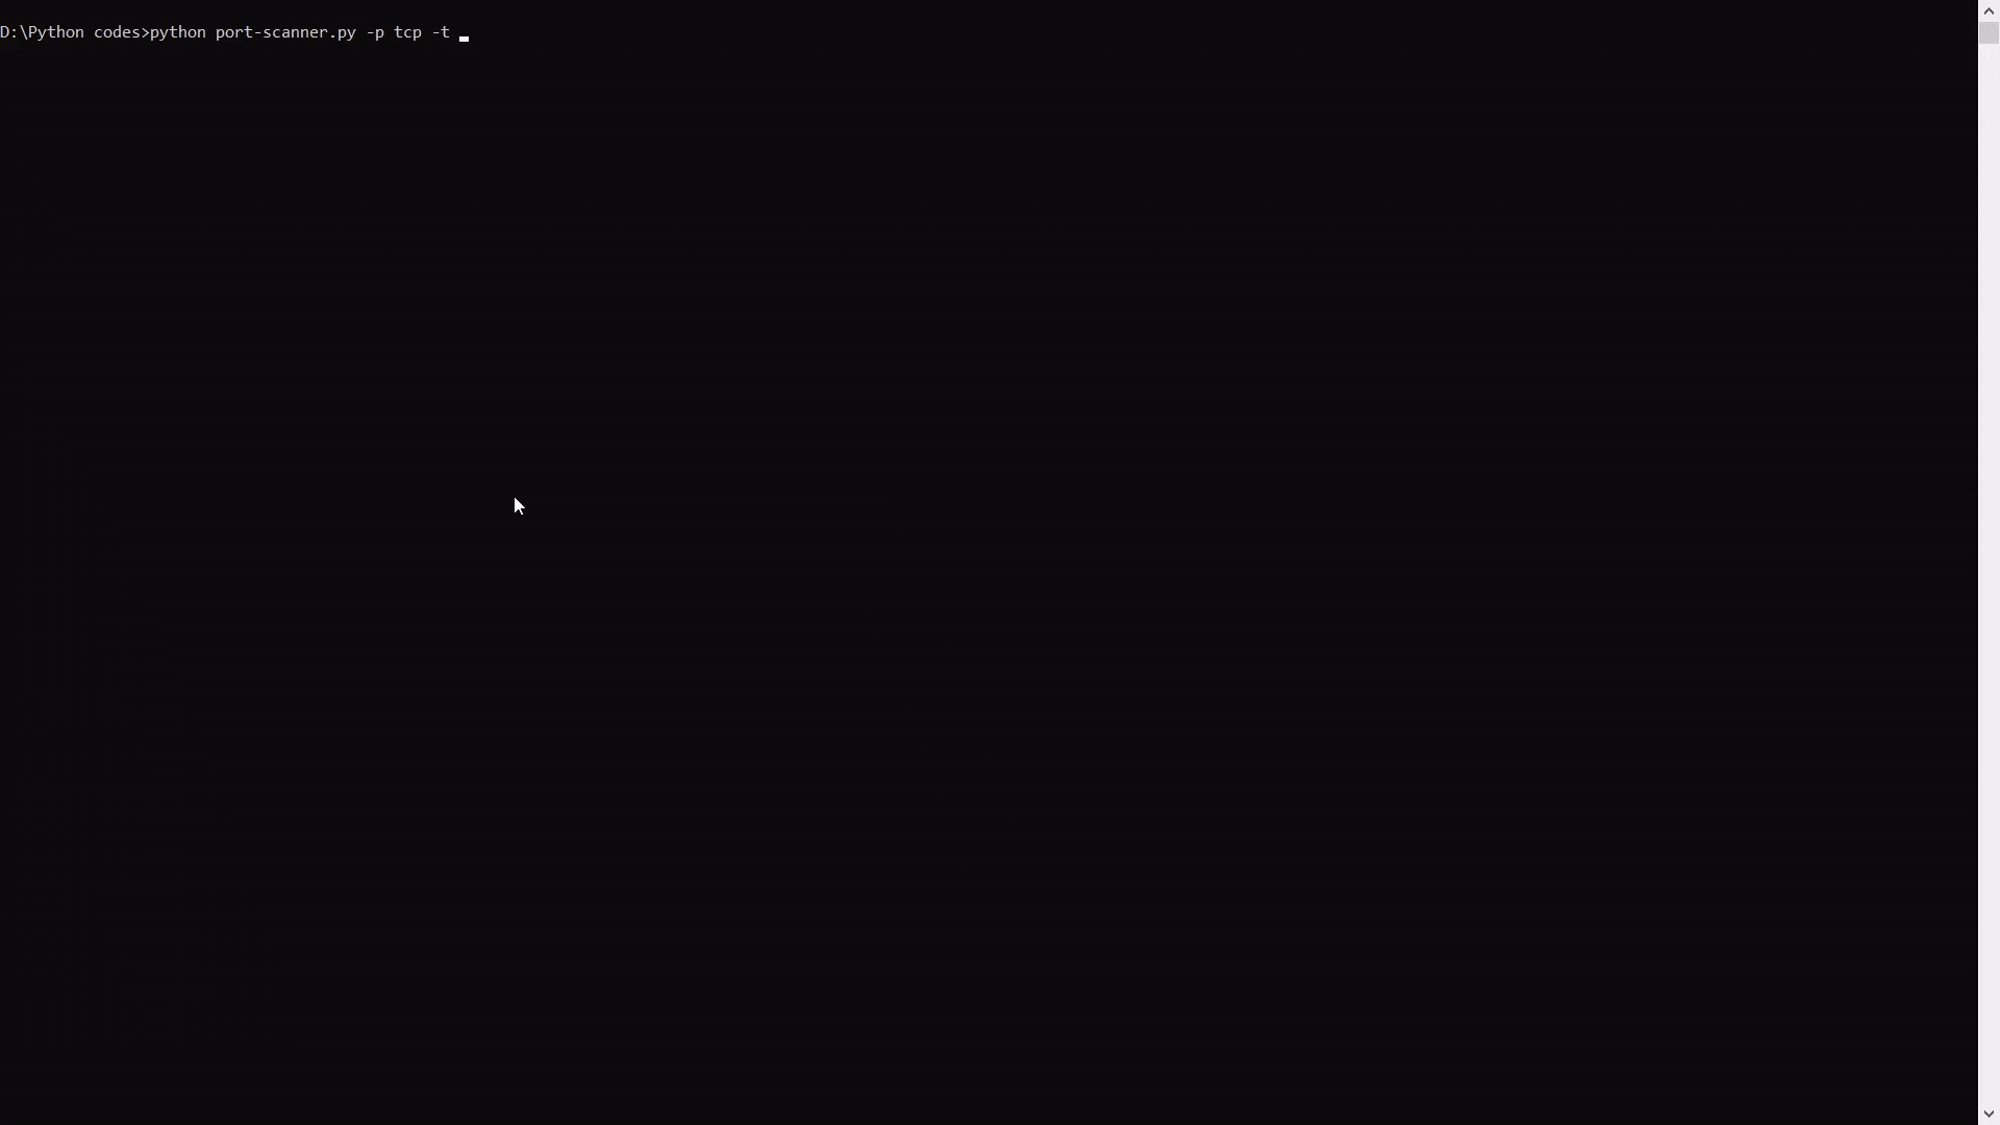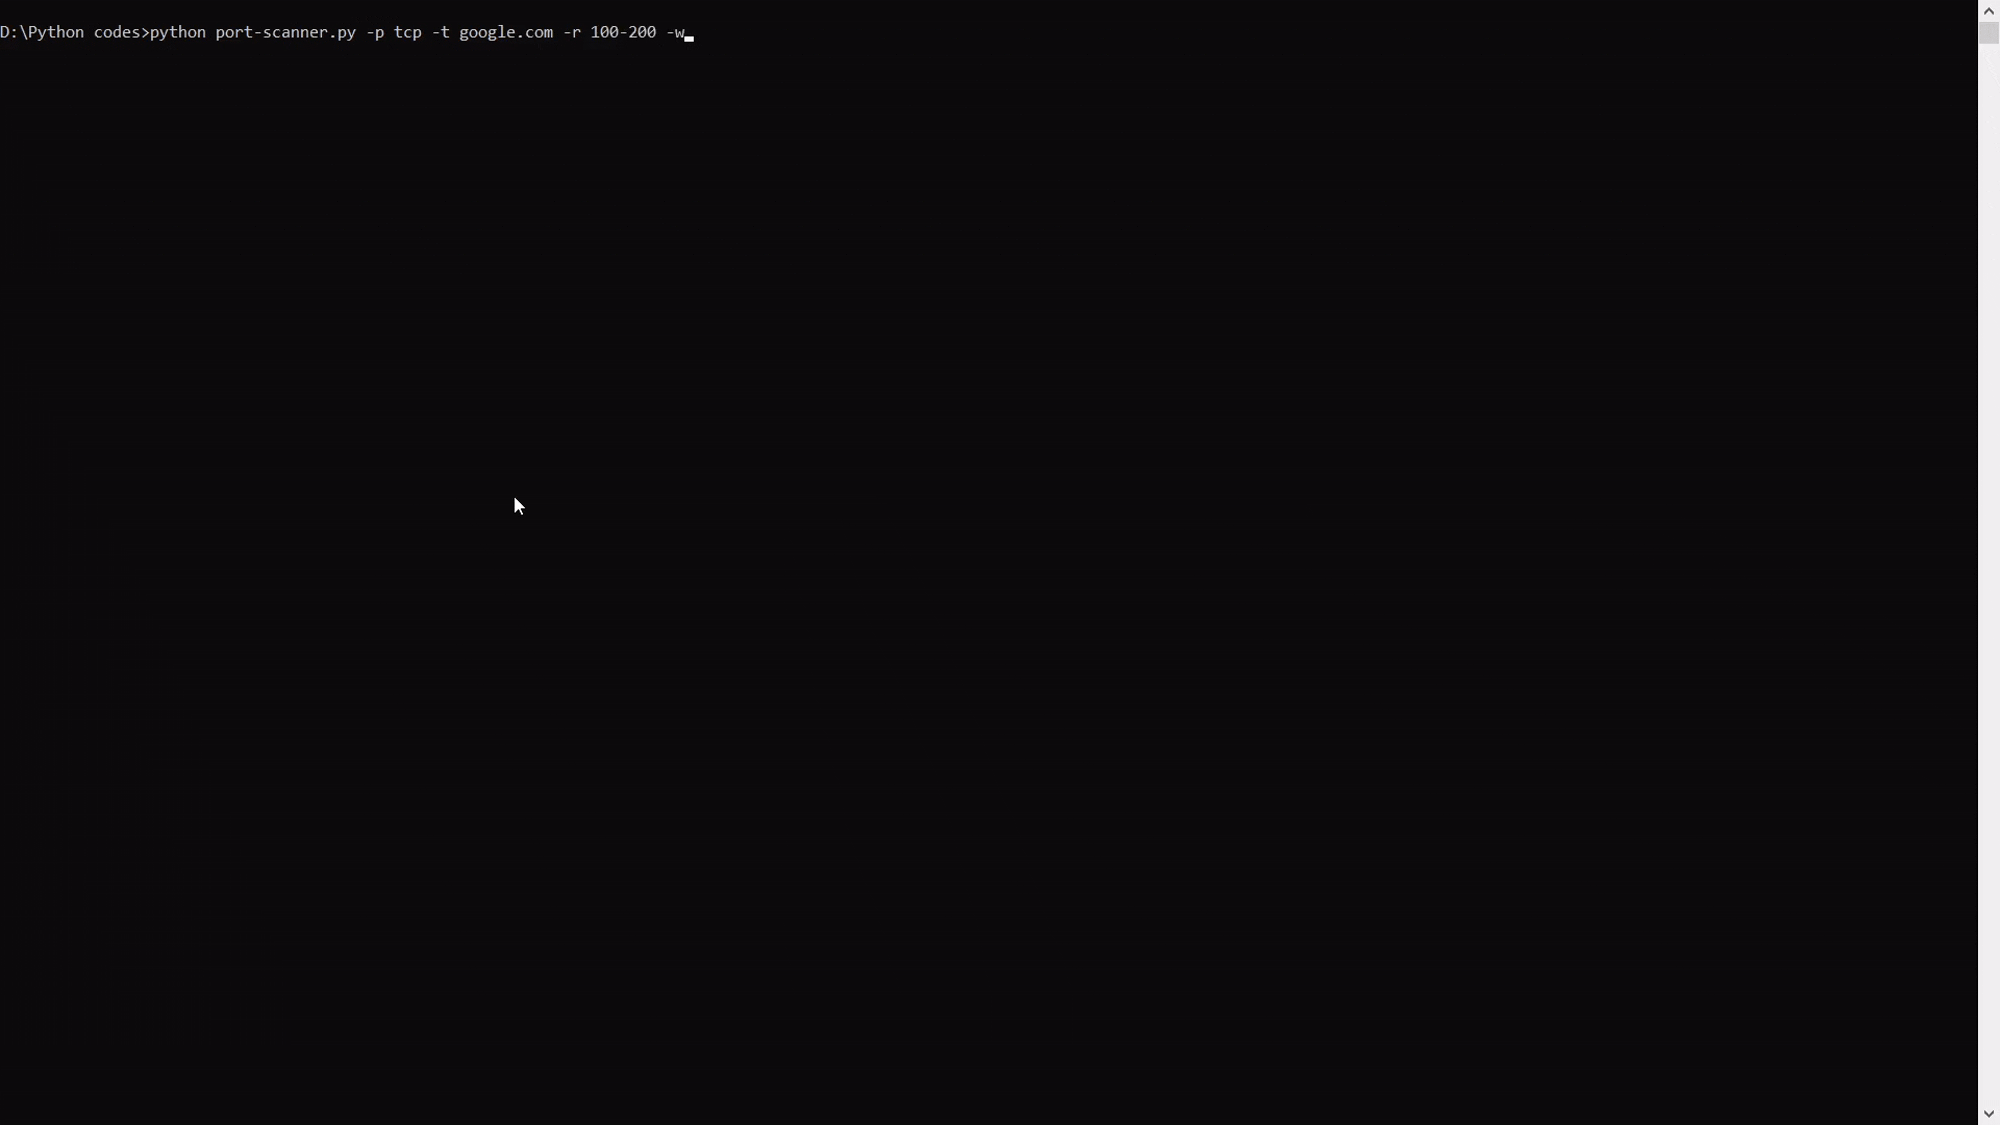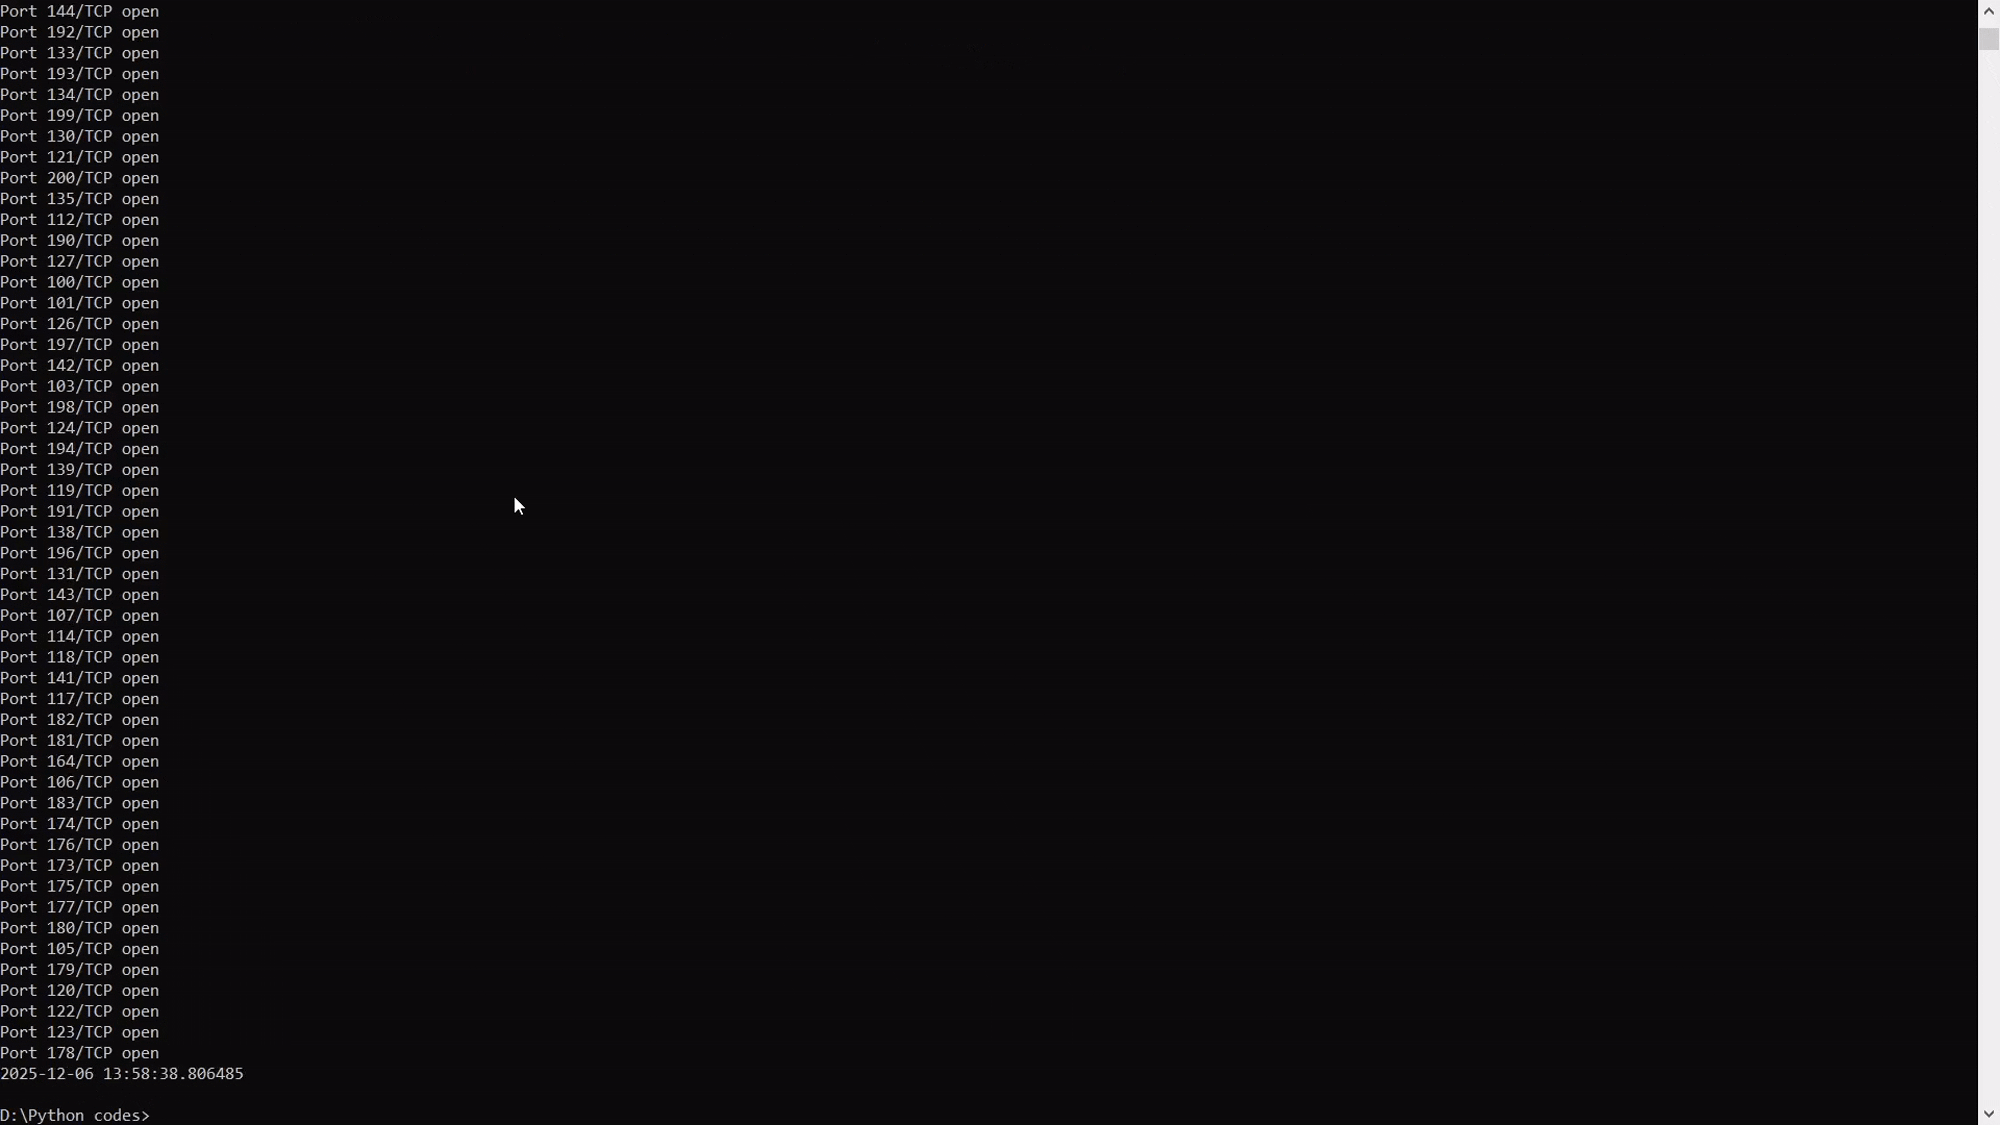
الفحص بواسطة عنوان IP Scan by ip address*

الفحص بواسطة اسم النطاق Demonstration of scanning by domain name

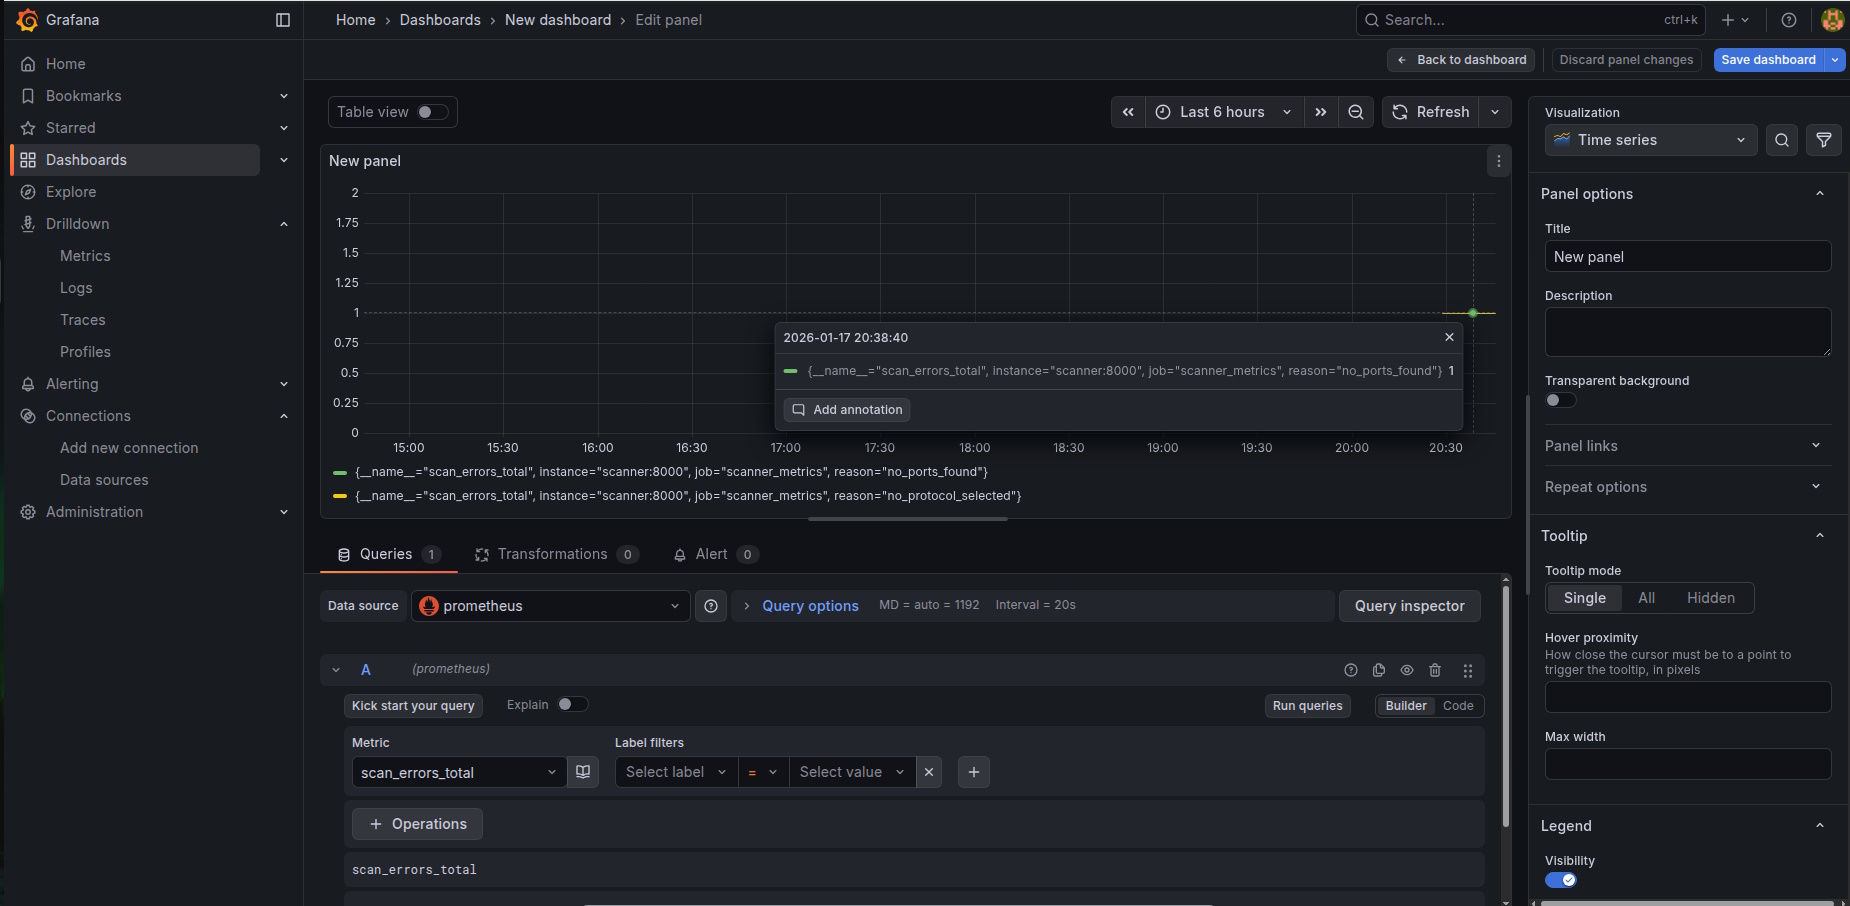
📈 المراقبة

✨ Grafana

Grafana

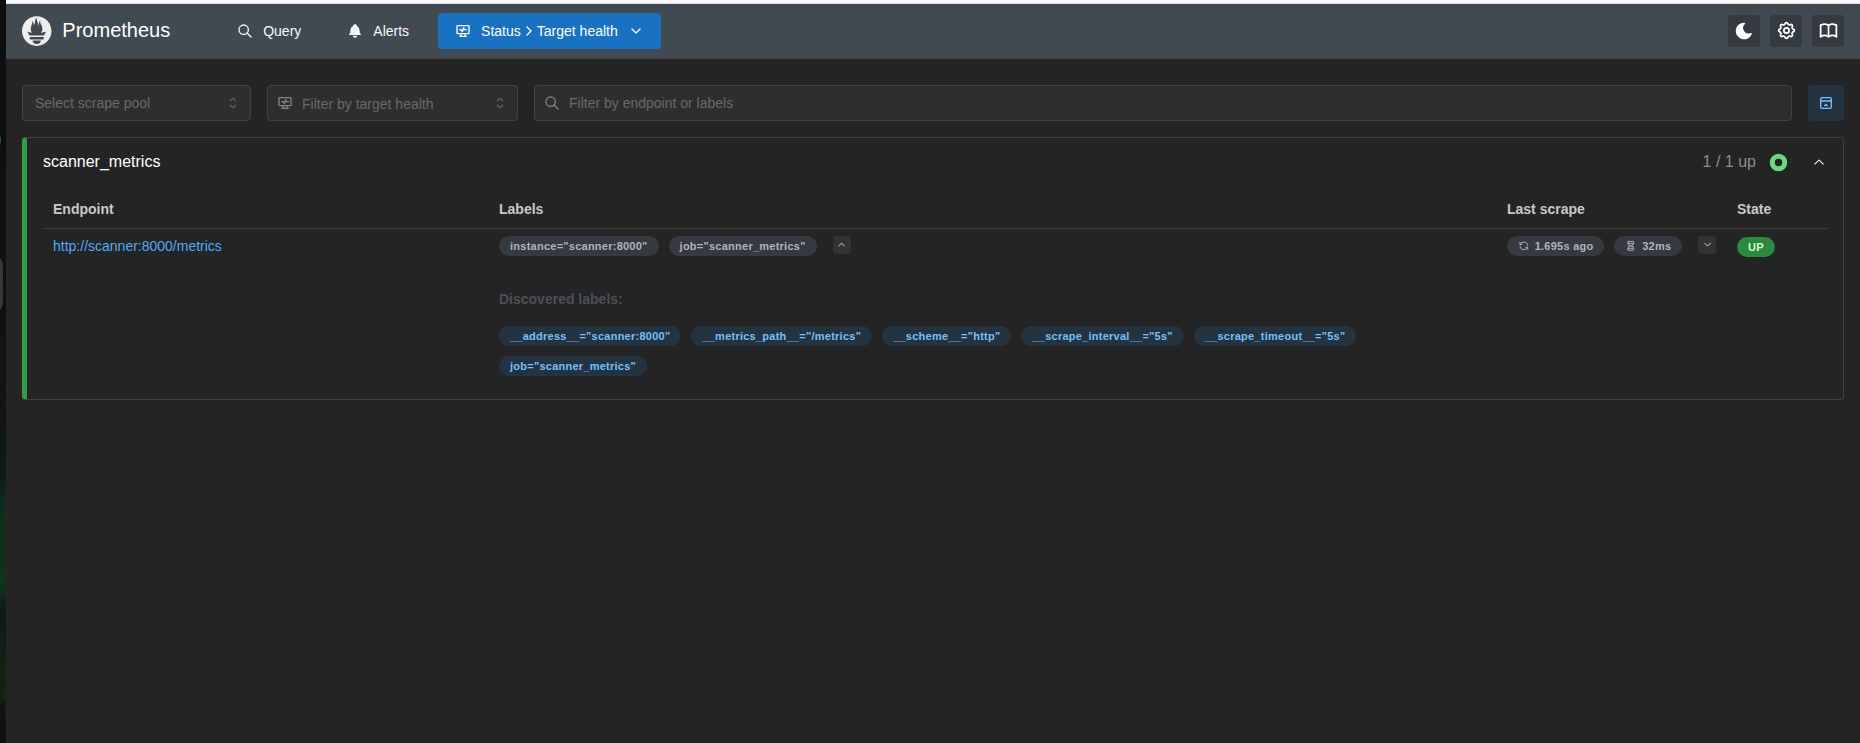
⚙️ Prometheus

Prometheus

🚀 التثبيت والتشغيل

المتطلبات

  • Python 3.13.1
  • tqdm
  • prometheus_client

icons8-windows-10-48 (1) Windows 10/11

  1. قم بتنزيل ZIP، Code ← Download Zip
  2. قم بفك ضغط الأرشيف إلى موقع مناسب
  3. افتح موجه الأوامر (Win + r ← cmd)
  4. انتقل إلى مجلد المشروع (cd "path\to\project")
  5. قم بتشغيل python port-scanner.py --help

icons8-linux-24 Ubuntu: أحدث إصدار

  1. apt update
  2. apt install python3 python3-pip git
  3. git clone https://github.com/znakar/Python-Port-Scanner
  4. apt install python3-tqdm
  5. cd Python-Port-Scanner/
  6. python3 port-scanner.py --help

icons8-bug-24 (1) وجدت خطأ؟

إذا وجدت مشكلة أو ترغب في تقديم تحسين لهذا المشروع، يرجى تقديم مشكلة باستخدام تبويب المشكلات (issues) أعلاه. إذا كنت ترغب في تقديم PR مع إصلاح، فارجع إلى المشكلة التي أنشأتها.

آخر تحديث للكود: 23 يناير 2026

آخر تحديث لملف README: 28 يوليو 2026

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →