
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
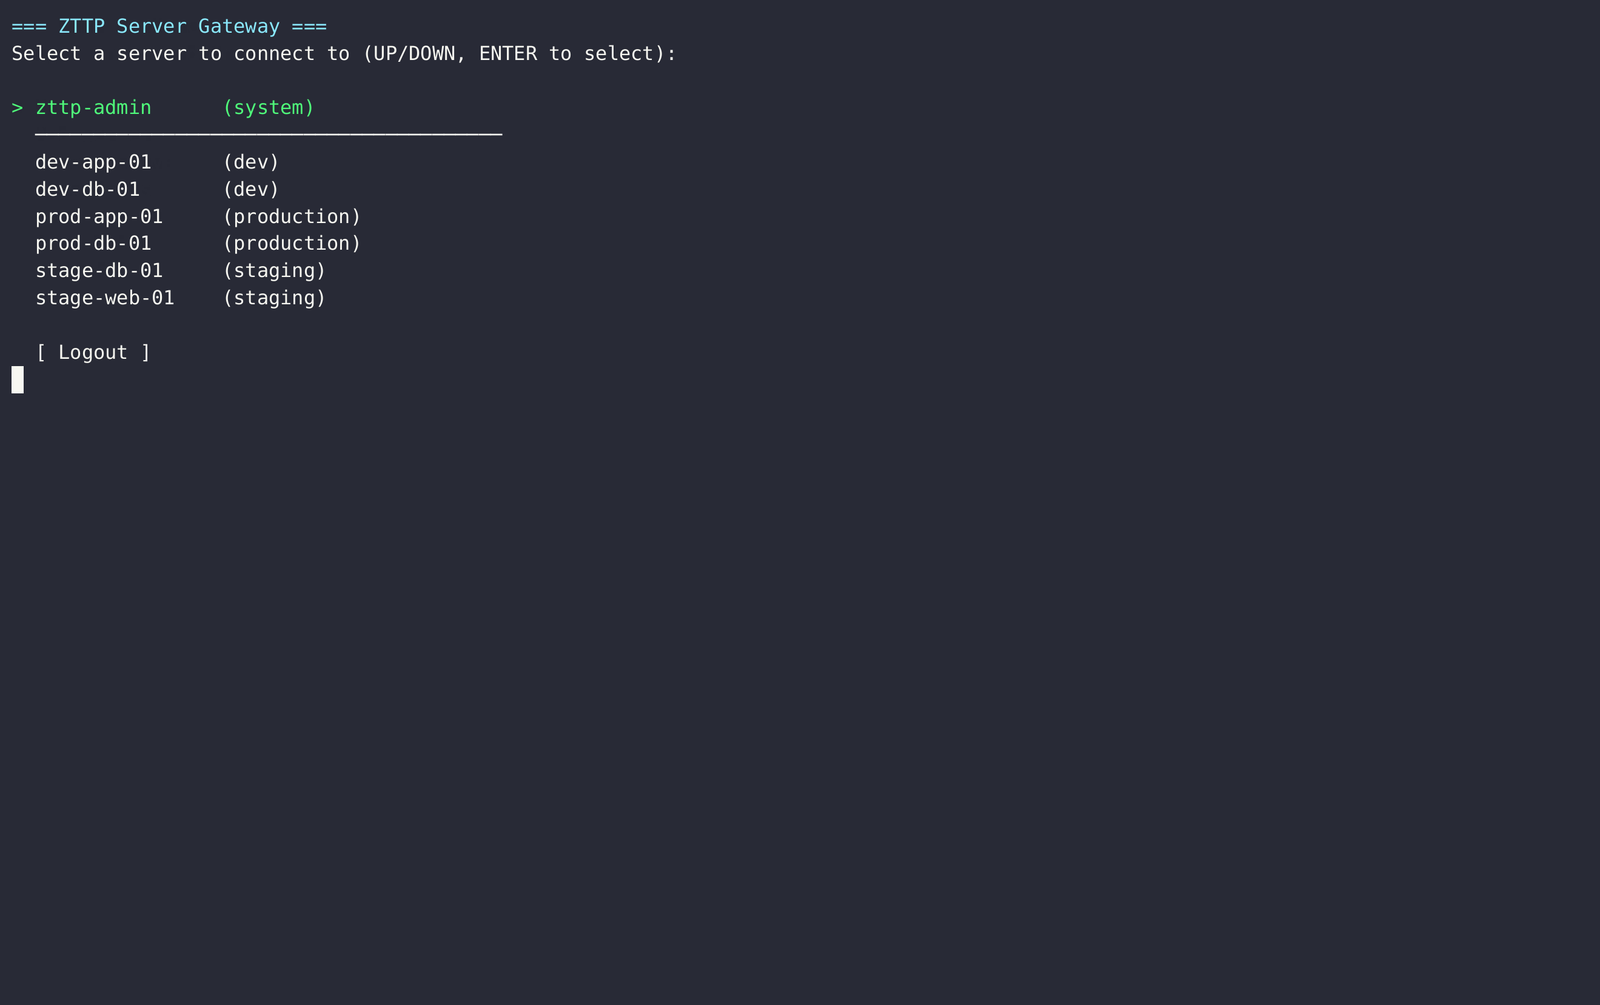
 nihal799/zttp
جسر SSH حصين بنموذج الثقة المعدومة (Zero-trust) مع إدارة مفاتيح مدعومة من Vault، وفرض سياسات RBAC، وتسجيل كامل للجلسات، وواجهة TUI إدارية للوصول…
 owasp/security-culture
مستودع OWASP Security Culture
 soufianecyber/quantum-safe-migration
مجموعة أدوات بمستوى المؤسسات لتدقيق وترحيل البنية التحتية القديمة إلى التشفير الهجين لما بعد الكم (PQC).
 fabriziosalmi/tanstack-compromise-checker
سكربت شل للكشف عن مؤشرات هجوم سلسلة التوريد في TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
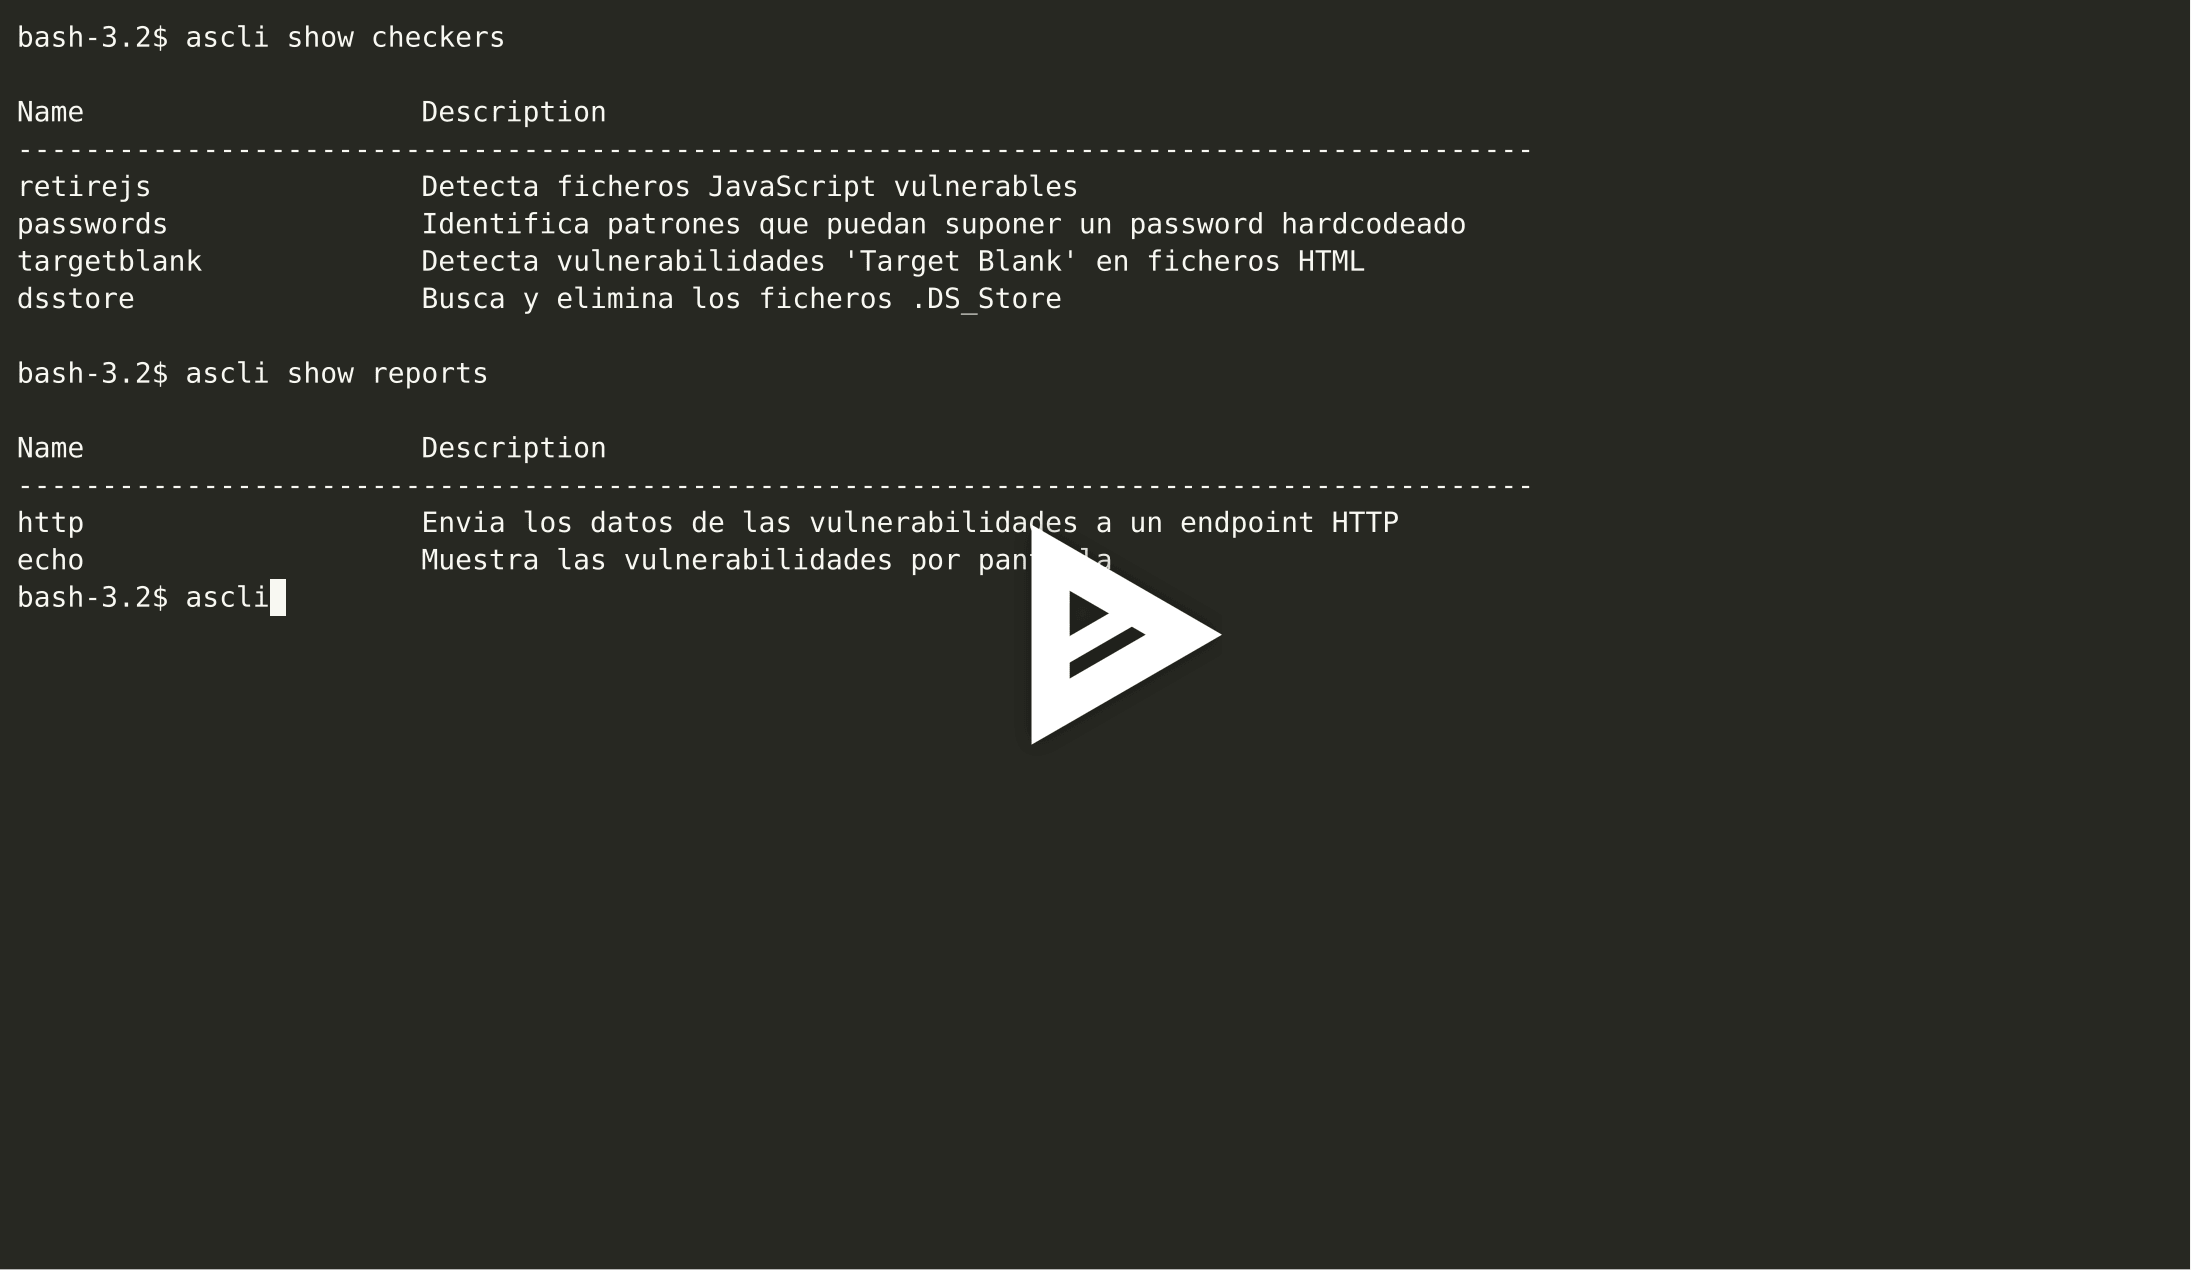 elevenpaths/atomshields-cli
واجهة سطر الأوامر لماسح التحليل الثابت AtomShields. قم بتثبيت وإلغاء تثبيت وتشغيل المدققين والتقارير لكشف الثغرات في مشاريع الشيفرة المصدرية.
 owasp/blt
Monorepo of OWASP Bug Logging Tool projects: crowd-sourced vulnerability reporting, bug bounty workflows, CVE namespace, autopatching, and security…
 apaonum/brotli-cve-check
مهارة وكيل + سكربت لفحص المشاريع بحثًا عن CVE-2026-111497 (Brotli)، وتقييم درجة الخطورة واقتراح الإصلاحات
 schroeder-sys/pantheon-souverainete
بنية تحتية سحابية معيارية، متكررة وسيادية 100% للتحرر من GAFAM. أدلة تقنية، بنية Zero-Trust وتشفير داخلي (DoT/DoH)
 plutosecurity/mcpwnfluence
معلومات حول CVE-2026-27825 وCVE-2026-27826 التي اكتشفتها شركة Pluto Security، بالإضافة إلى سكربت bash لتحديد حالات mcp-atlassian المعرضة للخطر مما…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 adimahluf/rapidwebrecon
أداة أتمتة عالية الأداء مصممة لسد الفجوة بين الاستطلاع التقني للويب والتقارير التنفيذية. طورها **أدي مهلوف**. برعاية **Tenroot Cyber Security**.
 the-infra-company/kcatcher
اعثر على ما يتربص في مجموعات Kafka الخاصة بك.
 gitlab-da/tutorials/security-and-governance/custom-scanner-integration/fern-pattern-scanner
يفحص الملفات المحددة بحثًا عن الأنماط المحددة في القواعد. يُستخدم هذا للعثور على الأسرار التي قد تكون كتبتها عن طريق الخطأ في ملف. يُستخدم هذا الماسح…
 swiftdevcollective/xcodeprojectsecurity
تطبيق macOS لفحص ملفات مشروع Xcode بحثًا عن مشكلات أمنية محتملة.
 ght657/work1-secure-api
HDU IS Work 1 - واجهة برمجة تطبيقات REST آمنة (Flask) مع CI/CD (pytest + bandit + pip-audit) وتحليل CVE-2018-17246
 disrex-group/stylesmuggler-adobe-patches
composer require لتسليم إصلاح Adobe الرسمي APSB26-146 (CVE-2026-75650) لماجنتو، عبر cweagans/composer-patches. يختار تلقائيًا التصحيح المناسب لإصدار…
 chef-cft/salt-vulnerabilities
يتحقق من CVE-2020-11651 و CVE-2020-11652
 aquasecurity/vex-repo-spec
مواصفات مستودع VEX








