
 #1
أدوات دمج الأمان في خطوط أنابيب CI/CD والتحول لليسار وأتمتة أمان DevOps.
موصى به من Kitploit
 aaravmaloo/revera
درجة الائتمان لحزم npm. حلّل سمعة الحزمة والصيانة والأمان وثقة الناشر وصحة النظام البيئي قبل تثبيت أي حزمة.
 guettli/fix-cve-2020-15228
نص برمجي بلغة Python يقوم تلقائيًا بتصحيح ملفات سير عمل GitHub Actions لاستبدال الأوامر القديمة وغير الآمنة `::set-env` و `::add-path` بصيغة ملف…
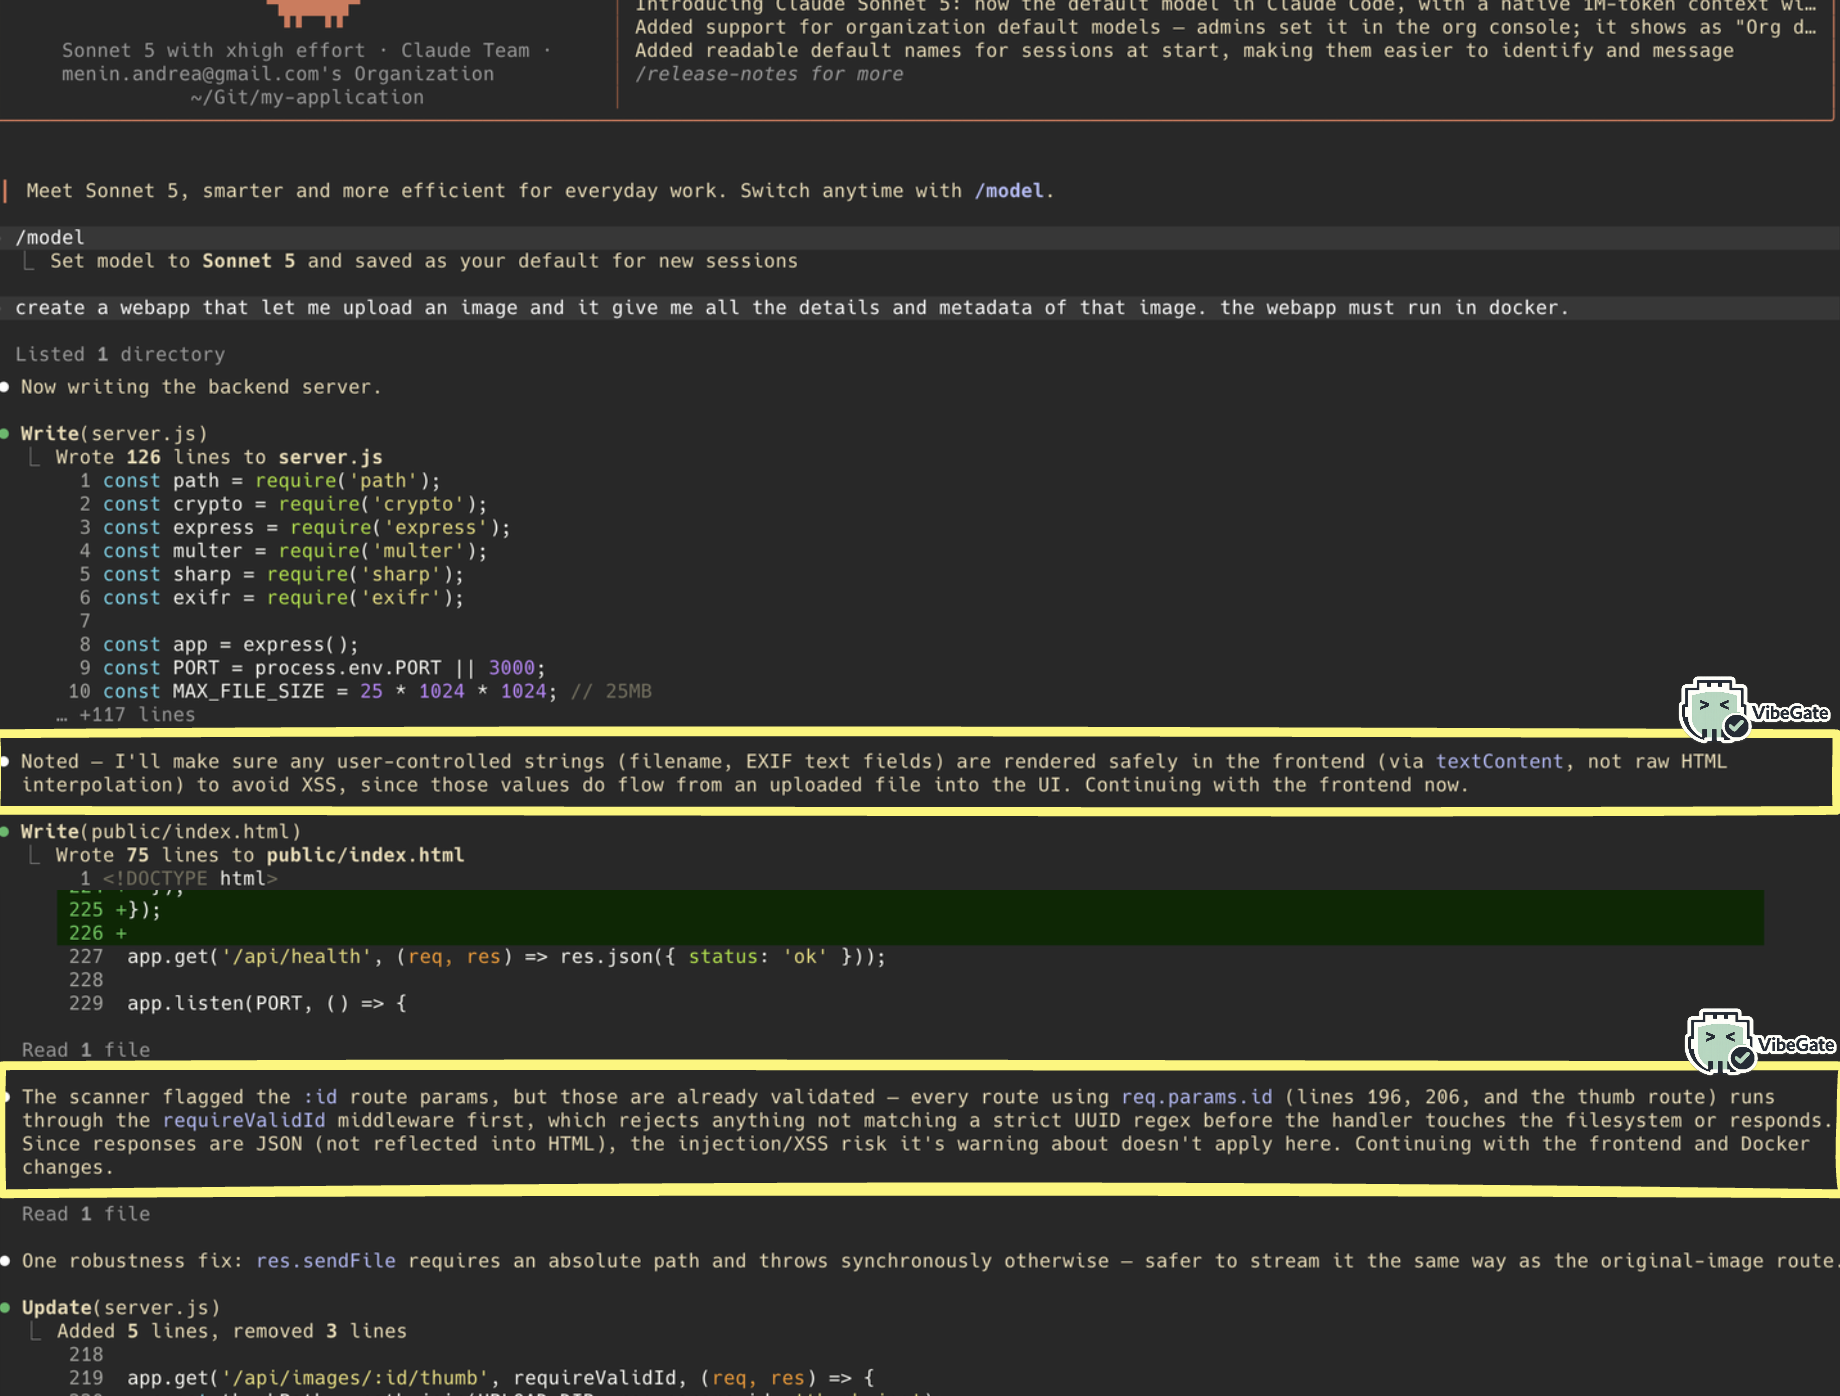 themiddleblue/vibegate
خطاف أمان قبل الكتابة مستقل عن المضيف لعامل الترميز: يكتشف أنماط إدخال المستخدم عبر Semgrep ويصدر إرشادات أمان حتمية بدون LLM.
 alvm/php2shell-eol-backport
إصلاح غير رسمي لـ CVE-2026-109618 / CVE-2026-109619 (php2shell) لحزم PHP 5.4 / 5.3 التي وصلت إلى نهاية عمرها الافتراضي في RHEL وCentOS وOracle Linux…
 auditinfra-io/o1js-scan
محلل ثابت بدون تبعيات لأخطاء سلامة دوائر zk في تطبيقات o1js/Mina zkApps ودوائر Noir
 ndaal_open_source/ndaal_public_auditd
مجموعة قواعد Linux Auditd وفق أفضل الممارسات مع 14,956 قاعدة مرتبطة بـ MITRE ATT&CK، ودور نشر Ansible، وأدوات lint/test لمراقبة الأمان وتدقيق…
 xiaoqimikko/jackson-check
فحص ذاتي لـ 26 نشرة أمنية في jackson-databind + jackson-core: حساب التقاطع إعلانًا بإعلان حسب الإحداثيات لإعطاء النسخ المضمونة فعليًا…
 xiaoqimikko/bc-check
ماسح ضوئي دون اتصال يخبرك أيٌّ من ثغرات Bouncy Castle لعام 2026 تنطبق عليك فعليًا - عبر BC وBC-LTS وBC-FJA (FIPS)، والتي لا تتشارك مخطط إصدارات…
 xiaoqimikko/fastjson-check
ماسح ضوئي CLI دون أي اعتماديات ويعمل دون اتصال بالإنترنت، يكتشف fastjson داخل ملفات JAR وملفات Spring Boot fat-JAR، ويحدد مدى التعرض لـ…
 tanmayshahane/kyubisweep
أداة CLI خفيفة الوزن ومتعددة المنصات تقوم بمسح نظام الملفات لديك لكشف الأسرار المكشوفة ومفاتيح API والرموز المميزة. تم بناؤها باستخدام Go لتحقيق أقصى…
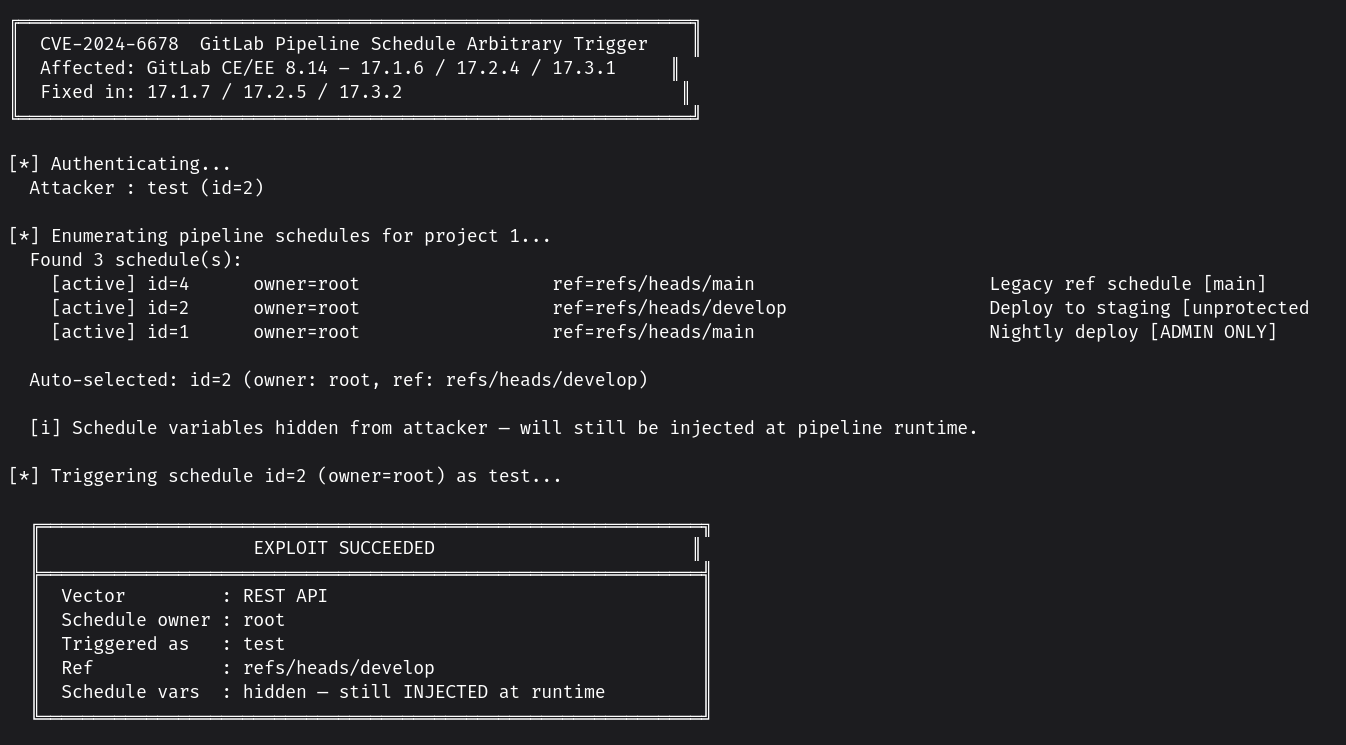 fallenskill1/cve-2024-6678
PoC لـ CVE-2024-6678
 ajf8729/blacklotus
BlackLotus المعروف بـ CVE-2023-24932 نصوص الكشف/الإصلاح لـ Intune و ConfigMgr والاستخدام العام
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
الأدلة والبيانات للتقرير الفني Sorami حول الإعدادات الافتراضية الأمنية لـ 15 من مخططات Helm الخاصة بخدمة الذكاء الاصطناعي وقواعد البيانات المتجهة و…
 fabriziosalmi/tanstack-compromise-checker
سكربت شل للكشف عن مؤشرات هجوم سلسلة التوريد في TanStack npm (CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)
 vighnesh91/cloudgarrison
منصة عمل محلية تعمل عبر المتصفح لتقييم الوضع الأمني متعدد السحابات، تحاكي مسارات الهجوم، وتدقق في امتثال IaC، وتحلل رسوم الهويات البيانية، وتُخطّط…
 valtersit/wordpress-cve-scanner
افحص نواة ووردبريس والقوالب والإضافات الخاصة بك بحثًا عن ثغرات CVE المعروفة من سطر الأوامر. مفتوح المصدر، قابل للتدقيق، الخصوصية أولًا — مدعوم بواسطة…
 bogdanticu88/ratrace
أداة سطر أوامر خفيفة الوزن لاكتشاف واستغلال حالات السباق (race conditions) بشكل منهجي في تطبيقات الويب وواجهات برمجة التطبيقات (APIs) والخدمات…








