

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Zydra — أداة استرجاع كلمات المرور متعددة الخيوط لملفات RAR وZIP وPDF وملفات shadow في لينكس، باستخدام أساليب القاموس والقوة العمياء مع مجموعات أحرف قابلة للتكوين ونطاقات طول. | Kitploit
أدوات/GitHubGitHub/hameda2/zydra
كسر كلمات المرورهجمات كلمات المروراستعادة البيانات
GitHubhameda2/zydra

Zydra

أداة استرجاع كلمات المرور متعددة الخيوط لملفات RAR وZIP وPDF وملفات shadow في لينكس، باستخدام أساليب القاموس والقوة العمياء مع مجموعات أحرف قابلة للتكوين ونطاقات طول.

عرض المستودع
43511078منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Zydra

Zydra هي أداة لاستعادة كلمات مرور الملفات وأداة لاختراق ملفات الظل في لينكس. تستخدم طريقة البحث بالقاموس أو طريقة القوة الغاشمة لكسر كلمات المرور.

الملفات المدعومة

  • ملفات RAR
  • ملفات ZIP القديمة
  • ملفات PDF
  • ملفات الظل في لينكس (يمكن لـ Zydra العثور على جميع كلمات مرور المستخدمين في ملف الظل في لينكس واحدًا تلو الآخر)

المتطلبات الأساسية

لتشغيل التطبيق، الحد الأدنى من المتطلبات:

  • بايثون 3.3 أو أعلى
  • توزيعة لينكس مبنية على دبيان، ويفضل كالي لينكس 2
  • حزمتا qpdf و unrar
    تثبيت هذه الحزم على كالي سهل مثل تشغيل الأوامر التالية في الطرفية:
    $ sudo apt-get update
    $ sudo apt-get install qpdf unrar
  • بعض وحدات بايثون في هذا البرنامج تحتاج إلى تثبيت يدوي، مثل: zipfile, rarfile, crypt, pyfiglet, py-term (لوحدة term) وغيرها. يمكنك استخدام pip3 لتثبيتها مثال:
    $ pip3 install py-term
    ملاحظة: ملفات rar وzip وpdf يجب أن يكون لها امتداد، ملفات الظل لا تحتاج امتدادًا.
  • تثبيت خط figlet "epic" إذا لم يكن موجودًا على نظامك:
    sudo wget http://www.figlet.org/fonts/epic.flf -O /usr/share/figlet/epic.flf

إخلاء مسؤولية

هذه الأداة مخصصة فقط لأغراض الاختبار والأكاديمية، لا تستخدمها لأغراض غير قانونية!

الميزات

  • كسر كلمة مرور الملفات باستخدام طريقتين: 1. طريقة القاموس 2. طريقة القوة الغاشمة
  • في طريقة القوة الغاشمة، يمكنك تحديد الحد الأدنى والحد الأقصى لطول كلمات المرور.
  • في طريقة القوة الغاشمة، يمكنك تحديد نوع الأحرف التي قد تُستخدم في كلمة المرور.
  • يوجد شريط تقدم بنسبة مئوية يوضح مقدار ما تم تنفيذه من العملية.
  • معالجة الأخطاء.
  • من أهم ميزات Zydra هي ميزة المعالجة المتعددة التي تسرع البرنامج. على سبيل المثال إذا كان لديك 8 أنوية معالجة، ستستخدم Zydra جميعها للمعالجة في نفس الوقت.

التثبيت

قم بتنزيل Zydra عن طريق استنساخ مستودع Git:
$ git clone https://github.com/hamedA2/Zydra.git

يمكنك أيضًا استخدام vagrant لتثبيت وتشغيل Zydra تلقائيًا (مزيد من المعلومات في أسفل الصفحة).

الاستخدام

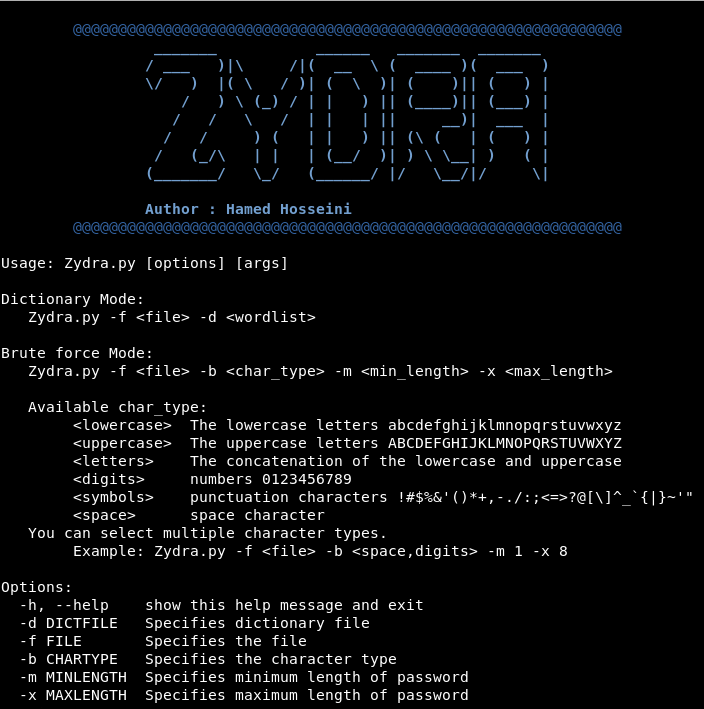
للحصول على قائمة بجميع الخيارات ومعرفة كيفية استخدام هذا التطبيق، أدخل الأمر التالي:

$ python3 Zydra.py -h
alt text

أمثلة

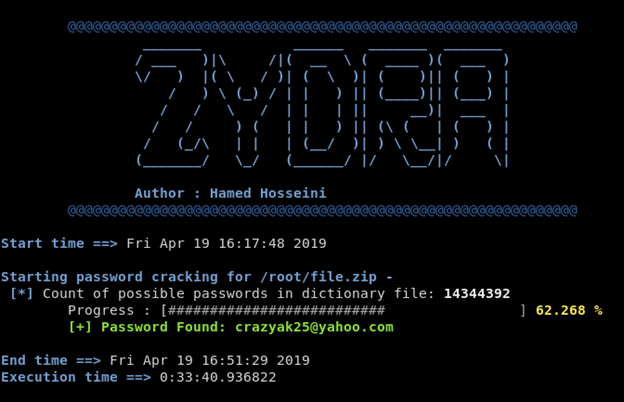
1- البحث بالقاموس للعثور على كلمة مرور ملف zip
في هذا المثال أستخدم قاموس rockyou.txt

$ python3 Zydra.py –f file.zip –d rockyou.txt
alt text

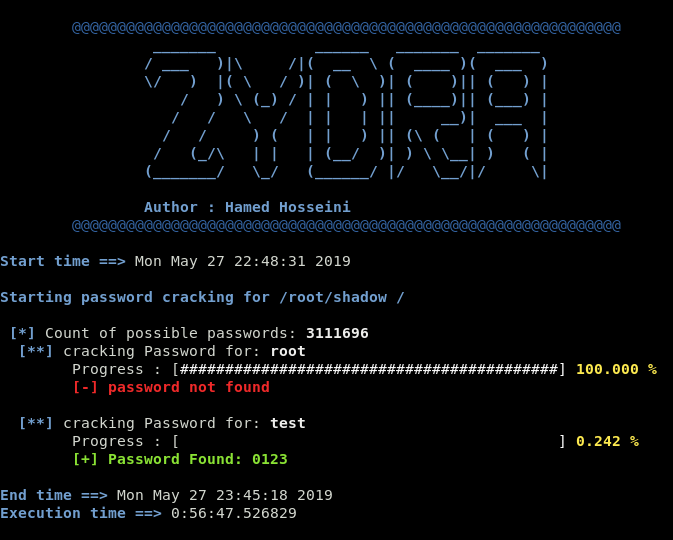
2- البحث بالقوة الغاشمة للعثور على كلمة مرور المستخدمين في ملف الظل
الحد الأدنى لطول كلمة المرور هو 4 والحد الأقصى 4 ونحاول العثور على كلمات مرور تتكون من أرقام وحروف رموز.

$ python3 Zydra.py –f shadow –b digits,symbols –m 4 –x 4
alt text

Vagrant

لتشغيل Zydra باستخدام vagrant استخدم الأمر التالي (يجب أن تكون في نفس المجلد الذي يحتوي على المستودع):

vagrant up

وبمجرد الانتهاء من التهيئة، يمكنك تشغيل:

vagrant ssh

لاتصال بالجهاز الظاهري.

للخروج من الجهاز الظاهري اكتب exit في الصدفة.

لتدمير الجهاز الظاهري قم بتشغيل vagrant destroy.

مزيد من المعلومات حول استخدام vagrant موجودة هنا

ملاحظة: بشكل افتراضي، يستخدم ملف Vagrantfile الإعدادات التالية:

    vb.cpus = 4
    vb.memory = 4096

قم بتحرير ملف Vagrantfile وتغيير هذه القيم لتحسين الأداء.

المؤلف

  • حامد حسيني

شكر خاص لـ حامد إيزدي

الترخيص

هذا المشروع مرخص بموجب رخصة MIT - راجع ملف LICENSE.md للحصول على التفاصيل

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





