
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

استعادة البيانات

أدوات استعادة الملفات والأقراص واستعادة البيانات المحذوفة والنحت الجنائي.

موصى به من Kitploit
أفضل الأدوات

10 محدد
testdisk preview#1

testdisk

GitHubcgsecurity/testdisk
2.6kمنذ 18 أيام
autopsy preview#2

autopsy

GitHubsleuthkit/autopsy
3.3kمنذ 5 أشهر
sleuthkit preview#3

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kمنذ يوم واحد
bulk_extractor preview#4

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kمنذ 9 أيام
foremost preview#5

foremost

GitHubkorczis/foremost
382منذ 9 سنوات
scalpel preview#6

scalpel

GitHubsleuthkit/scalpel
690منذ 5 سنوات
libewf preview#7

libewf

GitHublibyal/libewf
318منذ 9 أيام
libfsntfs preview#8

libfsntfs

GitHublibyal/libfsntfs
238منذ 10 أيام
libvshadow preview#9

libvshadow

GitHublibyal/libvshadow
119منذ 10 أيام
libqcow preview#10

libqcow

GitHublibyal/libqcow
62منذ 3 أشهر
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
155 نتائج
android-backup-extractor preview

android-backup-extractor

GitHubnelenkov/android-backup-extractor

استخراج وإعادة تعبئة نسخ ADB الاحتياطية لأندرويد (ICS+). يدعم الأرشيفات المشفرة، وتحويل tar، والإدخال/الإخراج القياسي للتحليل الجنائي أو استعادة…


android-securityforensicsdata-recovery+1
2.6kمنذ 3 أشهر
yara-x preview

yara-x

GitHubvirustotal/yara-x

إعادة كتابة لـ YARA بلغة Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kمنذ يوم واحد
wa-crypt-tools preview

wa-crypt-tools

GitHubeldavoo/wa-crypt-tools

إدارة ملفات واتساب .crypt12 و.crypt14 و.crypt15

android-securityencryption-decryption-toolsmobile-forensics+3
1.1kمنذ 15 أيام
dissect preview

dissect

GitHubfox-it/dissect

Dissect هو إطار عمل ومجموعة أدوات للتحقيق الرقمي والاستجابة للحوادث، يتيح لك الوصول السريع وتحليل الأدلة الجنائية من تنسيقات أقراص وملفات متنوعة، تم…
disk-forensicsmemory-forensicsnetwork-forensics+5
1.1kمنذ 14 أيام
andriller preview

andriller

GitHubden4uk/andriller

📱 Andriller - هي أداة برمجية تحتوي على مجموعة من الأدوات الجنائية للهواتف الذكية. تقوم بإجراء استحواذ للقراءة فقط، سليم جنائياً، وغير مدمر من أجهزة…

android-securitypassword-crackingencryption-decryption-tools+4
1.6kمنذ 4 سنوات
RecoverPy preview

RecoverPy

GitHubpablolec/recoverpy

ابحث واستعد الملفات المحذوفة أو :point_right: المكتوبة فوقها :point_left: بشكل تفاعلي من طرفيتك
disk-forensicsforensicsdata-recovery+1
1.8kمنذ 3 أشهر
phantomdrive preview

phantomdrive

GitHubo7-machinehum/phantomdrive

محرك أقراص USB يبدو عاديًا مع ميزة أمان مخفية

embedded-systems-securityencryption-decryption-toolsdata-recovery+3
716منذ 4 أيام
scalpel preview

scalpel

GitHubsleuthkit/scalpel

أداة لنحت الملفات وفهرستها للتحليل الجنائي الرقمي، تستعيد الملفات من صور الأقراص استنادًا إلى مطابقة أنماط الترويسة/التذييل، والتعبيرات النمطية،…
disk-forensicssteganographydata-recovery+1
690منذ 5 سنوات
sift-kg preview

sift-kg

GitHubjuanceresa/sift-kg

حوّل أي مجموعة من المستندات إلى رسم بياني للمعرفة. استخرج الكيانات والعلاقات عبر LLM، وأزل التكرار بموافقتك. حدد المجالات، واكتشف الروابط المخفية،…

osintforensicsinformation-gathering+4
667منذ 5 أشهر
FMD Android preview

FMD Android

GitLabfmd-foss/fmd-android

ابحث عن جهازك وتحكم به عن بُعد. يعمل عبر الرسائل النصية القصيرة أو تطبيقات المراسلة الفورية أو الواجهة الإلكترونية لخادم FMD. بديل آمن ومفتوح المصدر…
android-securitydefensive-toolsdata-recovery+3
517منذ 29 أيام
HexWalk preview

HexWalk

GitHubgcarmix/hexwalk

عارض/محرر/محلل سداسي عشري متوافق مع لينكس/ويندوز/ماك أو إس

static-analysisencryption-decryption-toolshash-analysis+7
1.0kمنذ شهر واحد
RecuperaBit preview

RecuperaBit

GitHublazza/recuperabit

أداة لإعادة بناء نظام الملفات في التحليل الجنائي.

disk-forensicsforensicsdata-recovery+1
624منذ 2 أشهر
forensictools preview

forensictools

GitHubcristianzsh/forensictools

مجموعة أدوات الطب الشرعي الرقمي
disk-forensicsmemory-forensicsnetwork-forensics+7
701منذ 2 أشهر
hashdeep preview

hashdeep

GitHubjessek/hashdeep

مجموعة أدوات تجزئة متعددة المنصات لحساب ملخصات الرسائل (MD5، SHA-1، SHA-256، Tiger، Whirlpool) مع إمكانية اجتياز الدليل بشكل متكرر وتدقيق سلامة…

hash-analysisforensicsdata-recovery+1
786منذ 9 سنوات
libewf preview

libewf

GitHublibyal/libewf

مكتبة C ومجموعة أدوات سطر أوامر للتعامل مع صور EWF الجنائية: التقاط، تصدير، تحقق، استرداد، وتركيب ملفات الأدلة بصيغتَي EnCase وSMART.

disk-forensicsforensicsdata-recovery+1
318منذ 9 أيام
ntfstool preview

ntfstool

GitHubthewhiteninja/ntfstool

أداة التحقيق الجنائي لـ NTFS (محلل, mft, bitlocker, الملفات المحذوفة)

disk-forensicsencryption-decryption-toolsvulnerability-analysis+3
620منذ 3 أشهر
androidqf preview

androidqf

GitHubmvt-project/androidqf

androidqf (Android Quick Forensics) helps quickly gathering forensic evidence from Android devices, in order to identify potential traces of…
android-securityforensicsmobile-forensics+4
230منذ يوم واحد
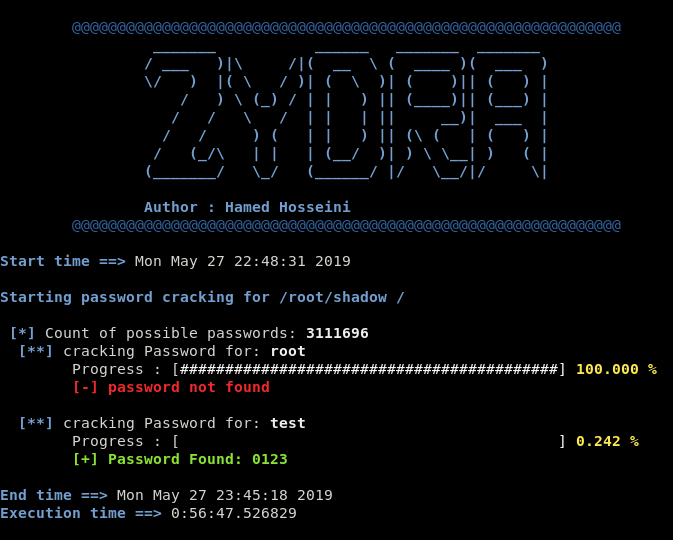
Zydra preview

Zydra

GitHubhameda2/zydra

أداة استرجاع كلمات المرور متعددة الخيوط لملفات RAR وZIP وPDF وملفات shadow في لينكس، باستخدام أساليب القاموس والقوة العمياء مع مجموعات أحرف قابلة…


password-crackingpassword-attacksdata-recovery
435منذ 6 سنوات
السابق123…9التالي
استعادة البيانات — الصفحة 2 | Kitploit





