Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis — تحليل هندسي عكسي لشيفرة Python shellcode تقوم بحقن APC في AnyDesk، وتسرّب البيانات إلى C2 عبر HTTPS باستخدام AES/RSA، وتستمر عبر مفاتيح Registry GUID. | Kitploit
أدوات/GitHubGitHub/kaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis
التحليل الديناميكي (عزل)أدوات التشفير/فك التشفيرآليات الاستمراريةالهندسة العكسيةتسريب البياناتتحليل البرمجيات الخبيثةالتحاليل الرقمية الجنائيةالقيادة والسيطرة
مشاركة
تحليل الملفات الثنائية
الأوراق والأبحاث
GitHubkaandemir993/python-shellcode-anydesk-apc-injection-remote-ip-address-analysis

Python-Shellcode-Anydesk-Apc-injection-Remote-IP-Address-Analysis

تحليل هندسي عكسي لشيفرة Python shellcode تقوم بحقن APC في AnyDesk، وتسرّب البيانات إلى C2 عبر HTTPS باستخدام AES/RSA، وتستمر عبر مفاتيح Registry GUID.

عرض المستودع
382منذ شهر واحدلم تتم المراجعة بعد

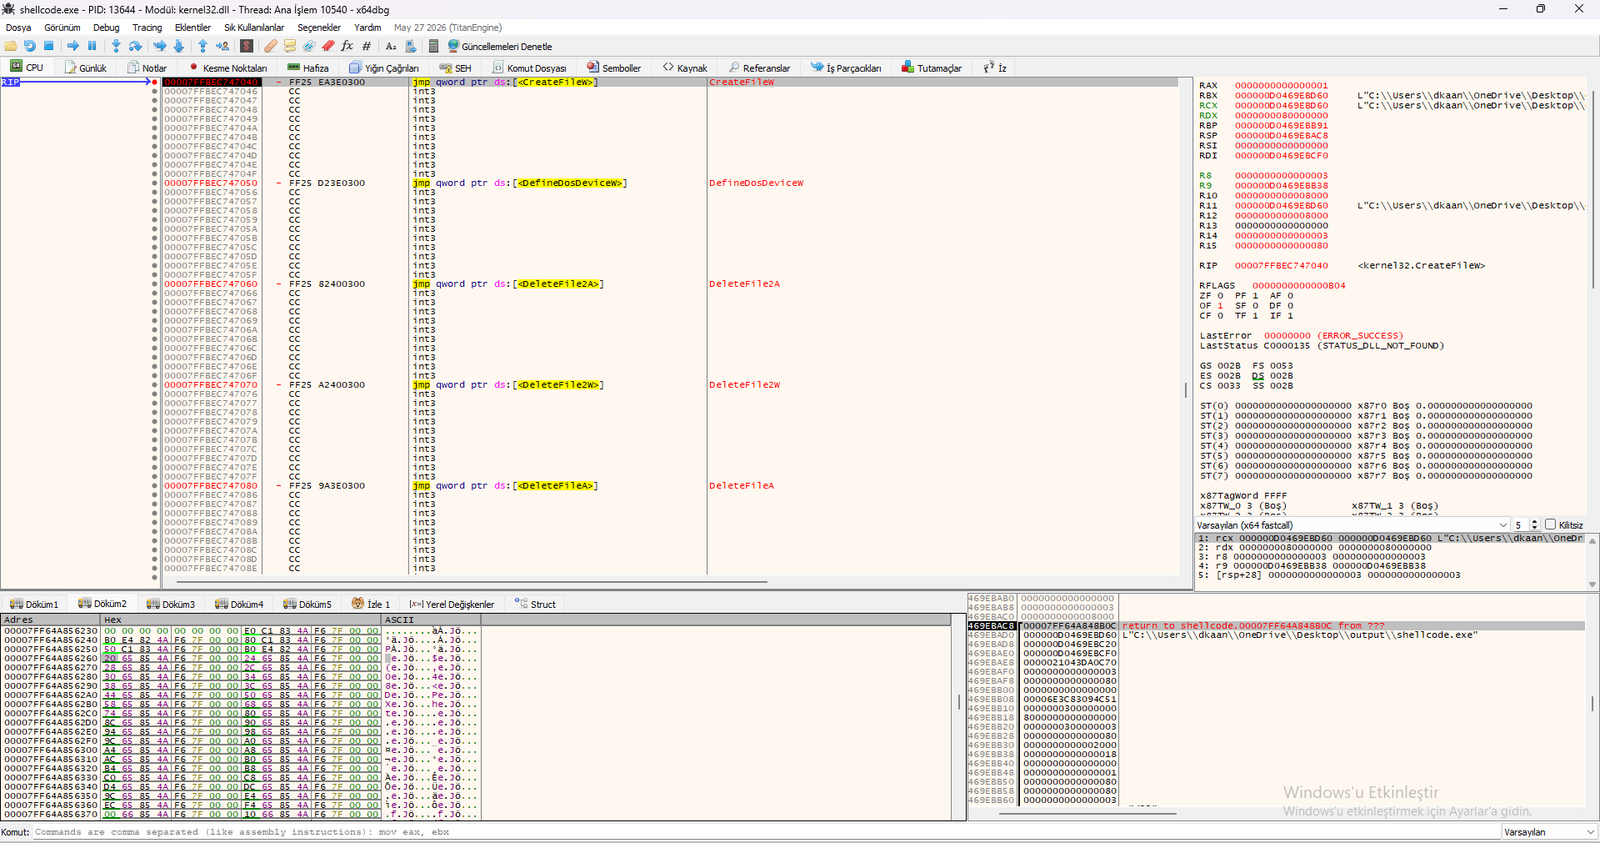
1.x64dbg – عمليات الملفات وأقفزة JMP

يكشف عرض x64dbg هذا أن شيفرة Python shellcode تستخدم عمليات الملفات (CreateFileW، DeleteFileA/W) وأقفزة JMP لاستدعاء واجهات برمجة تطبيقات Windows ديناميكيًا.

الملاحظات الرئيسية:

  • CreateFileW – ينشئ أو يفتح ملفًا (إسقاط الحمولة).
  • DeleteFileA / DeleteFileW – يحذف الملفات (تنظيف الآثار).
  • DefineDosDeviceW – يعرّف جهاز DOS (التلاعب بالأقراص).
  • أقفزة JMP: jmp qword ptr ds:[<API>] – يحل عناوين API ديناميكيًا.
  • INT3 (0xCC) – مصائد مضادة للتصحيح.
  • مسار Shellcode: C:\Users\dkaan\OneDrive\Desktop\output\shellcode.exe.
لماذا هذا مهم:

  • إسقاط الملفات: تكتب شيفرة shellcode نفسها على القرص.
  • تنظيف الآثار: تحذف الملفات لتجنب الاكتشاف.
  • حل API الديناميكي: تحل أقفزة JMP واجهات API في وقت التشغيل.
  • مضاد للتصحيح: تعطّل مصائد INT3 أدوات التصحيح.

مرجع مرئي:

Python Shellcode File Operations & JMP Trampolines عرض x64dbg يُظهر CreateFileW وDeleteFileA/W وأقفزة JMP.

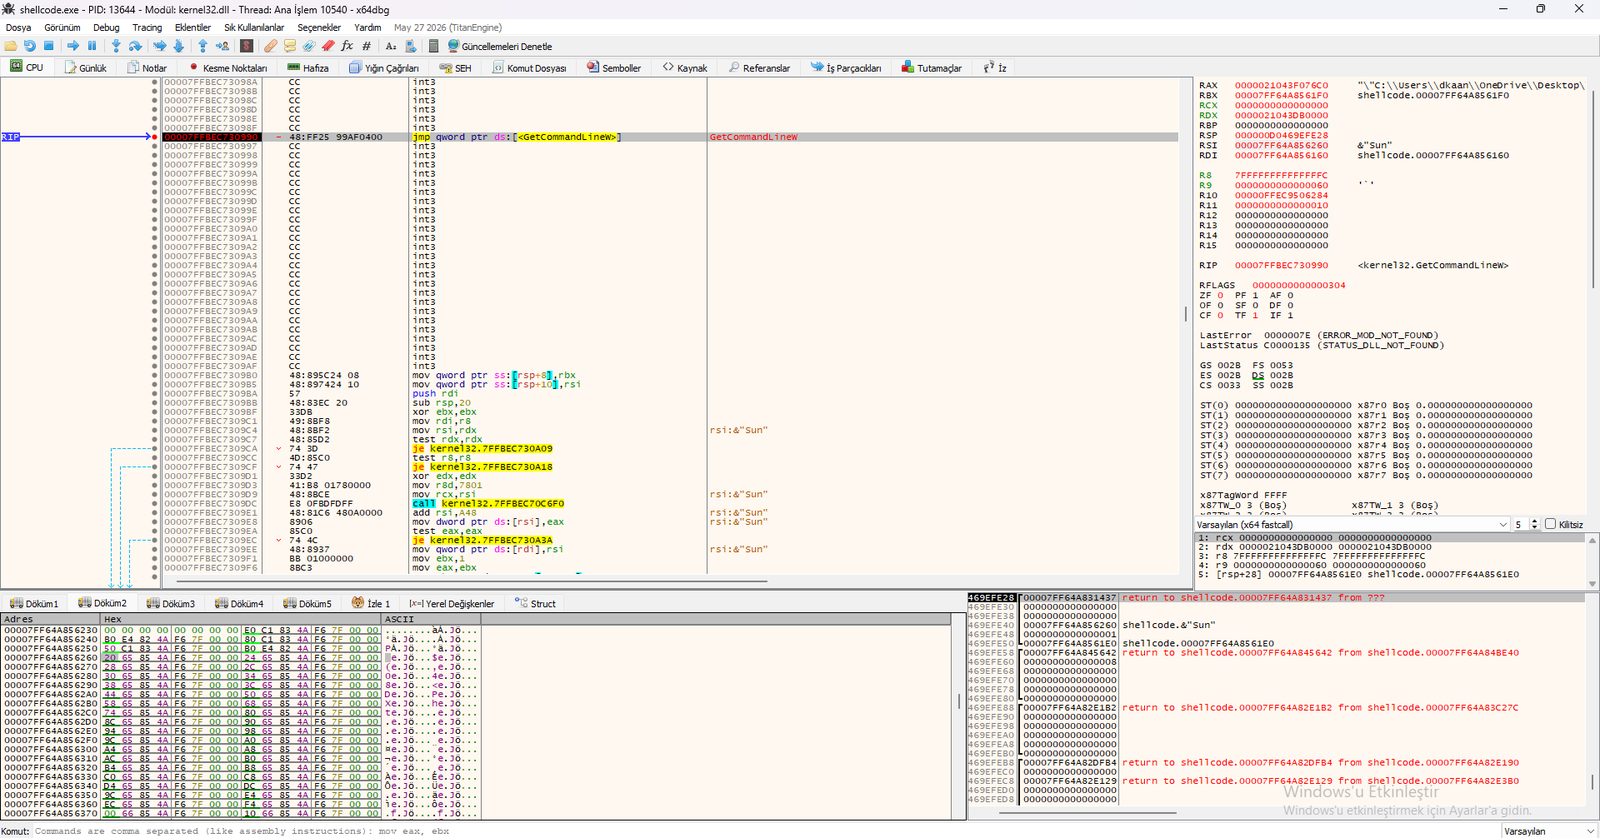
2. x64dbg – GetCommandLineW ومصائد INT3 وتحليل سطر الأوامر

يكشف عرض x64dbg هذا أن شيفرة Python shellcode تستدعي GetCommandLineW لقراءة وسائط سطر الأوامر، بينما تستخدم مصائد INT3 لمكافحة التصحيح.

الملاحظات الرئيسية:

  • jmp qword ptr ds:[<GetCommandLineW>] – أقفزة JMP إلى GetCommandLineW.
  • &"Sun" – سلسلة وسيطة لسطر الأوامر.
  • مصائد INT3 (0xCC) – تملأ مساحة الذاكرة بين التعليمات الصالحة، مما يعطّل أدوات التصحيح والمفككات.
  • مقدمة الدالة: mov [rsp+8], rbx، sub rsp, 0x20، xor ebx, ebx.
  • تفريع شرطي: test rdx, rdx، je kernel32.7FFBEC730A9.
  • تحضير المعاملات: mov rdx, rsi، mov r8, rdi.

لماذا هذا مهم:

  • مكافحة التصحيح: تسبب مصائد INT3 توقف أدوات التصحيح أو تعطلها.
  • مكافحة التفكيك: تُظهر المفككات INT3 كتعليمات غير صالحة.
  • تحليل سطر الأوامر: تقرأ شيفرة shellcode وسائط سطر الأوامر الخاصة بها.
  • حل API الديناميكي: تحل أقفزة JMP GetCommandLineW في وقت التشغيل.

مرجع مرئي:

Python Shellcode GetCommandLineW & INT3 Traps عرض x64dbg يُظهر GetCommandLineW وتحليل سطر الأوامر ومصائد INT3.

3. حقن APC في AnyDesk والعمليات التشفيرية

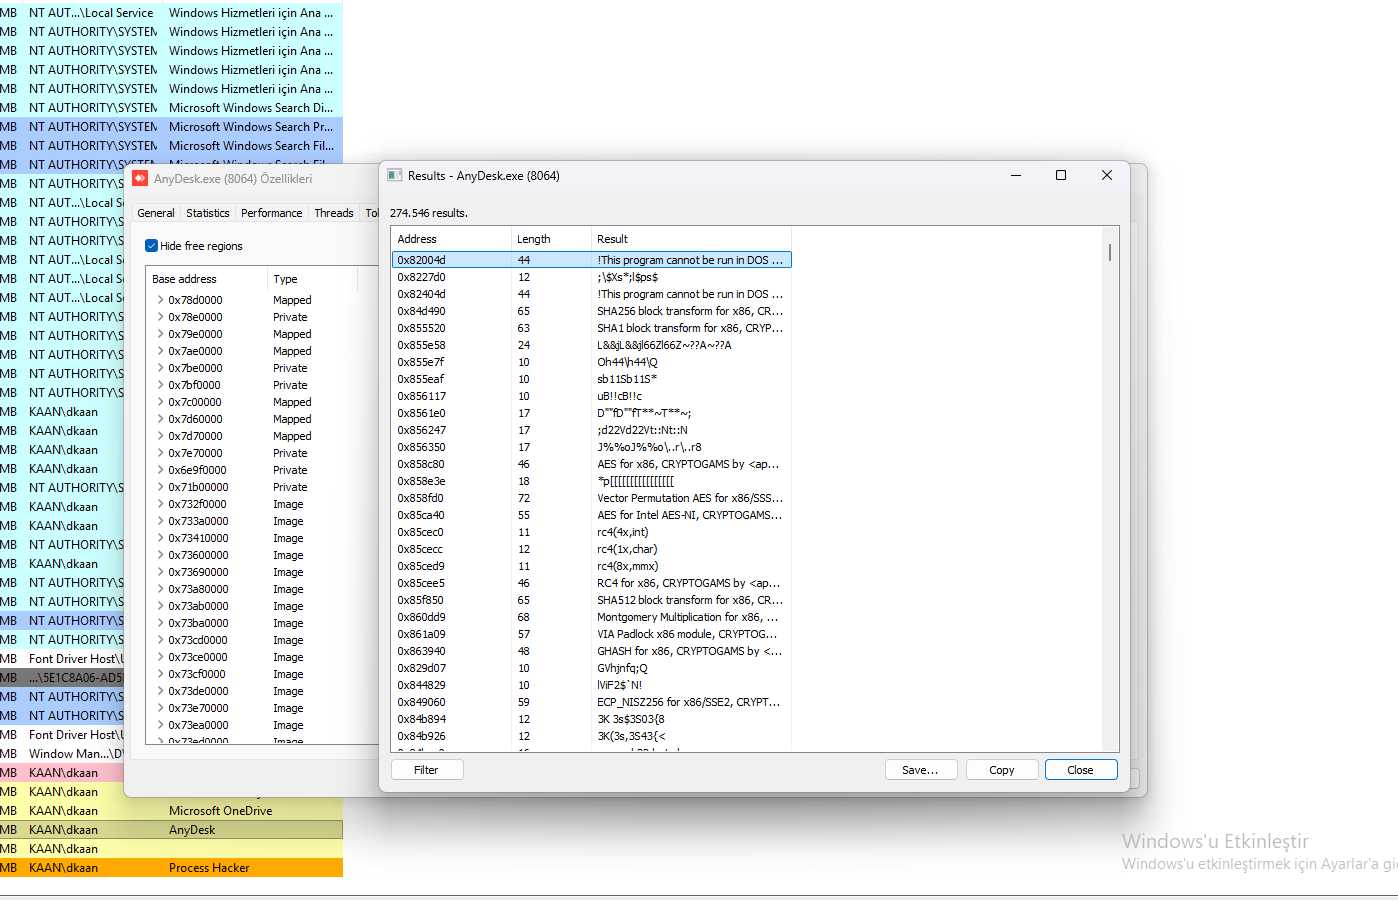
يكشف تحليل ذاكرة Process Hacker أن شيفرة Python shellcode تنفذ حقن APC في AnyDesk.exe وتستخدم خوارزميات تشفير متقدمة لتسريب البيانات.

حقن APC – لماذا AnyDesk؟

  • العملية المستهدفة: AnyDesk.exe (PID 8064) – أداة سطح مكتب بعيد شرعية.
  • طريقة الحقن: حقن APC (استدعاء إجراء غير متزامن) – يحقن الشيفرة في خيط موجود دون إنشاء خيط جديد.
  • لماذا AnyDesk؟
    • إنها عملية موثوقة تعمل دائمًا.
    • تختلط حركة مرورها الشبكية (سطح المكتب البعيد) مع اتصالات C2.
    • نادرًا ما تكتشف أدوات الأمان نشاط AnyDesk.

خوارزميات التشفير:

  • AES for x86 / AES for Intel AES-NI – تشفير متماثل.
  • RSA for x86 – تشفير غير متماثل.
  • SHA256 block transform – تجزئة.
  • RC4 for x86 – شيفرة تدفق.
  • Vector Permutation AES – AES معجّل بـ SIMD.
  • GHASH for x86 – مصادقة GCM.
  • Montgomery Multiplication – تسريع RSA.
  • ECP_NISTZ256 for x86 – تشفير المنحنى الإهليلجي.

لماذا هذا مهم:

  • حقن APC: أكثر تخفيًا من CreateRemoteThread – لا يتم إنشاء خيط جديد.
  • إساءة استخدام LOLBin: AnyDesk أداة شرعية، مما يجعل الاكتشاف أصعب.
  • C2 مشفّر: تشفّر شيفرة shellcode اتصالاتها باستخدام AES/RSA.
  • سلامة البيانات: تضمن SHA256 وGHASH عدم التلاعب بالبيانات.

مرجع مرئي:

Python Shellcode AnyDesk APC Injection & Crypto عرض Process Hacker يُظهر حقن AnyDesk وخوارزميات التشفير (AES، RSA، SHA256، RC4).

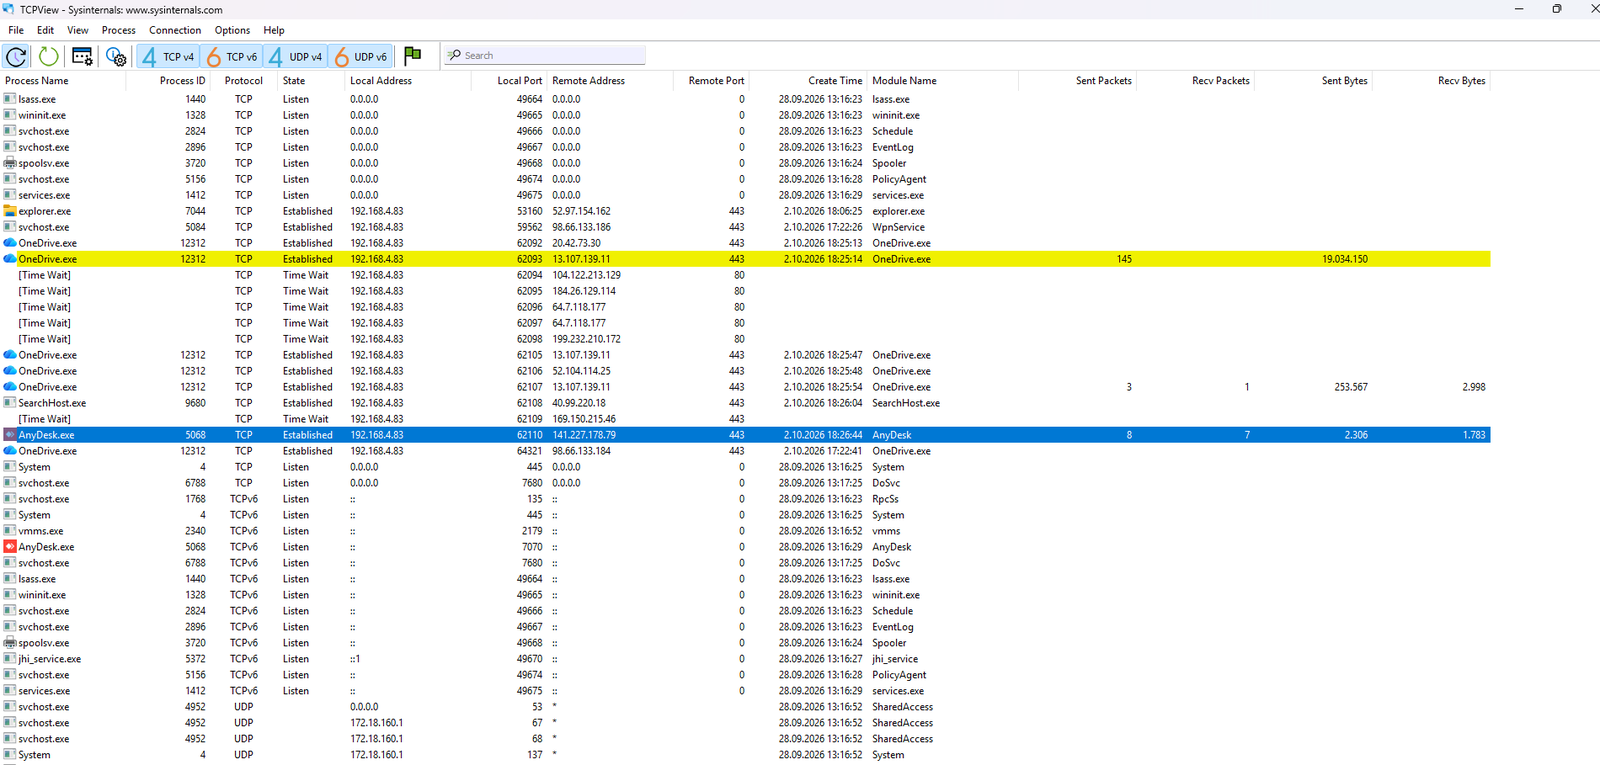
4. TCPView – تسريب بيانات AnyDesk

يكشف تحليل TCPView أن شيفرة Python shellcode تستخدم AnyDesk.exe لتسريب البيانات إلى 141.227.178.79 عبر المنفذ 443 (HTTPS).

الملاحظات الرئيسية:

  • العملية: AnyDesk.exe (PID 5068) – أداة سطح مكتب بعيد شرعية.
  • عنوان IP البعيد: 141.227.178.79
  • المنفذ: 443 (HTTPS – يختلط مع حركة المرور الشرعية).
  • الحالة: Established (اتصال نشط).
  • الحزم المرسلة: 8 (2,306 بايت) – تسريب بيانات مشفّرة.
  • الحزم المستلمة: 7 (1,703 بايت) – أوامر C2.

لماذا هذا مهم:

  • إساءة استخدام LOLBin: AnyDesk أداة شرعية، مما يجعل الاكتشاف أصعب.
  • تسريب مشفّر: المنفذ 443 (HTTPS) يخفي البيانات المسروقة.
  • اتصال C2: تتلقى شيفرة shellcode أوامر من نفس عنوان IP.
  • التهرب: نادرًا ما تكتشف أدوات الأمان حركة مرور AnyDesk.

مرجع مرئي:

Python Shellcode AnyDesk Data Exfiltration عرض TCPView يُظهر AnyDesk.exe يتصل بـ 141.227.178.79 عبر المنفذ 443.

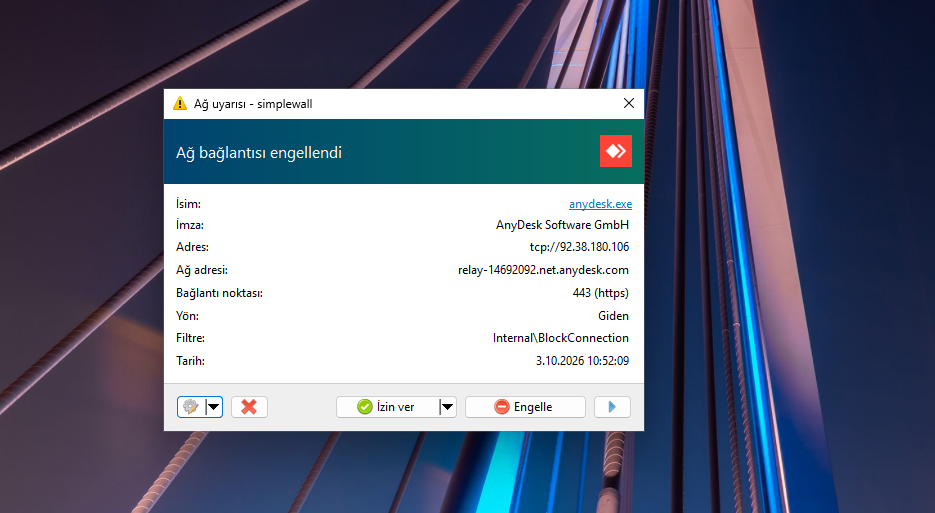
5.AnyDesk - Simplewall يحظر عناوين IP البعيدة

يكشف تحليل Simplewall أنه على الرغم من أن شيفرة Python shellcode تحاول تسريب البيانات إلى 141.227.178.79 عبر المنفذ 443 (HTTPS) باستخدام AnyDesk.exe، إلا أنها تحاول إنشاء اتصال بعنوان شرعي آخر (92.38.180.106) عند الحظر.

الملاحظات الرئيسية:

  • العملية: AnyDesk.exe (PID 5068) – أداة سطح مكتب بعيد شرعية.
  • عنوان IP البعيد: 92.38.180.106
  • المنفذ: 443 (HTTPS – يختلط مع حركة المرور الشرعية).
  • الحالة: Blocked (اتصال محظور).
  • العنوان المحظور: (relay-14692092.net.anydesk.com).

لماذا هذا مهم:

  • إساءة استخدام LOLBin: AnyDesk أداة شرعية، مما يجعل الاكتشاف أصعب.
  • تسريب مشفّر: المنفذ 443 (HTTPS) يخفي البيانات المسروقة.
  • اتصال C2: تتلقى شيفرة shellcode أوامر من نفس عنوان IP.
  • التهرب: نادرًا ما تكتشف أدوات الأمان حركة مرور AnyDesk.

مرجع مرئي:

Python Shellcode AnyDesk Data Exfiltration عرض Simplewall يُظهر حظر Anydesk.exe إلى 92.38.180.106 عبر المنفذ 443.

6. استمرارية السجل – مفاتيح قائمة على GUID

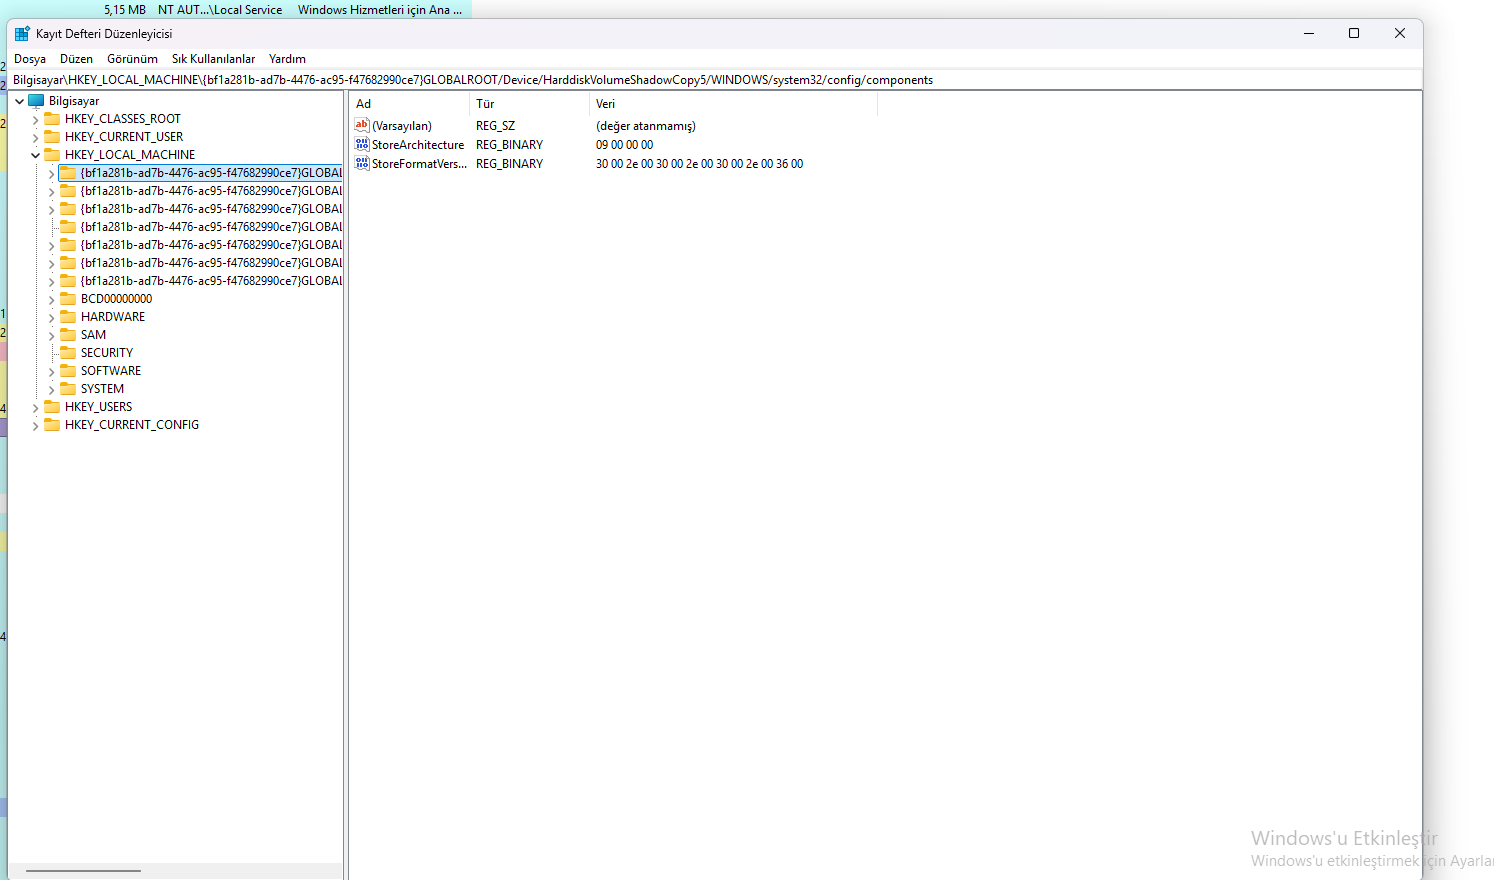
يكشف تحليل السجل أن شيفرة Python shellcode تنشئ مفاتيح قائمة على GUID تحت HKLM\SYSTEM\CurrentControlSet\Control\ لتحقيق الاستمرارية.

الملاحظات الرئيسية:

  • مفاتيح GUID: {bf1a281b-ad7b-4476-ac95-f47682990ce7} – معرفات GUID مولّدة عشوائيًا.
  • مسار Volume Shadow Copy: GLOBALROOT\Device\HarddiskVolumeShadowCopy5\WINDOWS\system32\config\components.
  • StoreArchitecture: 09 00 00 00 – معرف البنية.
  • StoreFormatVersion: 30 00 2e 00 30 00 2e 00 2e 00 36 00 – "0.0.0.6" بترميز Unicode.
لماذا هذا مهم:

  • الاستمرارية: تضمن مفاتيح GUID تشغيل شيفرة shellcode عند بدء تشغيل النظام.
  • التخفي: نادرًا ما تتم مراقبة مسارات Volume Shadow Copy.
  • التهرب: معرفات GUID العشوائية تجعل الاكتشاف أصعب.

مرجع مرئي:

Python Shellcode Registry Persistence عرض Registry Editor يُظهر مفاتيح قائمة على GUID وقيم StoreFormatVersion.

الخاتمة

كشف هذا التحليل عن شيفرة Python shellcode متقدمة تحقن نفسها في AnyDesk عبر حقن APC، وتنشئ اتصالًا بخادم C2 باستخدام عناوين IP الشرعية لـ AnyDesk، وتخفي حركة المرور باستخدام خوارزميات تشفير AES وRSA.


النقاط الرئيسية:

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →