
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
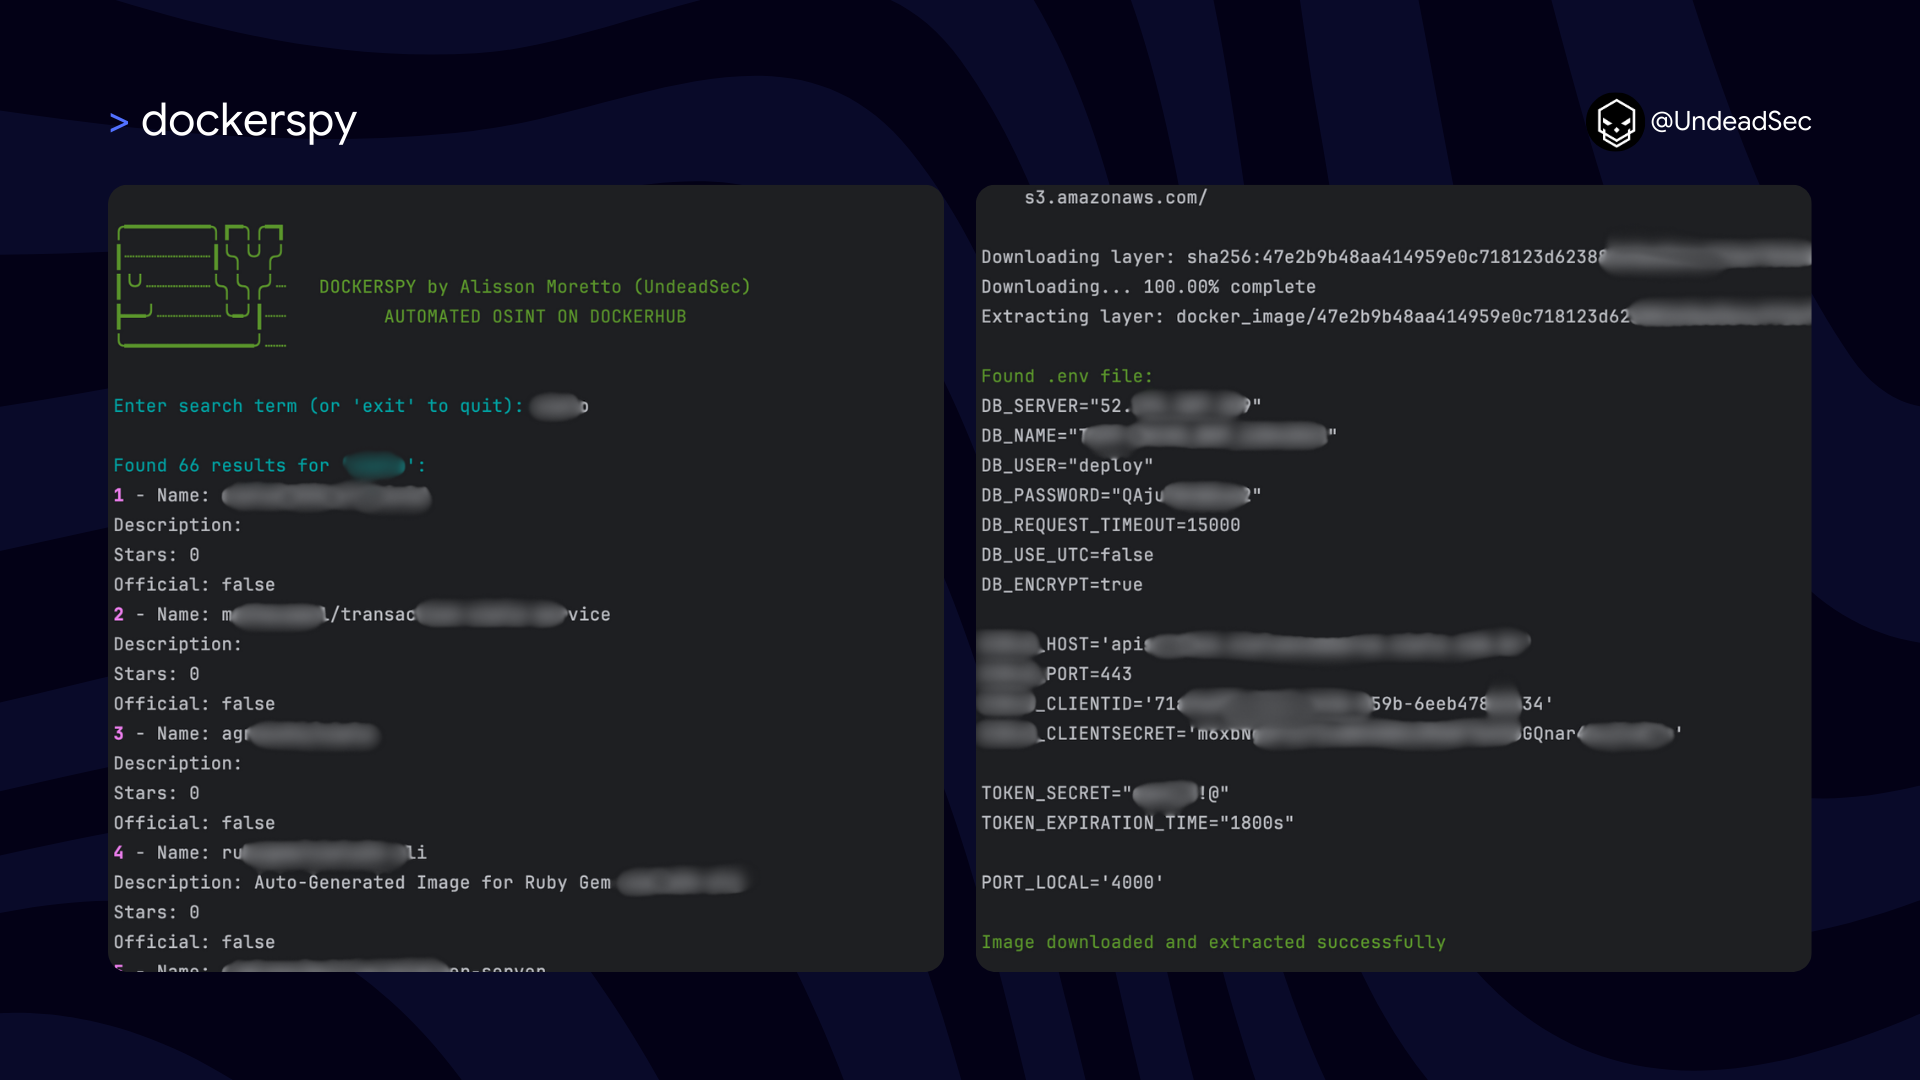
 undeadsec/dockerspy
يمسح صور Docker Hub باستخدام أنماط regex لاستخراج الأسرار المكشوفة والمفاتيح الخاصة ورموز المصادقة لتدقيق الأمان ومنع الحوادث.
 h4wkst3r/adokit
أداة هجوم معيارية تستغل واجهة برمجة تطبيقات Azure DevOps REST للاستطلاع، تصعيد الامتيازات، والاستمرارية باستخدام ملفات تعريف الارتباط المسروقة أو…
 wiz-sec-public/cloud-middleware-dataset
مجموعة بيانات منسّقة حول وكلاء الوسيطة السحابية المثبّتة بواسطة AWS وAzure وGCP، توثّق الثغرات السابقة والامتيازات ومخاطر سطح الهجوم لتحسين الرؤية في…
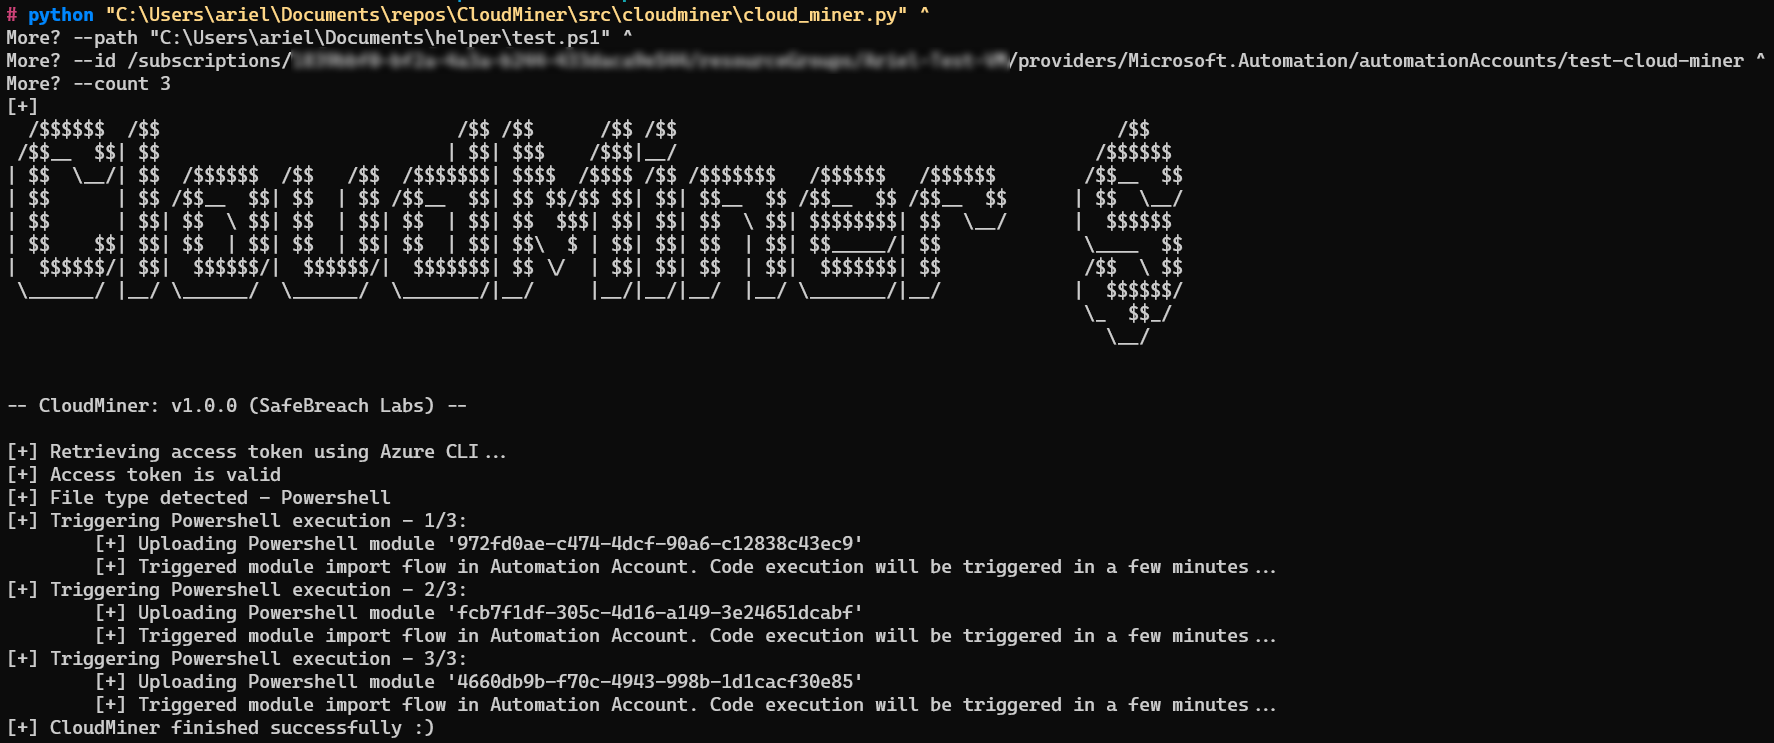 safebreach-labs/cloudminer
تنفيذ الكود باستخدام خدمة Azure Automation دون فرض رسوم
 tenable/cnappgoat
CNAPPgoat هو مشروع مفتوح المصدر مصمم لتوفير مكونات قابلة للاختراق بحكم التصميم بطريقة معيارية في بيئات السحابة.
 megamansec/gixy-next
Gixy-Next: NGINX Configuration Security Scanner & Performance Checker
 chithi-dev/chithi
مشروع مشاركة الملفات المشفرة من الجيل التالي
 owasp/iot-security-verification-standard-isvs
معيار OWASP للتحقق من أمان إنترنت الأشياء (ISVS)
 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 linnix-os/linnix
مراقبة Linux مدعومة بـ eBPF مع كشف الحوادث بالذكاء الاصطناعي. مرخّص بموجب AGPL-3.0.
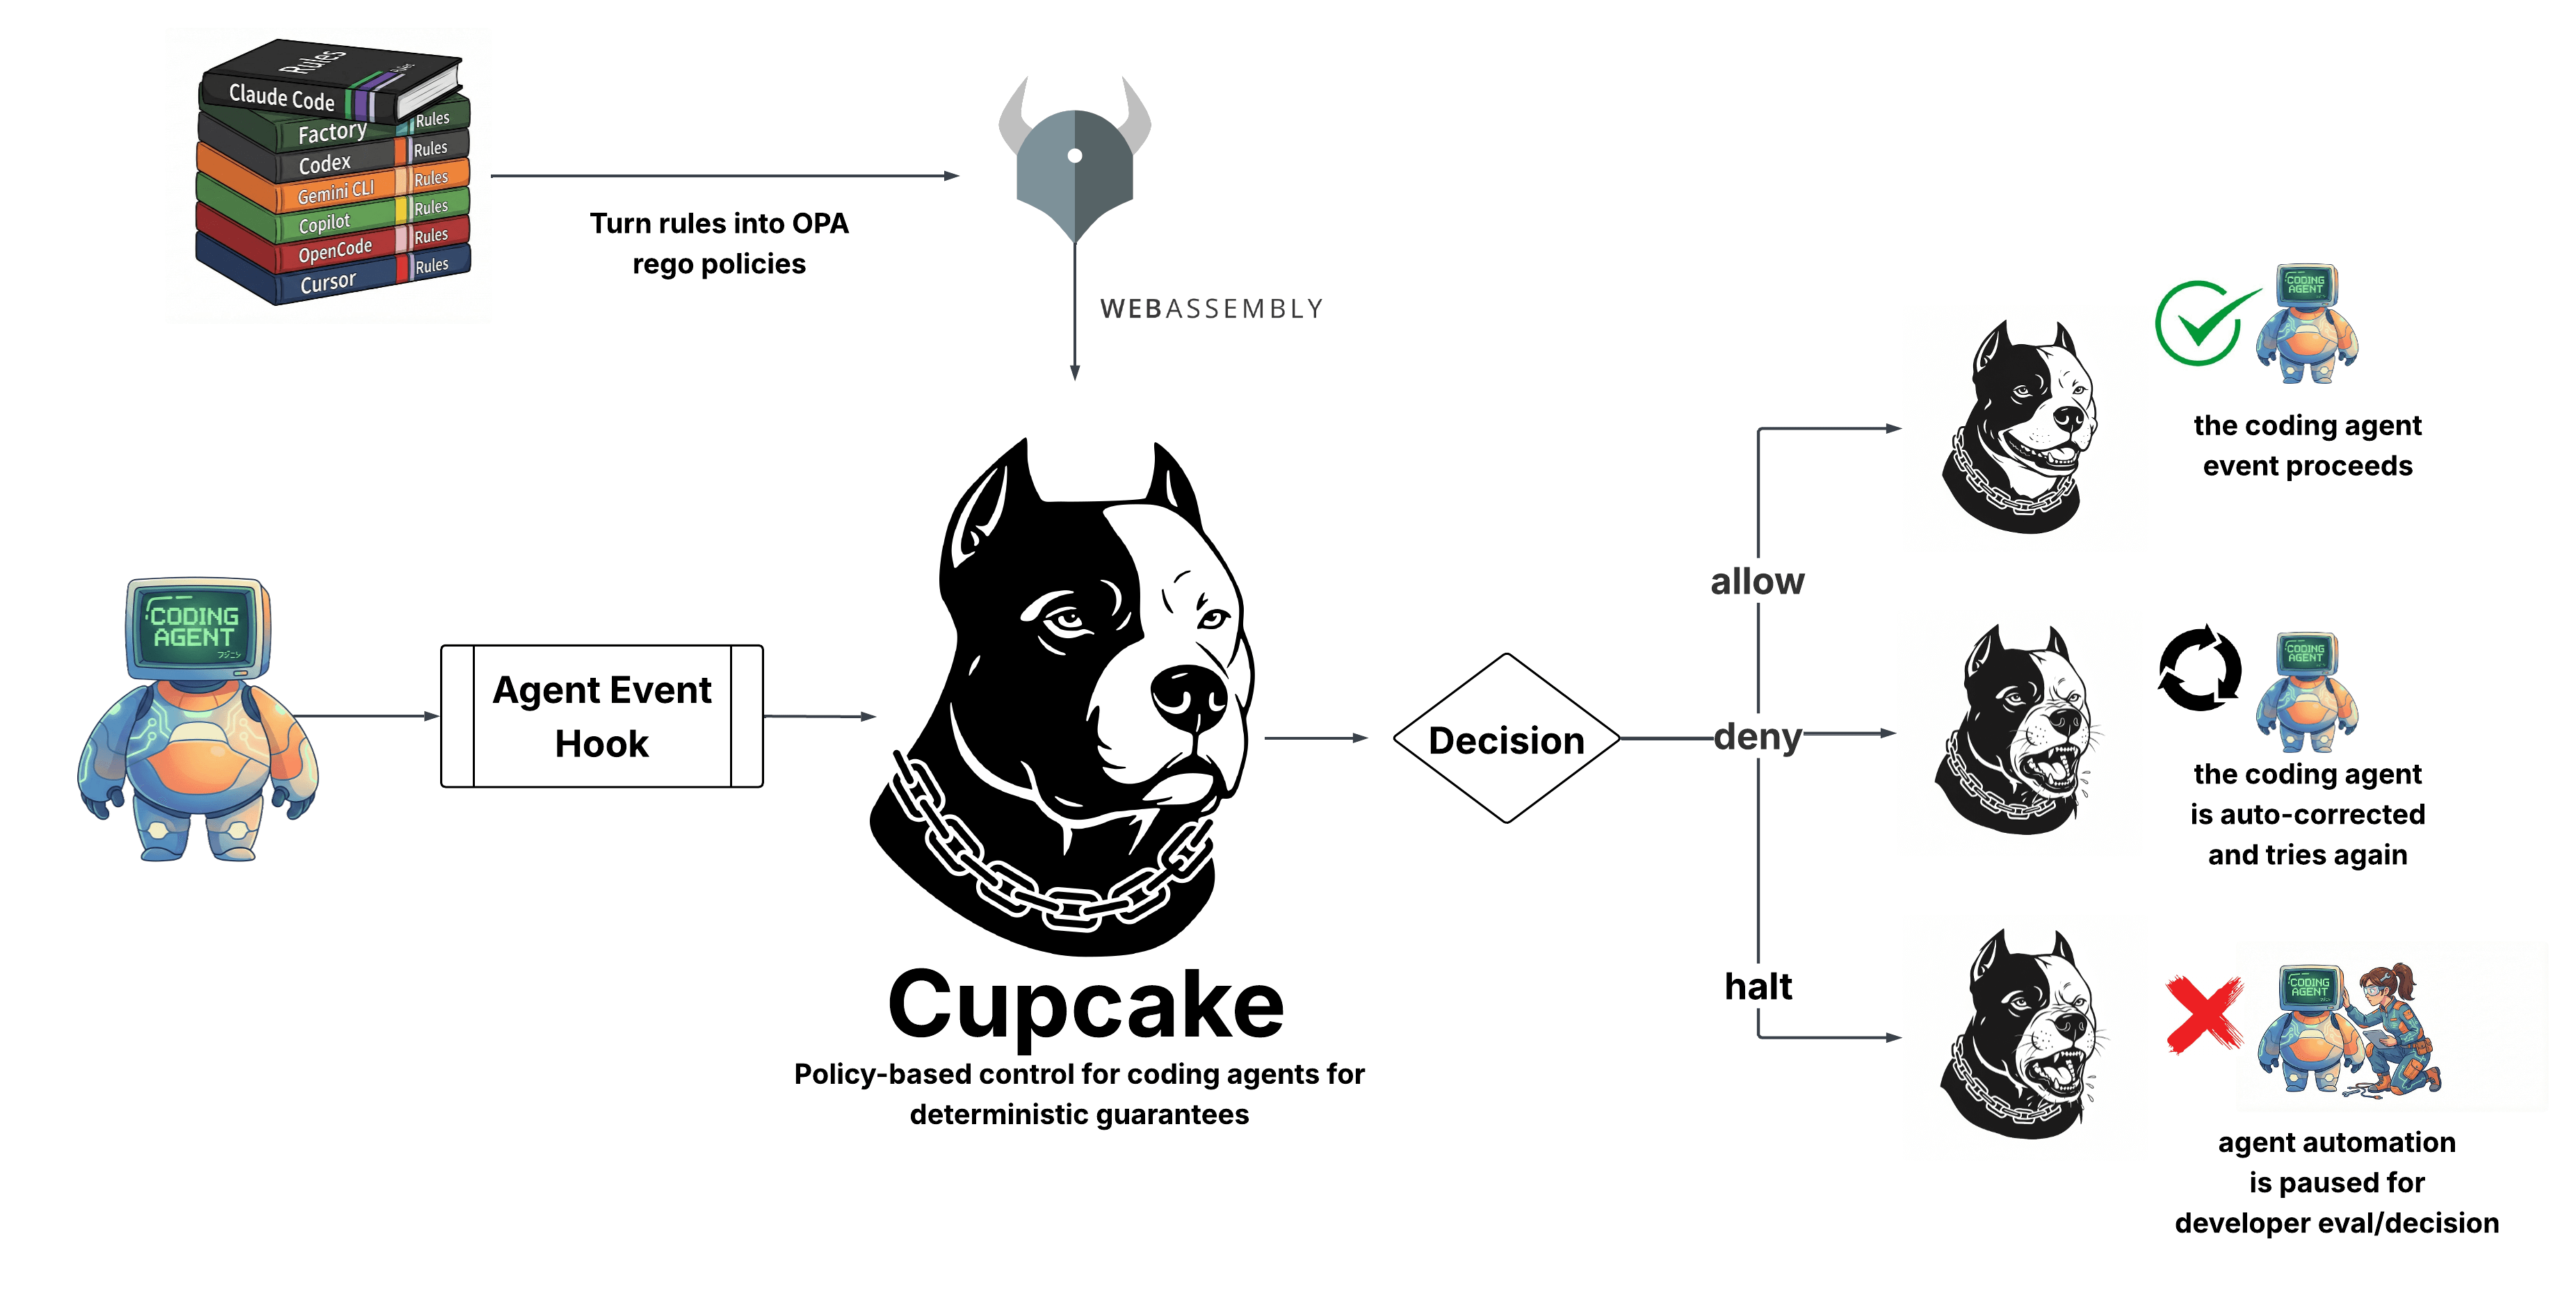 eqtylab/cupcake
طبقة فرض سياسات أصلية لوكلاء البرمجة بالذكاء الاصطناعي. مبني على OPA/Rego.
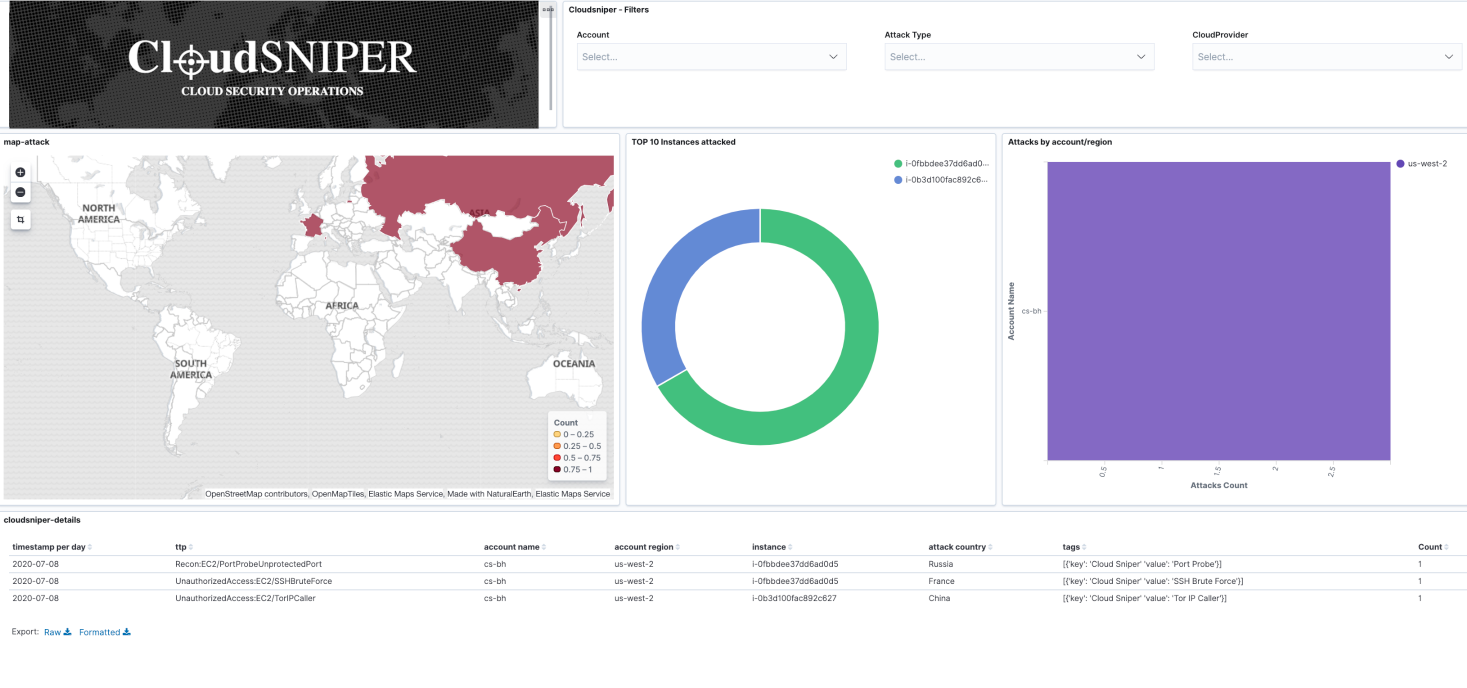 cloud-sniper/cloud-sniper
منصة Detection-as-code تعمل على أتمتة الاستجابة لحوادث الأمان السحابية من خلال ربط العناصر الأثرية، وتحليل مؤشرات الاختراق (IOCs)، وتنسيق سير العمل…
 facebookincubator/bpfjailer
eBPF LSM القائم على التحكم الإلزامي بالوصول وjailer
 synacktiv/mindmaps
خريطة ذهنية لـ Azure لاختبارات الاختراق
 heroku/terrier
Terrier هي أداة تحليل للصور والحاويات يمكن استخدامها لمسح الصور والحاويات لتحديد والتحقق من وجود ملفات محددة وفقاً لهاشاتها.
 owasp/serverless-top-10-project
أفضل 10 في OWASP Serverless
 amlalabs/amla-sandbox
صندوق حماية WASM مع تطبيق للصلاحيات لرمز وكيل الذكاء الاصطناعي. يمكن للوكلاء فقط استدعاء الأدوات المقدمة صراحة مع قيود محددة. نظام ملفات افتراضي…
 owasp/openshield
CSPM مفتوح المصدر لـ Azure - افحص بحثًا عن الأخطاء في الإعدادات والتشفير غير الآمن كميًا، واربط النتائج بمعايير CIS/NIST/ISO27001/SOC2، وأصلحها بأمر…








