
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit

 treebuilder/aad-sso-enum-brute-spray
POC لثغرة القوة الغاشمة لكلمات المرور في Azure Active Directory التي أعلنتها SecureWorks مؤخرًا
 aniket2912/all-cehv13-module-wise-pdf-reports
مختبرات عملية، ملاحظات، وتقارير لوحدات CEH v13 — تغطي اختراق الويب، اختبار اختراق الشبكات، تحليل البرامج الضارة، الهندسة الاجتماعية، واستخدام أدوات…
 rolix44/kubestroyer
أداة استغلال Kubernetes مبنية بلغة Go تفحص المنافذ المكشوفة وتستغل أخطاء التهيئة في الكتلة، بما في ذلك تنفيذ الأوامر عن بُعد (RCE) مجهول الهوية عبر…
 cookiengineer/actual-php2shell
:robot: (Vibecoded prototype) NO, There is an easy way to exploit this vulnerability!
 initstring/lxd_root
تصعيد الامتيازات في لينكس عبر LXD
 xddxdd/nixos-config
تكوين NixOS لـ Lan Tian
 cybersecsi/dockerized-android
إطار عمل قائم على الحاويات لتمكين دمج المكونات المحمولة في منصات التدريب الأمني
 9rnt/poro
مسح الأصول القابلة للوصول العام في بيئة AWS السحابية الخاصة بك
 dazzyddos/hsc24redteaminfra
الشرائح والأكواد المستخدمة في ورشة عمل أتمتة البنية التحتية للفريق الأحمر
 yuyudhn/azsubenum
أداة تعداد النطاقات الفرعية المعتمدة على DNS لخدمات Azure، حيث تقوم بفحص App Services و Storage Accounts و Databases و Key Vaults ونقاط نهاية CDN عبر…
 blacklanternsecurity/offensive-azure
مجموعة من الأدوات الهجومية التي تستهدف Microsoft Azure
 mitre/brawl-public-game-001
بيانات من تمرين محاكاة الخصم الآلي لـ BRAWL
 professionallyevil/harpoon
مجموعة من السكريبتات، والنصائح والحيل لاختراق مجموعات k8s والحاويات.
 chaostoolkit/chaostoolkit-kubernetes
امتداد برنامج تشغيل Kubernetes لواجهة برمجة تطبيقات الفحوصات والإجراءات الخاصة بـ Chaos Toolkit
 cybermaggedon/cyberprobe
التقاط وتحليل والاستجابة للهجمات الإلكترونية
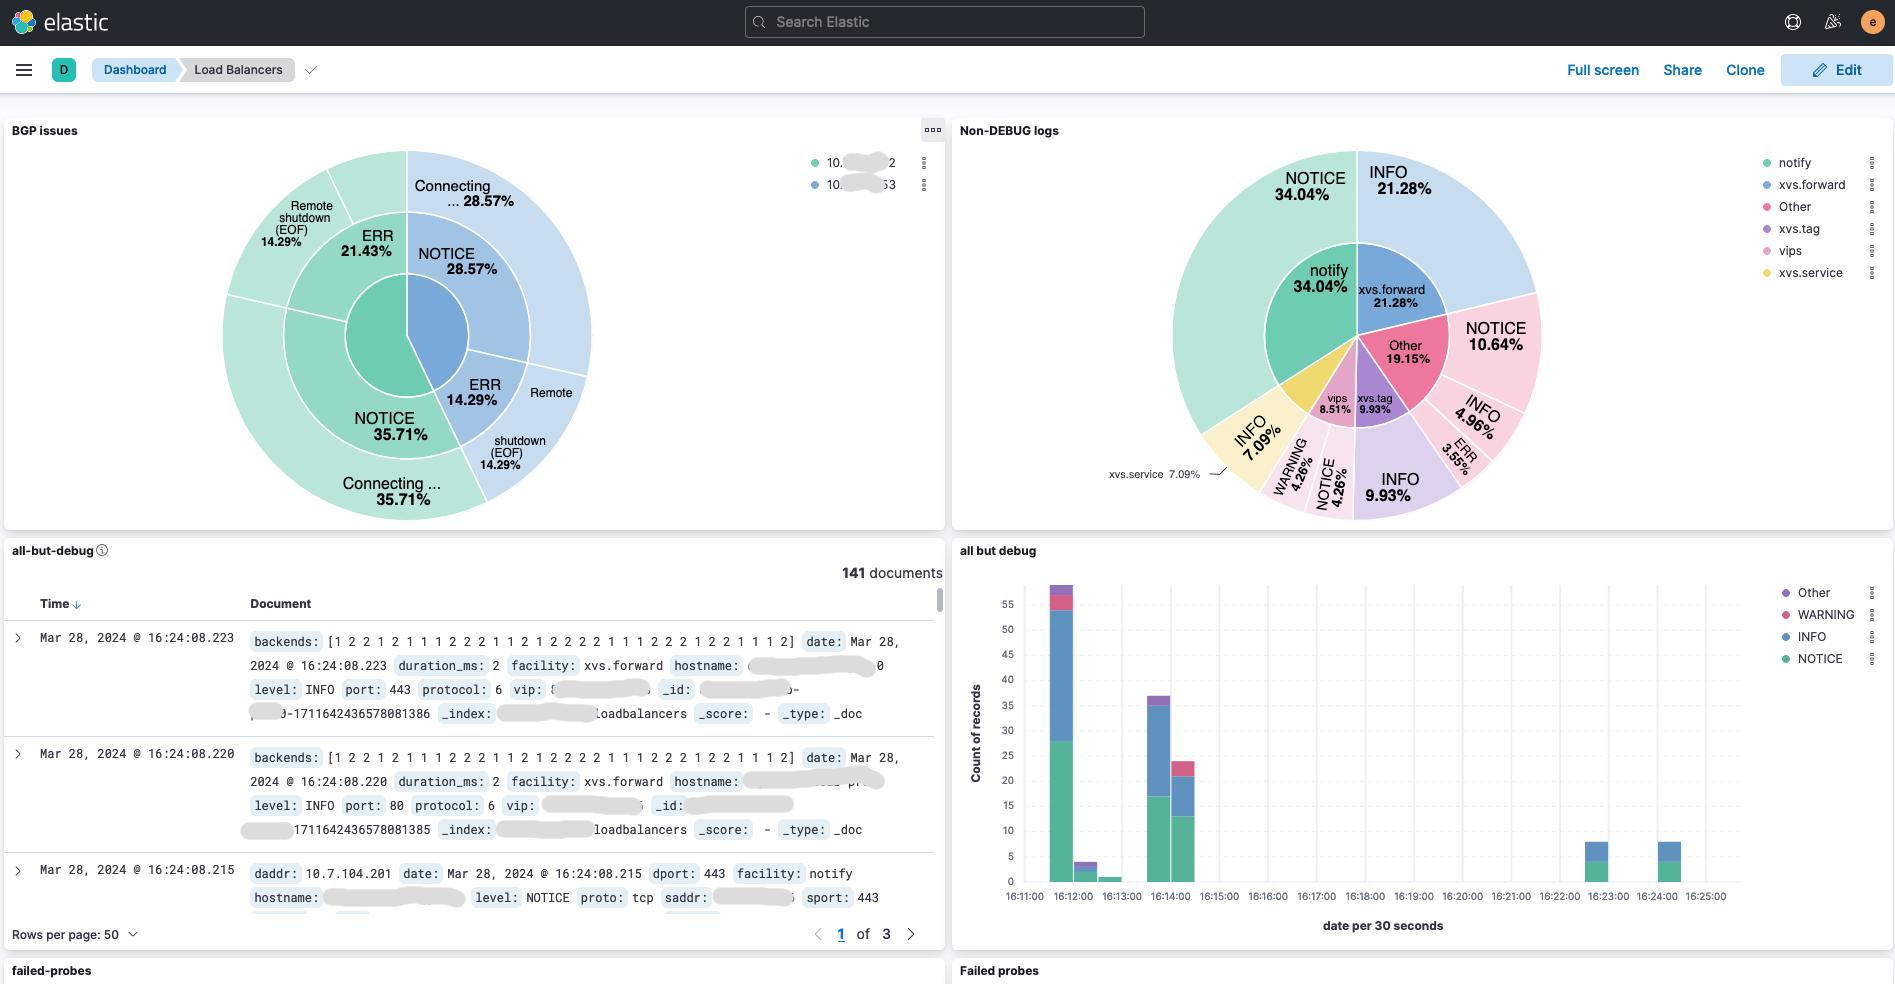 davidcoles/vc5
موازن تحميل من الطبقة 4 قابل للتوسع أفقيًا باستخدام Direct Server Return لنظام لينكس بتقنية XDP/eBPF
 eeriedusk/nysm
حاوية خفية تعمل بتقنية eBPF تخفي العمليات والمقابس (sockets) وكائنات eBPF وسجلات التدقيق من أدوات مراقبة النظام، مما يتيح عمليات استغلال سرية بعد…
 xmcyber/xmgoat
مختبر أمان Azure مبني على Terraform مع بيئات تم تكوينها بطريقة خاطئة عن قصد لممارسة الهجوم والاختراق العملي. يتضمن تدفقات السيناريوهات وأدلة الحلول.








