Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
APEX — إطار عمل ما بعد الاستغلال في Azure | Kitploit
أدوات/GitHubGitHub/luemmelsec/apex
أطر اختبار الاختراقأطر الاستغلالتسريب البياناتجمع المعلوماتما بعد الاستغلالأمن السحابةالفريق الأحمر
GitHubluemmelsec/apex

APEX

إطار عمل ما بعد الاستغلال في Azure

عرض المستودع
2482239منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

APEX (سابقًا AzurePwn)- إطار عمل ما بعد الاستغلال في Azure

محاولة لتسهيل مهام ما بعد الاستغلال عند حصولنا على نوعٍ ما من بيانات الاعتماد لحساب مرتبط بـ Azure.
لكي نكون صادقين، ليس هناك جديد أو مذهل. فقط أنا الكسول القديم أقوم ببعض الاختصارات حتى لا أضطر إلى تذكر جميع الأوامر التي أحتاجها مرارًا وتكرارًا.

البنية المعمارية

تم بناء APEX على بنية معمارية معيارية تجمع بين:

  • Microsoft Graph PowerShell Module : للوصول إلى موارد Azure AD والمجموعات الديناميكية والاستعلام عنها.
  • Azure CLI : يُستخدم لفحص حسابات التخزين وإدارة Key Vault.
  • Az PowerShell Module : يوفر قدرات استكشافية إضافية داخل موارد Azure.

يحتوي على استعلامات وهجمات مدمجة مسبقًا يمكنك استخدامها لتسريع الأمور وأيضًا حتى لا تنسى فحص أشياء معينة.

الاستخدام

ما عليك سوى تشغيل APEX عبر IEX أو .\APEX.ps1، بالطريقة التي تفضلها.
تأكد من استخدام PS7 لأن بعض الوظائف قد لا تكون متاحة أو قد لا تعمل مع إصدارات PowerShell الأقدم. الخطوات الأولى هي تعيين tenant وتسجيل الدخول إلى الأدوات الثلاثة. بعد ذلك، يدور كل شيء حول قائمة Queries وAttack.
استخدم الاستعلامات المدمجة للحصول بسرعة على نظرة عامة حول إمكانيات حسابك الحالي.
استفد من الجمع بين مخرجات الأدوات الثلاث المختلفة، للحصول على أكبر قدر ممكن من المعلومات حول ما يهمك.
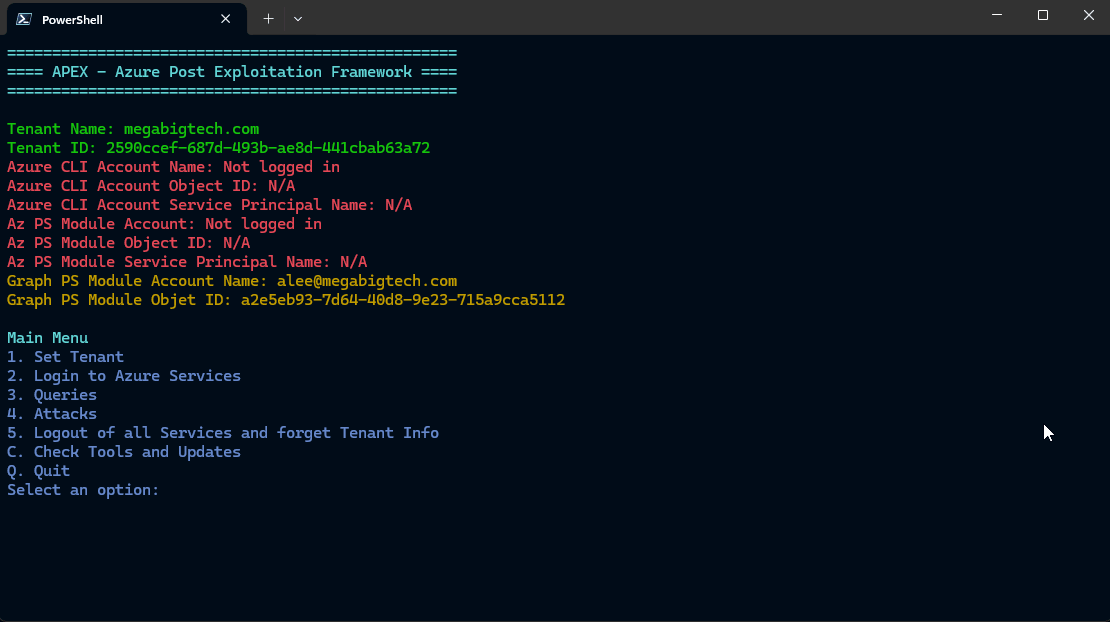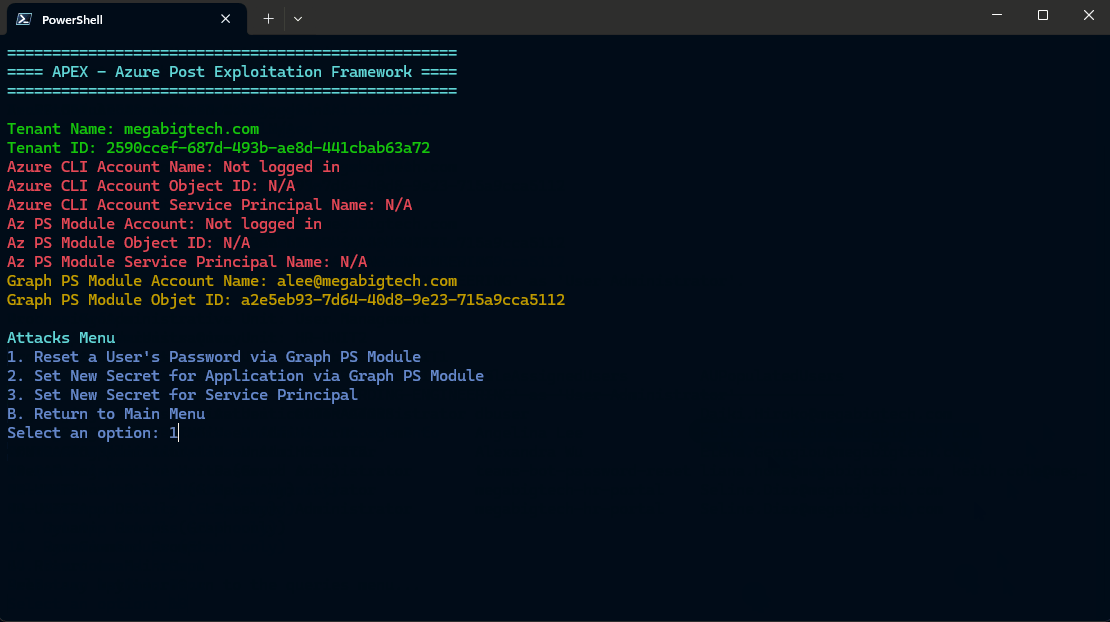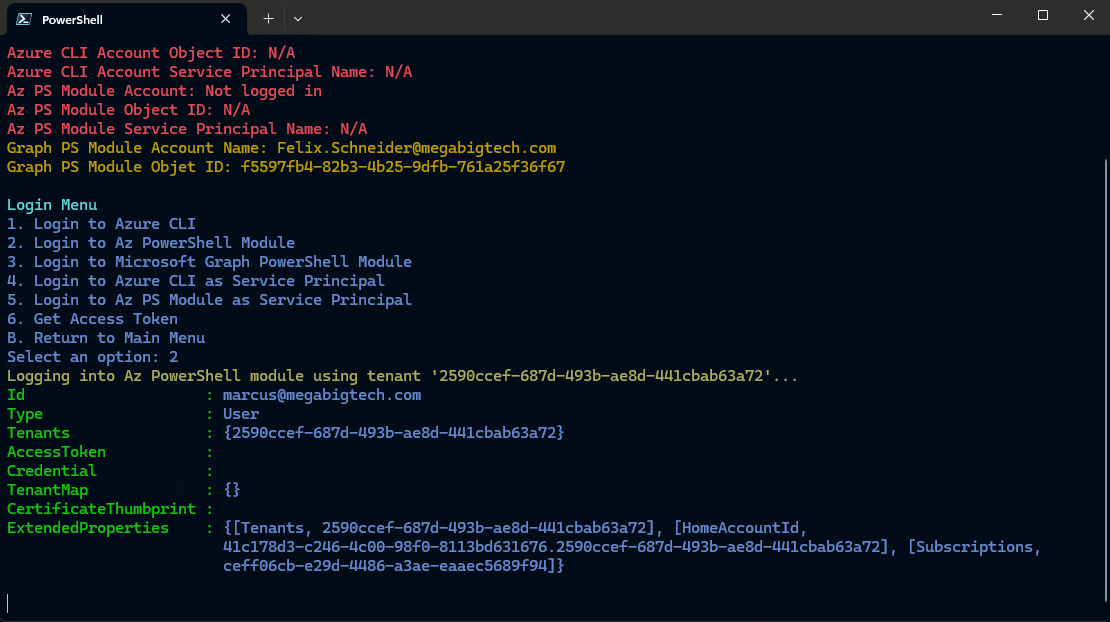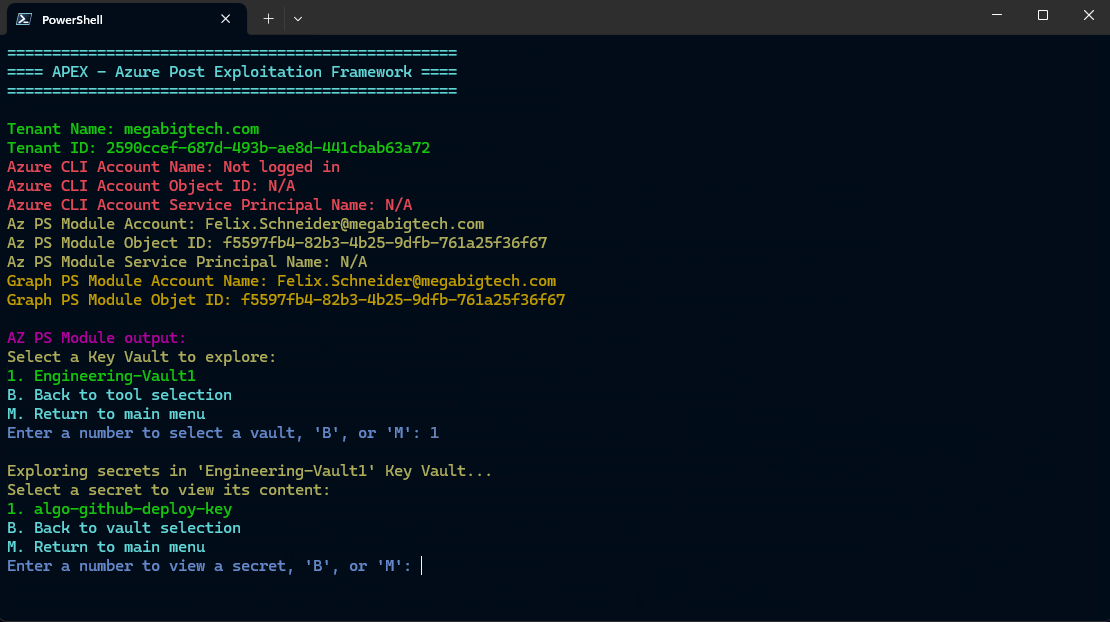
تتيح بعض الميزات مثل قائمة Storage وKey Vault التنقل بسهولة عبر الموارد المتاحة، مما يجعل العثور على الأشياء القيّمة وسرقتها أمرًا في غاية السهولة. المزيد حول هذا على يوتيوب: https://www.youtube.com/watch?v=wDbf-JVsW5c

APEX

APEX1

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →