 undeadsec/dockerspy
يمسح صور Docker Hub باستخدام أنماط regex لاستخراج الأسرار المكشوفة والمفاتيح الخاصة ورموز المصادقة لتدقيق الأمان ومنع الحوادث.

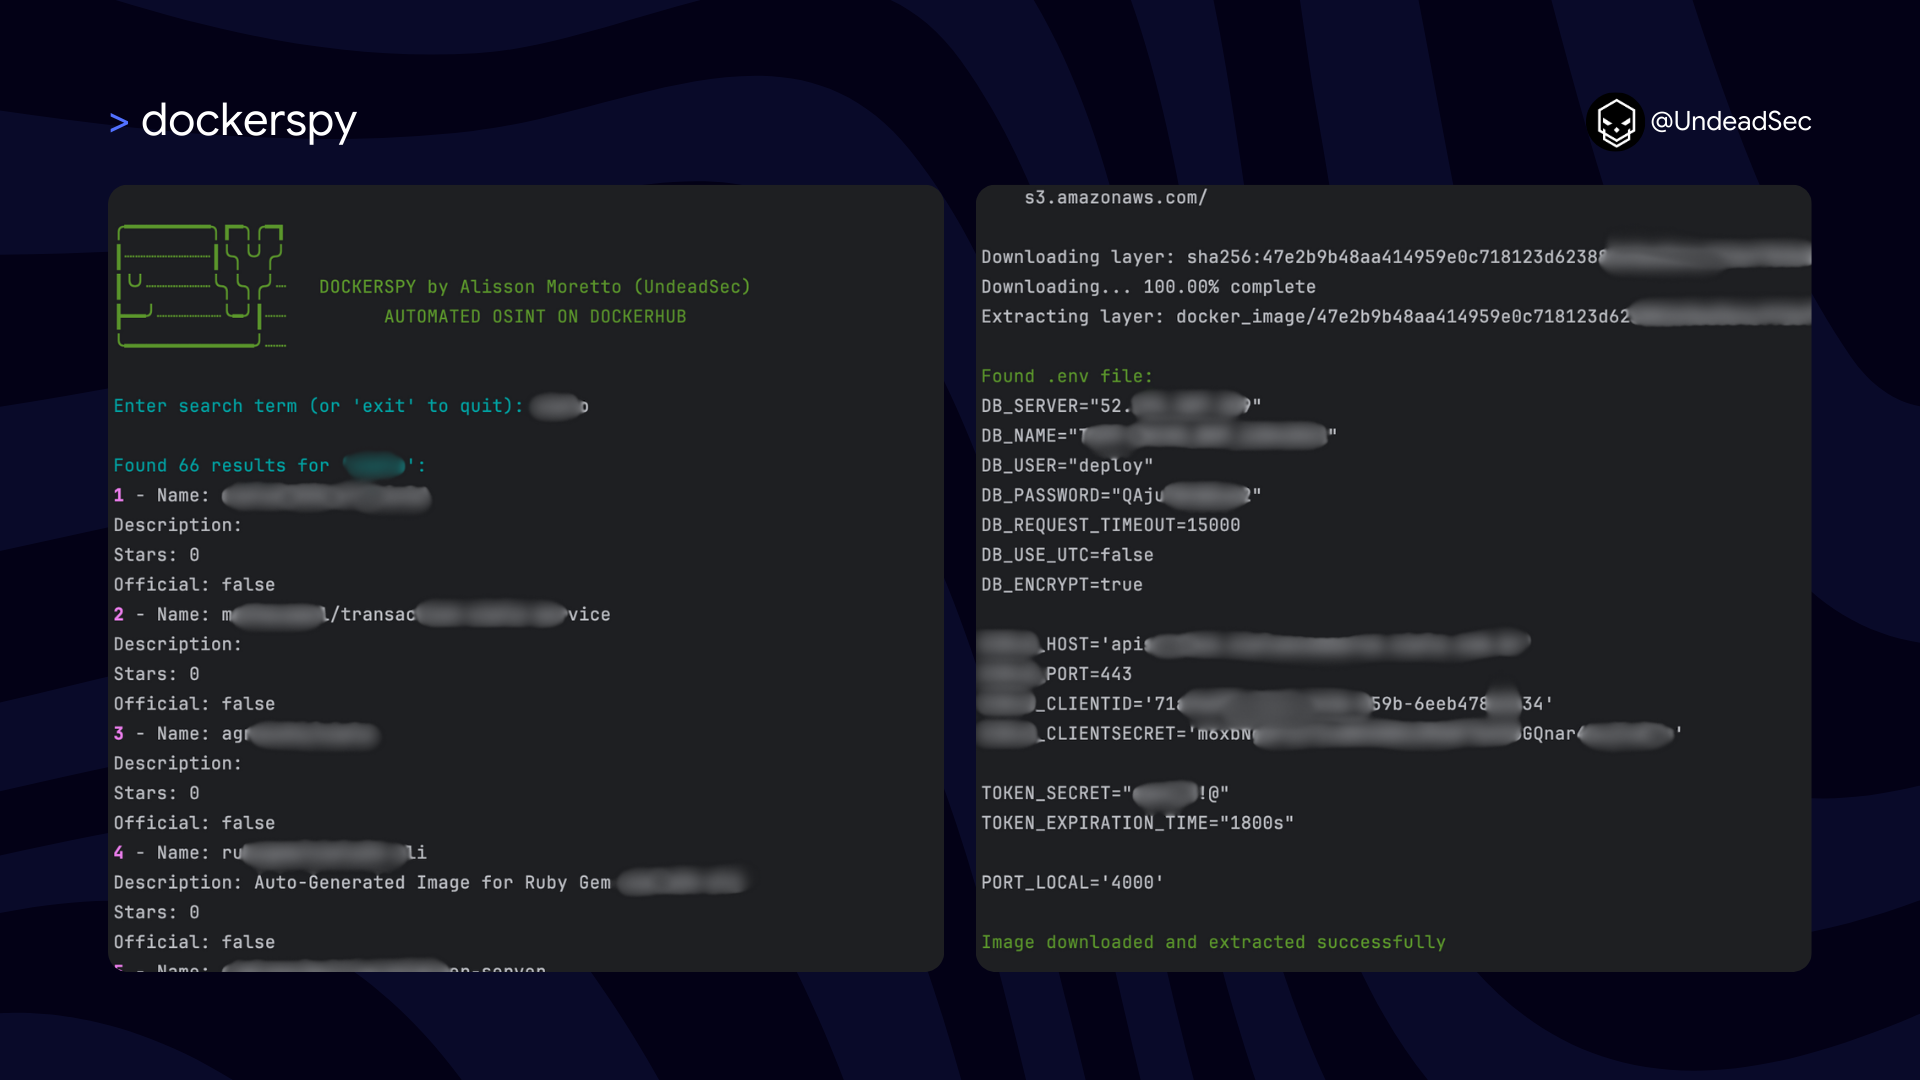
يبحث DockerSpy عن الصور على Docker Hub ويستخرج المعلومات الحساسة مثل مفاتيح المصادقة والمفاتيح الخاصة وغيرها.

Docker هو منصة مفتوحة المصدر تعمل على أتمتة نشر وتوسيع وإدارة التطبيقات باستخدام تقنية الحاويات. تسمح الحاويات للمطورين بتجميع التطبيق وتبعياته في وحدة واحدة محمولة يمكن تشغيلها بشكل متسق عبر بيئات حاسوبية مختلفة. يبسّط Docker عملية التطوير والنشر من خلال ضمان تشغيل التطبيقات بنفس الطريقة بغض النظر عن مكان نشرها.
Docker Hub هو مستودع قائم على السحابة يمكن للمطورين من خلاله تخزين ومشاركة وتوزيع صور الحاويات. يعمل كأكبر مكتبة لصور الحاويات، مما يوفر الوصول إلى كل من الصور الرسمية التي أنشأها Docker والصور المساهَم بها من المجتمع. يتيح Docker Hub للمطورين العثور بسهولة على الصور الجاهزة وتنزيلها ونشرها، مما يسهل التطوير السريع للتطبيقات ونشرها.
يتضمن استخبارات المصادر المفتوحة (OSINT) على Docker Hub استخدام المعلومات المتاحة للعموم لجمع الرؤى والبيانات من صور الحاويات والمستودعات المستضافة على Docker Hub. وهذا مهم بشكل خاص لتحديد الأسرار المكشوفة لعدة أسباب:
التدقيقات الأمنية: من خلال تحليل صور Docker، يمكن للمؤسسات كشف الأسرار المكشوفة مثل مفاتيح API ورموز المصادقة والمفاتيح الخاصة التي ربما تم تضمينها عن غير قصد. يساعد هذا في تخفيف المخاطر الأمنية المحتملة.
منع الحوادث: البحث الاستباقي عن الأسرار المكشوفة في صور Docker يمكن أن يمنع الثغرات الأمنية قبل حدوثها، مما يحمي المعلومات الحساسة ويحافظ على سلامة التطبيقات.
الامتثال: ضمان عدم كشف صور الحاويات للأسرار أمر بالغ الأهمية للوفاء بالمعايير التنظيمية والأمنية للمؤسسات. يساعد OSINT في التحقق من عدم تسريب أي معلومات حساسة عن غير قصد.
تقييم الثغرات: تحديد الأسرار المكشوفة كجزء من التقييمات الأمنية المنتظمة يسمح للمؤسسات بمعالجة هذه الثغرات بشكل فوري، مما يقلل من خطر الاستغلال من قبل الجهات الخبيثة.
تعزيز الوضع الأمني: تعمل المراقبة المستمرة لـ Docker Hub للأسرار المكشوفة على تقوية الوضع الأمني العام للمؤسسة، مما يجعلها أكثر مرونة في مواجهة التهديدات المحتملة.
يتيح استخدام OSINT على Docker Hub للعثور على الأسرار المكشوفة للمؤسسات تعزيز إجراءاتها الأمنية، ومنع خروقات البيانات، وضمان سرية المعلومات الحساسة داخل تطبيقاتها المعبأة في حاويات.
يحصل DockerSpy على المعلومات من Docker Hub ويستخدم التعبيرات النمطية لفحص المحتوى بحثاً عن معلومات حساسة، مثل الأسرار.
لاستخدام DockerSpy، اتبع الخطوات التالية:
git clone https://github.com/UndeadSec/DockerSpy.git && cd DockerSpy && make
dockerspy
لتخصيص تكوينات DockerSpy، قم بتحرير الملفات التالية:
DockerSpy مخصص للأغراض التعليمية والبحثية فقط. المستخدمون مسؤولون عن ضمان أن استخدامهم لهذه الأداة يتوافق مع القوانين واللوائح المعمول بها.
المساهمات في DockerSpy مرحب بها! لا تتردد في تقديم المشكلات أو طلبات الميزات أو طلبات السحب للمساعدة في تحسين هذه الأداة.
DockerSpy تم تطويره وصيانته بواسطة Alisson Moretto (UndeadSec)
أنا محترف شغوف في استخبارات التهديدات الإلكترونية، أحب مشاركة الأفكار وصياغة أدوات الأمن السيبراني.
فكر في متابعتي:


DockerSpy مرخص بموجب رخصة MIT. راجع ملف LICENSE للحصول على التفاصيل.
شكر خاص لـ @akaclandestine






