
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CloudMiner — تنفيذ الكود باستخدام خدمة Azure Automation دون فرض رسوم | Kitploit

أدوات/GitHubGitHub/safebreach-labs/cloudminer
الاستغلالأمن السحابةالتعلم والتعليم
GitHubsafebreach-labs/cloudminer

CloudMiner

تنفيذ الكود باستخدام خدمة Azure Automation دون فرض رسوم

عرض المستودع
1402144منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CloudMiner

تحقق من قوة الحوسبة داخل خدمة Azure Automation دون دفع أي رسوم

الوصف

CloudMiner هي أداة مصممة للحصول على قوة حوسبة مجانية ضمن خدمة Azure Automation. تستخدم الأداة تدفق رفع الوحدات/الحزم لتنفيذ كود وهو مجاني تمامًا للاستخدام. هذه الأداة مخصصة للأغراض التعليمية والبحثية فقط ويجب استخدامها بمسؤولية وبالتفويض المناسب.

  • تم الإبلاغ عن هذا التدفق لشركة Microsoft في 3/23 والتي قررت عدم تغيير سلوك الخدمة باعتباره "مصممًا حسب التصميم". اعتبارًا من 3/9/23، لا يزال من الممكن استخدام هذه الأداة دون دفع أي رسوم.

  • كل تنفيذ محدود بـ 3 ساعات

المتطلبات

  1. Python 3.8+ مع المكتبات المذكورة في ملف requirements.txt
  2. واجهة Azure CLI مهيأة - https://learn.microsoft.com/en-us/cli/azure/install-azure-cli
    • يجب تسجيل الدخول إلى الحساب قبل استخدام هذه الأداة

التثبيت

pip install .

الاستخدام

usage: cloud_miner.py [-h] --path PATH --id ID -c COUNT [-t TOKEN] [-r REQUIREMENTS] [-v]

CloudMiner - قوة حوسبة مجانية في خدمة Azure Automation

optional arguments:
  -h, --help            عرض رسالة المساعدة والخروج
  --path PATH           مسار البرنامج النصي (Powershell أو Python)
  --id ID               معرف حساب الأتمتة - /subscriptions/{subscriptionId}/resourceGroups/{resourceGroupName}/providers/Microsoft.Automation/a
                        utomationAccounts/{automationAccountName}
  -c COUNT, --count COUNT
                        عدد عمليات التنفيذ
  -t TOKEN, --token TOKEN
                        رمز الوصول إلى Azure (اختياري). إذا لم يتم توفيره، سيتم استرداد الرمز باستخدام Azure CLI
  -r REQUIREMENTS, --requirements REQUIREMENTS
                        مسار ملف المتطلبات ليتم تثبيته واستخدامه بواسطة البرنامج النصي (ينطبق فقط على نصوص Python)
  -v, --verbose         تمكين الوضع المفصل

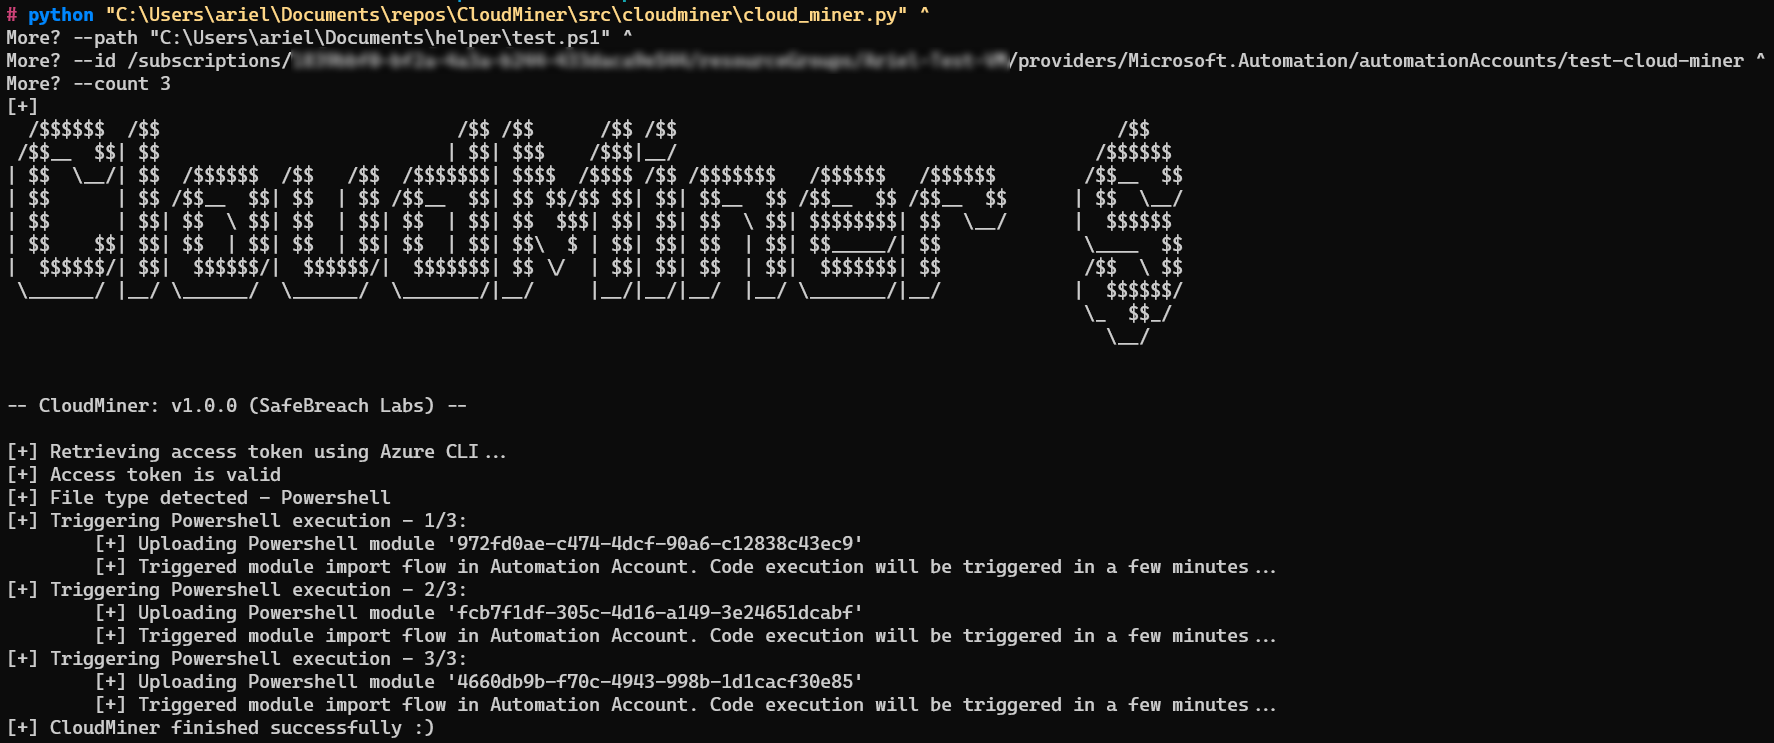
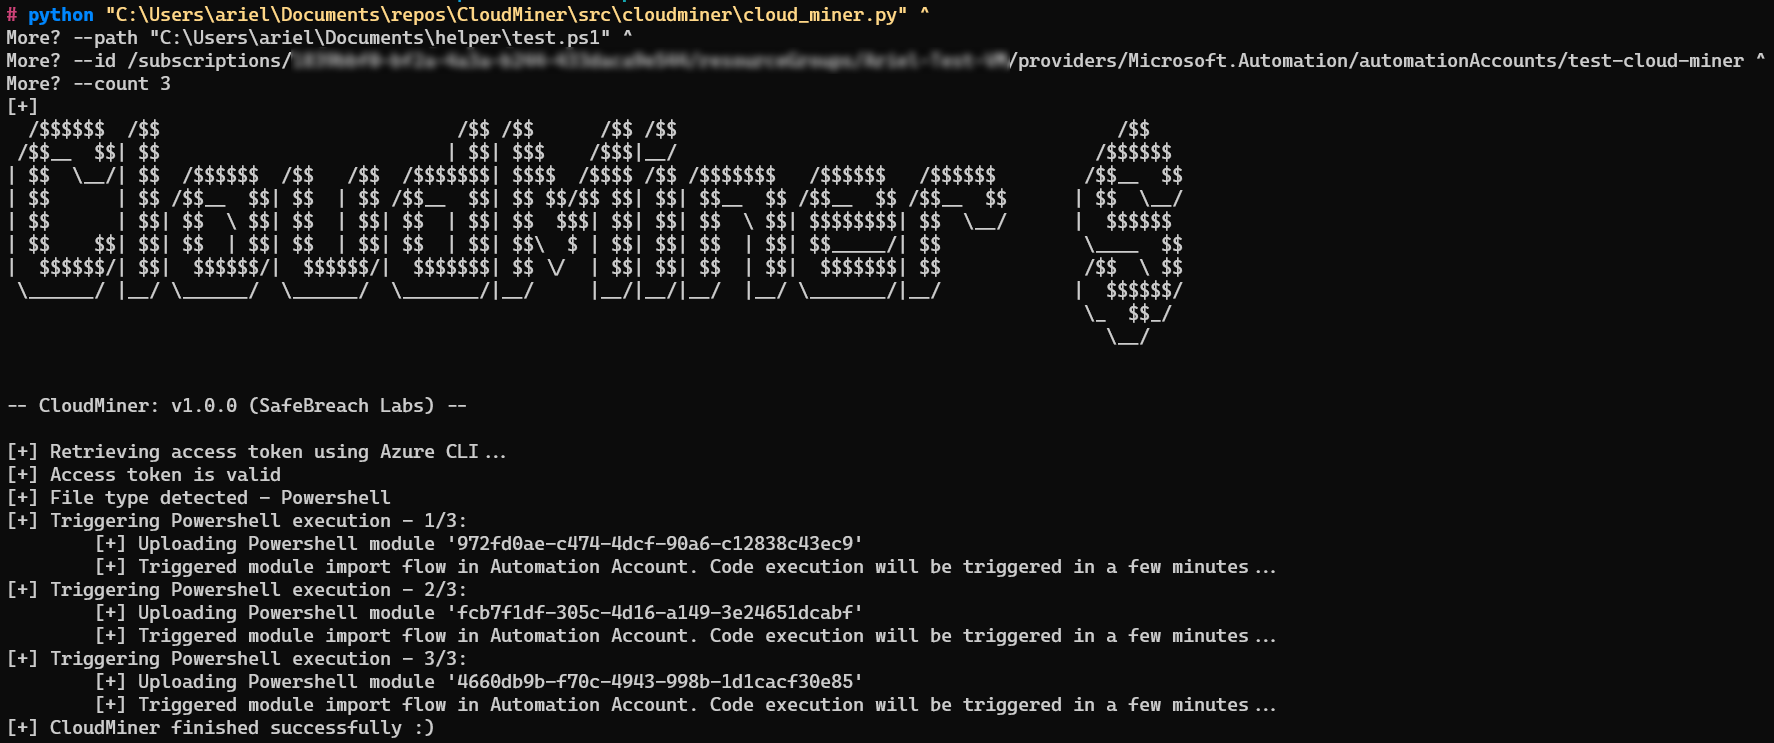
مثال الاستخدام

Python

Alt text

Powershell

Alt text

الترخيص

CloudMiner صدرت تحت رخصة BSD 3-Clause. لا تتردد في تعديل هذه الأداة وتوزيعها بمسؤولية، مع الالتزام بشروط الترخيص.


المؤلف - Ariel Gamrian

  • LinkedIn - Ariel Gamrian
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




