
 #1
أدوات لتقييم واختبار وتأمين بيئات السحابة (AWS، Azure، GCP) وخدماتها.
موصى به من Kitploit
 arnica/depsguard
قم بتعزيز إعدادات مدير الحزم الخاص بك ضد هجمات سلسلة التوريد.
 mayyhem/maestro
إساءة استخدام خدمات Azure عبر C2
 mgeeky/azurert
AzureRT - وحدة Powershell تنفذ تكتيكات متنوعة للفريق الأحمر (Red Team) على Azure.
 v4bel/zapscape
استغلال PoC لثغرة CVE-2026-64561، وهي ثغرة use-after-free في shadow MMU الخاصة بـ KVM/x86 تتيح الهروب من الضيف إلى المضيف مع تنفيذ كود بصلاحيات الجذر…
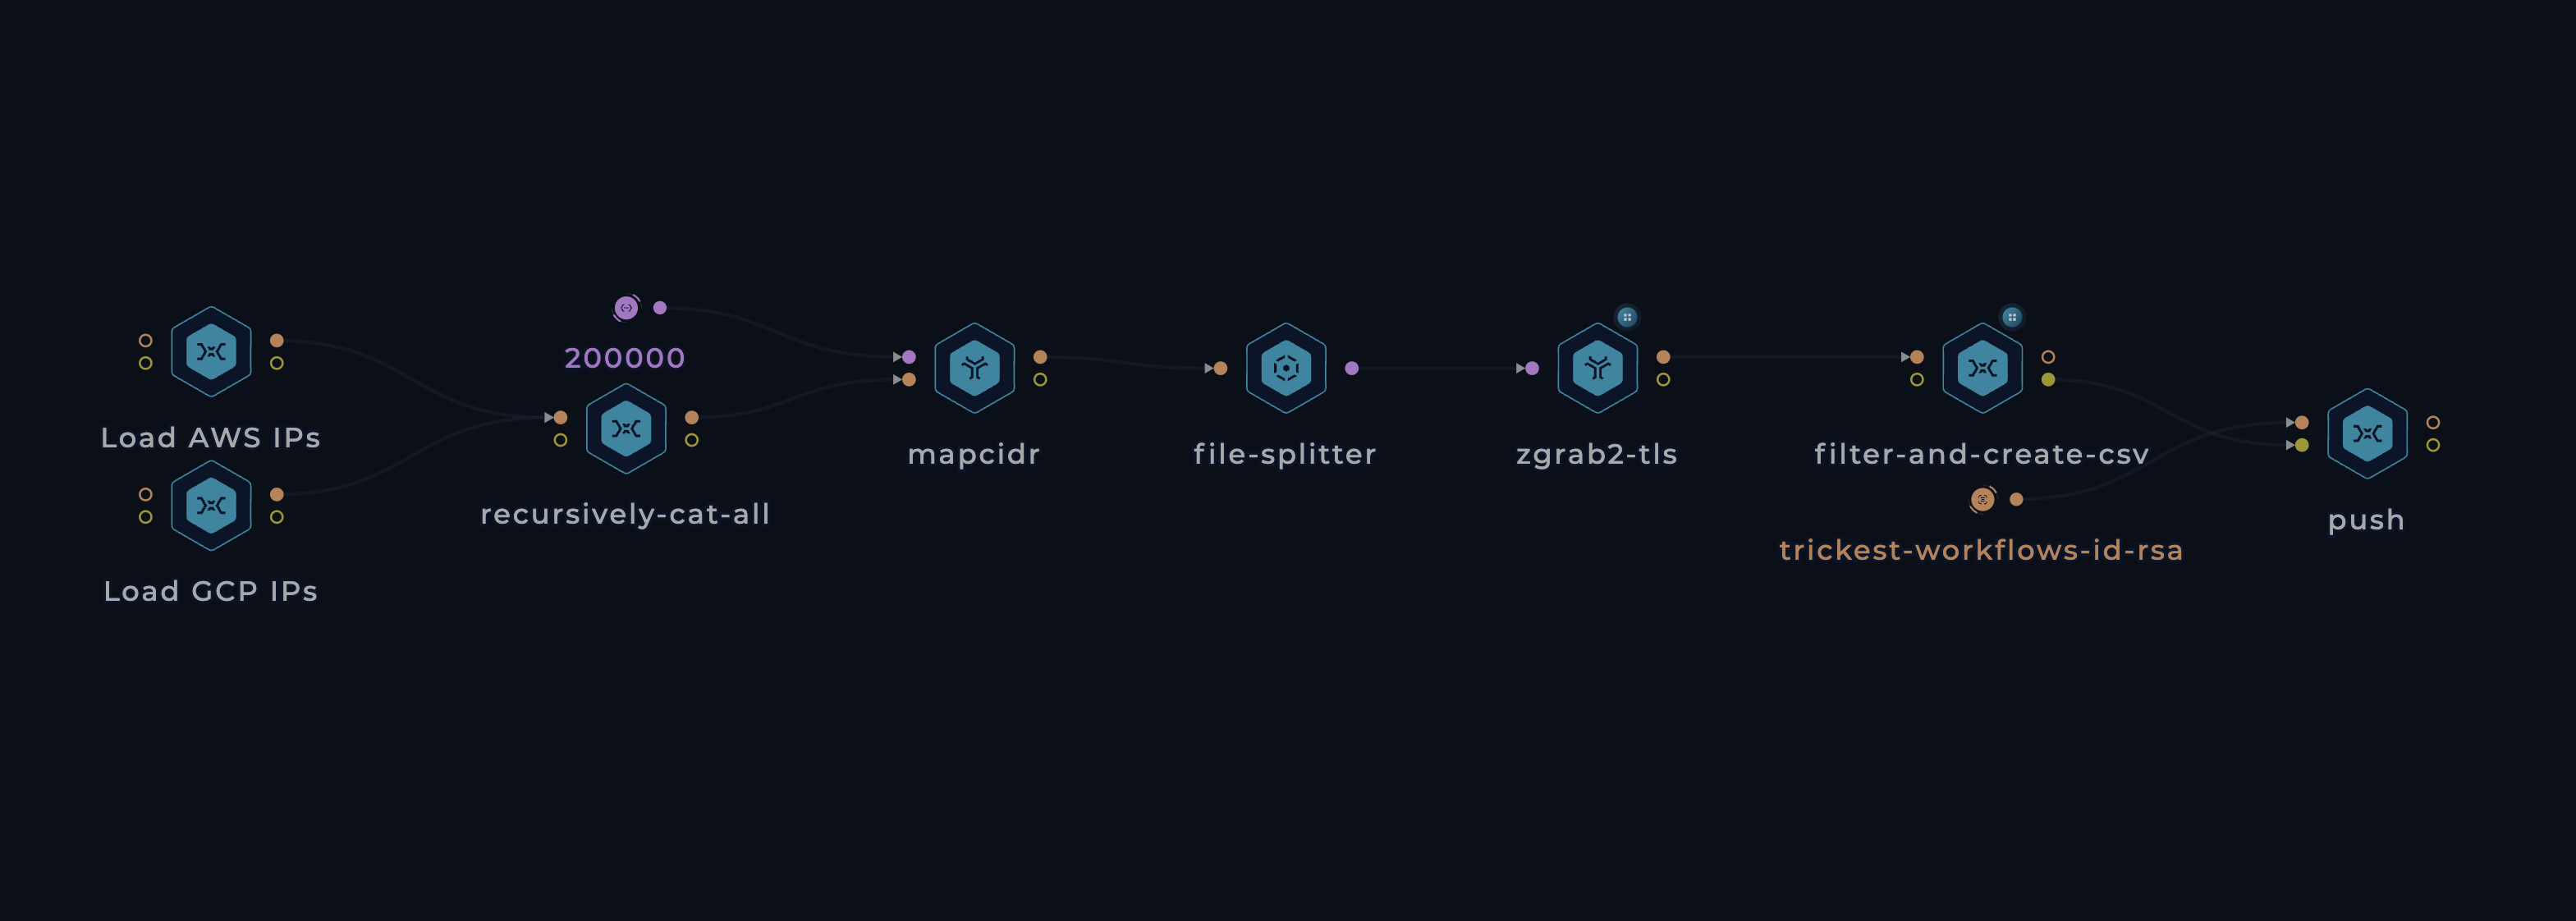
 devzero-security/redstackpro
A canvas for red team infrastructure and cyber ranges. Compose a topology, export runnable Terraform and Ansible, and deploy it yourself. Your cloud…
 ustayready/python-pentesting
مجرد مستودع من نصوص بايثون عشوائية لمساعدة مختبرَي الاختراق في البدء بلغة بايثون في المهام.
 c6fc/warcannon
عالية السرعة/منخفضة التكلفة CommonCrawl RegExp في Node.js
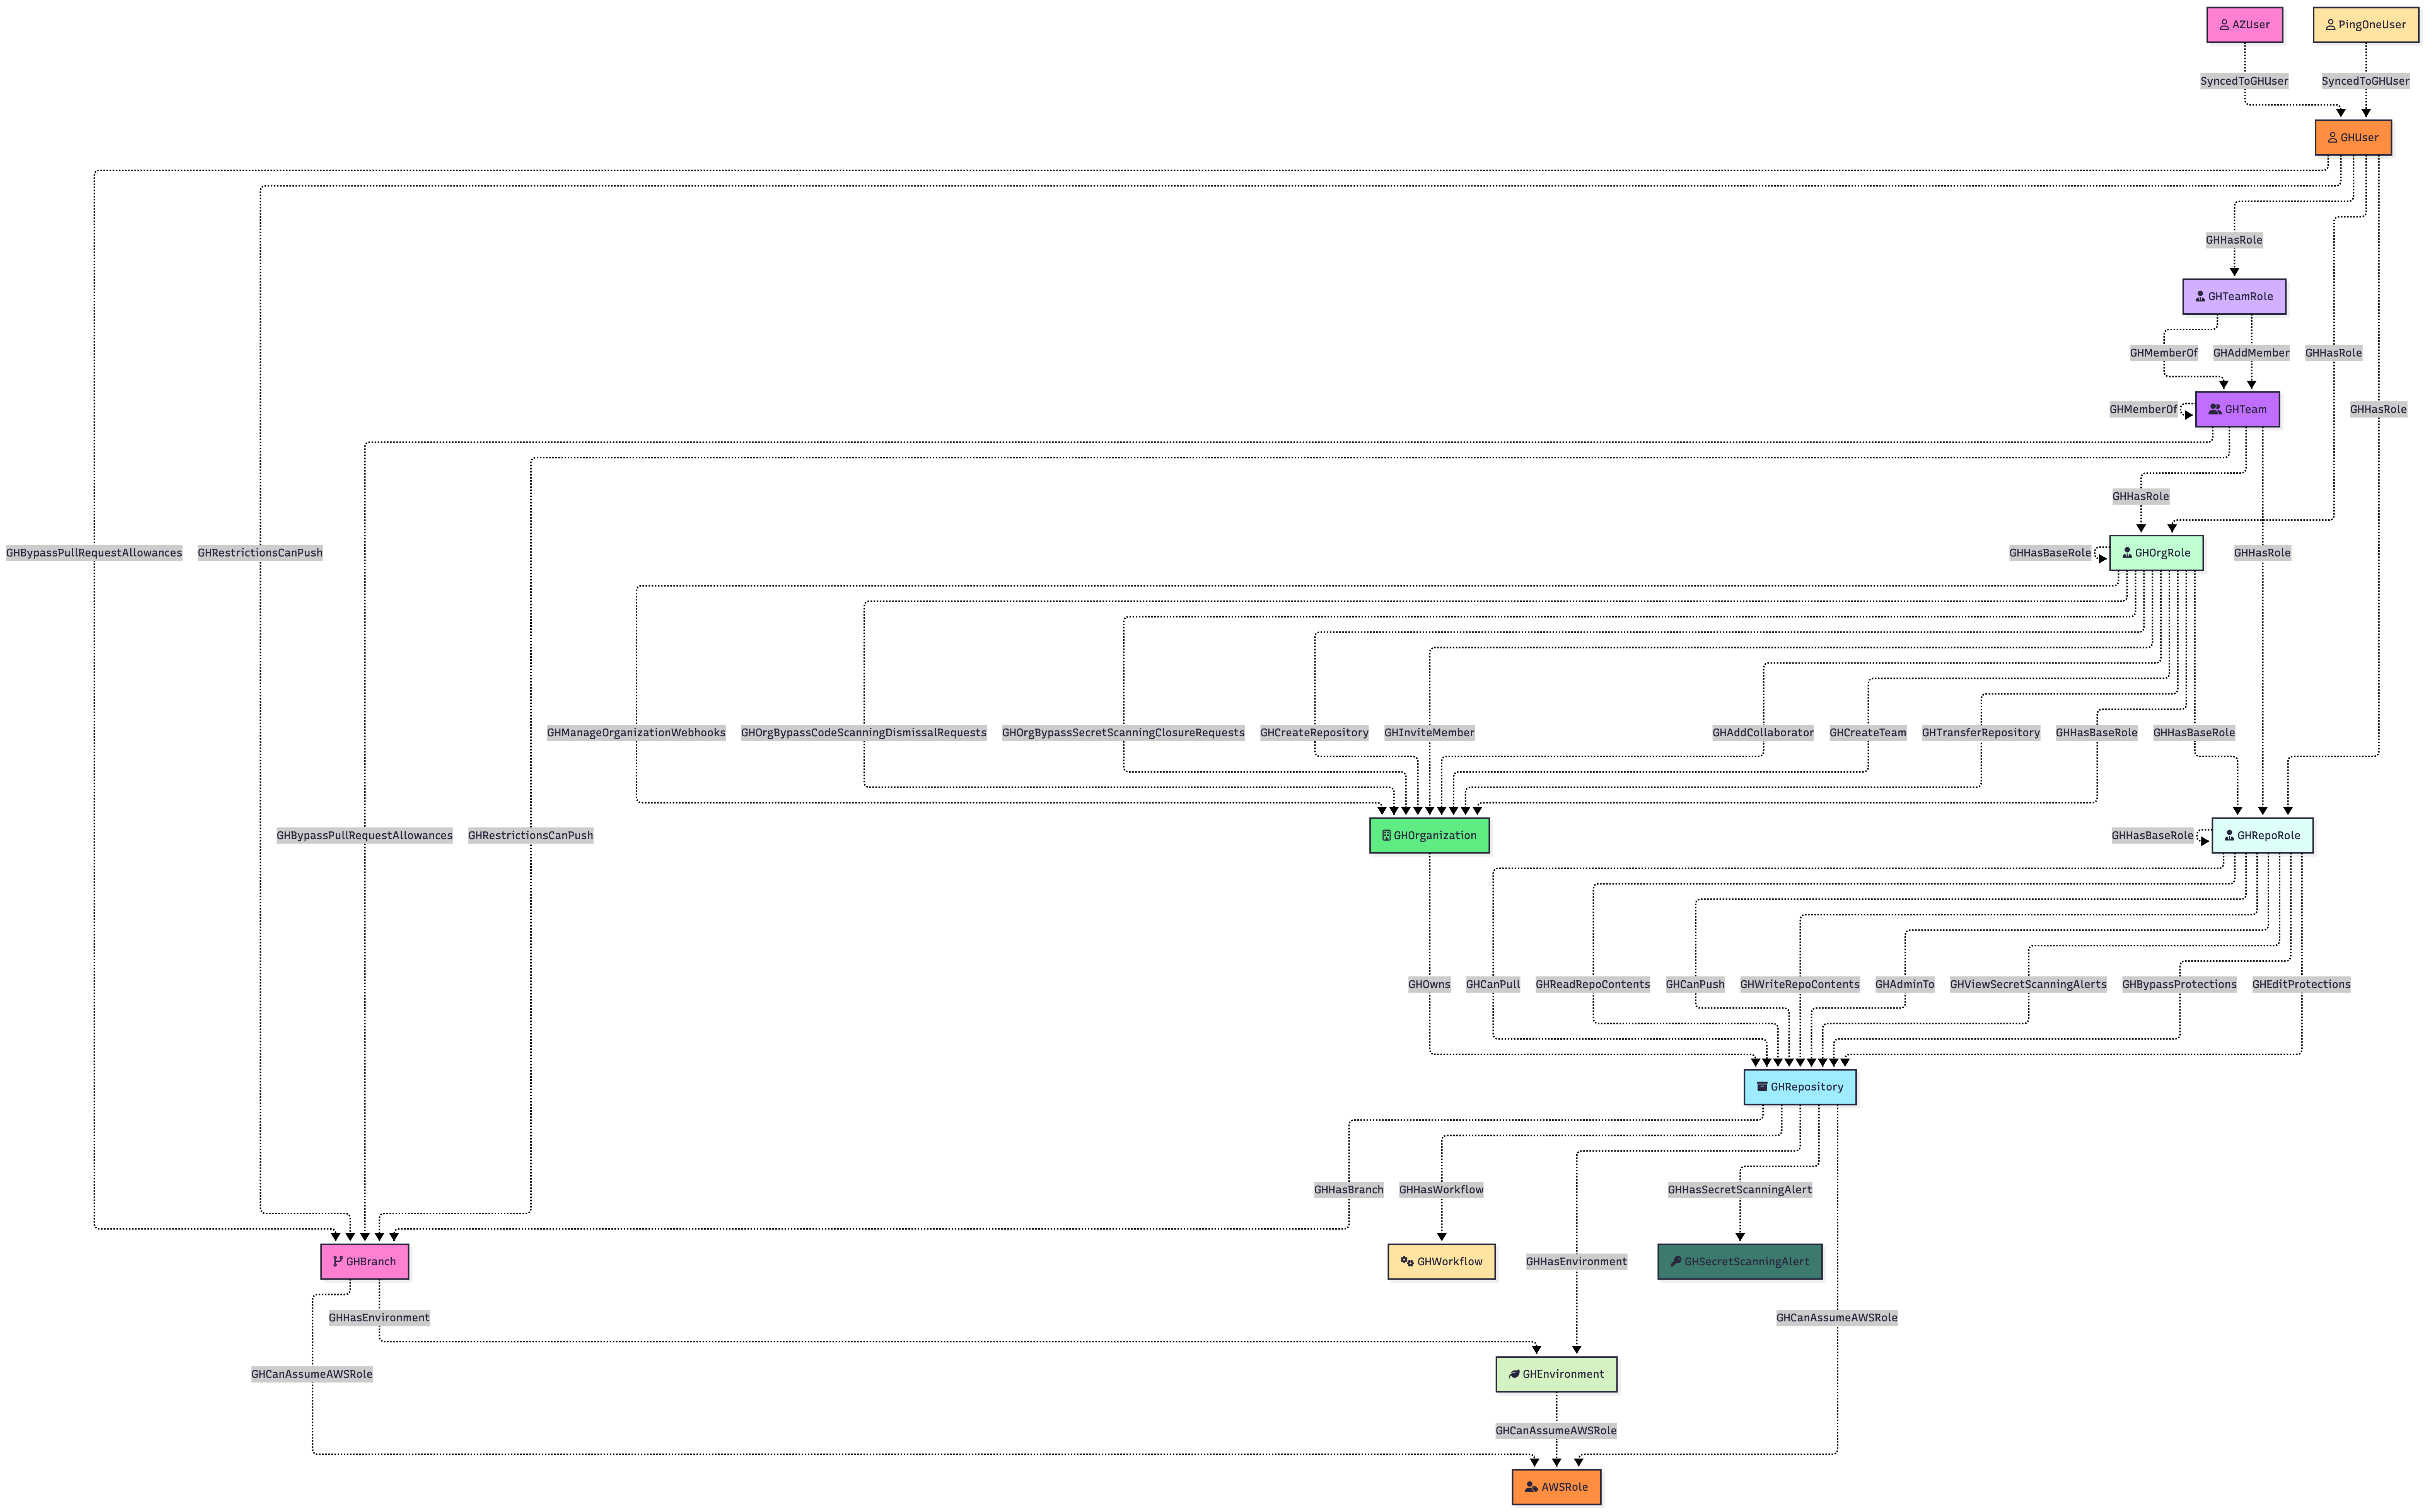 specterops/githound
مجمّع BloodHound OpenGraph لـ GitHub يقوم برسم هيكل المنظمة، والأذونات، ومسارات الهجوم عبر السحابات في رسم بياني قابل للتنقل لعمليات تدقيق الأمن…
 tenable/kaimonkey
بنية تحتية من Terraform مع ثغرات متعمدة لتعلم سوء تكوين أمن السحابة والتحقق من كشف ماسح IaC عبر AWS و Azure.
 jumpseclabs/tokenflare
إطار محاكاة AITM Serverless لـ Entra ID و M365
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 nheiniger/snaffpoint
أداة لمختبري الاختراق للعثور على الحلوى في SharePoint
 pii-shield/pii-shield
Zero-code K8s sidecar for log sanitization. Detects secrets via Entropy Analysis, preserves JSON integrity, and redacts PII deterministically. 🛡️
 expl0itabl3/check_mdi
سكربت بلغة بايثون لتعداد نطاقات Microsoft 365 الصالحة، واسترداد اسم المستأجر، والتحقق من وجود مثيل MDI.
 blasty/cve-2021-41773
CVE-2021-41773 ملعب
 redbyte1337/credspy
تعداد المستخدمين واكتشاف طرق المصادقة في Entra ID عبر واجهة API العامة GetCredentialType
 greatscott/enject
enject: إخفاء أسرار .env عن عيون prAIng: الأسرار تعيش في مخازن محلية مشفرة (لكل مشروع) ويتم حقنها مباشرة في التطبيقات وقت التشغيل، دون أن تلمس القرص…








