
 #1

 nmatt0/moria
IoT firmware identification and extraction
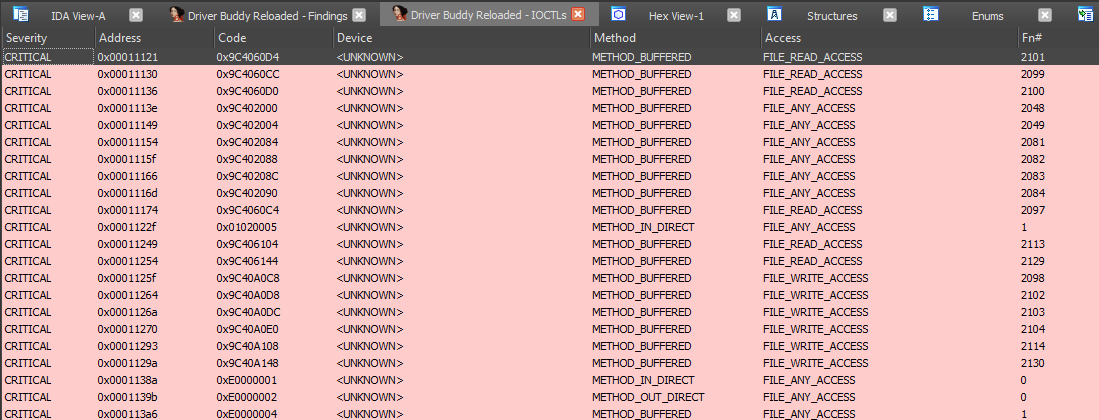 voidsec/driverbuddyreloaded
Driver Buddy Reloaded هو إضافة Python لـ IDA Pro تساعد في أتمتة بعض المهام المملة لعكس هندسة برامج تشغيل نواة Windows.
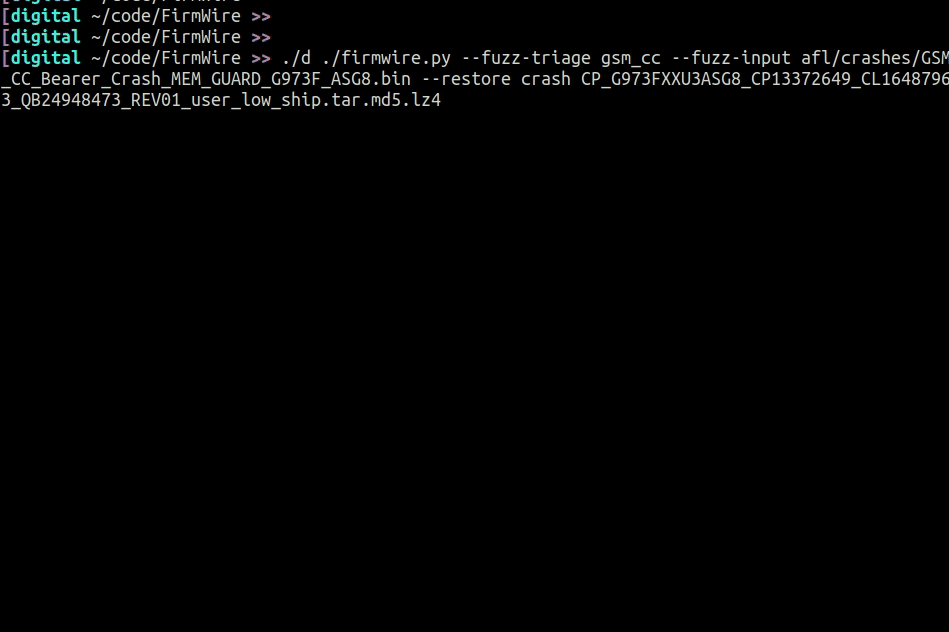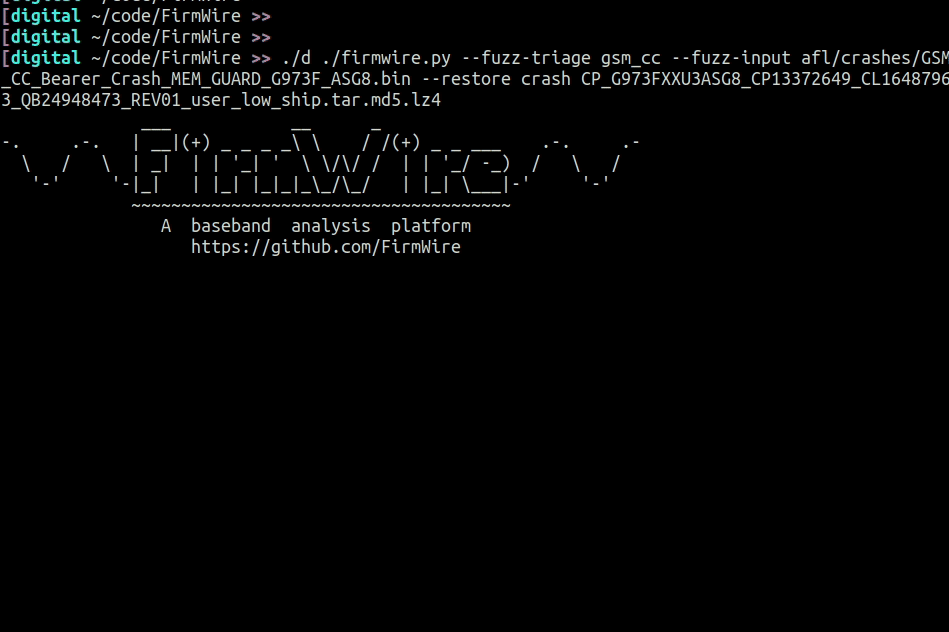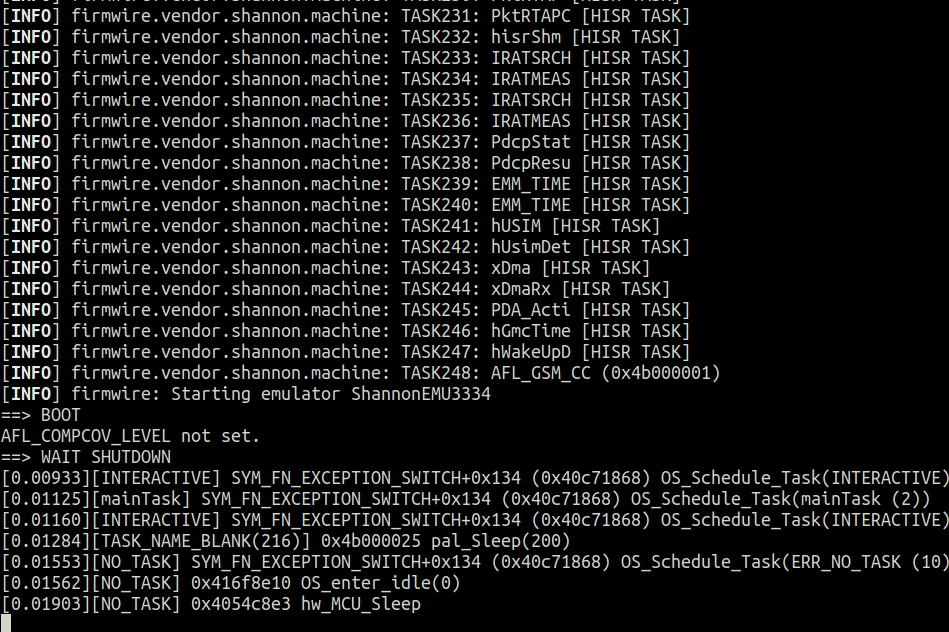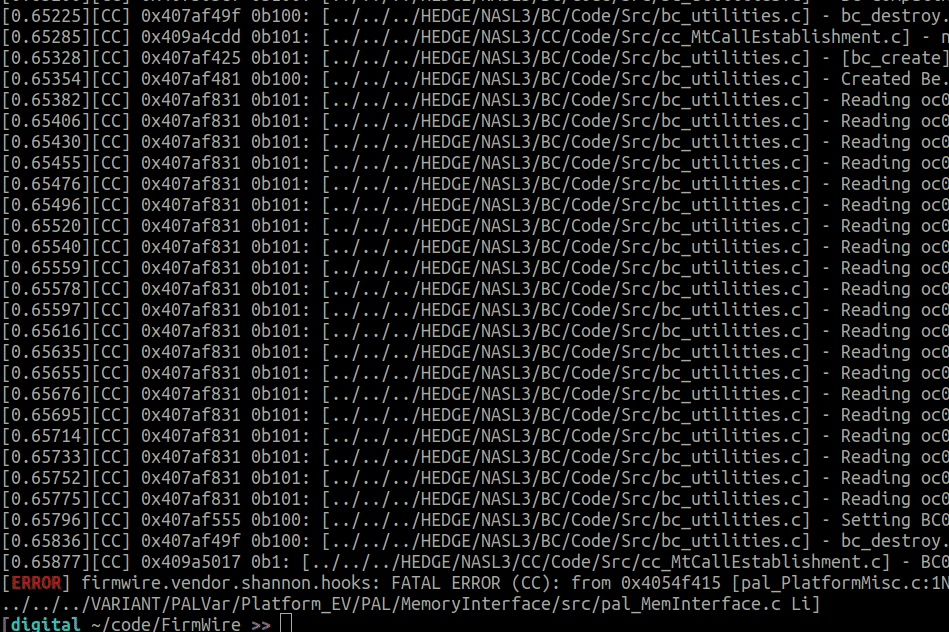 firmwire/firmwire
FirmWire هي منصة محاكاة برمجيات النطاق الأساسي للنظام الكامل لاختبار الاختراق، وتصحيح الأخطاء، وتحليل السبب الجذري لبرمجيات النطاق الأساسي للهواتف…
 0xdea/ghidra-scripts
نصوص Ghidra مُنتقاة لأتمتة الهندسة العكسية وتحليل الثغرات: تحديد الدوال غير الآمنة، استخراج الكود الزائف لفك الترجمة، إصلاح المراجع المتبادلة في…
 isecpartners/introspy-ios
التنميط الأمني لنظام iOS في اختبارات الصندوق الأسود
 sentinelabs/alphagolang
نصوص IDApython البرمجية لتحليل ملفات Golang الثنائية
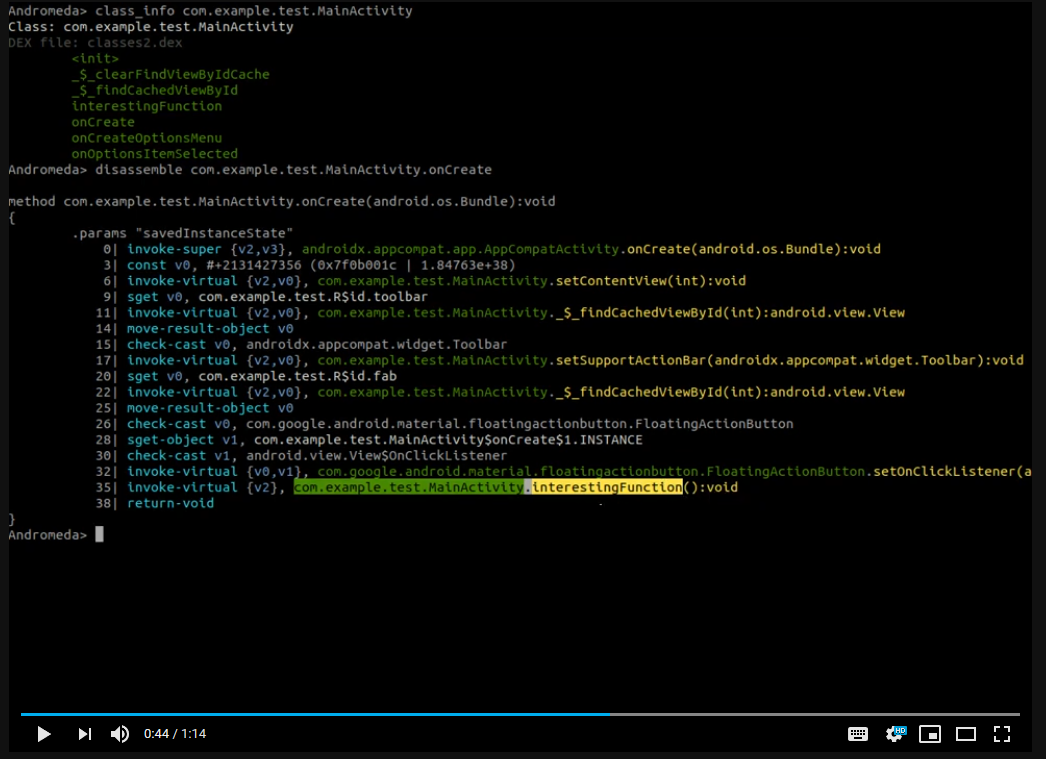 secrary/andromeda
أداة هندسة عكسية تفاعلية بلغة C/C++ لتطبيقات Android، تتيح تحليلاً ساكناً سريعاً وفحصاً ثنائياً لملفات APK.
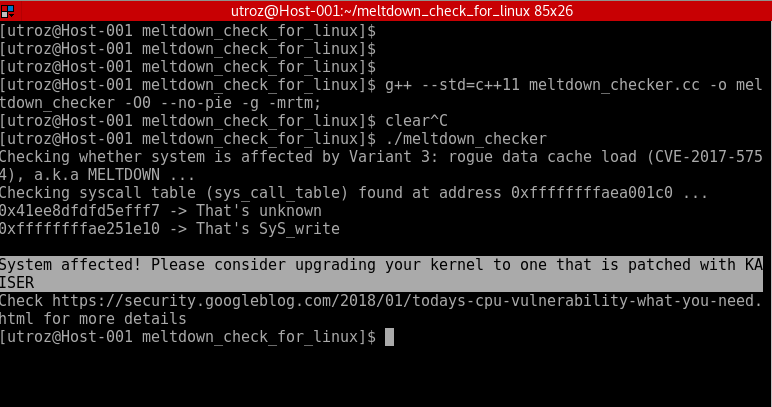 raphaelsc/am-i-affected-by-meltdown
استغلال Meltdown / إثبات المفهوم / يتحقق مما إذا كان النظام متأثرًا بالمتغير 3: التحميل المارق لذاكرة التخزين المؤقت للبيانات (CVE-2017-5754)،…
 suleram/view8
يفكّك تجميع كود V8 الثنائي المتسلسل (ملفات JSC) إلى كود JavaScript عالي المستوى قابل للقراءة ويشبه الكود الأصلي، مع دعم لإصدارات متعددة من V8، وإخراج…
 openrce/pydbg
واجهة مُصحِّح أخطاء win32 مكتوبة بلغة بايثون الخالصة.
 checkpointsw/karta
إضافة IDA Python للمطابقة السريعة المدفوعة بالموقع لرموز المكتبات مفتوحة المصدر في الملفات الثنائية، مما يتيح إجراء هندسة عكسية فعالة وتحليل الثغرات…
 mr-un1k0d3r/redteamccode
مستودع كود C للفريق الأحمر
 recurse-labs/recurse
Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
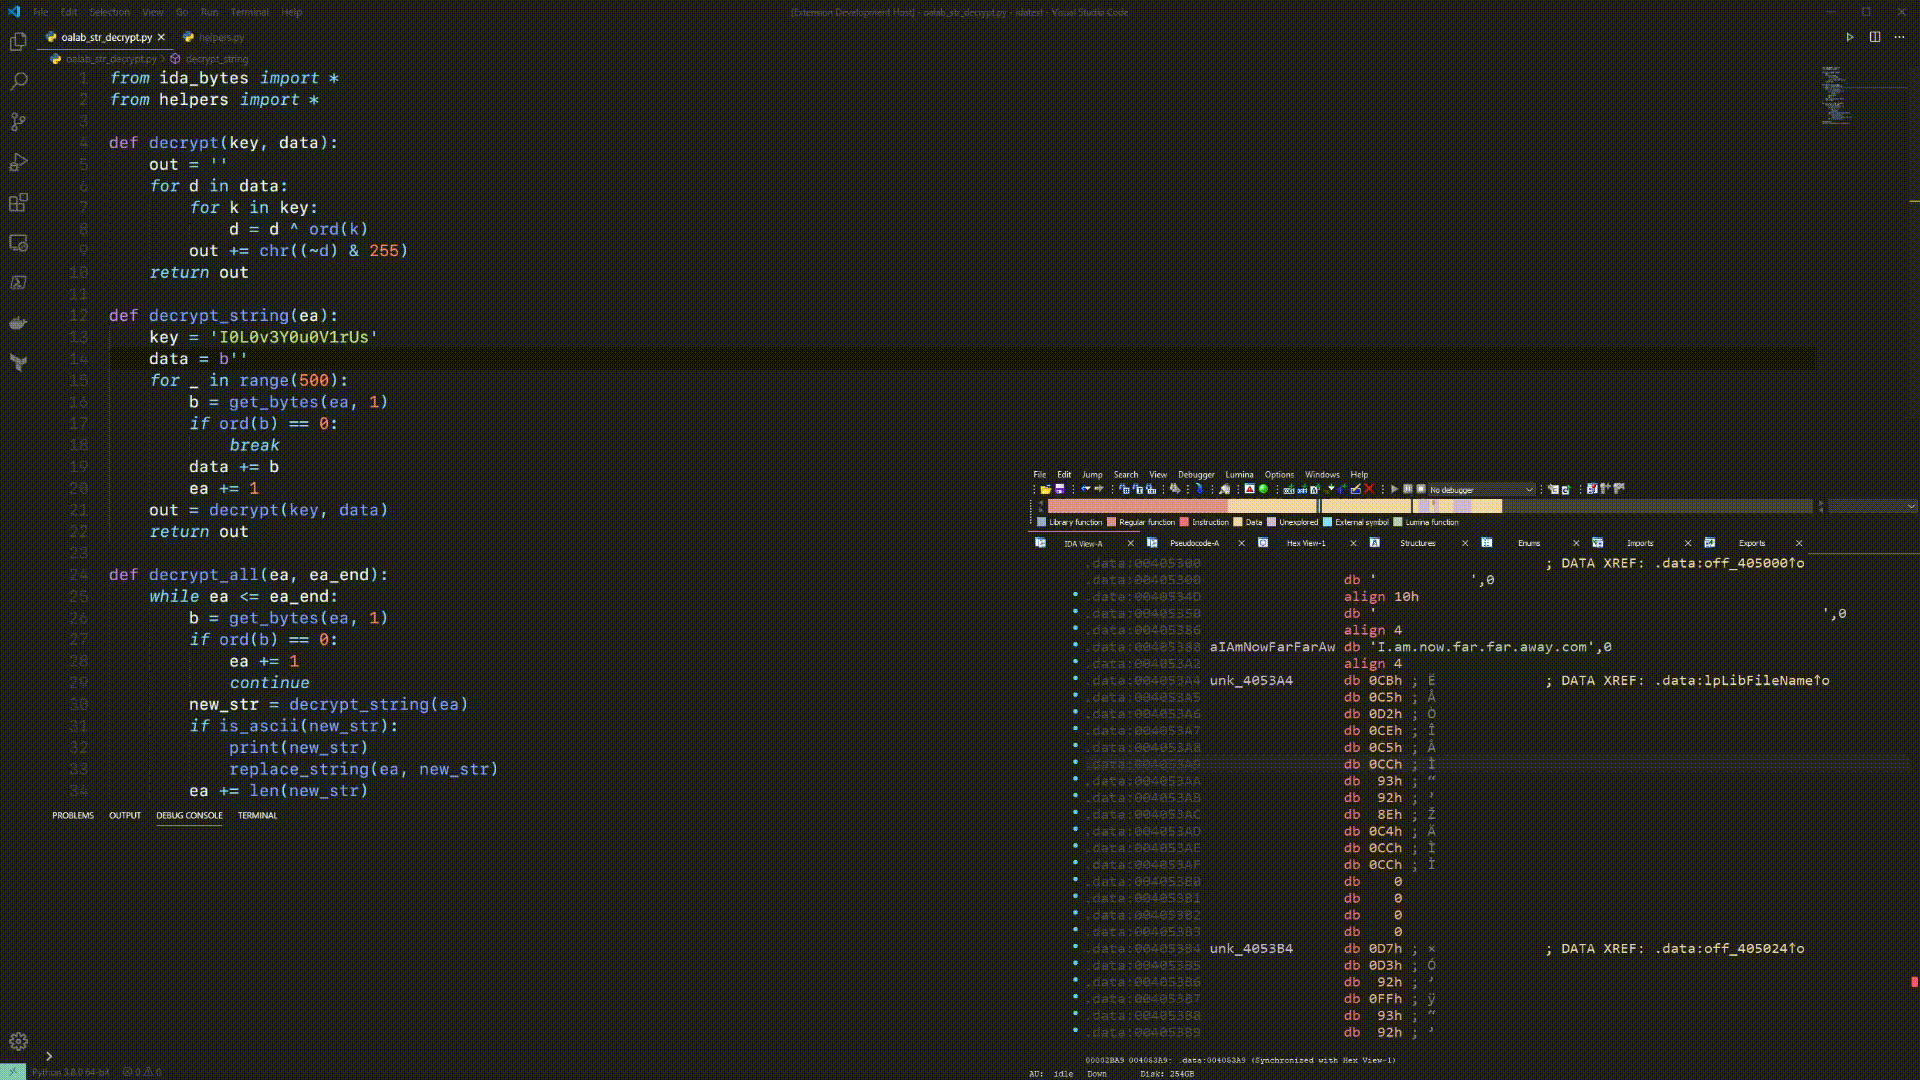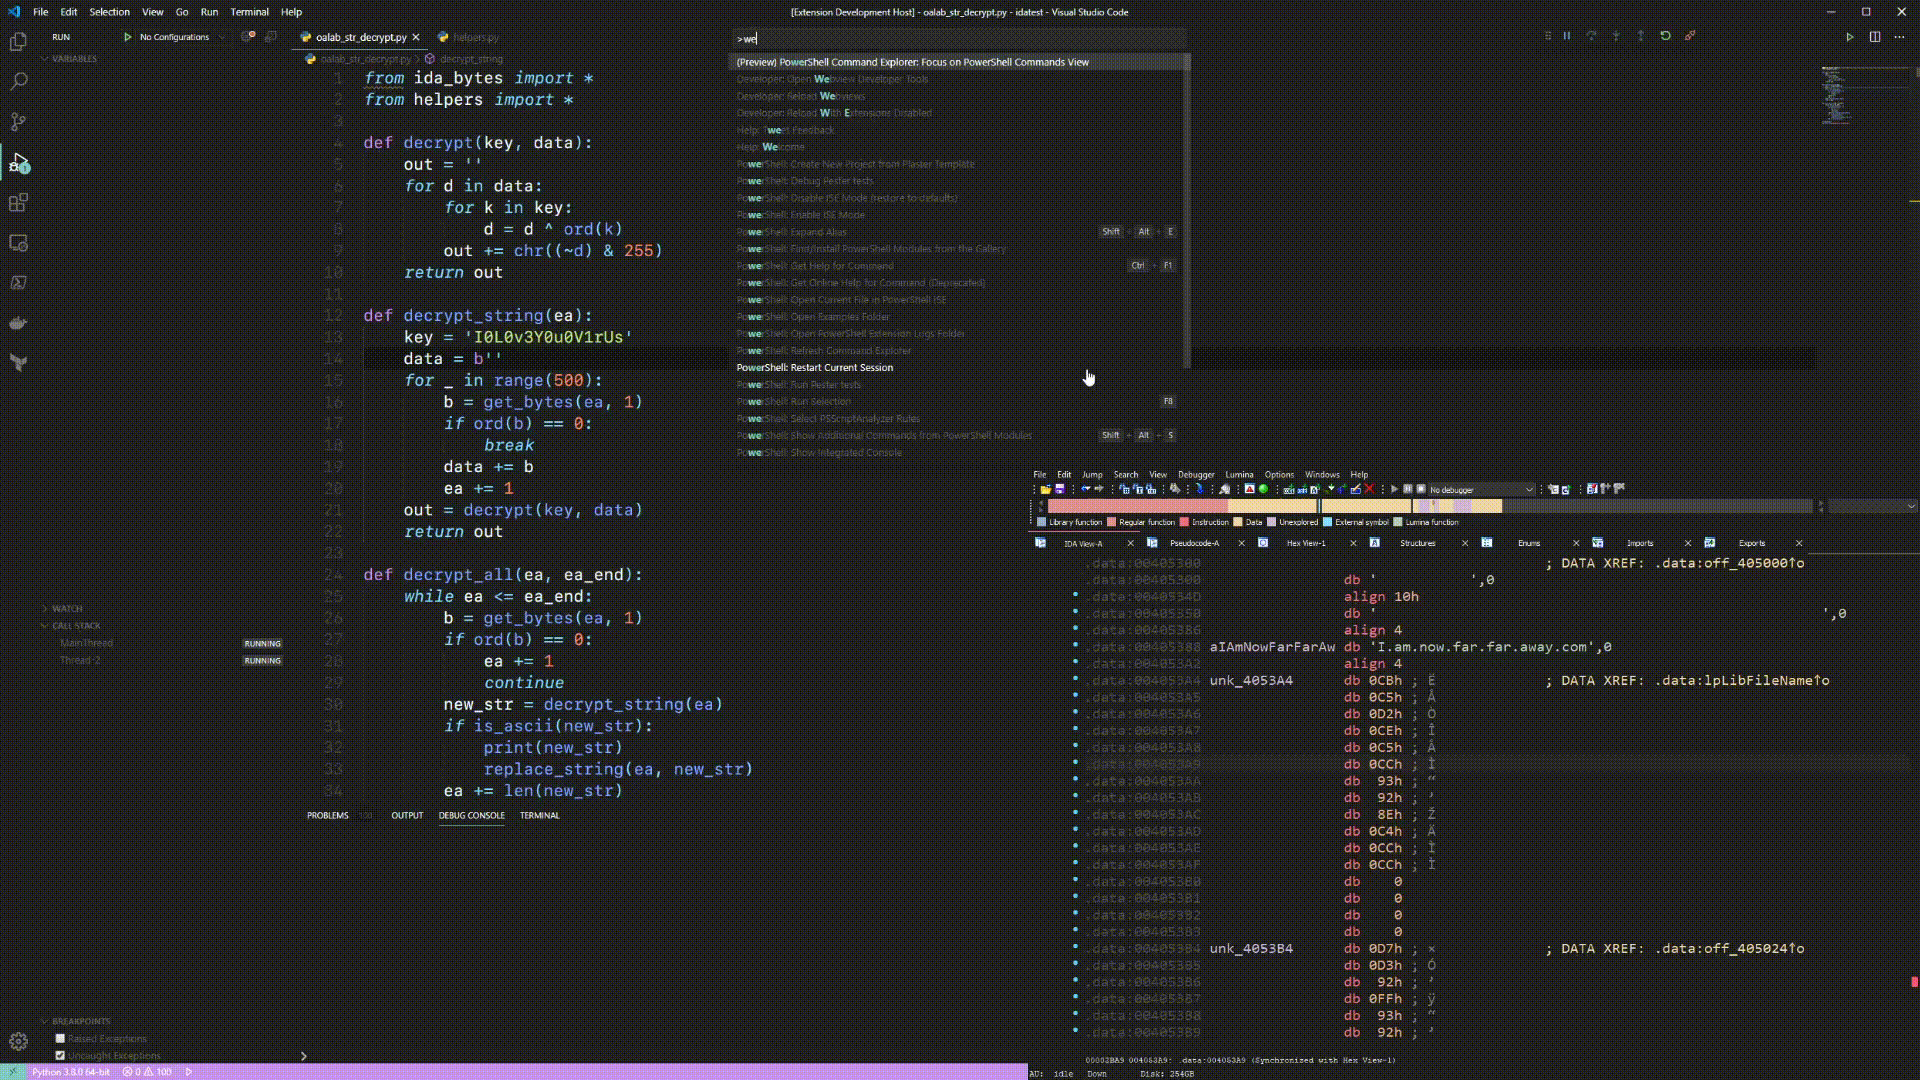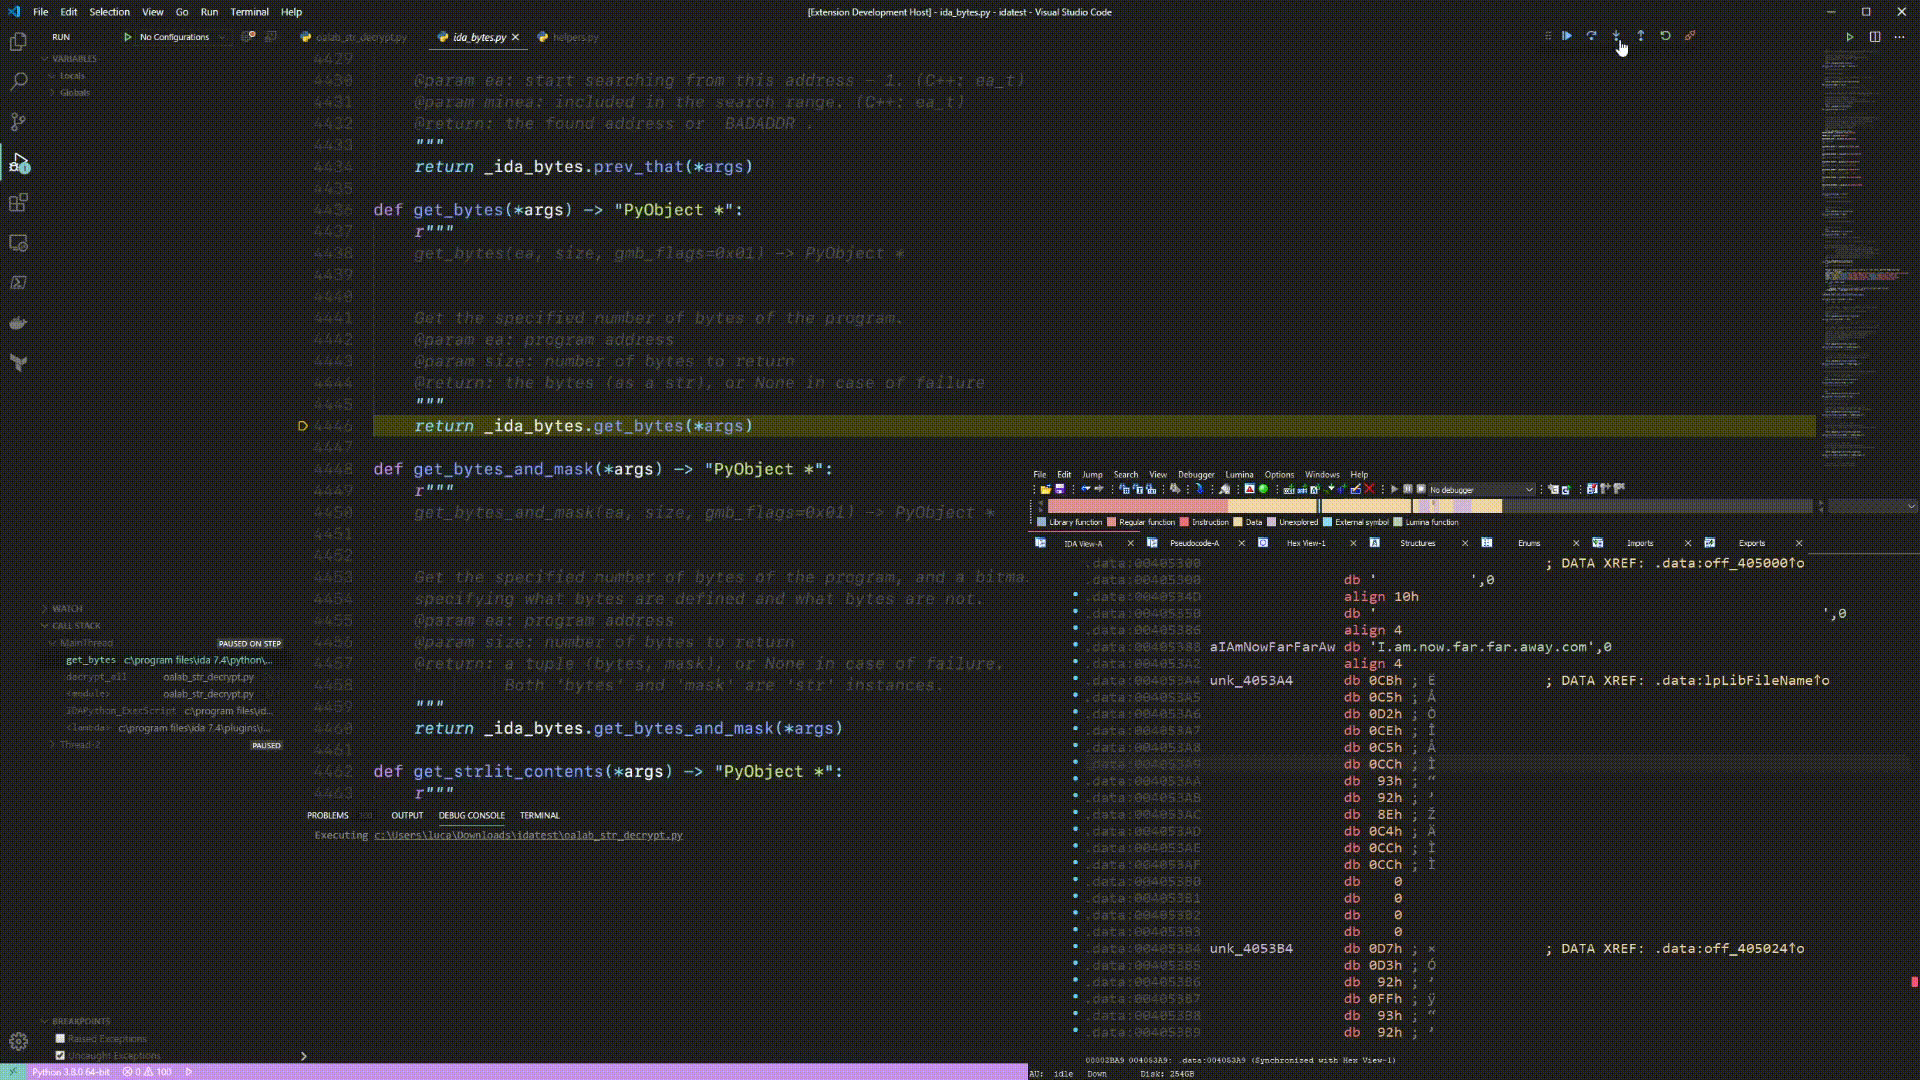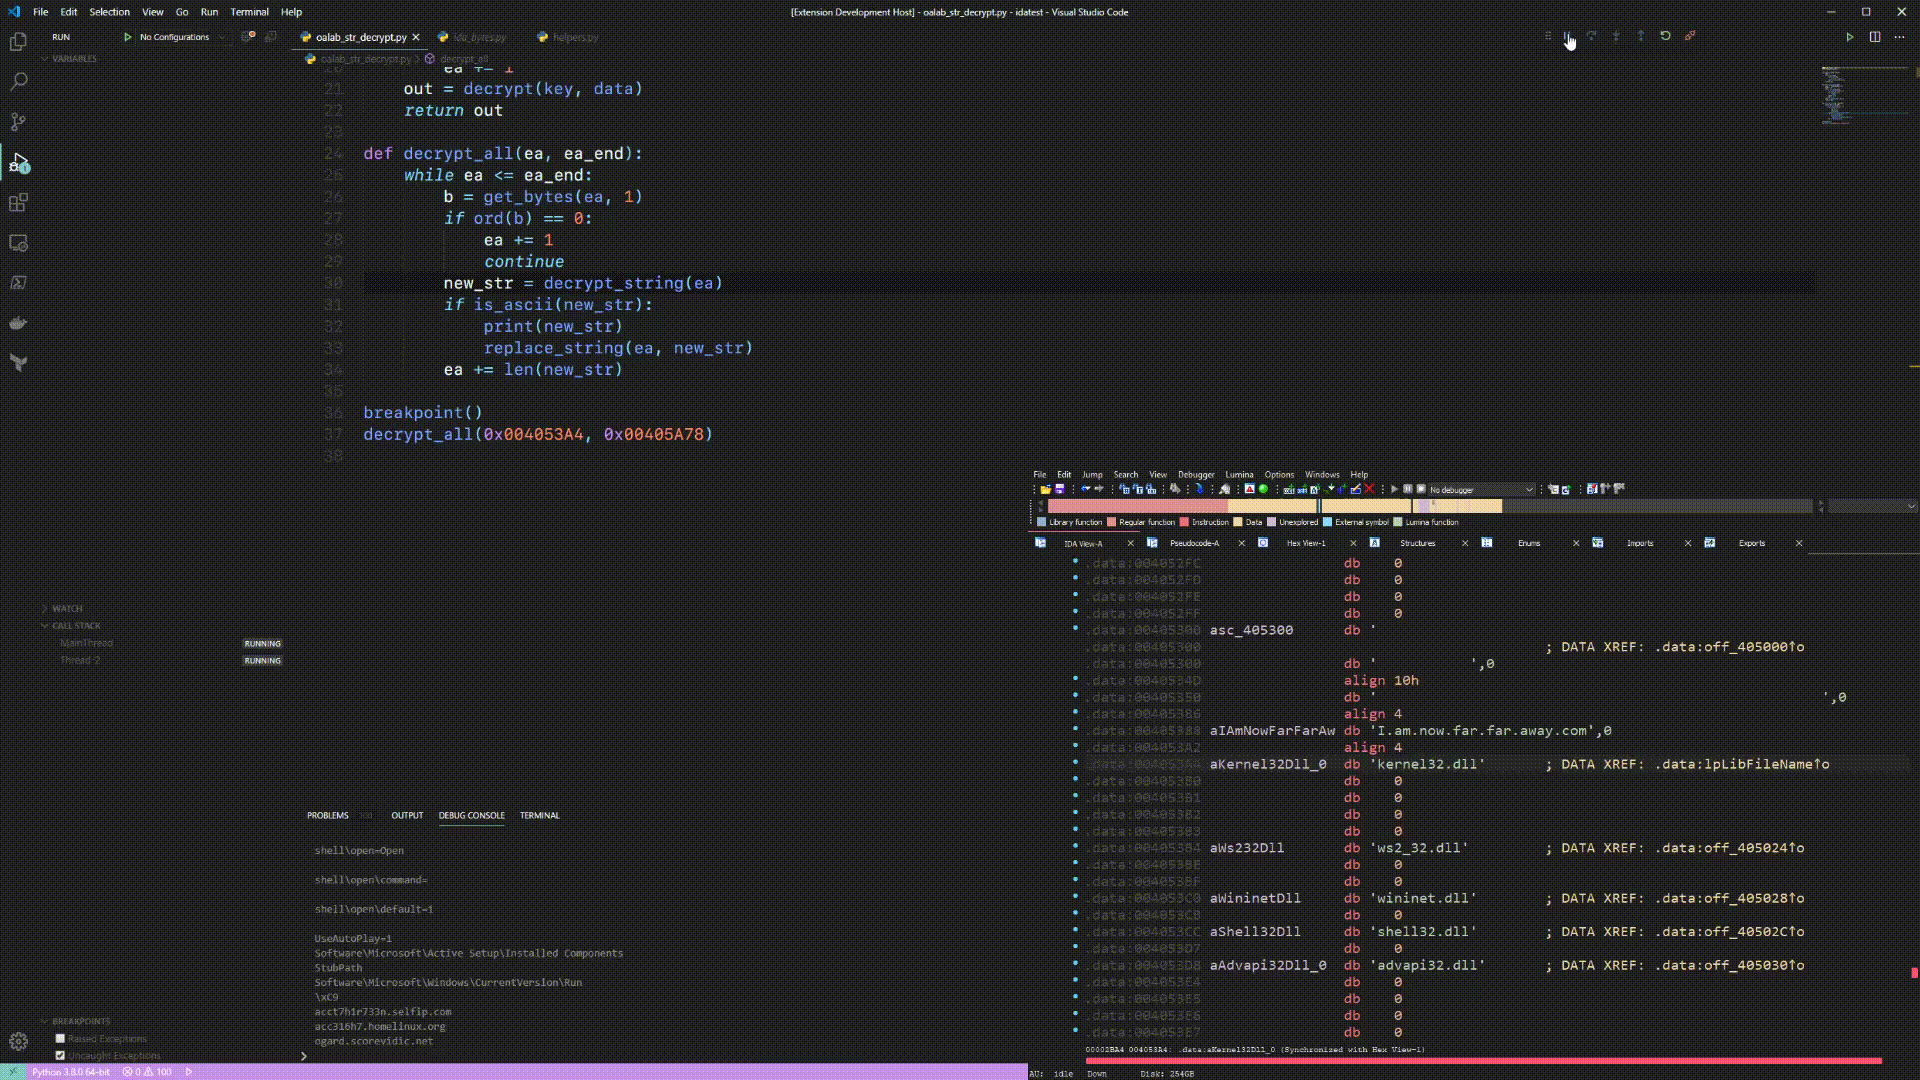 ioncodes/idacode
تكامل بين IDA وVS Code يربط بينهما لتسهيل تنفيذ وتصحيح نصوص IDAPython.
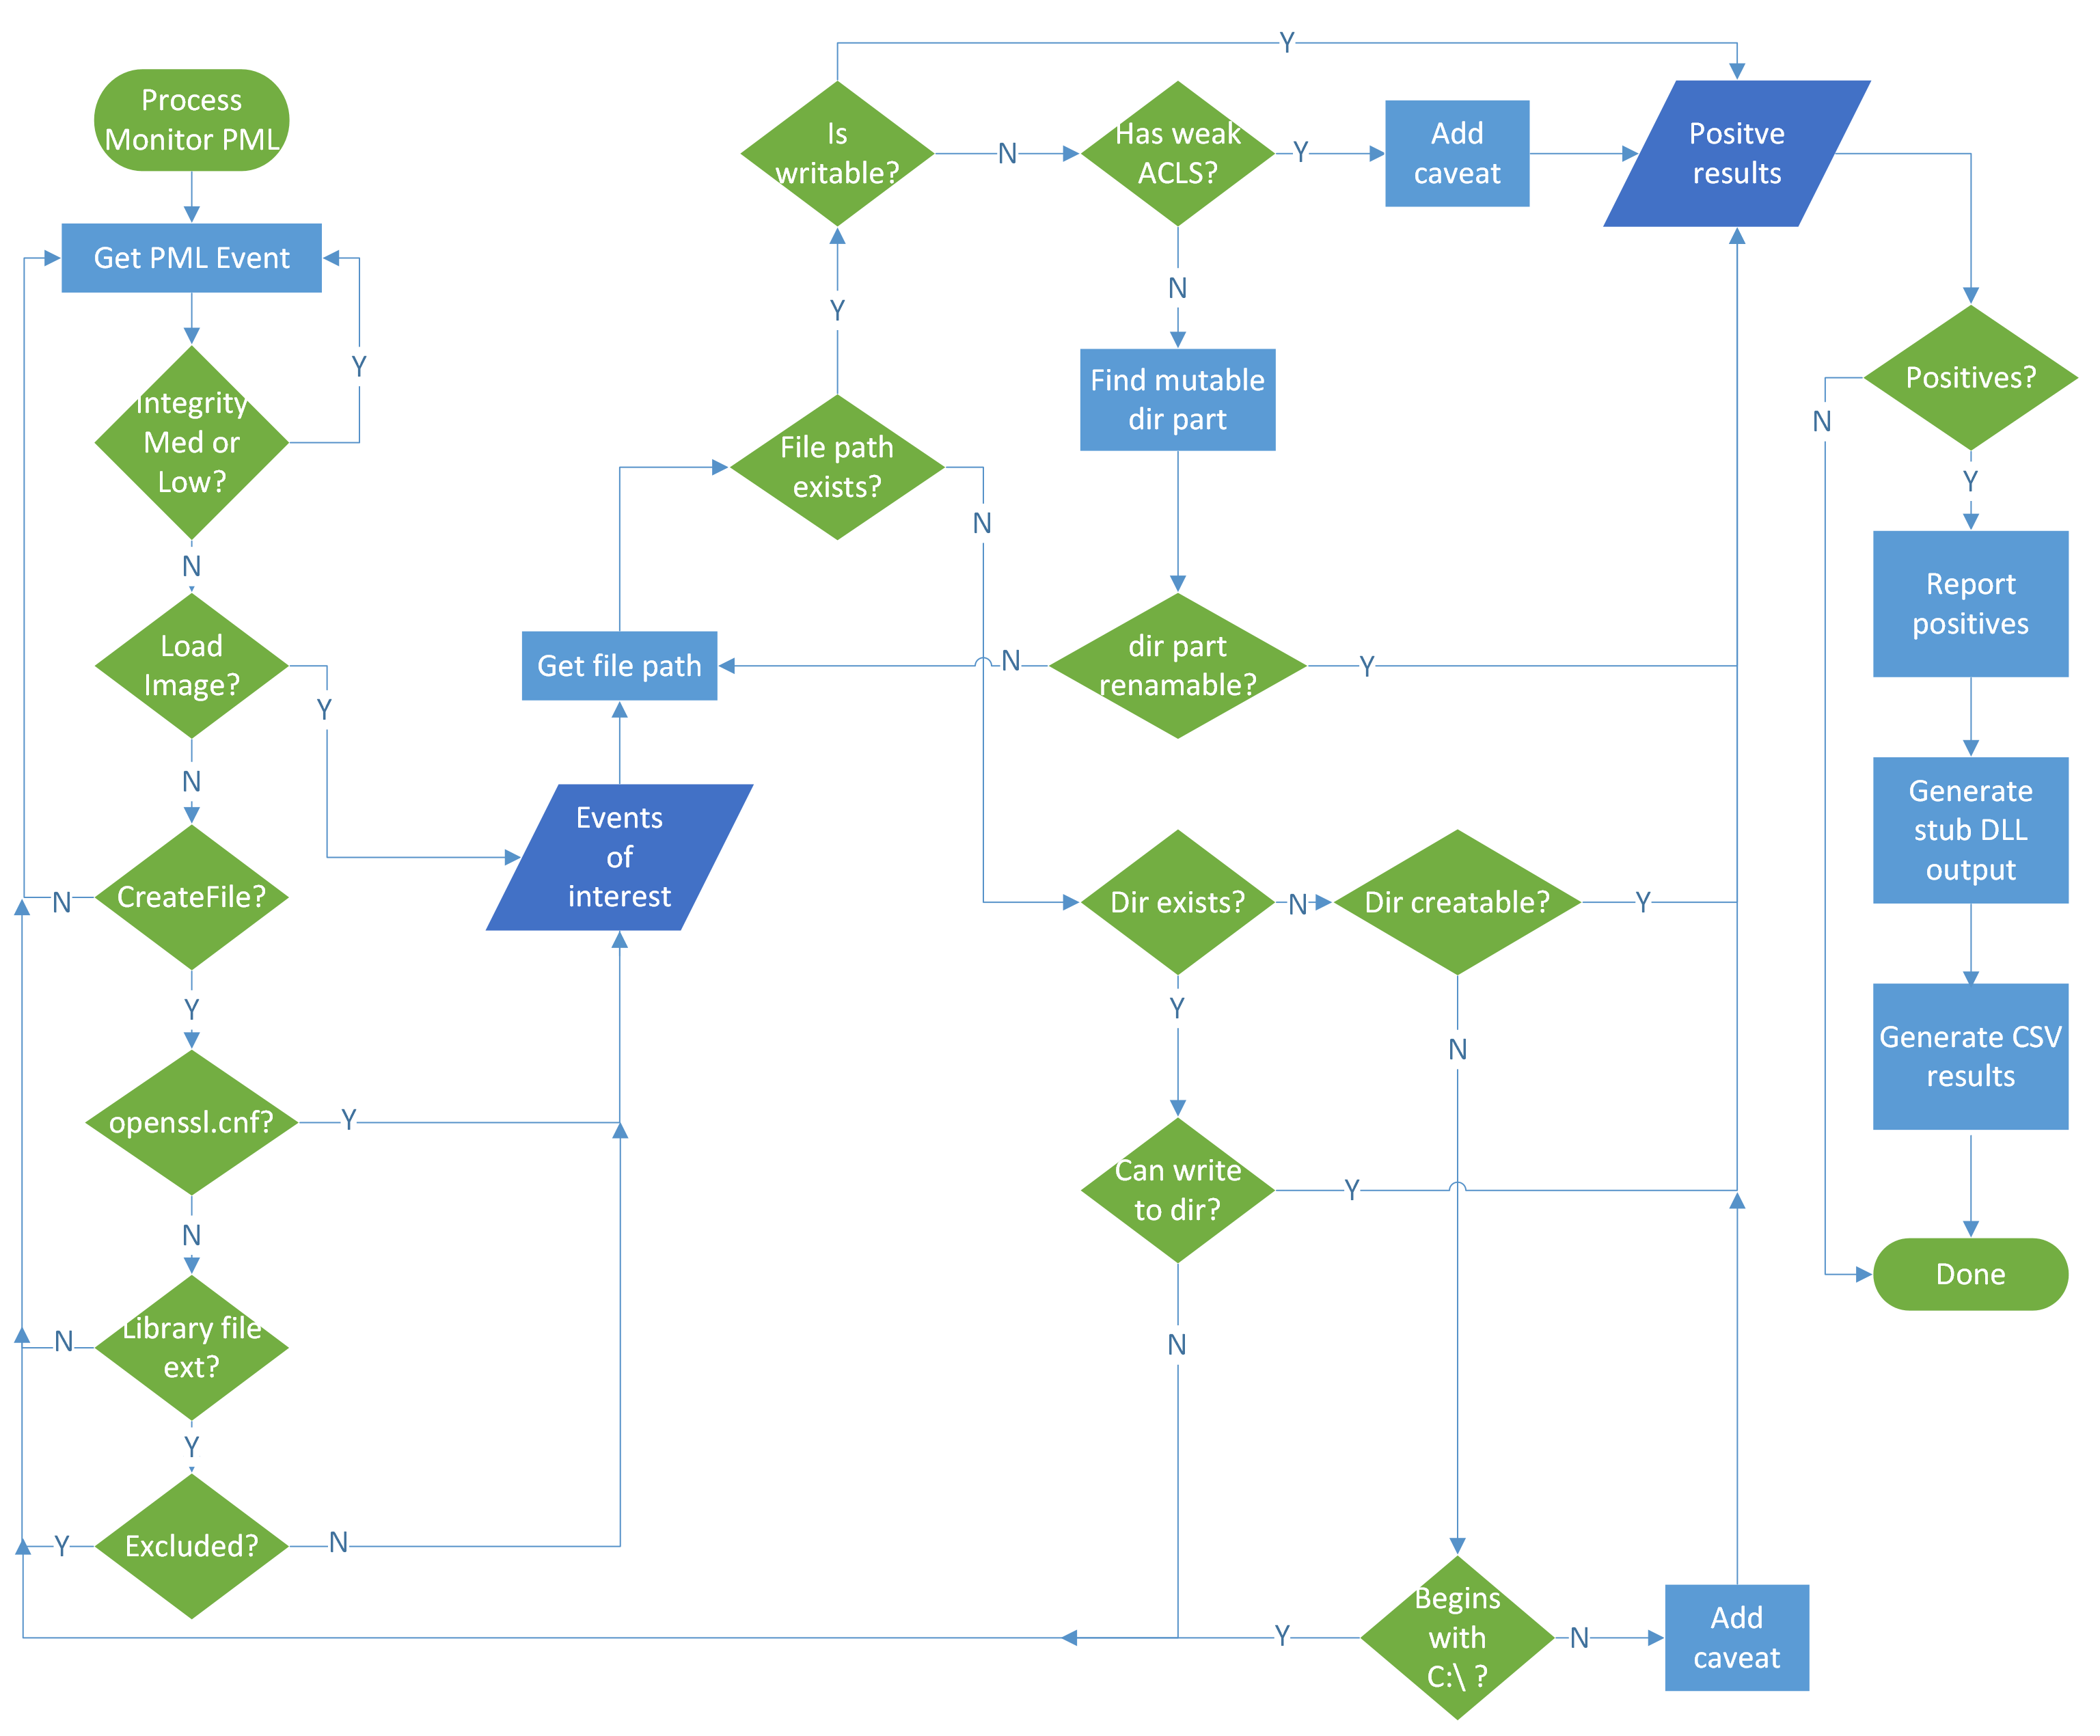 vu-ls/crassus
أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء…
 yhs0602/android-disassembler
فك تجميع أي ملفات بما في ذلك .so (NDK، JNI)، وملفات Windows PE (EXE، DLL، SYS، إلخ)، وثنائيات لينكس، والمكتبات، وأي ملفات أخرى مثل الصور، والصوتيات،…
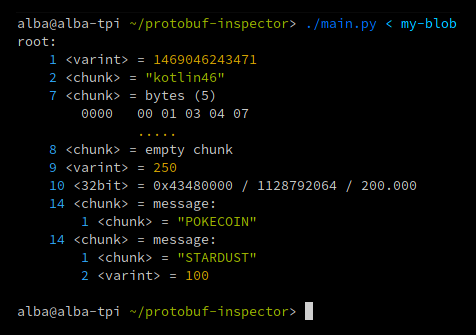 mildsunrise/protobuf-inspector
🕵️ أداة لهندسة عكسية لبروتوكول بافرز (Protocol Buffers) ذات تعريف غير معروف









