
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تحليل الملفات الثنائية — الصفحة 18 | Kitploit
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 2 أيام
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 11س 22د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 0 أيام
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 21س 51د
angr preview#6

angr

GitHubangr/angr
9.0kمنذ يوم واحد
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 8 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 11س 36د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 3 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 21 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1645 نتائج
shellen preview

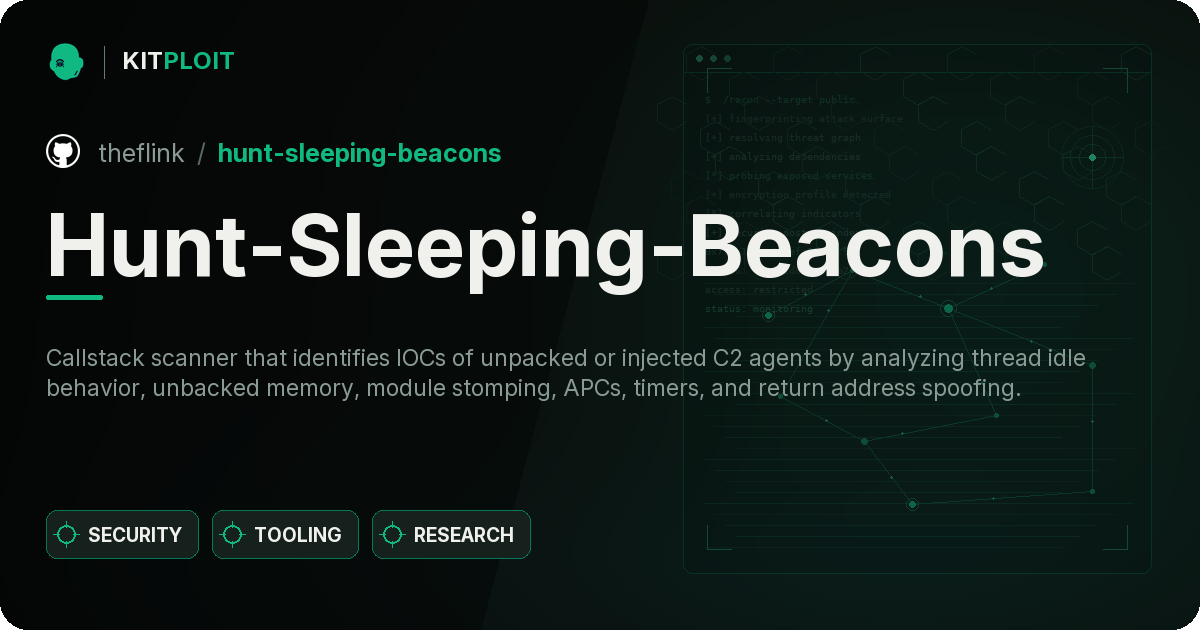
shellen

GitHubkonatabrk/shellen

:cherry_blossom: بيئة تفاعلية لبرمجة الشيلكود لصياغة شيلكودات بسهولة
exploitationreverse-engineeringshellcode+5
907منذ 5 سنوات
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

ماسح callstack يحدد مؤشرات الاختراق (IOCs) للعوامل C2 غير المعبأة أو المحقونة من خلال تحليل سلوك خمول الخيط، والذاكرة غير المدعومة، و stomping…
defensive-toolsmemory-forensicsforensics+3
678منذ 9 أشهر
nCPU preview

nCPU

GitHubrobertcprice/ncpu

بيئة تشغيل للأبحاث حول الحواسيب العصبية القابلة للتفاضل، ومحاكاة وحدة معالجة مركزية قائمة على GPU، وتوليف البرامج. تتميز بوحدة ALU عصبية، وتشفير زمني…
static-analysisreverse-engineeringdebuggers+8
655منذ 3 أشهر
ioctlance preview

ioctlance

GitHubzeze-zeze/ioctlance

أداة تُستخدم لاصطياد الثغرات الأمنية في برامج تشغيل WDM بنية x64
static-analysisdynamic-analysis-sandboxingexploit-frameworks+4
469منذ 4 أشهر
stringsifter preview

stringsifter

GitHubmandiant/stringsifter

أداة تعلّم آلي ترتّب السلاسل النصية بناءً على مدى صلتها بتحليل البرمجيات الخبيثة.
static-analysisreverse-engineeringmalware-analysis+2
767منذ 3 سنوات
PrivKit preview

PrivKit

GitHubmertdas/privkit

PrivKit هو ملف beacon object file بسيط يكتشف ثغرات تصعيد الامتيازات الناتجة عن سوء التهيئة في Windows OS.

privilege-escalationvulnerability-analysisexploitation+4
611منذ 9 أشهر
ddc preview

ddc

GitHubejfkdev/ddc

Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
android-securitystatic-analysiscode-analysis+6
424منذ 7 أيام
trailmark preview

trailmark

GitHubtrailofbits/trailmark

Build and query a graph database representation of source code

static-analysisvulnerability-analysiscode-analysis+3
463منذ يوم واحد
siofra preview

siofra

GitHubcybereason/siofra

يحاكي مُحمِّل PE الخاص بنظام ويندوز لتحديد ثغرات اختطاف DLL، ويُنشئ ملفات DLL مسلَّحة بحمولات shellcode، ويكتشف تجاوزات الترقية التلقائية لـ UAC.
privilege-escalationvulnerability-scannerspayload-generation+4
511منذ 9 سنوات
ghidra-firmware-utils preview

ghidra-firmware-utils

GitHubal3xtjames/ghidra-firmware-utils

امتداد Ghidra لهندسة عكسية للبرامج الثابتة (Firmware) لأجهزة الكمبيوتر، يوفر أدوات تحميل (Loaders) لـ PCI option ROMs، وIntel Flash Descriptor،…

embedded-systems-securityreverse-engineeringhardware-security+3
510منذ شهر واحد
IPA preview

IPA

GitHubseekbytes/ipa

محلل بواجهة رسومية للتعمق في ملفات PDF. اكتشف الحمولات الخبيثة، وافهم علاقات الكائنات، واستخرج المعلومات الأساسية لتحليل التهديدات.
defensive-toolsstatic-analysisvulnerability-analysis+6
884منذ 2 سنوات
bfdecrypt preview

bfdecrypt

GitHubbishopfox/bfdecrypt

أداة لفك تشفير تطبيقات App Store على أجهزة iOS 11.x المكسورة الحماية (Jailbroken)
encryption-decryption-toolsios-securitymobile-app-pentesting+3
486منذ 8 سنوات
LazySign preview

LazySign

GitHubjfmaes/lazysign

إنشاء شهادات مزيفة للملفات الثنائية باستخدام ملفات ويندوز الثنائية وقوة ملفات bat.
defensive-toolsimpersonation-toolsshellcode+6
571منذ 2 سنوات
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

مفكك حزم ديناميكي مبني على PE-sieve
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
827منذ 6 أشهر
Kam1n0-Community preview

Kam1n0-Community

GitHubmcgill-dmas/kam1n0-community

منصة تحليل تجميع قابلة للتوسع لفهرسة، بحث عن المستنسخات، وتصنيف الملفات القابلة للتنفيذ باستخدام تقنيات ثابتة وديناميكية والتعلم الآلي عبر معماريات…

vulnerability-analysiscode-analysisreverse-engineering+3
627منذ 3 سنوات
polytracker preview

polytracker

GitHubtrailofbits/polytracker

أداة تتبّع مبنية على LLVM لتتبع التلوث الشامل، وتحليل تدفق البيانات، والتتبّع.
vulnerability-analysisdynamic-code-analysisreverse-engineering+4
601منذ 5 أشهر
msynth preview

msynth

GitHubmrphrazer/msynth

إطار عمل لفك تشويش الشيفرة لتبسيط تعبيرات الحساب المنطقي-الحسابي المختلط (MBA)
static-analysisdynamic-analysis-sandboxingcode-analysis+4
398منذ شهر واحد
hackaday-u preview

hackaday-u

GitHubwrongbaud/hackaday-u

مواد الدورة التدريبية لتدريب Ghidra على hackaday.io

static-analysisreverse-engineeringbinary-analysis+3
440منذ 2 سنوات
السابق1…171819…92التالي








