Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Crassus — أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء تلقائي لرمز مصدر DLL وكيل. | Kitploit
أدوات/GitHubGitHub/vu-ls/crassus
تصعيد الامتيازاتالاستغلالاختبار الاختراقتحليل الملفات الثنائية
GitHubvu-ls/crassus

Crassus

أداة اكتشاف تصعيد الامتيازات في ويندوز تقوم بتحليل سجلات التمهيد من Process Monitor لتحديد اختطاف DLL، و ACLs الضعيفة، ومسارات تصعيد أخرى، مع إنشاء تلقائي لرمز مصدر DLL وكيل.

عرض المستودع
6336488منذ 11 أيامتمت المراجعة من قبل Kitploit
مشاركة

أداة Crassus لاكتشاف تصعيد الامتيازات في Windows

البدء السريع

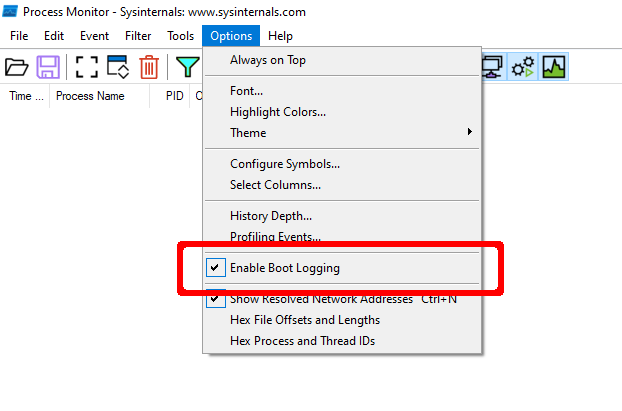
  1. في Process Monitor، حدّد الخيار Enable Boot Logging. "Process Monitor Boot Logging option"
  2. أعد تشغيل الجهاز.
  3. بعد تسجيل الدخول واستقرار Windows، شغّل Process Monitor مرة أخرى.
  4. عند المطالبة، احفظ سجل الإقلاع، على سبيل المثال في raw.PML.
  5. أعد تعيين عامل التصفية الافتراضي في Process Monitor باستخدام Ctrl-R.
  6. احفظ ملف السجل هذا، على سبيل المثال في boot.PML.
  7. شغّل Crassus.exe boot.PML.
  8. افحص أي نتائج باللون الأخضر والإدخالات المقابلة لها في results.csv.

جدول المحتويات

  • لماذا "Crassus"
    • هل أنشأت بالفعل أداة أخرى لاكتشاف تصعيد الامتيازات؟
    • الميزات
    • المخطط الانسيابي
  • لقطات الشاشة
    • تنفيذ Crassus
    • مخرجات CSV
    • التصديرات
    • تصدير دوال DLL
    • تصدير أرقام DLL الترتيبية
  • الحصول على Crassus.exe
    • البناء باستخدام Visual studio
    • استخدام Crassus.exe المُجمَّع مسبقًا
  • الاستخدام
    • تدفق التنفيذ
    • وسائط سطر الأوامر
    • أمثلة
    • قالب Proxy DLL
    • قالب openssl.cnf
  • تجميع Proxy DLLs
    • Visual Studio
    • MinGW
  • أمثلة من العالم الحقيقي
    • Acronis True Image
    • Atlassian Bitbucket
    • McAfee
    • Microsoft SQL Server 2022
  • استكشاف الأخطاء وإصلاحها
    • ملفات مفقودة لم يتم تحميلها
    • تنفيذ تعليمات برمجية بامتيازات غير متوقعة
    • اختفاء النتائج عند إعادة التشغيل
  • المساهمات
  • شكر وتقدير

لماذا "Crassus"؟

أنشأت Accenture أداة تُسمى Spartacus، وهي تكتشف فرص اختطاف DLL على Windows. وباستخدام Spartacus كنقطة انطلاق، أنشأنا Crassus لتوسيع قدرات اكتشاف تصعيد الامتيازات في Windows بما يتجاوز مجرد البحث عن الملفات المفقودة. فقوائم التحكم في الوصول (ACLs) التي تستخدمها ملفات ومجلدات العمليات ذات الامتيازات يمكنها كشف أكثر من مجرد البحث عن الملفات المفقودة لتحقيق الهدف.

هل أنشأت بالفعل أداة أخرى لاكتشاف تصعيد الامتيازات؟

...لكن مع لمسة مميزة، إذ تستفيد Crassus من SysInternals Process Monitor وتحلّل ملفات سجل PML الخام. الاستخدام النموذجي هو إنشاء سجل إقلاع باستخدام Process Monitor ثم تحليله باستخدام Crassus. كما ستُنشئ تلقائيًا تعليمات برمجية مصدرية لـ proxy DLLs مع جميع التصديرات ذات الصلة لملفات DLL المعرّضة للخطر.

الميزات

  • تحليل ملفات ProcMon PML محليًا. تم تنفيذ محلل السجلات (PML) عبر نقل وظائف جزئية إلى C# من https://github.com/eronnen/procmon-parser/. يمكنك العثور على مواصفات التنسيق هنا.
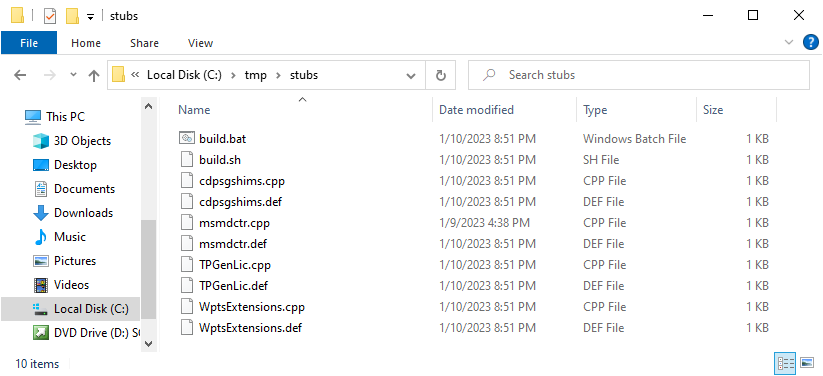
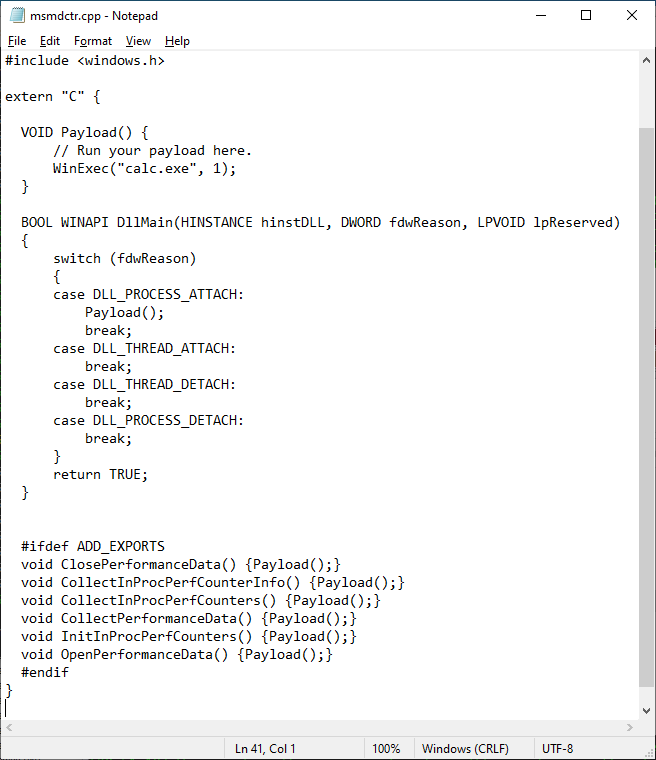
  • سيقوم Crassus بإنشاء شيفرة مصدرية لملفات DLL الوكيلة لجميع ملفات DLL المفقودة التي تم تحديدها. على سبيل المثال، إذا كان أحد التطبيقات عرضة لاختطاف DLL عبر version.dll، فسيقوم Crassus بإنشاء ملفي version.cpp وversion.def لك مع جميع الصادرات المضمّنة فيهما. افتراضيًا، ستقوم ملفات DLL الوكيلة بتشغيل calc.exe. تتضمن الحزمة نصوص بناء لبناء ملفات DLL على Visual Studio أو MinGW.
  • بالنسبة للأحداث الأخرى ذات الأهمية، مثل إنشاء عملية أو تحميل مكتبة، يتم التحقق من قدرة المستخدمين غير المميزين على تعديل الملف أو أي أجزاء من مسار الملف.
  • قادر على معالجة ملفات PML الكبيرة وتخزين جميع الأحداث ذات الأهمية في ملف CSV للإخراج.

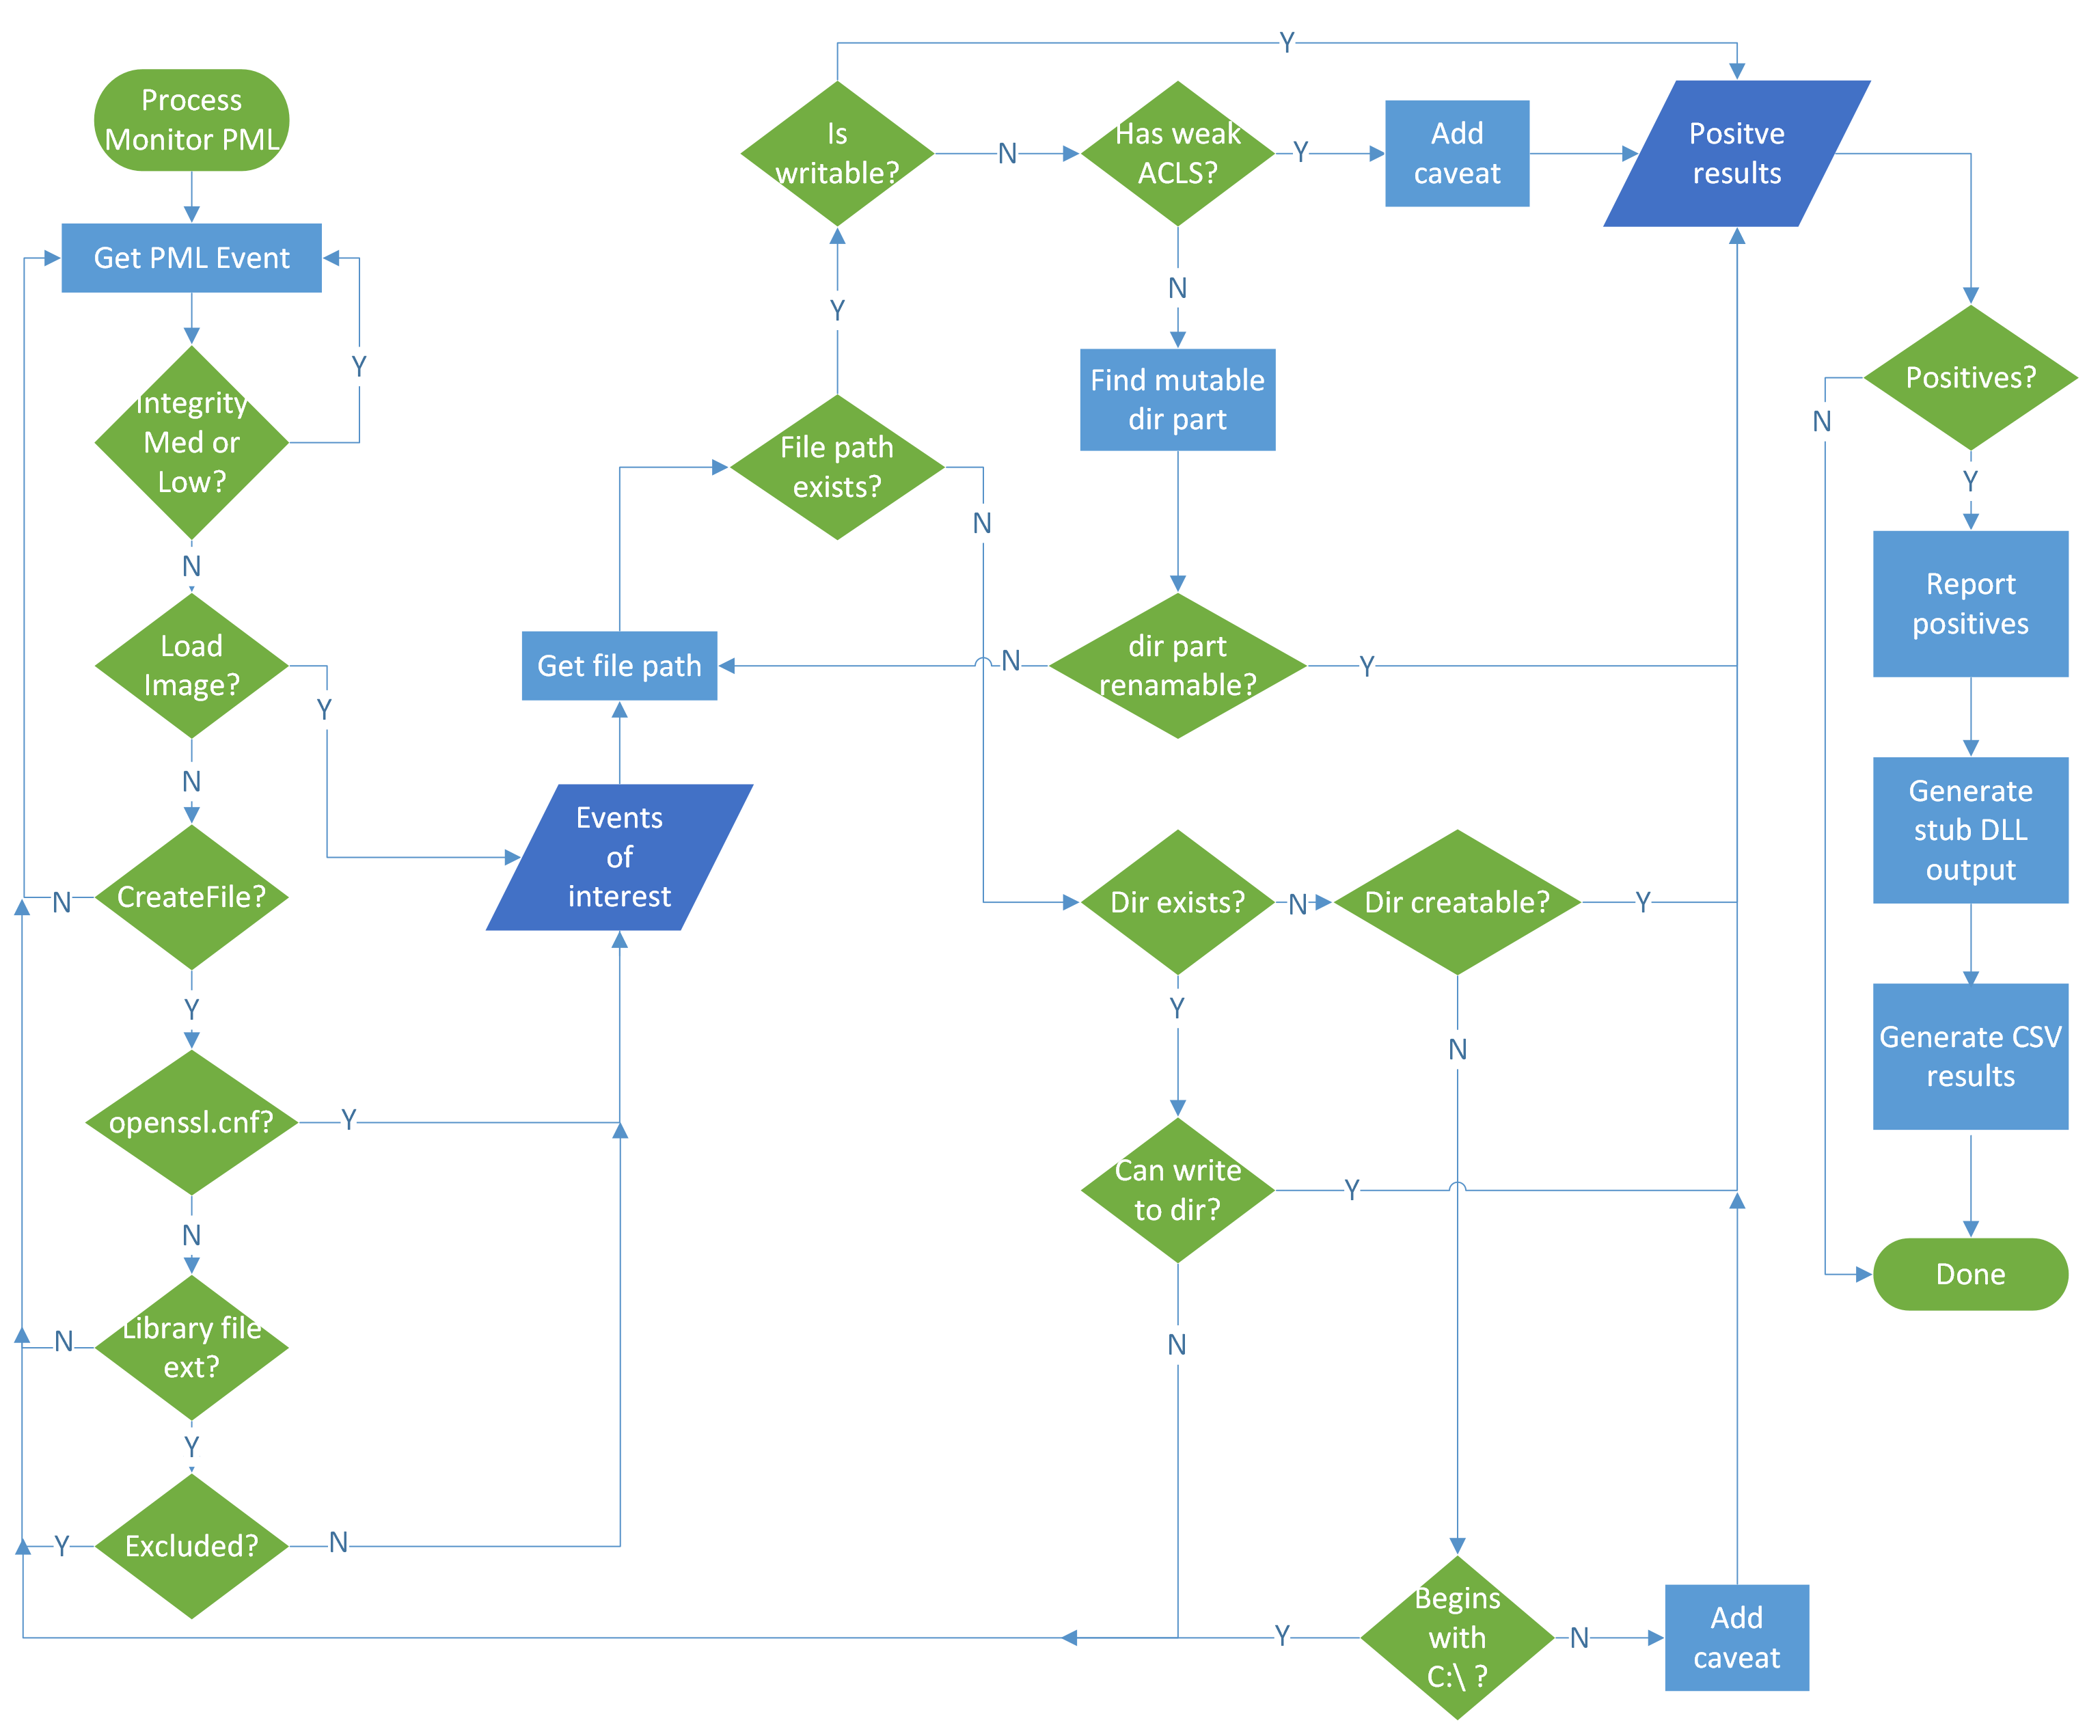
مخطط سير العمل

يمكن تلخيص الفكرة العامة لكيفية عمل Crassus في هذا المخطط: Crassus flowchart
لقطات الشاشة

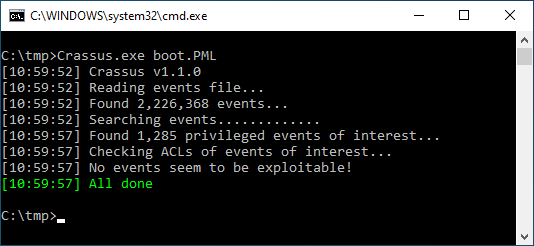
تنفيذ Crassus

Running Crassus

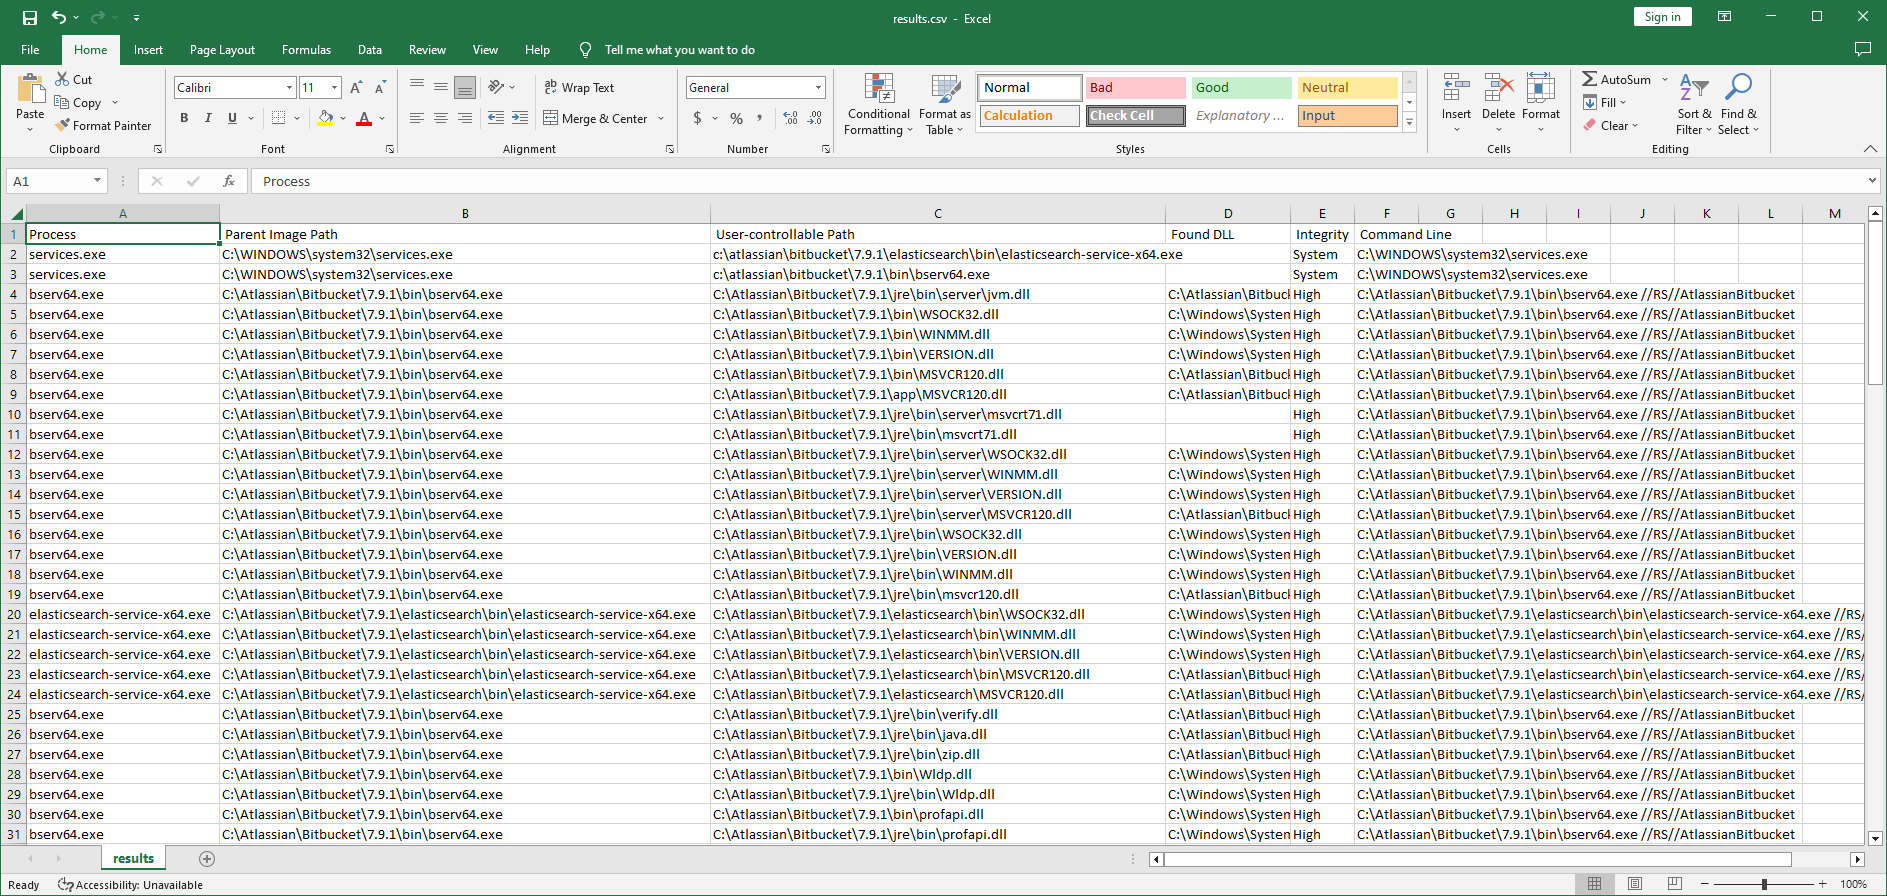
إخراج CSV

CSV Output

صادرات الإخراج

Exports

تصدير دوال DLL

DLL Functions

تصدير أرقام DLL الترتيبية

DLL Ordinals

الحصول على Crassus.exe

البناء باستخدام Visual Studio

تم تطوير Crassus كمشروع Visual Studio 2019. لبناء Crassus.exe:

  1. افتح Crassus.sln
  2. اضغط Ctrl+Shift+B على لوحة المفاتيح

استخدام Crassus.exe المُجمَّع مسبقًا

إذا كنت تثق بتشغيل شيفرة أشخاص آخرين دون معرفة ما تفعله، فإن Crassus.exe متوفر في هذا المستودع.

الاستخدام

تدفق التنفيذ

  1. في Process Monitor، اختر خيار Enable Boot Logging. "Process Monitor Boot Logging option"
  2. أعد تشغيل الجهاز.
  3. بعد تسجيل الدخول واستقرار Windows، يمكنك اختياريًا أيضًا تشغيل المهام المجدولة التي قد تكون مُهيأة للعمل بصلاحيات مرتفعة.
  4. شغّل Process Monitor مرة أخرى.
  5. عند المطالبة، احفظ سجل الإقلاع.
  6. أعد تعيين مرشح Process Monitor الافتراضي باستخدام Ctrl-R.
  7. احفظ ملف السجل هذا، على سبيل المثال، في boot.PML. السبب وراء إعادة حفظ ملف السجل مزدوج:
    1. الإصدارات الأقدم من Process Monitor لا تحفظ سجلات الإقلاع كملف واحد.
    2. سجلات الإقلاع تكون افتراضيًا غير مُرشَّحة، وقد تحتوي على ضوضاء إضافية، مثل اختطاف DLL لمستخدم محلي أثناء تشغيل Process Monitor نفسه.

وسائط سطر الأوامر

الوسيطالوصف
<PMLFILE>الموقع (الملف) لملف سجل أحداث ProcMon الموجود.
--verboseتفعيل الإخراج المطوّل.
--debugتفعيل إخراج التصحيح.

أمثلة

تحليل سجل إقلاع Process Monitor المحفوظ في boot.PML. ستُحفظ جميع المسارات المعرضة للخطر في results.csv وجميع ملفات شيفرة DLL الوكيلة في الدليل الفرعي stubs.

C:\tmp> Crassus.exe boot.PML

قالب Proxy DLL

فيما يلي القالب المستخدم عند إنشاء ملفات proxy DLL. بالنسبة لملفات DLL التي يعثر عليها Crassus، سيحتوي ملف proxy DLL على نفس أسماء التصدير المحددة في %_EXPORTS_%، بالإضافة إلى نفس الأرقام التسلسلية (ordinals) المحددة في ملف .def. سيكتشف Crassus ما إذا كان ملف DLL يحتاج إلى البناء كمكتبة 32-بت أو مكتبة 64-بت من خلال النظر إلى معمارية العملية الأصلية (parent process)، ووسم الشيفرة المصدرية في حقل %_BUILD_AS_% وفقًا لذلك.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →