
 #1
أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.
موصى به من Kitploit

 ablation-tool/ablation
إطار عمل للهندسة العكسية مع التفكيك وإعادة الترجمة وتحليل التلوث ومقارنة الإصدارات والبحث الدلالي، بالإضافة إلى تحليل ثنائي وبرمجيات ثابتة مستقل…
 joernio/joern
منصة تحليل كود مفتوحة المصدر لـ C/C++/Java/Binary/Javascript/Python/Kotlin مبنية على رسوم بيانية لخصائص الكود. Discord https://discord.gg/vv4MH284Hc
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
 advdebug/brovan
مُحاكٍ ثنائي x86_64 في وضع المستخدم لتحليل البرمجيات الخبيثة والهندسة العكسية. يدعم PE وELF وتفريغات الذاكرة والثنائيات الخام، مع تتبّع استدعاءات…
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 gmh5225/awesome-game-security
Curated index of game security research: anti-cheat internals, DMA attacks, reverse engineering, kernel/mobile protections, and graphics API hooking…

 trailofbits/trailmark
Build and query a graph database representation of source code
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 dynamorio/dynamorio
إطار عمل لأدوات القياس في وقت التشغيل لبناء أدوات التحليل الديناميكي: التتبع، تحليل الأداء، تغطية الكود، تصحيح أخطاء الذاكرة، الاختبار العشوائي…
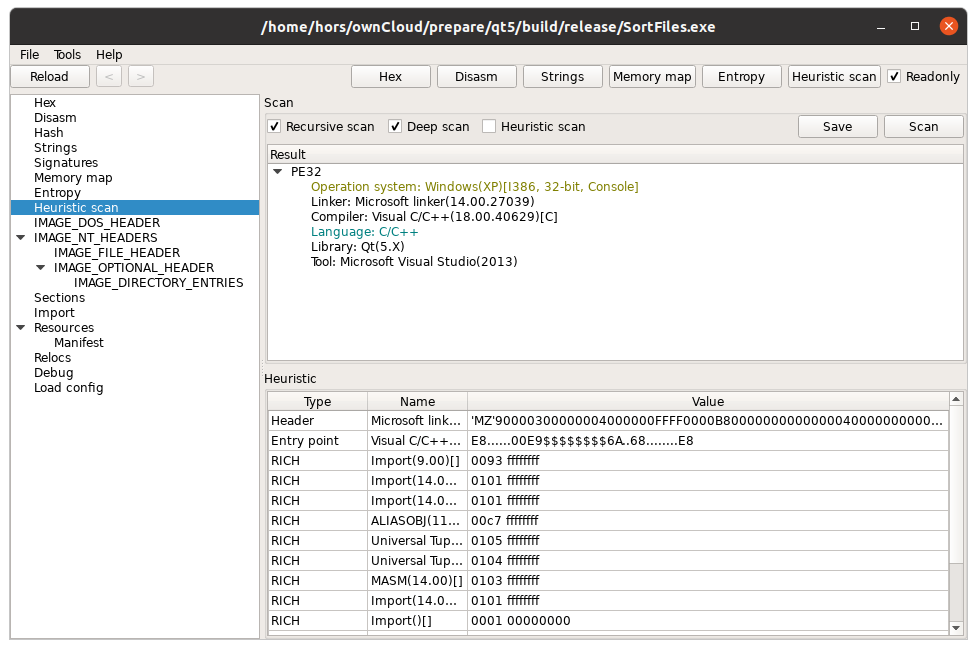 horsicq/xpeviewer
عارض/محرر ملفات PE لأنظمة Windows وLinux وMacOS.
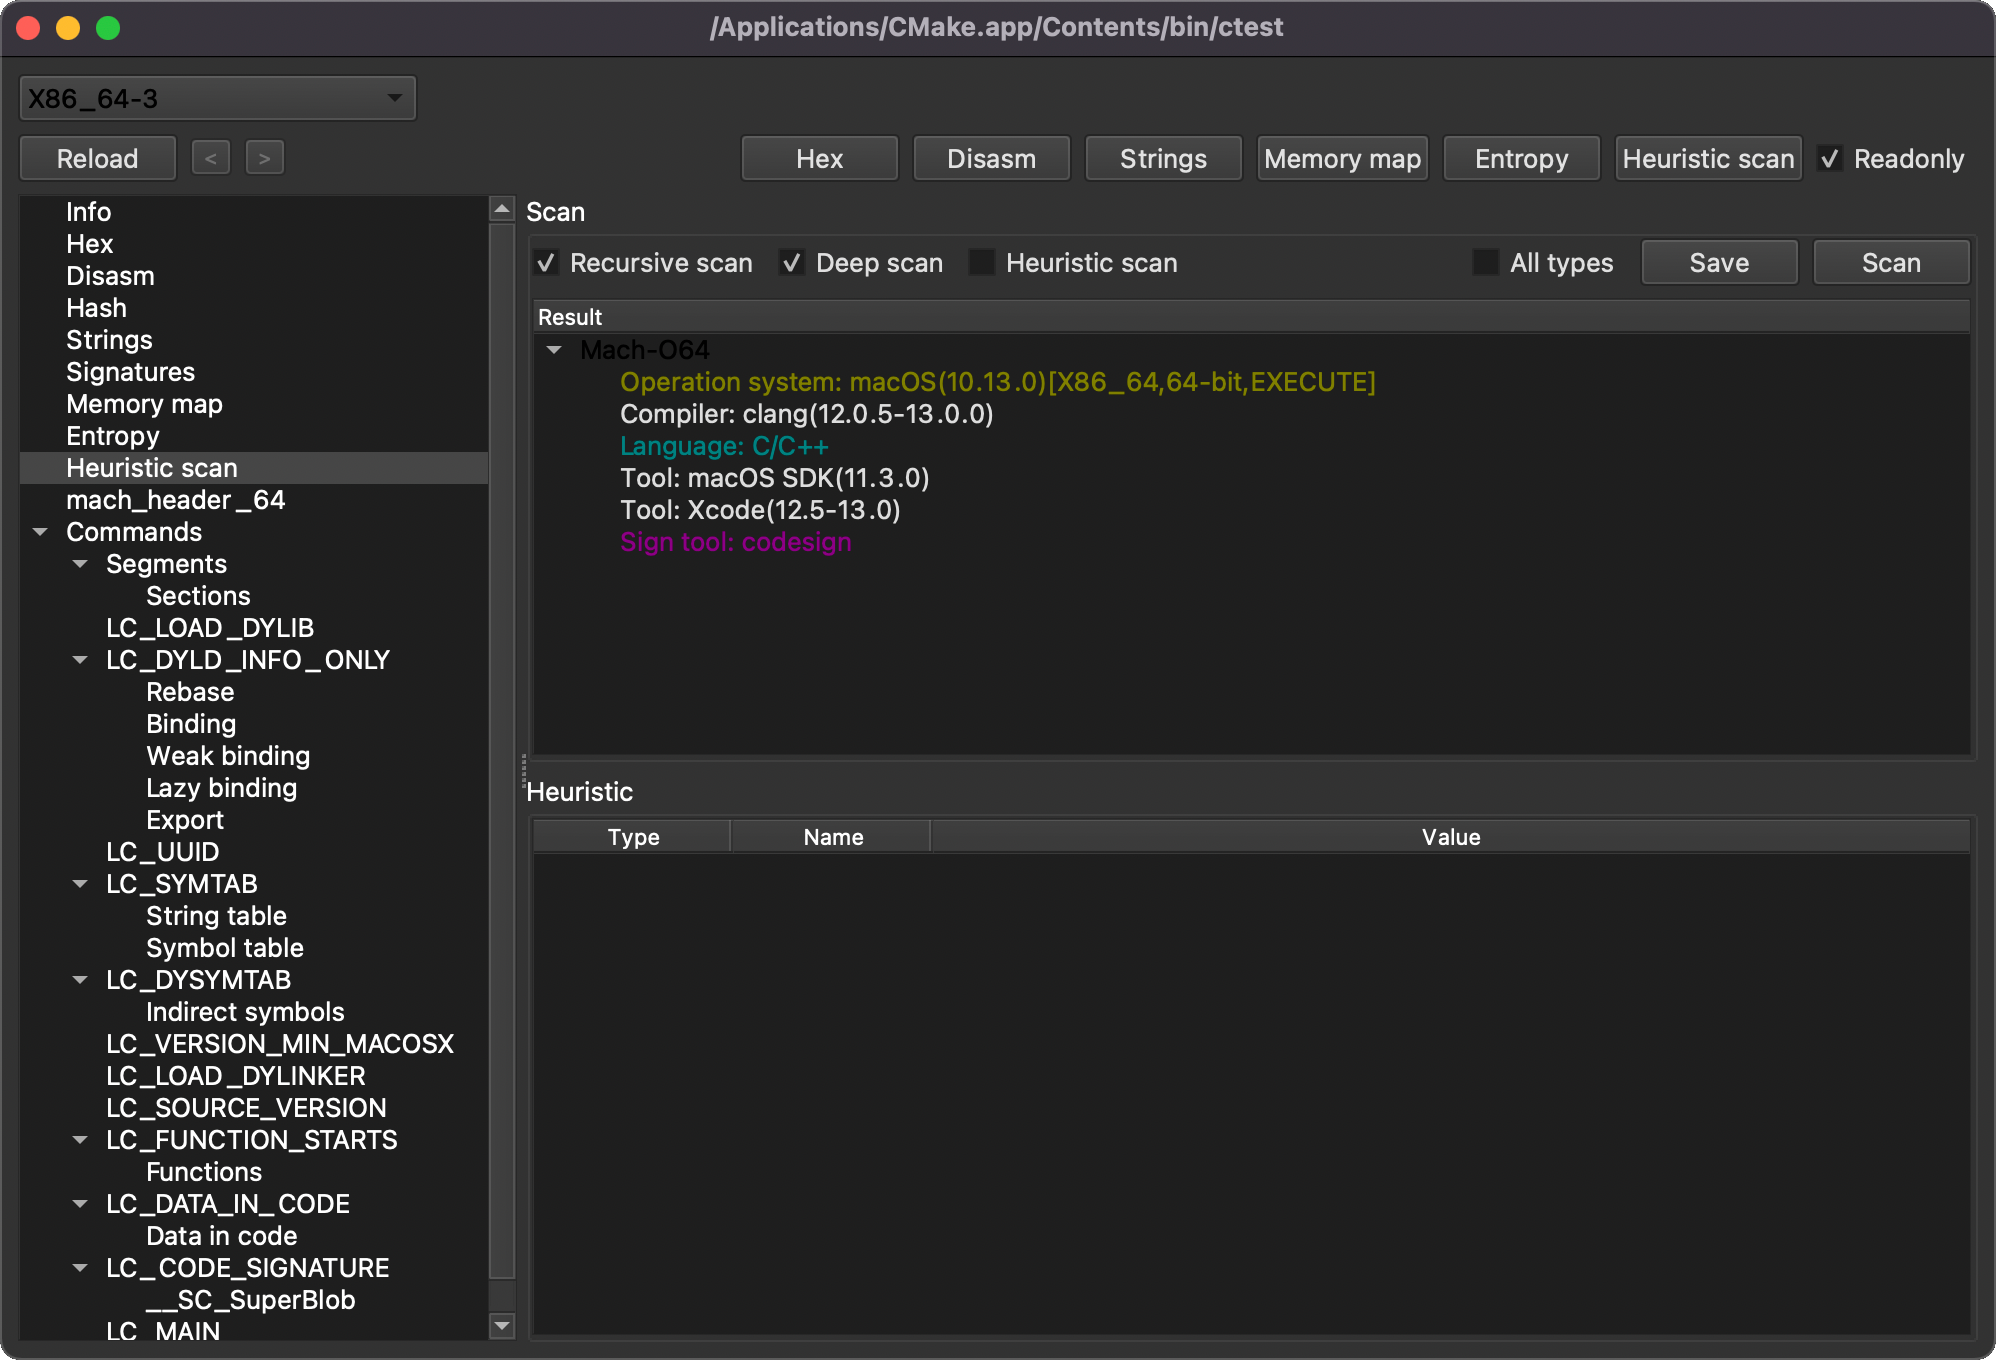 horsicq/xmachoviewer
XMachOViewer هو عارض ملفات Mach-O لأنظمة ويندوز ولينكس وماكوس
 atomdrift-project/scan
0-day malware detection for binaries, source & scripts (that doesn't suck)
 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.
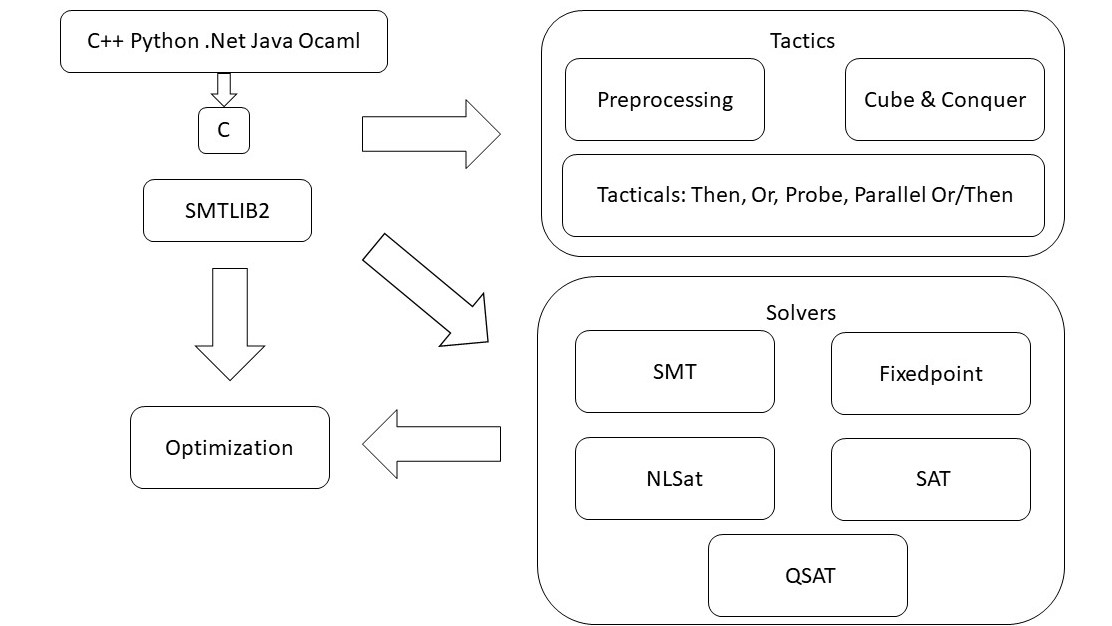 z3prover/z3
High-performance SMT solver for automated theorem proving, constraint solving, and program verification. Supports multiple theories and language…
 radareorg/radare2
إطار عمل للهندسة العكسية ومجموعة أدوات لسطر الأوامر بأسلوب يونكس.
 momo5502/sogen
🪅 Windows & Linux userspace emulator
 skylot/jadx
أداة تعمل عبر سطر الأوامر وواجهة رسومية لفك تجميع ملفات Android Dex وAPK إلى كود مصدر Java قابل للقراءة، مع إمكانيات فك ترميز الموارد، وإزالة…





