
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الملفات الثنائية

أدوات الهندسة العكسية للملفات الثنائية والتفكيك وإلغاء الترجمة والترقيع.

موصى به من Kitploit
أفضل الأدوات

10 محدد
ghidra preview#1

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ يوم واحد
radare2 preview#2

radare2

GitHubradareorg/radare2
24.5kمنذ 7س 28د
cutter preview#3

cutter

GitHubrizinorg/cutter
19.4kمنذ شهر واحد
rizin preview#4

rizin

GitHubrizinorg/rizin
4.1kمنذ 3 أشهر
x64dbg preview#5

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ يوم واحد
angr preview#6

angr

GitHubangr/angr
9.0kمنذ يوم واحد
capa preview#7

capa

GitHubmandiant/capa
6.1kمنذ 9 أيام
Detect-It-Easy preview#8

Detect-It-Easy

GitHubhorsicq/detect-it-easy
11.3kمنذ 5س 24د
LIEF preview#9

LIEF

GitHublief-project/lief
5.5kمنذ 4 أيام
ImHex preview#10

ImHex

GitHubwerwolv/imhex
54.4kمنذ 22 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
1650 نتائج
BugChecker preview

BugChecker

GitHubvitoplantamura/bugchecker

مصحح نواة يشبه SoftICE لنظام Windows 11
dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
1.1kمنذ 3 سنوات
threadtear preview

threadtear

GitHubloerting/threadtear

مجموعة أدوات متعددة الوظائف لفك تشويش جافا
static-analysiscode-analysisreverse-engineering+3
977منذ 5 سنوات
Mergen preview

Mergen

GitHubnac-l/mergen

إزالة التعتيم عبر التحسين باستخدام LLVM IR وتحليل لغة التجميع.

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
878منذ 5 أشهر
0 preview

0

GitHub0sec-labs/0

Open-source AI security harness. Includes a web UI for code analysis, pentesting, vulnerability research, reverse engineering, verification, and…
static-analysisvulnerability-scannersvulnerability-analysis+6
558منذ يوم واحد
DECAF preview

DECAF

GitHubdecaf-project/decaf

ديكاف (اختصارًا لـ Dynamic Executable Code Analysis Framework) هي منصة تحليل ثنائي مبنية على QEMU. هذا هو أيضًا موطن منصة DroidScope لتحليل البرامج…
android-securitydynamic-analysis-sandboxingreverse-engineering+2
837منذ 5 سنوات
pyghidra-mcp preview

pyghidra-mcp

GitHubclearbluejar/pyghidra-mcp

سطر أوامر بايثون Ghidra MCP
embedded-systems-securitystatic-analysiscode-analysis+7
404منذ 21 أيام
patchkit preview

patchkit

GitHublunixbochs/patchkit

تصحيح ثنائي من بايثون
reverse-engineeringbinary-analysisbinary-exploitation
638منذ 6 سنوات
deREferencing preview

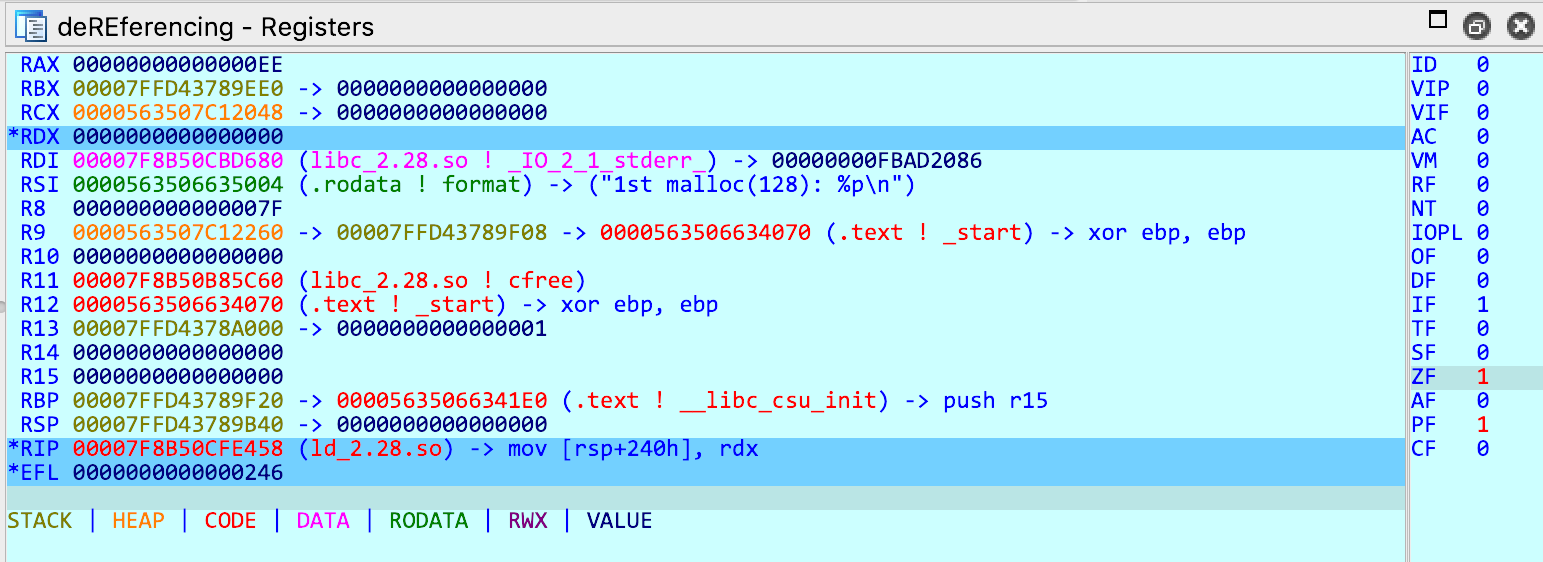
deREferencing

GitHubdanigargu/dereferencing

إضافة لـ IDA Pro توفر عروضاً أكثر سهولة للمستخدم للسجلات والمكدس.
static-analysisreverse-engineeringdebuggers+1
768منذ شهر واحد
dr_checker preview

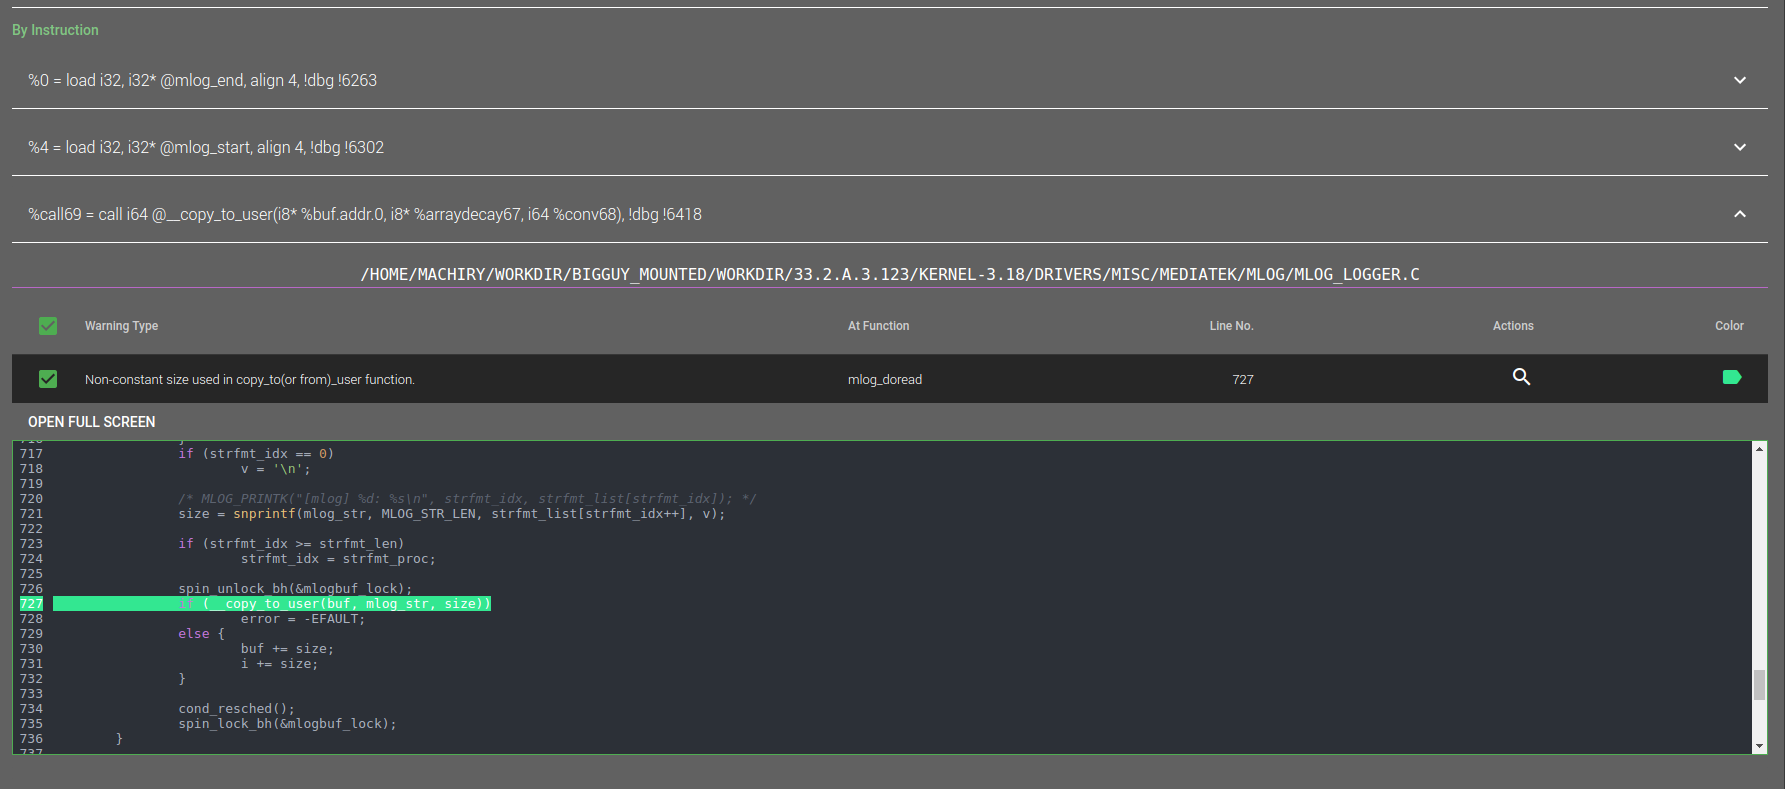
dr_checker

GitHubucsb-seclab/dr_checker

DR.CHECKER : أداة كشف ثغرات أمنية Soundy لبرامج تشغيل نواة لينكس
static-analysisvulnerability-scannersvulnerability-analysis+2
339منذ 4 سنوات
lava preview

lava

GitHubpanda-re/lava

LAVA: إضافة الثغرات الآلية على نطاق واسع
vulnerability-analysisfuzzingbinary-analysis+2
417منذ 4 أيام
netzob preview

netzob

GitHubnetzob/netzob

مجموعة أدوات مفتوحة المصدر للهندسة العكسية، والنمذجة، واختبار fuzzing لبروتوكولات الاتصال. تستنتج تنسيقات الرسائل وآلات الحالة من حركة مرور الشبكة أو…
reverse-engineeringfuzzingnetwork-security+1
831منذ 3 سنوات
CallObfuscator preview

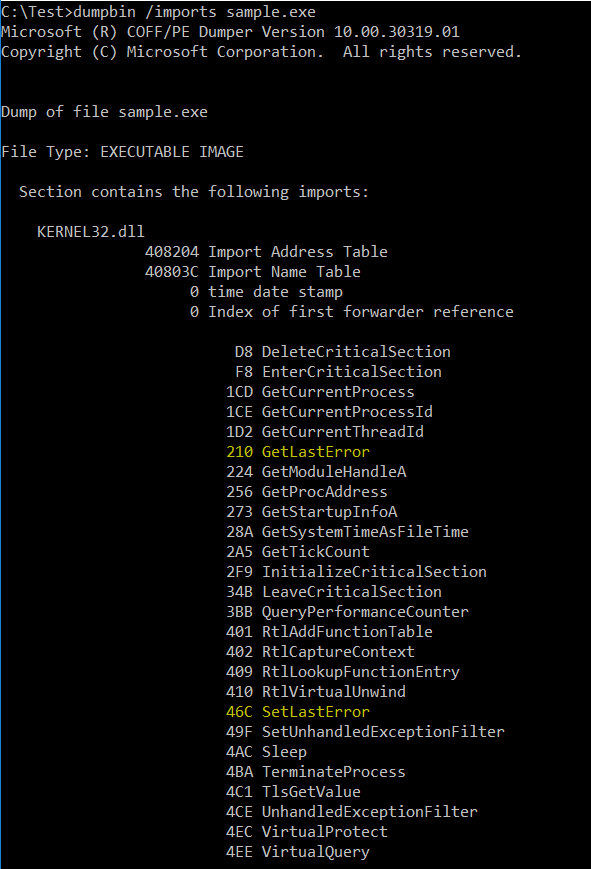
CallObfuscator

GitHubd35ha/callobfuscator

إخفاء واجهات برمجة تطبيقات Windows محددة باستخدام واجهات برمجة تطبيقات مختلفة
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
1.0kمنذ 5 سنوات
DeepZero preview

DeepZero

GitHub416rehman/deepzero

اعثر على ثغرات يوم الصفر بينما تنام. DeepZero هو إطار عمل آلي لأبحاث الثغرات يقوم بتحليل وتفكيك وفحص آلاف من برامج تشغيل نواة ويندوز للبحث عن IOCTLs…
vulnerability-analysisreverse-engineeringfuzzing+3
684منذ 13س 25د
hashdb preview

hashdb

GitHuboalabs/hashdb

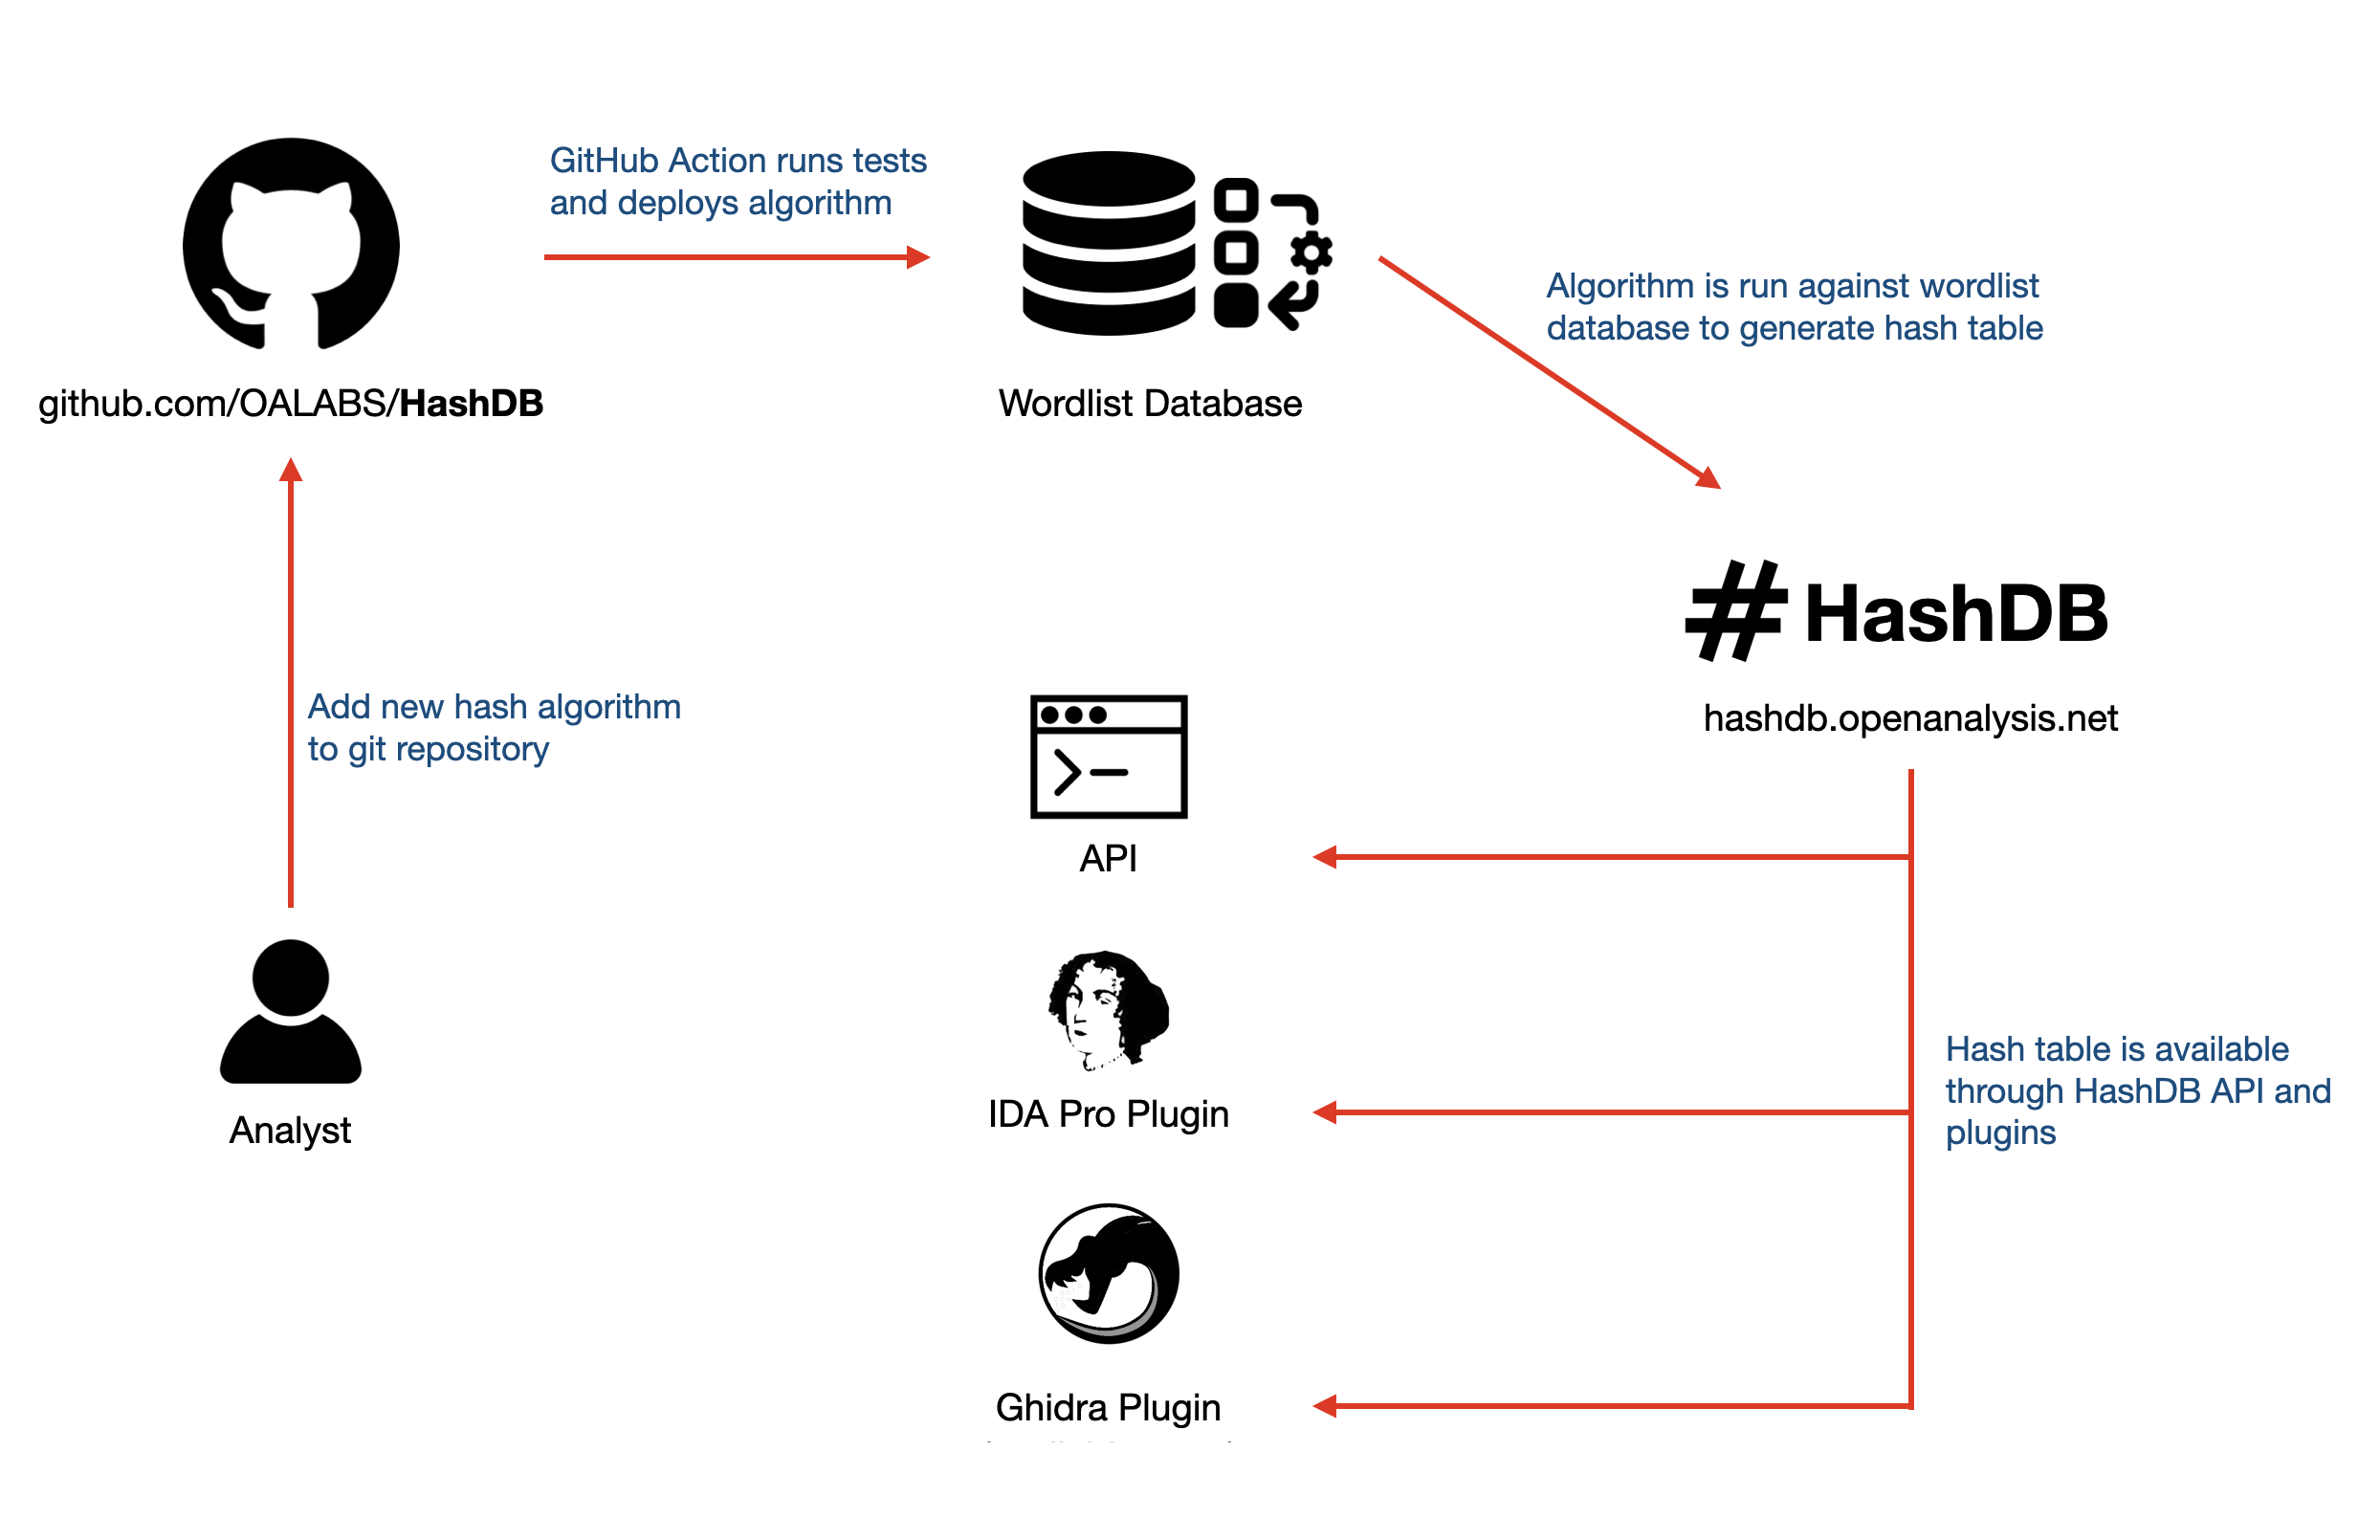
تشكيلة من خوارزميات التجزئة المستخدمة في البرمجيات الخبيثة
static-analysishash-analysisreverse-engineering+2
405منذ شهر واحد
Robber preview

Robber

GitHubmojtabatajik/robber

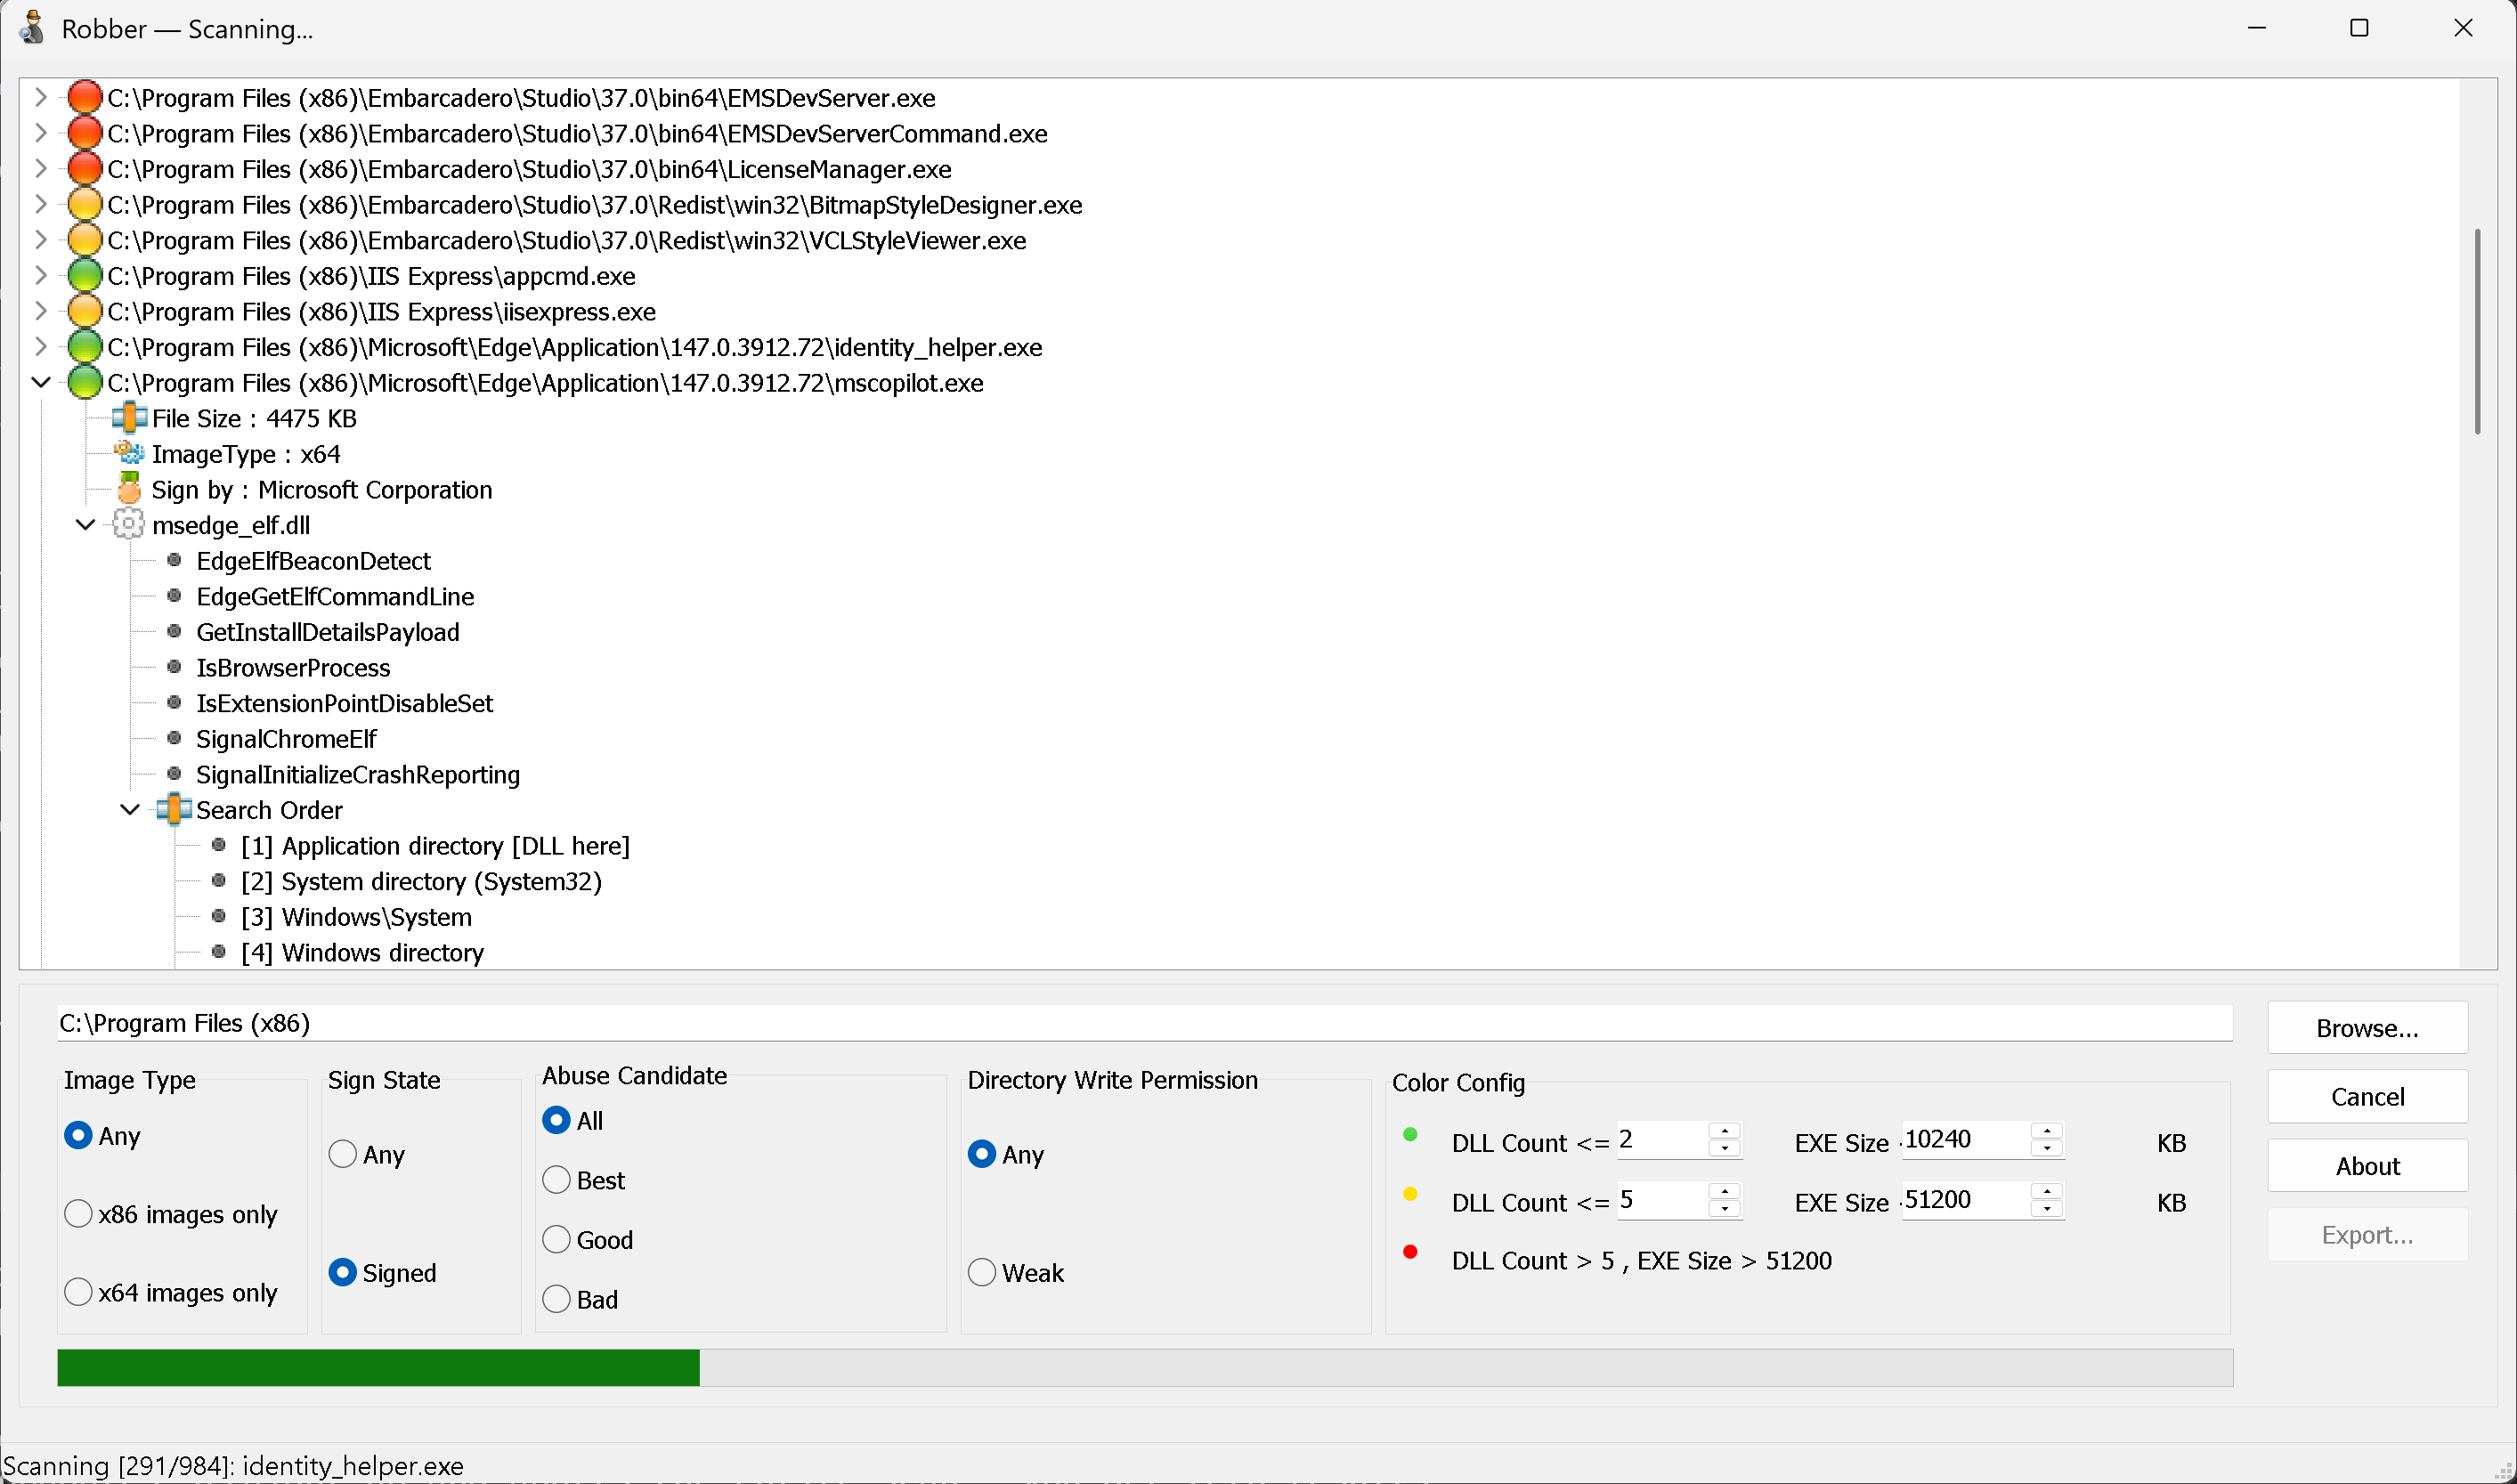
Robber هي أداة مفتوحة المصدر للعثور على الملفات التنفيذية المعرضة لاختراق DLL
privilege-escalationvulnerability-scannersvulnerability-analysis+1
798منذ 6 أشهر
ecdsa-private-key-recovery preview

ecdsa-private-key-recovery

GitHubyadyvazifeh1oz92/ecdsa-private-key-recovery

تنفيذ هجمات استعادة المفتاح الخاص عبر إعادة استخدام nonce في خوارزميتي ECDSA وDSA لتحليل ثغرات التوقيع واستعادة المفاتيح الخاصة من توقيعات البلوكشين.

vulnerability-analysiscryptographybinary-analysis+1
496منذ شهر واحد
r2ai preview

r2ai

GitHubradareorg/r2ai

إضافة Radare2 للذكاء الاصطناعي تستخدم نماذج لغوية كبيرة (LLMs) محلية أو بعيدة لتفكيك الكود، وشرح الدوال، واكتشاف الثغرات، وإعادة التسمية، والهندسة…
static-analysisvulnerability-analysiscode-analysis+5
490منذ 4 أيام
flare-emu preview

flare-emu

GitHubmandiant/flare-emu

إطار عمل قابل للبرمجة لمحاكاة الثنائيات يدمج IDA Pro/Radare2 مع محرك Unicorn للتحليل الآلي للبرامج الضارة، وفك تشفير السلاسل النصية، واستكشاف مسارات…


dynamic-analysis-sandboxingreverse-engineeringmalware-analysis+1
958منذ سنة واحدة
السابق1…151617…92التالي
تحليل الملفات الثنائية — الصفحة 16 | Kitploit







