
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Am-I-affected-by-Meltdown — استغلال Meltdown / إثبات المفهوم / يتحقق مما إذا كان النظام متأثرًا بالمتغير 3: التحميل المارق لذاكرة التخزين المؤقت للبيانات (CVE-2017-5754)، المعروف أيضًا باسم MELTDOWN. | Kitploit
أدوات/GitHubGitHub/raphaelsc/am-i-affected-by-meltdown
تحليل الثغرات الأمنيةالاستغلالأمن الأجهزةتحليل الملفات الثنائية
GitHubraphaelsc/am-i-affected-by-meltdown

Am-I-affected-by-Meltdown

استغلال Meltdown / إثبات المفهوم / يتحقق مما إذا كان النظام متأثرًا بالمتغير 3: التحميل المارق لذاكرة التخزين المؤقت للبيانات (CVE-2017-5754)، المعروف أيضًا باسم MELTDOWN.

عرض المستودع
الموقع الإلكتروني
5396827منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

هل أنا متأثر بـ Meltdown؟! أداة فحص Meltdown (CVE-2017-5754)

Alt text

ما أنا؟

إثبات المفهوم /

استغلال /

يتحقق مما إذا كان النظام متأثرًا بـ Variant 3: rogue data cache load (CVE-2017-5754)، المعروف أيضًا باسم MELTDOWN.

الفكرة الأساسية هي أن المستخدم سيعرف ما إذا كان النظام قيد التشغيل مصححًا بشكل صحيح أم لا، باستخدام شيء مثل حزمة تصحيحات KAISER (https://lkml.org/lkml/2017/10/31/884) على سبيل المثال.

اطلع على مقالتي على المدونة التي ترشد القارئ خلال إثبات المفهوم لثغرة Meltdown: http://funwithbits.net/blog/programmers-guide-to-meltdown/

*** يعمل فقط على لينكس في الوقت الحالي ***

كيف يعمل؟

يعمل عن طريق استخدام /proc/kallsyms للعثور على جدول استدعاءات النظام والتحقق مما إذا كان عنوان استدعاء نظام تم العثور عليه عبر استغلال MELTDOWN يطابق العنوان المقابل في /proc/kallsyms.

البدء

انسخ المستودع، ثم شغّل make لتجميع المشروع، ثم شغّل meltdown-checker:

git clone https://github.com/raphaelsc/Am-I-affected-by-Meltdown.git
cd ./Am-I-affected-by-Meltdown
make
taskset 0x1 ./meltdown-checker

ماذا تفعل عندما تواجه:

  • Unable to read /proc/kallsyms...

    هذا لأن نظامك قد يمنع البرنامج من قراءة رموز النواة في /proc/kallsyms بسبب ضبط /proc/sys/kernel/kptr_restrict على 1. سيقوم الأمر التالي بالغرض:

    sudo sh -c "echo 0  > /proc/sys/kernel/kptr_restrict"
    
  • Unable to read /boot/System.map-.

    من المحتمل أن يكون السبب هو أن نظامك لا يحتوي على /boot مُحمّلًا. يعتمد هذا البرنامج على ذلك القسم، لذا ستحتاج إلى تثبيت قسم /boot أولاً.

*يرجى فتح مشكلة (issue) إذا كانت لديك فكرة حول كيفية العودة إلى نهج بديل في هذا السيناريو.
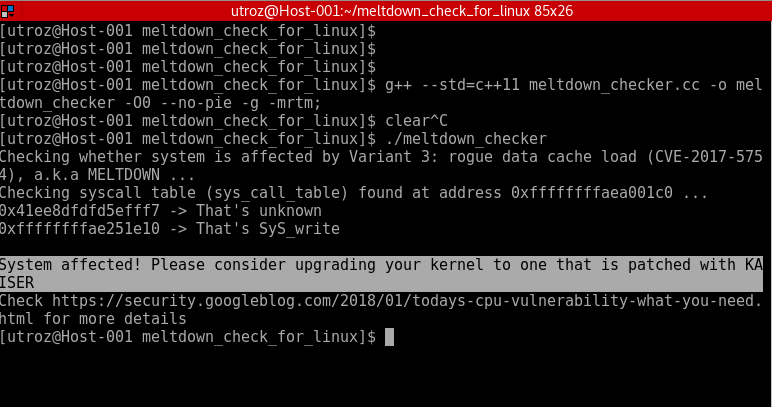
مثال على الإخراج لنظام متأثر بـ Meltdown:

Alt text

Checking whether system is affected by Variant 3: rogue data cache load (CVE-2017-5754), a.k.a MELTDOWN ...
Checking syscall table (sys_call_table) found at address 0xffffffffaea001c0 ...
0xc4c4c4c4c4c4c4c4 -> That's unknown
0xffffffffae251e10 -> That's SyS_write

System affected! Please consider upgrading your kernel to one that is patched with KAISER
Check https://security.googleblog.com/2018/01/todays-cpu-vulnerability-what-you-need.html for more details

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





