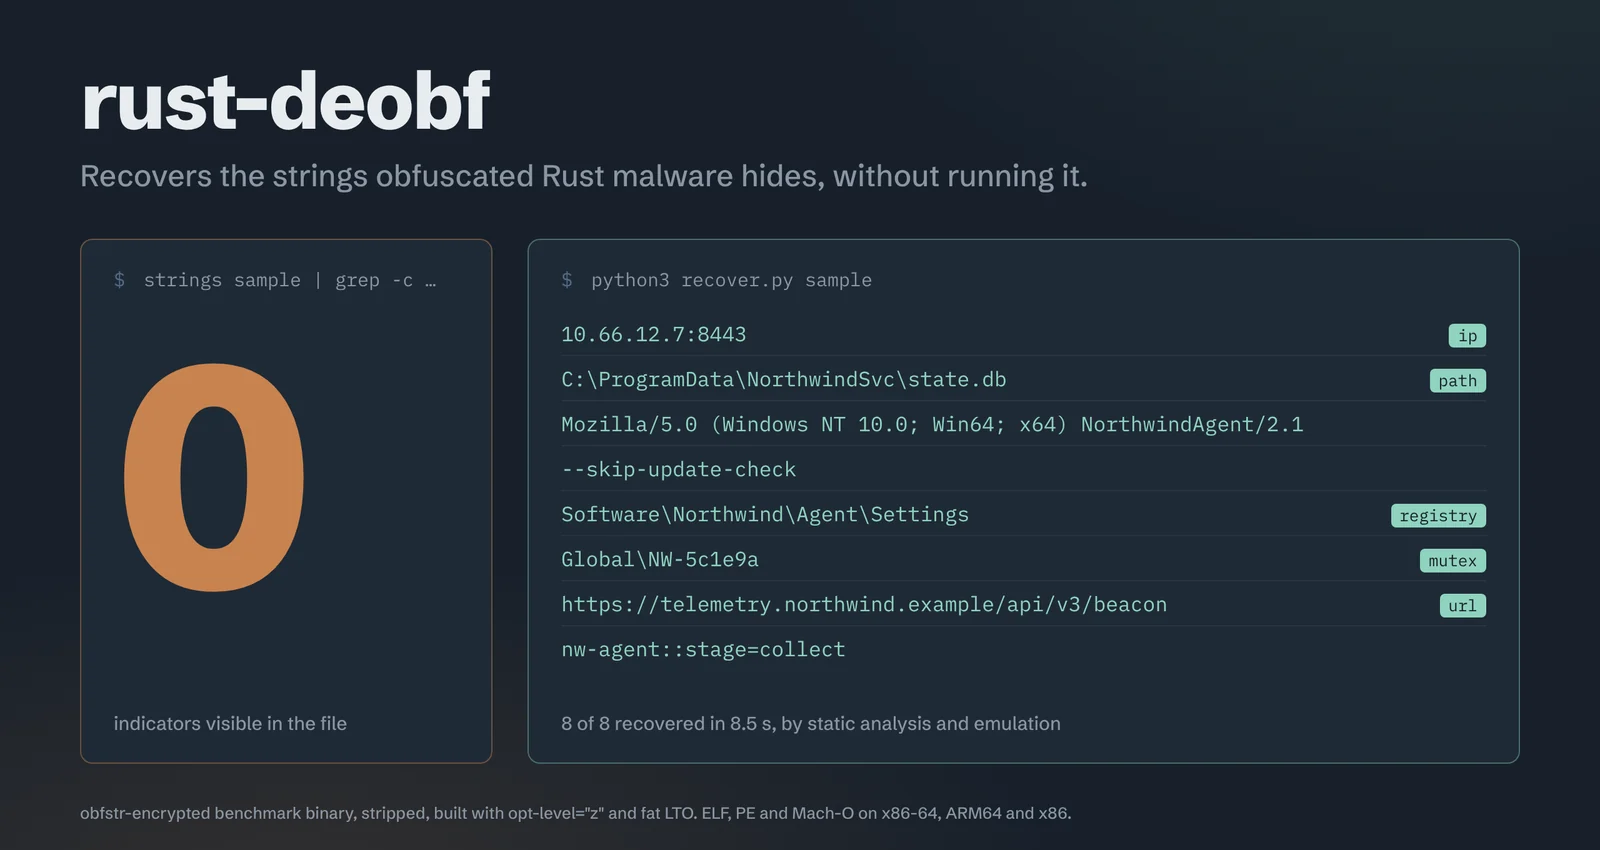
strings 什么都看不到。FLOSS 什么都看不到。rust-deobf 能看到 C2。
rust-deobf 能恢复混淆 Rust 二进制所隐藏的内容——C2 地址、文件路径、互斥体、注册表 键、配置——且无需运行样本。


一个按恶意软件发布方式构建的 stripped Rust 程序(opt-level="z"、fat LTO、panic=abort),
其八个指标由 obfstr 加密——这些字符串
位于一个结构体、match 分支、比较以及一个永不执行的分支中。它们从未被打印。
由一次真实运行的捕获输出渲染而成(Linux x86-64,rustc 1.97):文本为 逐字内容,颜色和打字动画为添加效果,约 8 秒的模拟等待被加速,且 输出被裁剪为解码后的字符串。下方的纯文本输出为同一次运行。
文件向你展示的内容:
$ B=build/scatter_obfstr__elf__size-lto__strip
$ strings $B | grep -ciE 'northwind|10\.66|NW-5c1e9a|skip-update'
0
rust-deobf 能恢复的内容(静态分析 + Unicorn 模拟;二进制文件从不被执行):
$ python3 scripts/recover.py $B
binary: scatter_obfstr__elf__size-lto__strip   format=ELF   arch=x86_64
  static x86-64 (recover_callsite): 0 strings  decoders=9  seconds=0.2
  emulation (recover_emulate): 8 strings  functions=416/416  timed_out=False  workers=1  seconds=6.8

== decoded strings ==
  10.66.12.7:8443   [ip]
      function 0xf20c  (emulation)
  C:\ProgramData\NorthwindSvc\state.db   [path]
      function 0xf20c  (emulation)
  Mozilla/5.0 (Windows NT 10.0; Win64; x64) NorthwindAgent/2.1
      function 0xf20c  (emulation)
  --skip-update-check
      function 0xf443  (emulation)
  Software\Northwind\Agent\Settings   [registry]
      function 0xf51b  (emulation)
  Global\NW-5c1e9a   [mutex]
      function 0xf5a8  (emulation)
  https://telemetry.northwind.example/api/v3/beacon   [url]
      function 0xfd58  (emulation)
  nw-agent::stage=collect
      function 0xfd58  (emulation)
10 秒内完成 8/8,每个字符串都被标记并追溯到构建它的函数。
使用 ONLY=scatter_obfstr PROFILES=size-lto FORMATS=elf bash scripts/build_all.sh 复现
(输出已裁剪为解码后的字符串)。(输入是一个良性基准
程序;每个植入的字符串都列在 bench_src/manifest.json 中。)
Rust 恶意软件正在增加,而其反混淆工具实际上处于缺失状态。FLOSS —— 标准的开源字符串反混淆器 —— 从常见的 Rust 混淆 crate 中什么也恢复不出来:
| 混淆器 | strings | FLOSS | rust-deobf |
|---|---|---|---|
| litcrypt / litcrypt2 | 0/5 | 0/5 | 5/5 |
| obfstr(内联 XOR+ADD) | 0/5 | 0/5 | 5/5 |
| cryptify(默认密钥) | 0/5 | 0/5 | 5/5 |
| muddy(ChaCha20-Poly1305 AEAD) | 0/5 | 0/5 | 5/5 |
| 紧凑栈字符串 | 0/5 | 0/5 | 5/5 |
| 手工编写的 XOR / ADD / SUB | 0/5 | 0/5 | 5/5 |
Canary 基准测试,release 构建,ELF 和 PE x86-64 与 AArch64,已剥离符号和未剥离符号。完整表格, 包括需要动态恢复的一个案例(使用自定义密钥的 cryptify),见 结果。
在真实样本上:EDDIESTEALER(PE)—— 32 个混淆字符串,包括其隐藏的 C2 域名和 URL 路径,而静态工具和 FLOSS 恢复出 0 个。AmnesiaStealer(macOS Mach-O)—— C2 外传 URL、 加密剪贴板劫持配置、暂存路径。更多内容见下文。
字符串反混淆 — 静态调用点恢复(数秒)+ 一个 Unicorn 模拟引擎,带有
真实加载器、C 运行时、路径探索和全局构造函数重放。可恢复仅在某个 match 分支中
或永不执行的分支上构建的字符串。
单屏 SOC 分诊 — soc_triage.py:格式/架构、Rust 工具链、crate 能力
指纹(网络 / 加密 / 侦察 / 持久化 / 暂存)、按类型分组的指标,以及
带有证据的校准 LOW / MEDIUM / HIGH 信号。--json 用于 SIEM,--fail-on HIGH
用于脚本化门控。--fast(元数据 + 字面指标,不解码)随二进制
大小扩展:小样本不到一秒,20 MB 二进制约 20 秒。
多架构、多格式 — 跨 ELF、PE 和 Mach-O 的 x86-64、ARM64 和 32 位 x86。
契合你的工作流 — FLOSS 兼容导出(--floss-json)、无头 Ghidra 注释
(plate 注释、书签、重命名)、通过字节签名识别库函数
(剥离二进制中的 lib_<name>)、对目录的批处理模式(--jsonl)。
静态脱壳 — unpack.py 模拟脱壳存根(UPX 及类 UPX;PE 和 ELF,
x86-64 / x86 / AArch64)至原始入口点,雕刻 stage-2,并恢复存根重建的
导入表 — 无需运行样本。已在 UPX 打包的 PE32/PE32+ 和
AArch64 ELF 上验证(OEP = 打包前二进制的入口),并与实时
Frida dump 交叉核对(99% 一致)。
超越字符串 — 配置/C2 提取、哈希混淆的 API 导入解析、控制流平坦化检测与重建(x86-64 和 AArch64,
已在 goldberg、OLLVM -fla 和真实 LLVM-18 平坦化 pass 上验证)、MBA / 不透明谓词
化简(使用 Z3)、Rust trait 对象 vtable 恢复(recover_types.py),以及
优化逆转(跳转表反切换、展开循环检测 — premium/opt_reverse.py)。
剥离二进制中的 Rust 惯用法 — recover_idioms.py 恢复每个
println! / format! / panic! 位置的格式字符串(两种 fmt::Arguments 编码:较新 rustc 的紧凑
模板和较旧的 pieces 数组),将边界 / 溢出 / unwrap panic 路径标记为冷
安全检查并附其 file:line:col,标记 drop / dealloc 调用和类枚举
(Option/Result?)返回,并在 Ghidra 中注释所有这些 — 无需符号(在
rustc 1.97 和 1.99.1 构建的 x86-64 / AArch64 / i386 ELF 和 x86-64 / i386 PE 上测量)。
代码虚拟化 — detect_vm.py 标记 VMProtect/Themida/Tigress 风格字节码 VM;
高级反虚拟化器将其还原。从具有随机化操作码和加密操作数的 VM 中,
它重建:
return (((a0 > 1000) & (((((a0 * 31) + a1) ^ (a0 >> 3)) % 97) == 0)) ? (a1 + a0) : 0xffffffff);
— 函数的精确源码。
设计上安全 — 默认采用静态分析 + 模拟执行:模拟执行在 Unicorn 下运行二进制的函数,而非二进制本身。动态(Frida)恢复为可选功能,且仅适用于隔离的虚拟机。
异步状态机 — recover_async.py 可在剥离符号的二进制文件(x86-64 / AArch64,ELF / PE)中定位每个 async fn / 异步块的状态机:状态存放位置、状态 → 恢复目标、每个 .await 的内部 poll(直接调用、dyn Future vtable 或内联)构成的嵌套图、协程的源码行号,以及异步运行时(tokio 等)—— 以 rustc 的 "async fn resumed after completion" panic 信息为锚点。
在 strip 后仍保留的 Rust 元数据 — rustc 版本、带精确版本的第三方 crate,以及 panic 位置,均可从编译器在每个 Rust 二进制文件中留下的源码路径重建(无需 cargo-auditable)。
反编译器的字符串视图、strings、FLOSS —— 任何从文件中读取字符串的工具 —— 都只能显示文件中确实存在的字节。混淆 crate 确保明文永远不会出现在文件中,因此读取反编译器的 AI 代理看到的和你一样是空无一物。rust-deobf 则为其提供事实依据。
它是一个带 JSON 输出的 CLI,因此任何能执行 shell 命令的代理(Claude Code、Codex、Cursor 等)都可以在它已驱动的任何反编译工具旁调用它:
python3 scripts/soc_triage.py sample.bin --json      # one-screen facts: toolchain, crates, IOCs, signal
python3 scripts/recover.py   sample.bin --json       # every decoded string + the function that builds it
scripts/ghidra_run.sh sample.bin                     # write them into the Ghidra decompiler as plate comments
python3 scripts/mcp_server.py                         # or serve recover/triage/metadata/detect as MCP tools
更喜欢使用类型化工具而不是 CLI 解析?scripts/mcp_server.py 通过 stdio 将 detect / metadata / triage / recover 暴露为 MCP 工具(无需第三方包),因此 agent 可以用 JSON schema 调用它们,并得到结构化的 JSON 返回。而 scripts/export_rules.py 会将恢复出的事实转换为 capa 规则和 YARA 规则(Mandiant 检测格式),用于混淆 crate,以及从恢复出的解码器惯用模式和哈希混淆导入中生成——--static-only 会为任意语料库输出 crate 家族规则集。
将 rust-deobf 的 MCP 服务器与反编译器 MCP 服务器并排运行,agent 就可以将恢复出的事实直接写入它所读取的视图中:在构建字符串的函数上以及每个解码器调用点上标注解码后的字符串,为识别出的 std/crate 函数标注 lib_* 名称,标注 vtables 及其方法、panic Location 记录,以及在入口点标注工具链/crates/triage 信息。例如,Claude Code:
claude mcp add rust-deobf -- python3 /path/to/rust-deobf/scripts/mcp_server.py
claude mcp add ghidra -- uvx --from git+https://github.com/LaurieWired/GhidraMCP ghidra-mcp \
    --ghidra-server http://127.0.0.1:8080/
# or IDA: claude plugin install ida-pro-mcp@mrexodia   (plugin at http://127.0.0.1:13337/mcp)