 kaandemir993/stealc-stealer-runtimebroker-hollowing-c2-extraction-payload-extraction-analysis
StealC Stealer 逆向工程分析,这是一款信息窃取程序,利用 RuntimeBroker.exe 镂空、C2 基础设施和载荷提取。包含 cookies.sqlite、ShellExecuteEx 以及多个 C2 IP 地址。

Process Hacker 内存分析显示,StealC Stealer 对 RuntimeBroker.exe 执行进程镂空,并建立与多个 C2 服务器的连接。
RuntimeBroker.exe(PID 14900)。http://87.120.196.171/http://95.85.251.18/http://193.148.56.97/https://31.77.9.121/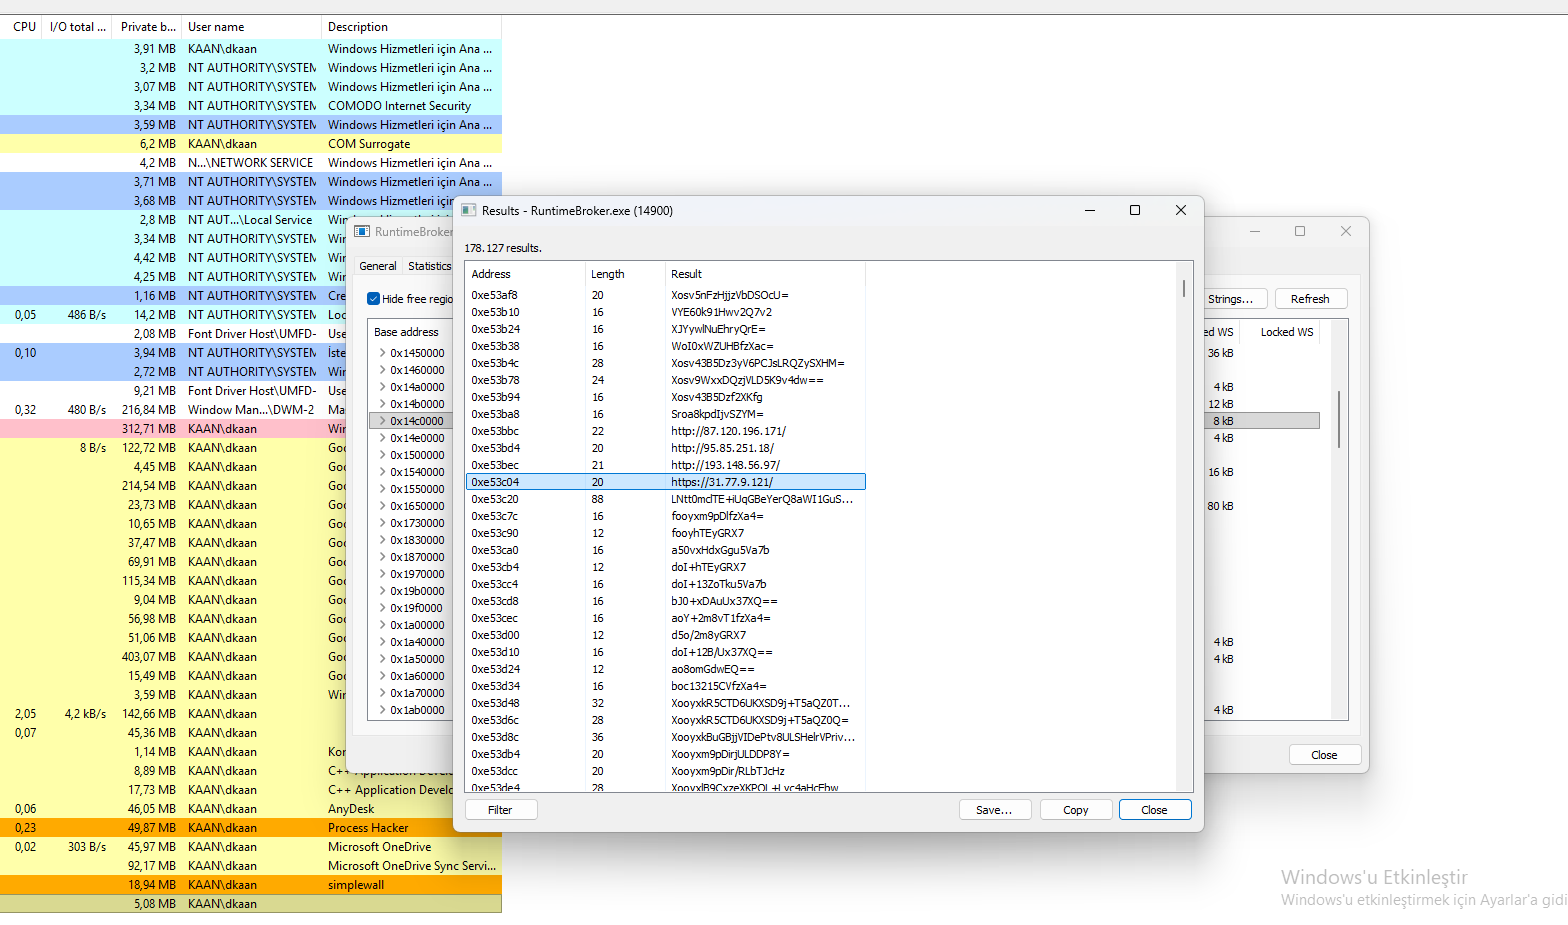 Process Hacker 视图显示 RuntimeBroker.exe 字符串及 C2 IP 地址。
Process Hacker 内存分析揭示了 StealC Stealer 用于数据外泄和命令传递的大量 C2 域名列表。
easyjet.com – C2 域名。easythe.com – C2 域名。ebookers.com – C2 域名。ecomlead.com – C2 域名。ecruises.com – C2 域名。egroupware-italia.it – C2 域名。egroupware.de – C2 域名。egroupware.net – C2 域名。egroupware.org – C2 域名。einheiten-umrechnen.de – C2 域名。einmalmitprofits.at – C2 域名。elmerchocolate.net – C2 域名。elsevierfctch.com – C2 域名。emedixus.com – C2 域名。enverity.com – C2 域名。easyjet.com)有助于避免检测。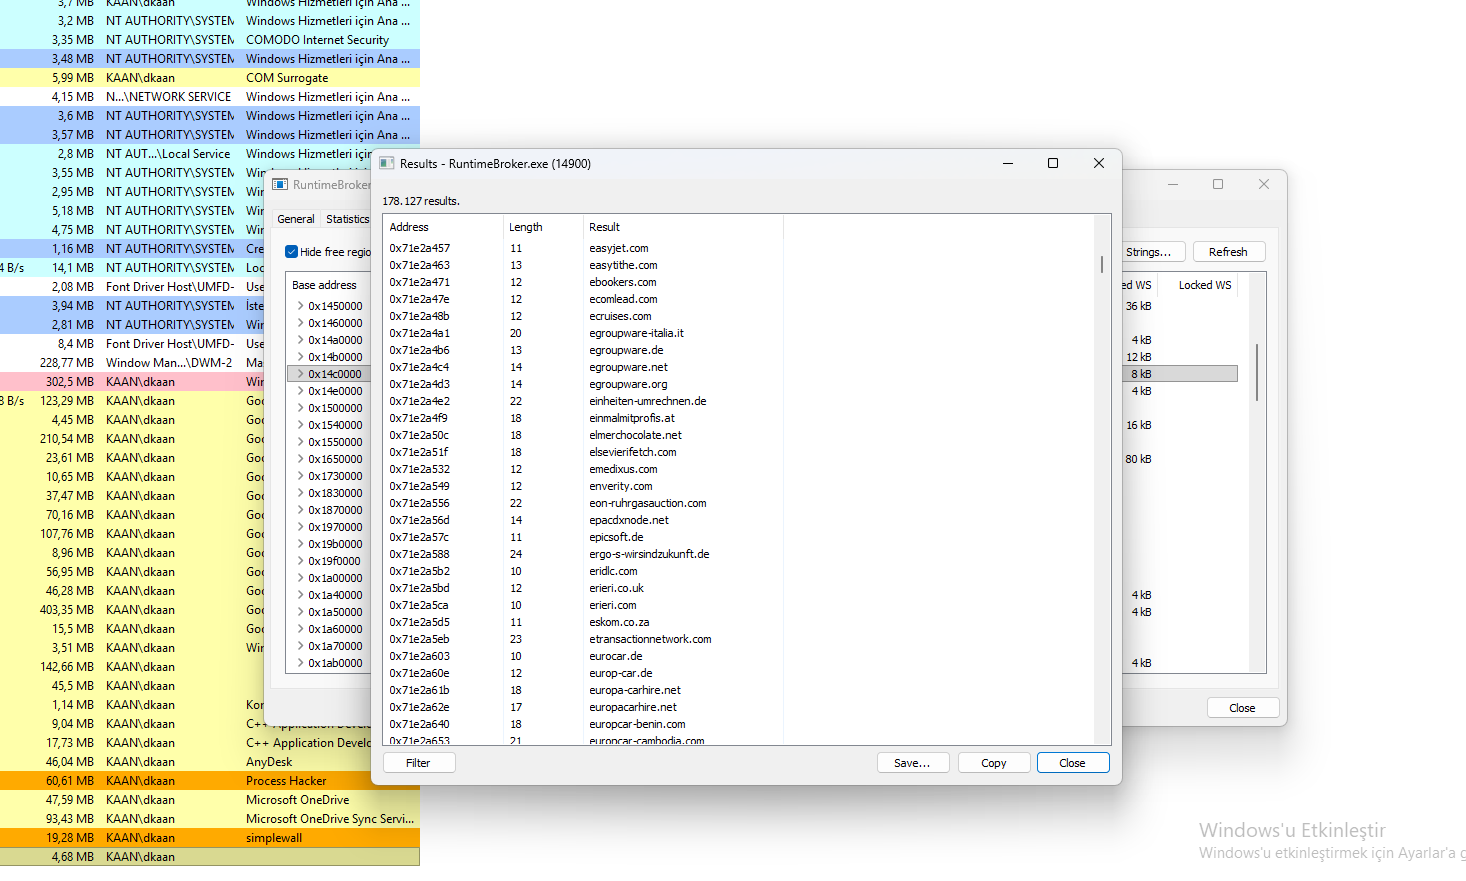 Process Hacker 视图显示 StealC Stealer 使用的 C2 域名。
对 RuntimeBroker.exe 的 Process Hacker 内存分析显示,StealC Stealer 针对浏览器 Cookie,并使用系统操纵 API。
cookies.sqlite – 针对浏览器 Cookie 数据库(Firefox)。ShellExecuteExA – 执行程序或打开文件。GetSystemTimes – 检索系统计时信息。wow64base.dll – 32 位兼容层(规避)。agent_version – 恶意软件版本标识符。browser_type – 标识目标浏览器。FindWindowA – 定位窗口(UI 交互)。CreatePipe – 创建用于进程间通信的管道。LoadLibraryA – 加载额外的 DLL。cookies.sqlite 证实了 Cookie 数据窃取。ShellExecuteExA 和 CreatePipe 表明存在命令执行。wow64base.dll 有助于绕过 64 位安全控制。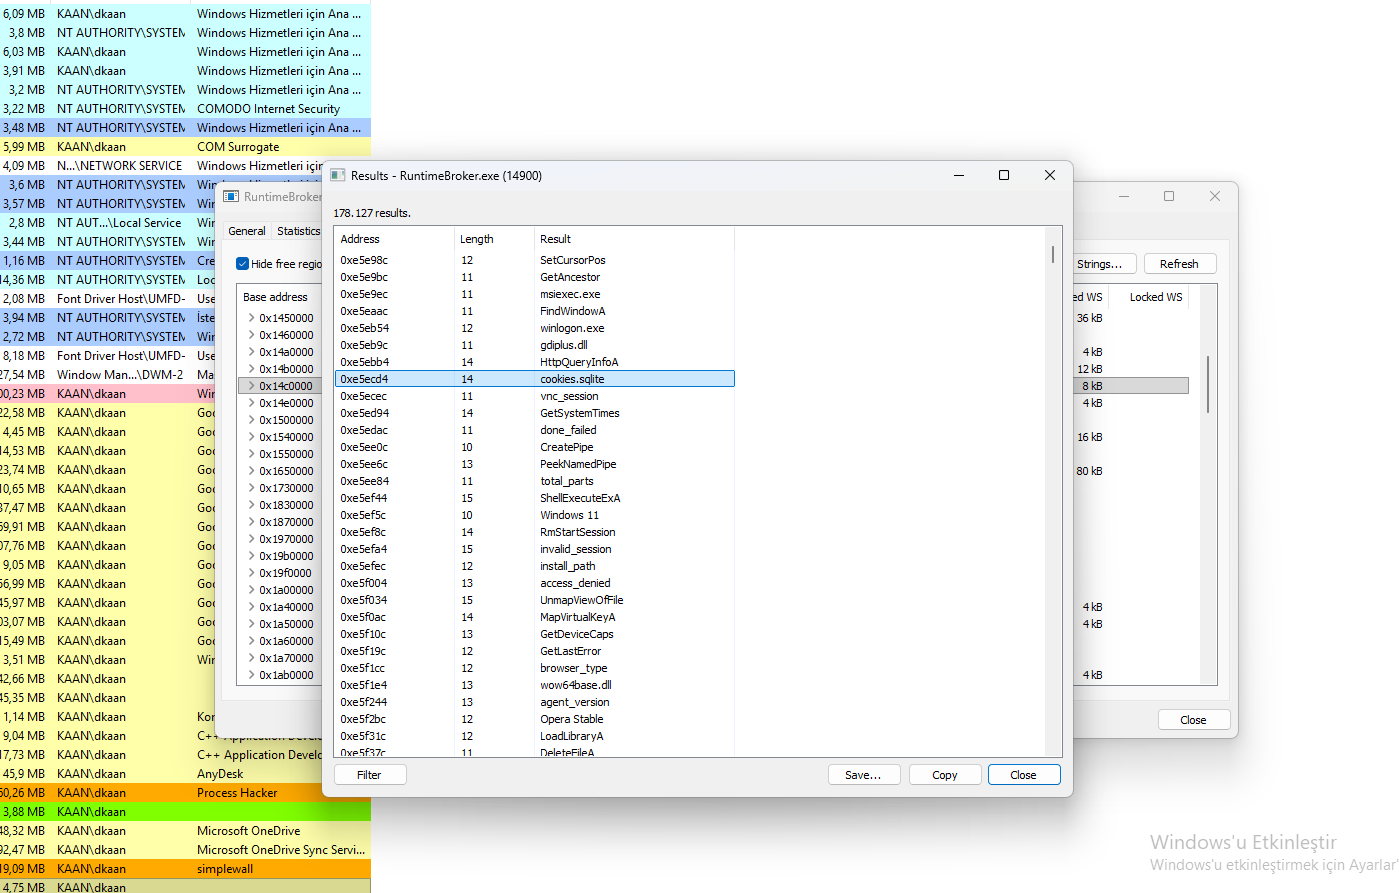 Process Hacker 视图显示
cookies.sqlite、ShellExecuteExA 及其他系统 API。
对 cookies.sqlite 文件的 Binary Ninja 分析揭示了 StealC Stealer 使用的 API 调用和系统函数列表。
GetClassNameA – 检索窗口类名(UI 交互)。ShellExecuteExW – 执行程序或打开文件。VirtualAlloc – 分配内存(注入)。VirtualFree – 释放内存(清理)。GetMenuItemID – 检索菜单项 ID(UI 操纵)。IsWow64Process – 检测 64 位操作系统上的 32 位进程(规避)。upload_file – 将窃取的数据上传到 C2。update_cookies – 更新 Cookie 数据(持久化)。ShellExecuteExW 和 VirtualAlloc 实现代码执行。IsWow64Process 有助于绕过 64 位安全机制。upload_file 证实了数据窃取行为。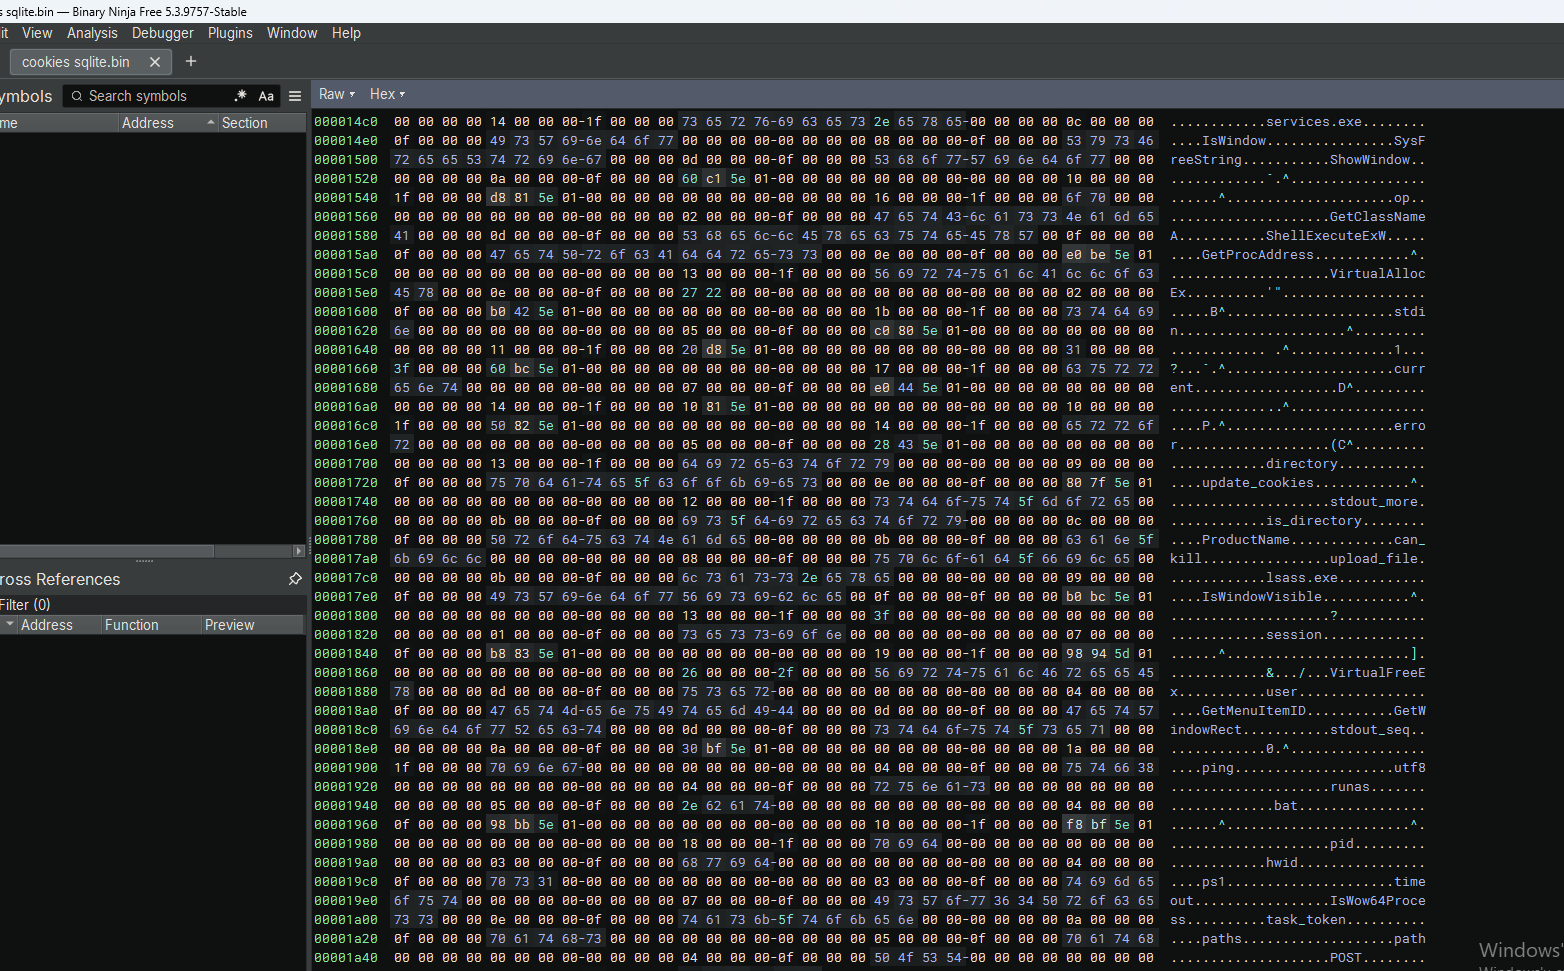 Binary Ninja 视图,显示
cookies.sqlite 中的 ShellExecuteExW、VirtualAlloc 及其他 API。
对 ShellExecuteEx 函数的 Binary Ninja 分析揭示了 StealC Stealer 所使用的系统进程列表、C2 通信函数以及数据窃取 API。
winlogon.exe – 针对 Windows 登录进程(权限提升)。vdrsvc.exe – 针对服务进程(规避检测)。HttpQueryInfoA – 检索 HTTP 标头(C2 通信)。cookies.sqlite – 针对浏览器 Cookie(数据窃取)。vncdll – 与 VNC 相关的 DLL(远程访问)。PeekNamedPipe – 从命名管道读取数据(IPC)。VirtualFree – 释放内存(清理)。UnmapViewOfFile – 取消映射文件(清理)。GetSystemTimes – 检索系统时间(反调试)。winlogon.exe 是高价值目标。HttpQueryInfoA 用于基于 HTTP 的 C2。cookies.sqlite 证实了 Cookie 窃取行为。vdrsvc.exe 和 GetSystemTimes 有助于避免被发现。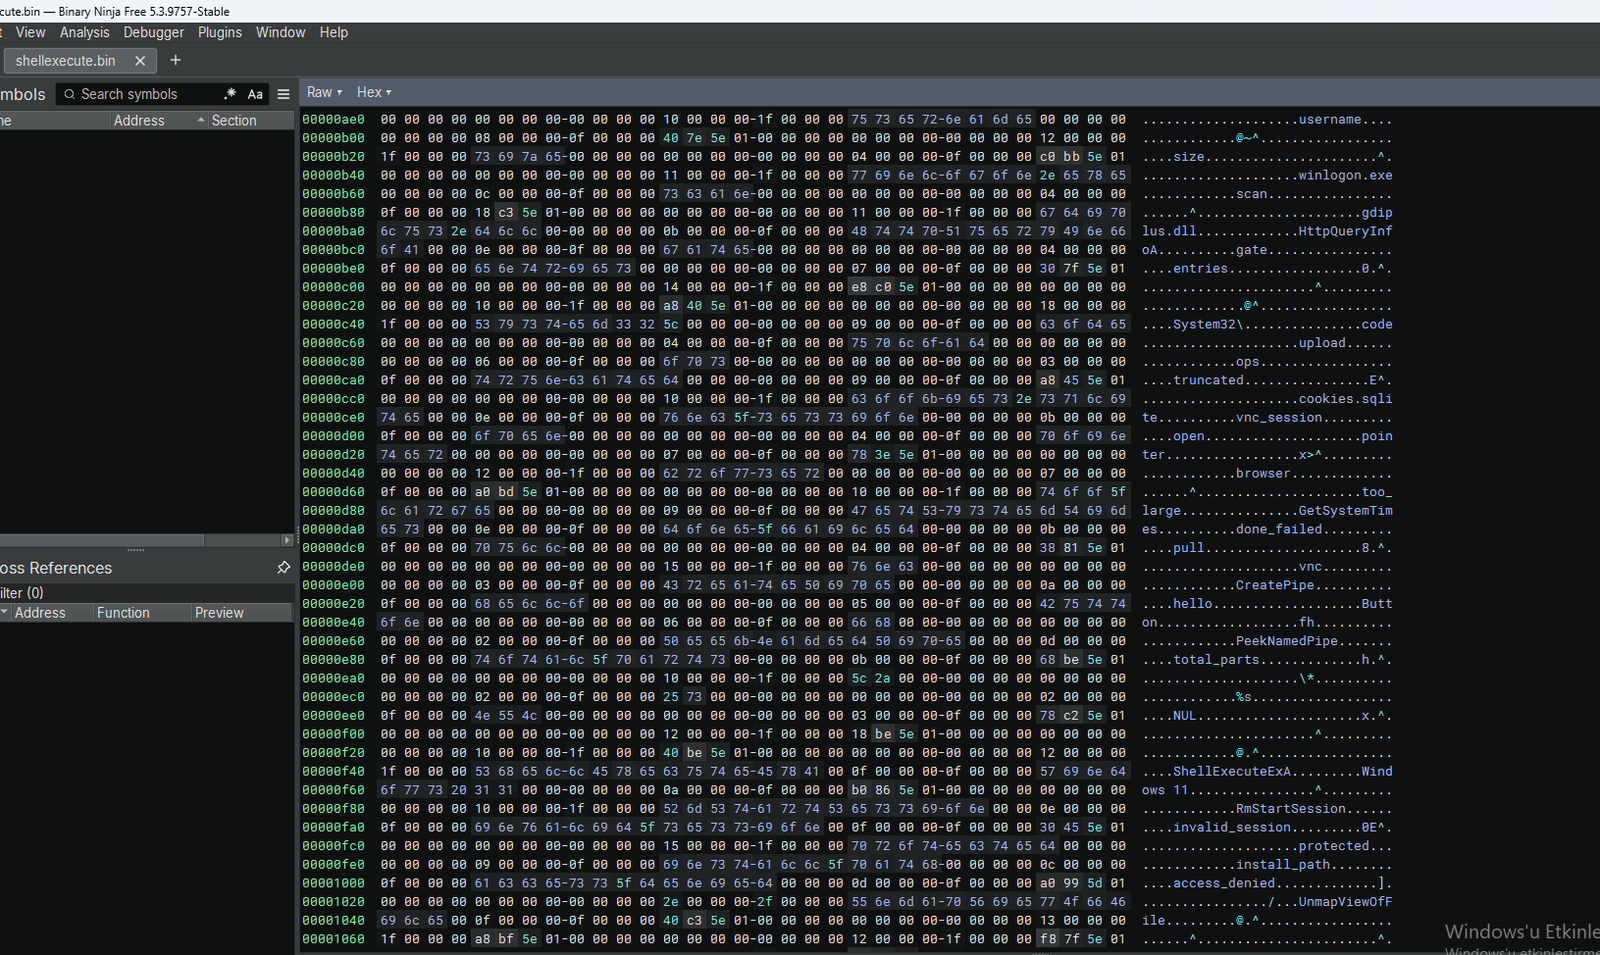 Binary Ninja 视图,显示
winlogon.exe、HttpQueryInfoA、cookies.sqlite 及其他 API。
本次分析发现了 StealC Stealer,这是一个复杂的窃密程序,它利用进程镂空技术注入 RuntimeBroker.exe,使用多个 C2 服务器,并具备广泛的数据窃取能力。
RuntimeBroker.exe(PID 14900)。87.120.196.171、95.85.251.18、193.148.56.97、31.77.9.121)和域名(easyjet.com、ebookers.com、ecomlead.com 等)。cookies.sqlite 获取浏览器 Cookie 数据。ShellExecuteExA、VirtualAlloc、IsWow64Process 和 GetSystemTimes。upload_file 和 update_cookies 发送窃取的数据。87.120.196.171、95.85.251.18、193.148.56.97、31.77.9.121。easyjet.com、ebookers.com、ecomlead.com 等。cookies.sqlite 的访问。RuntimeBroker.exe 中的 ShellExecuteExA 和 VirtualAlloc 调用。所分析的 StealC Stealer 样本可在 MalwareBazaar 上获取,供希望自行分析的人员使用:
🔗 MalwareBazaar 上的 StealC Stealer 样本
使用的工具: Process Hacker、Binary Ninja、x64dbg

