 #1
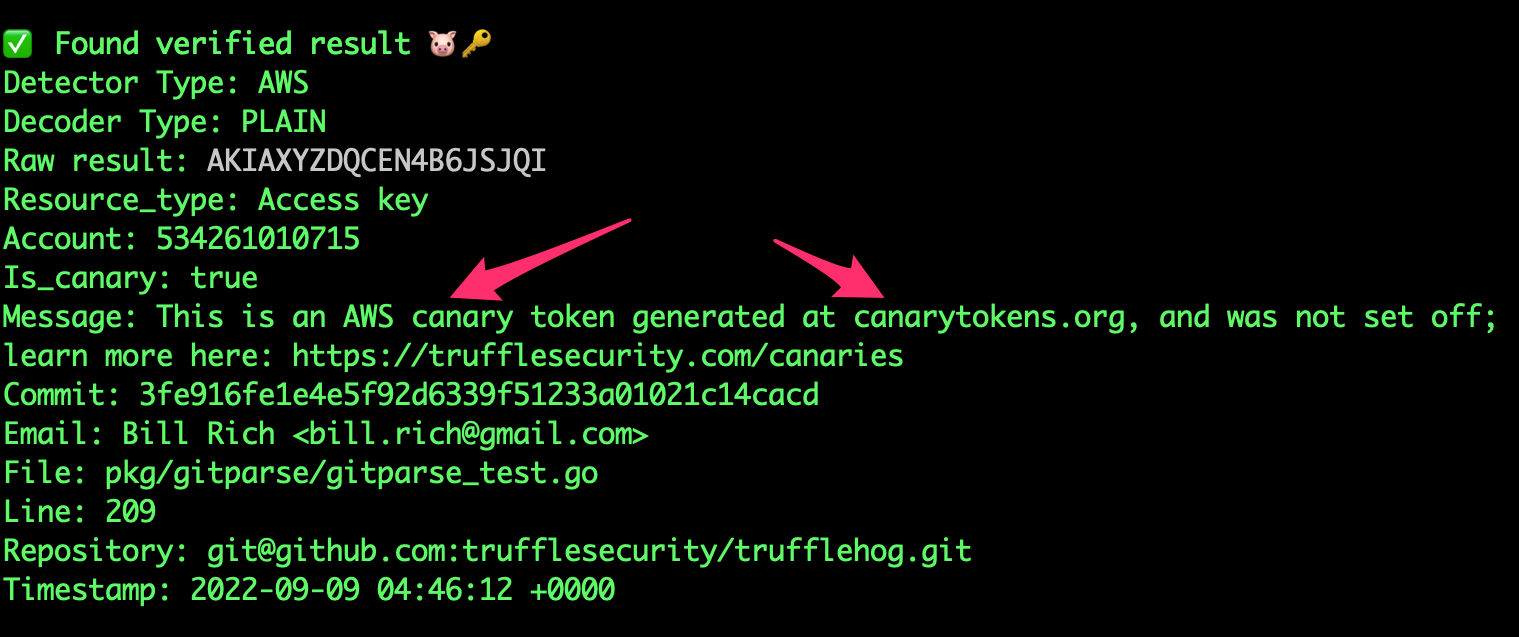
 gitleaks/gitleaks
快速、开源的静态分析工具,用于检测git仓库、文件和stdin流中硬编码的机密(如密码、API密钥和令牌),具有可自定义的规则引擎。
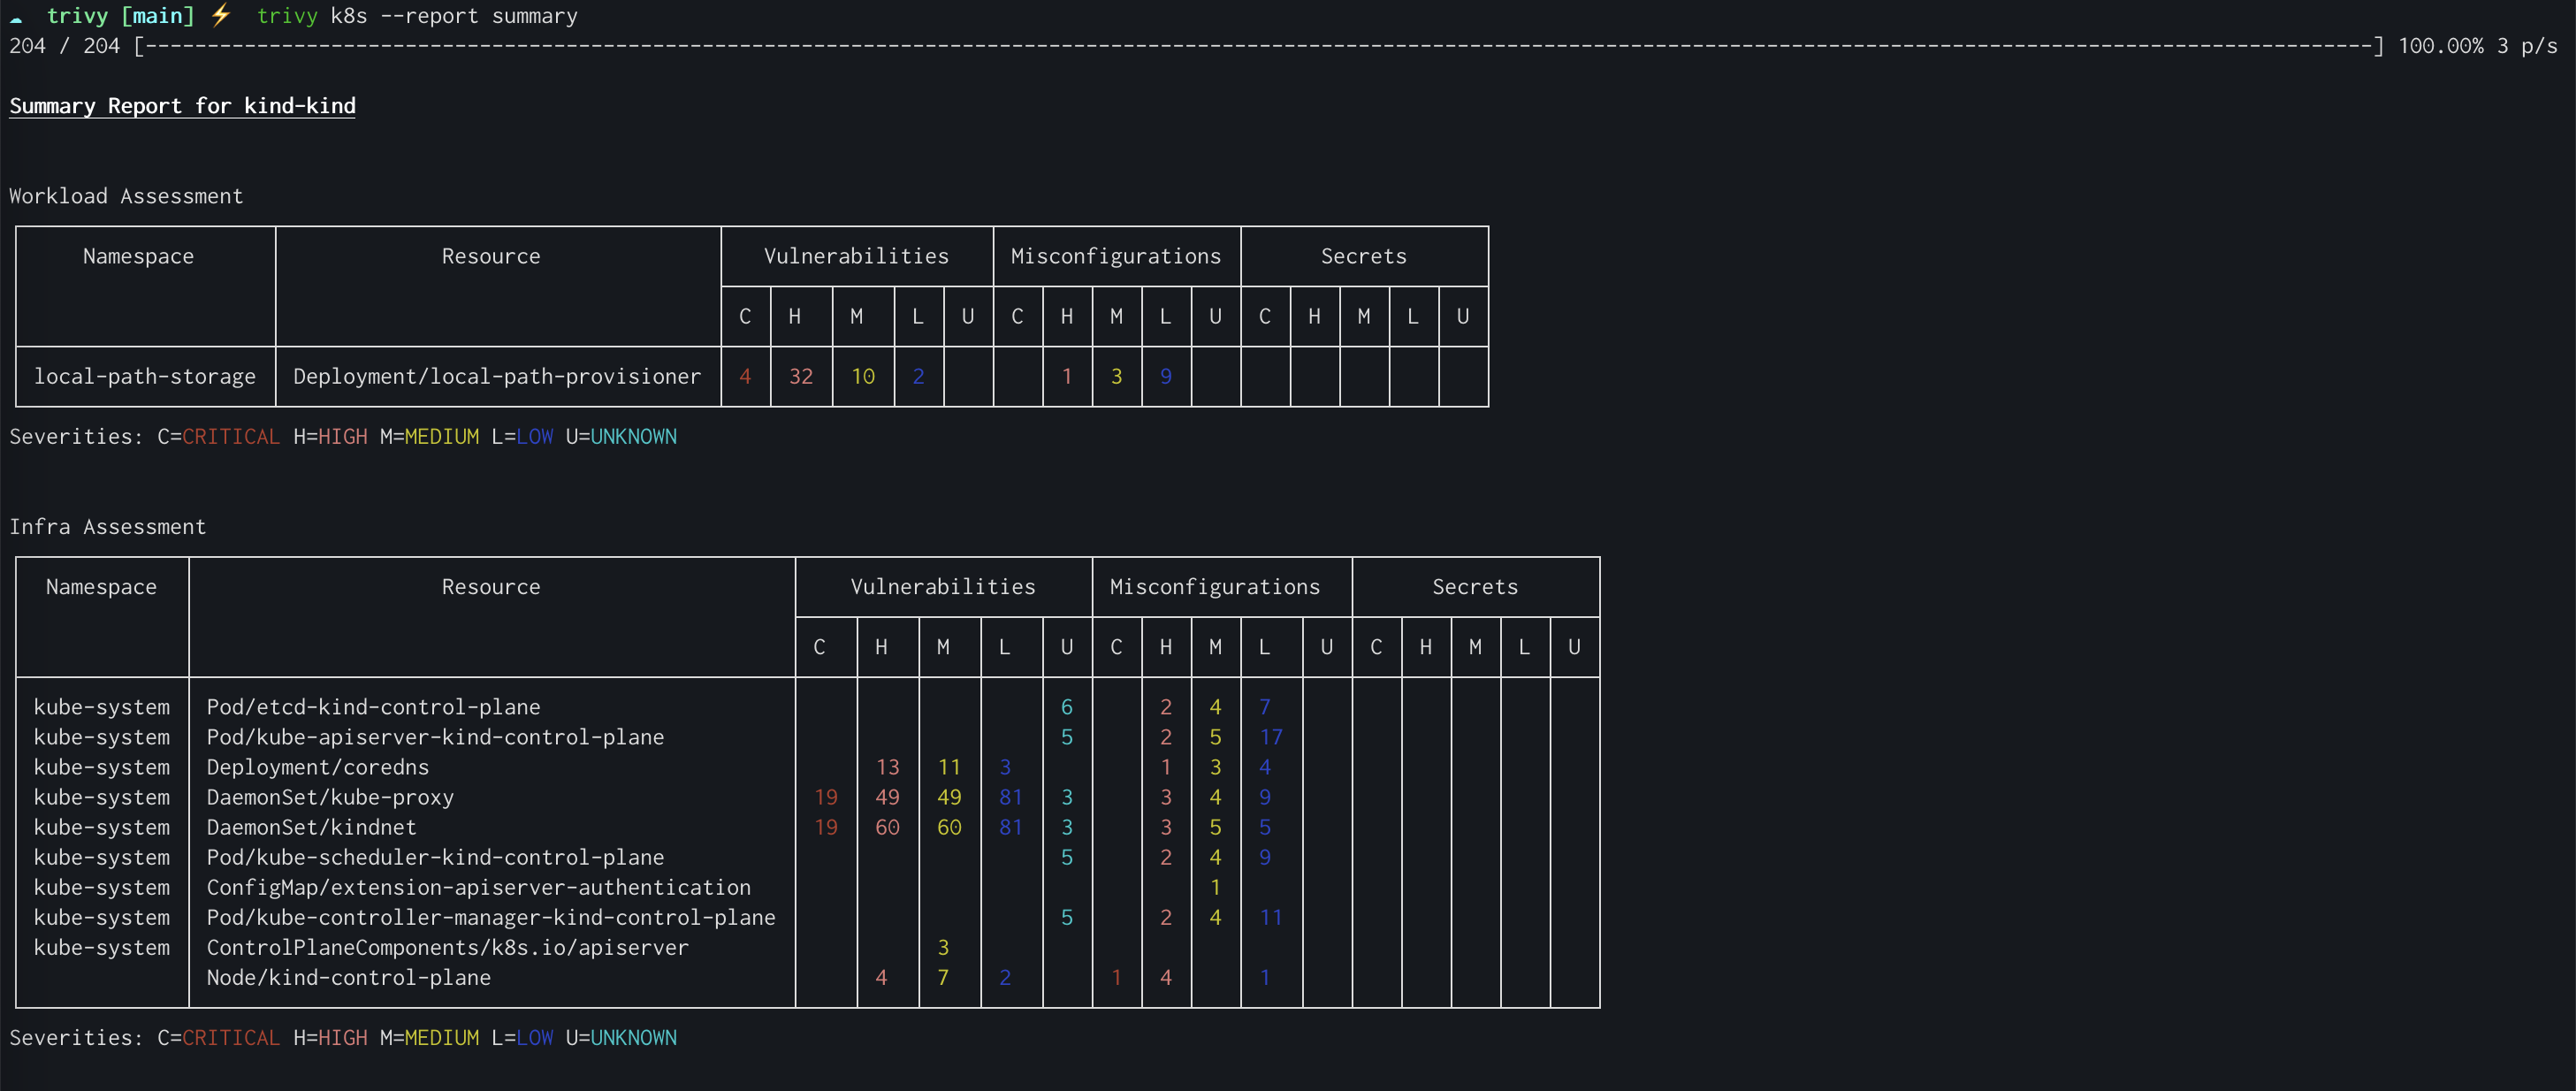 aquasecurity/trivy
在容器、Kubernetes、代码仓库、云环境等中发现漏洞、错误配置、密钥、SBOM
 nvidia/skillspector
Security scanner for AI agent skills. Detect vulnerabilities, malicious patterns, security risks, prompt injection, data exfiltration, and…
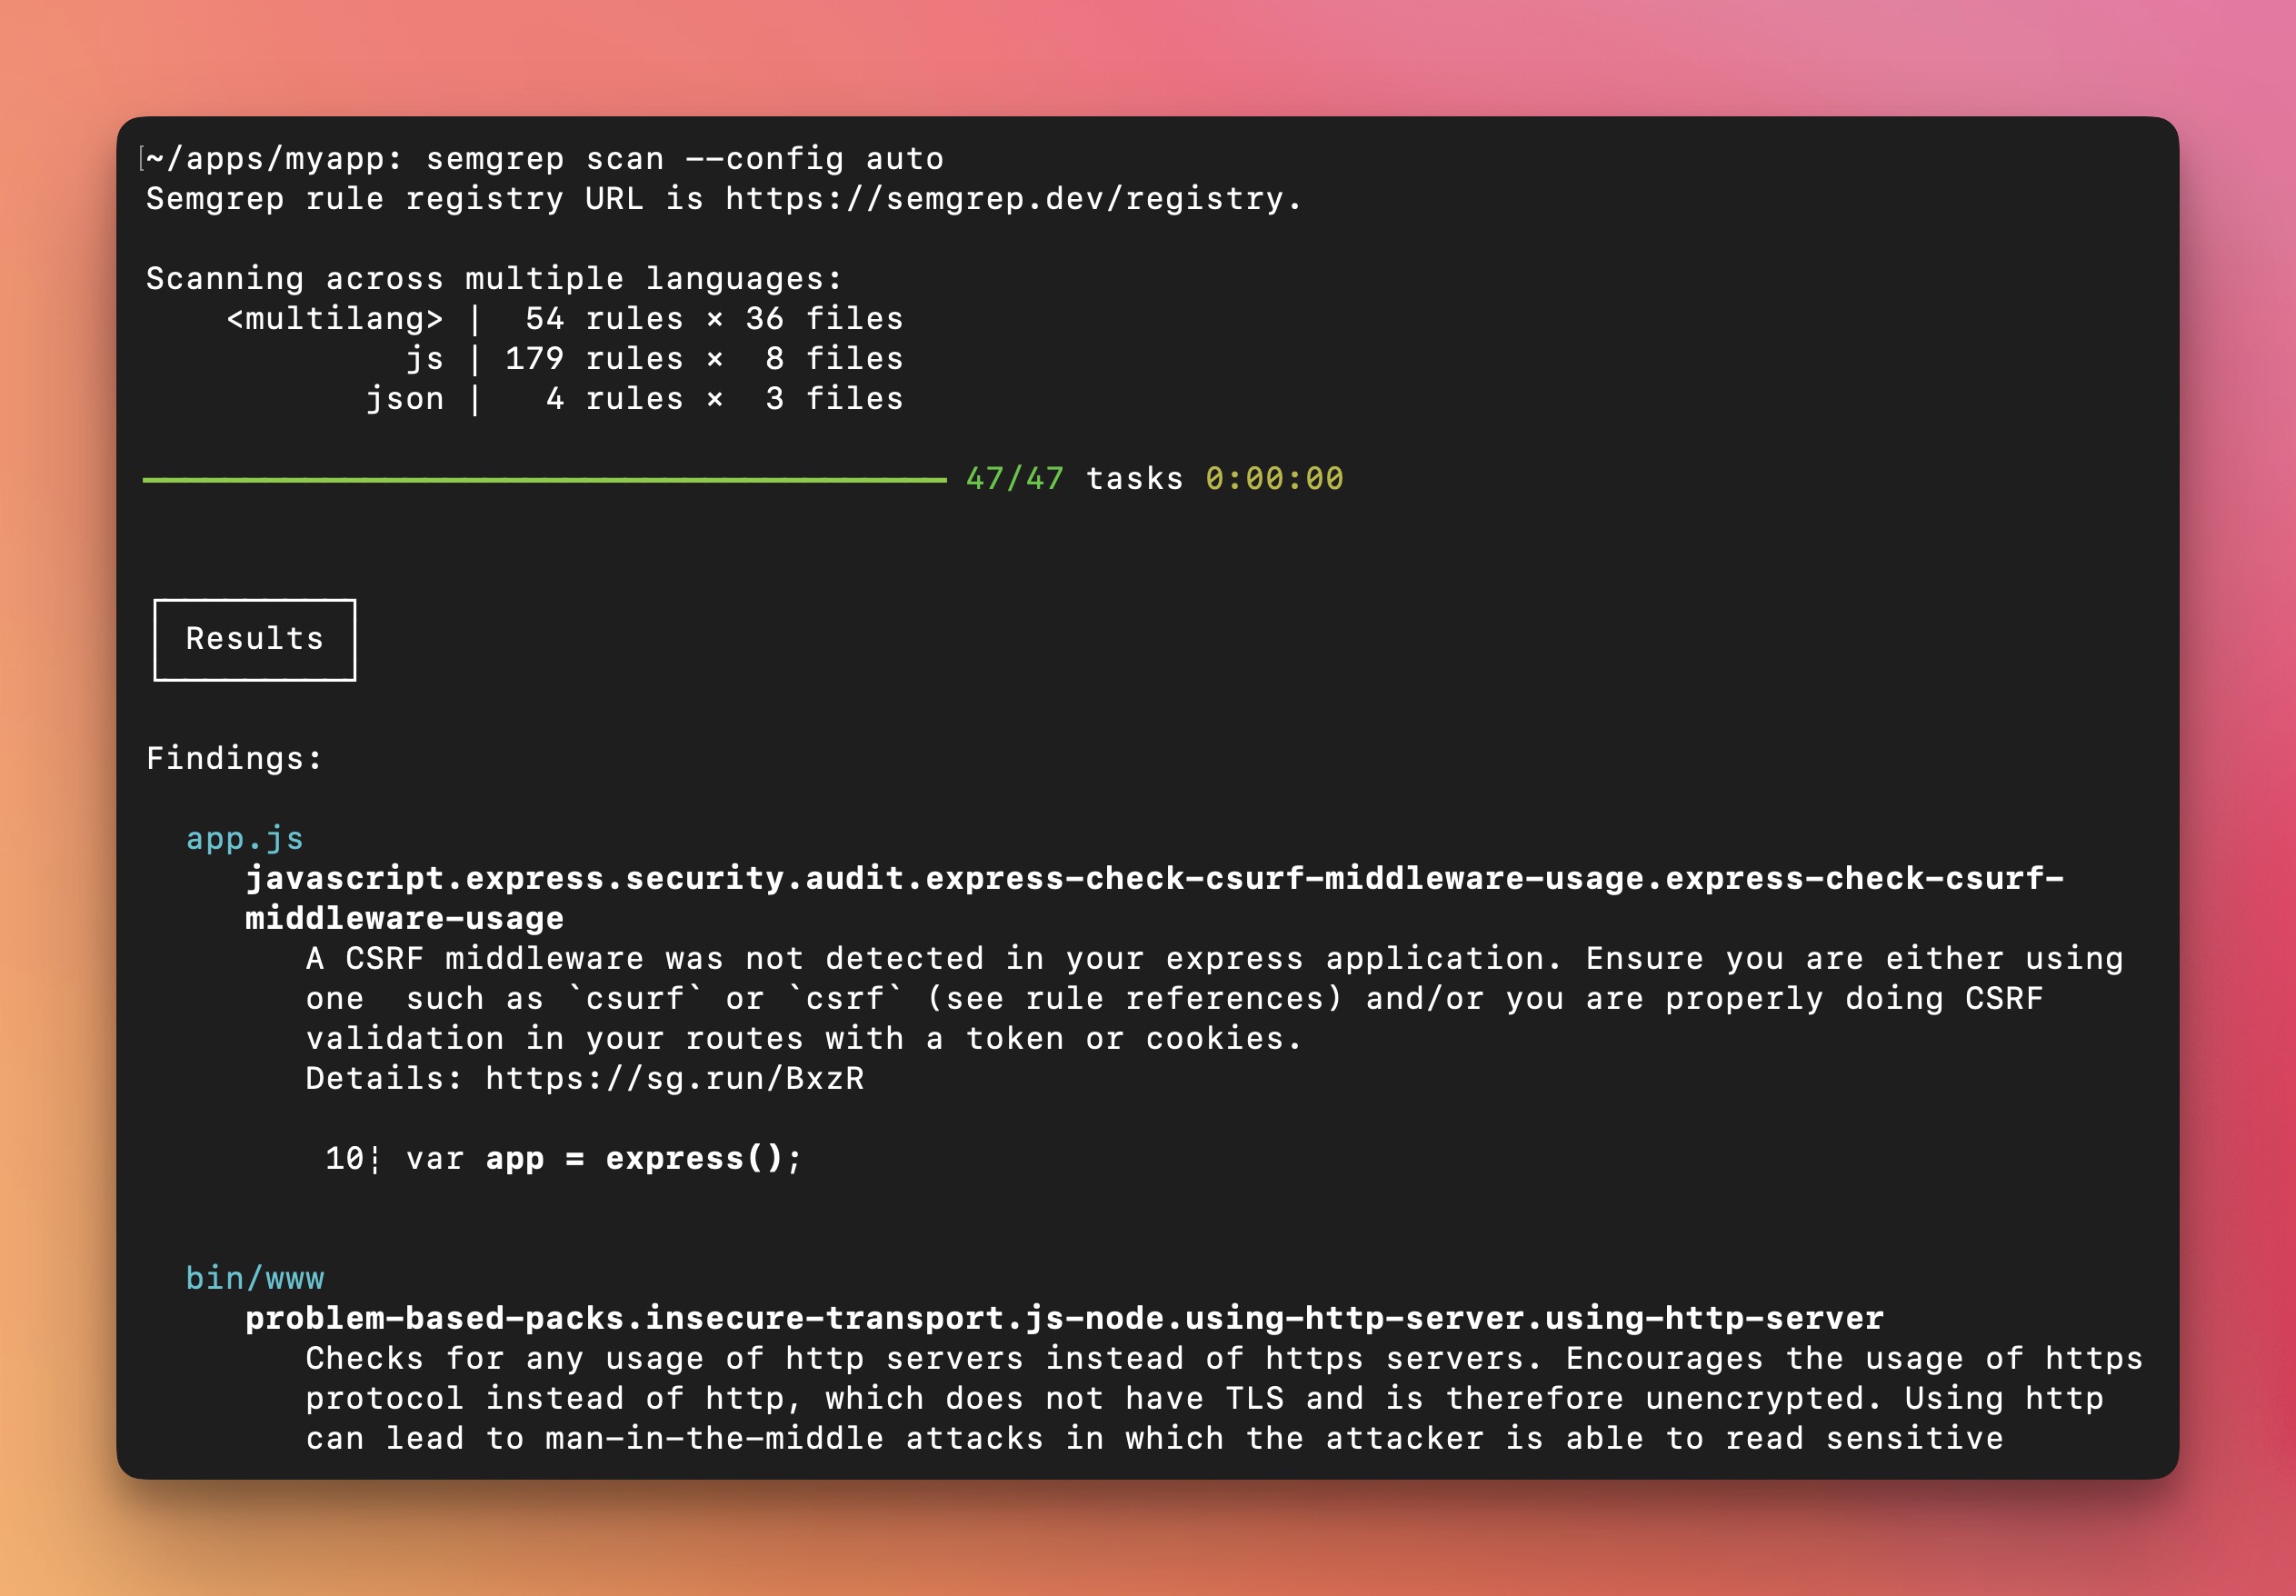 semgrep/semgrep
Lightweight static analysis for many languages. Find bug variants with patterns that look like source code.
 trailofbits/skills
Trail of Bits Claude Code 技能,用于安全研究、漏洞检测和审计工作流程
 vercel-labs/deepsec
基于智能体的漏洞扫描器,专为大型代码库设计。利用LLM通过正则匹配器和AI调查发现难以检测的安全问题,支持CI/PR集成和分布式执行。
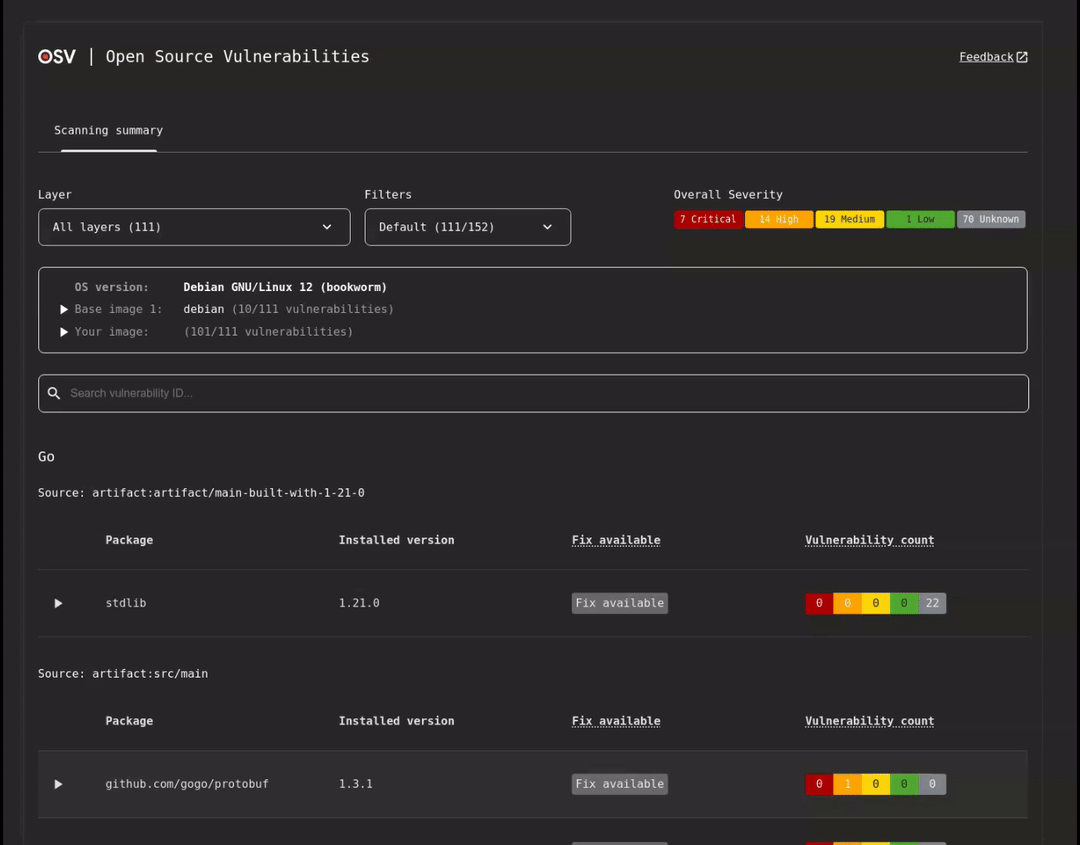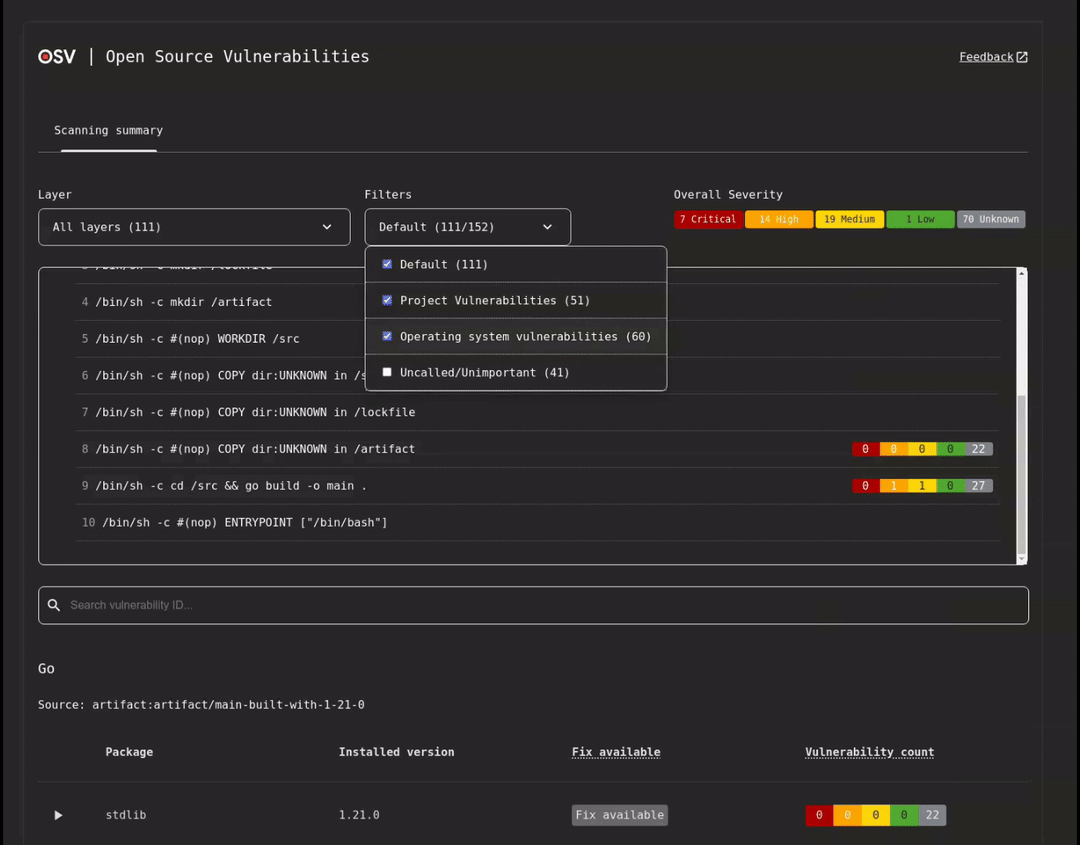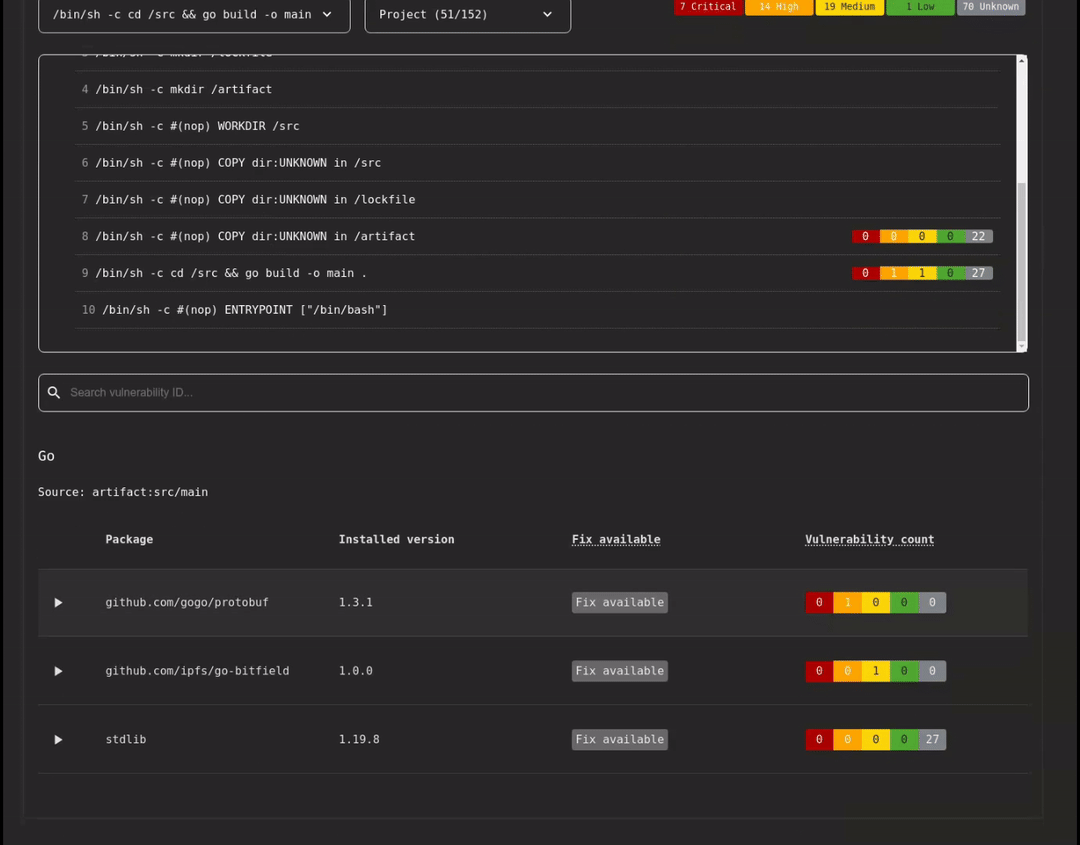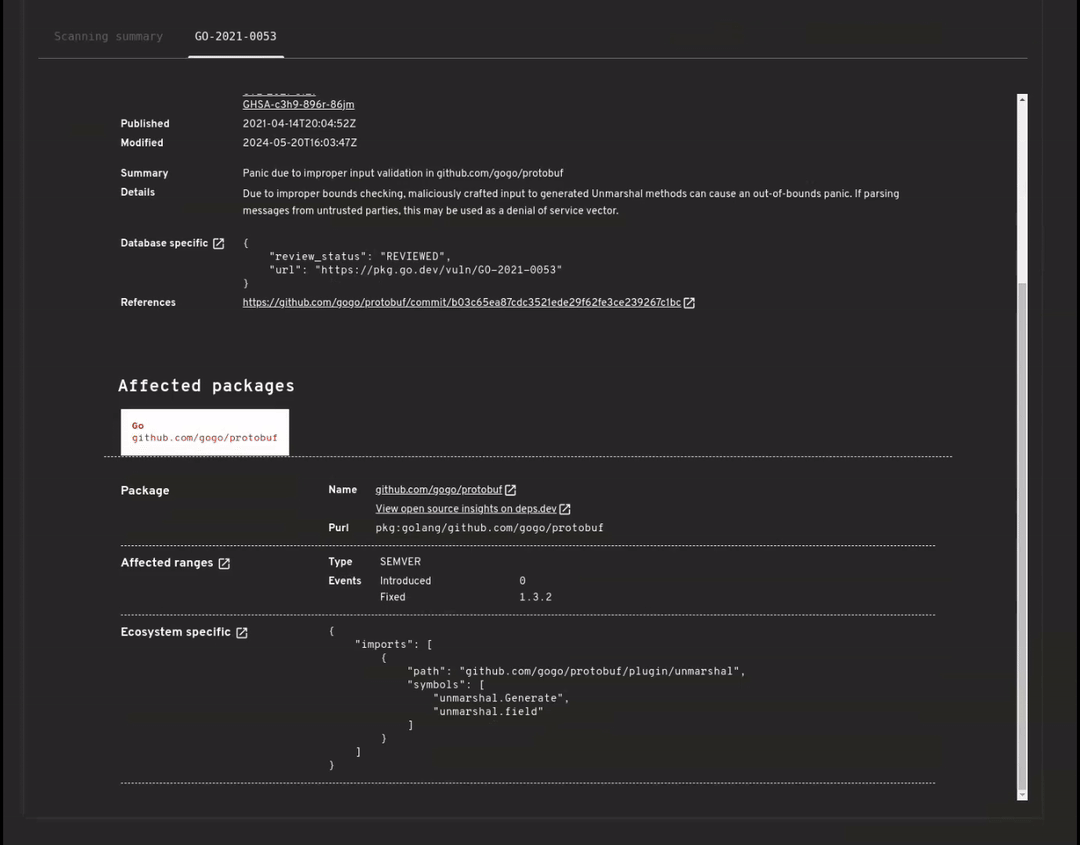
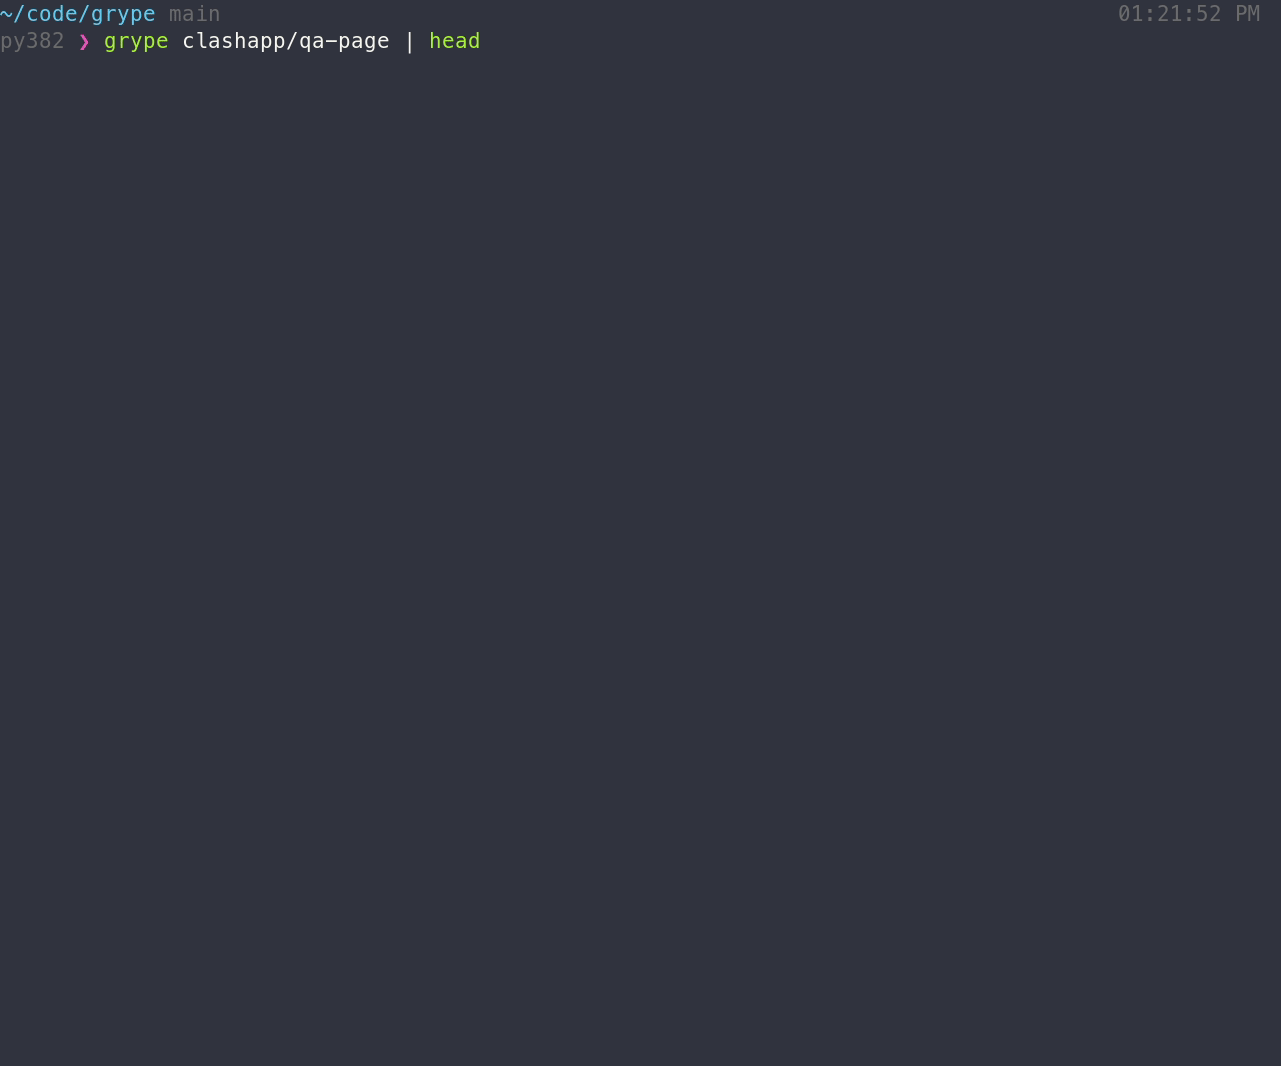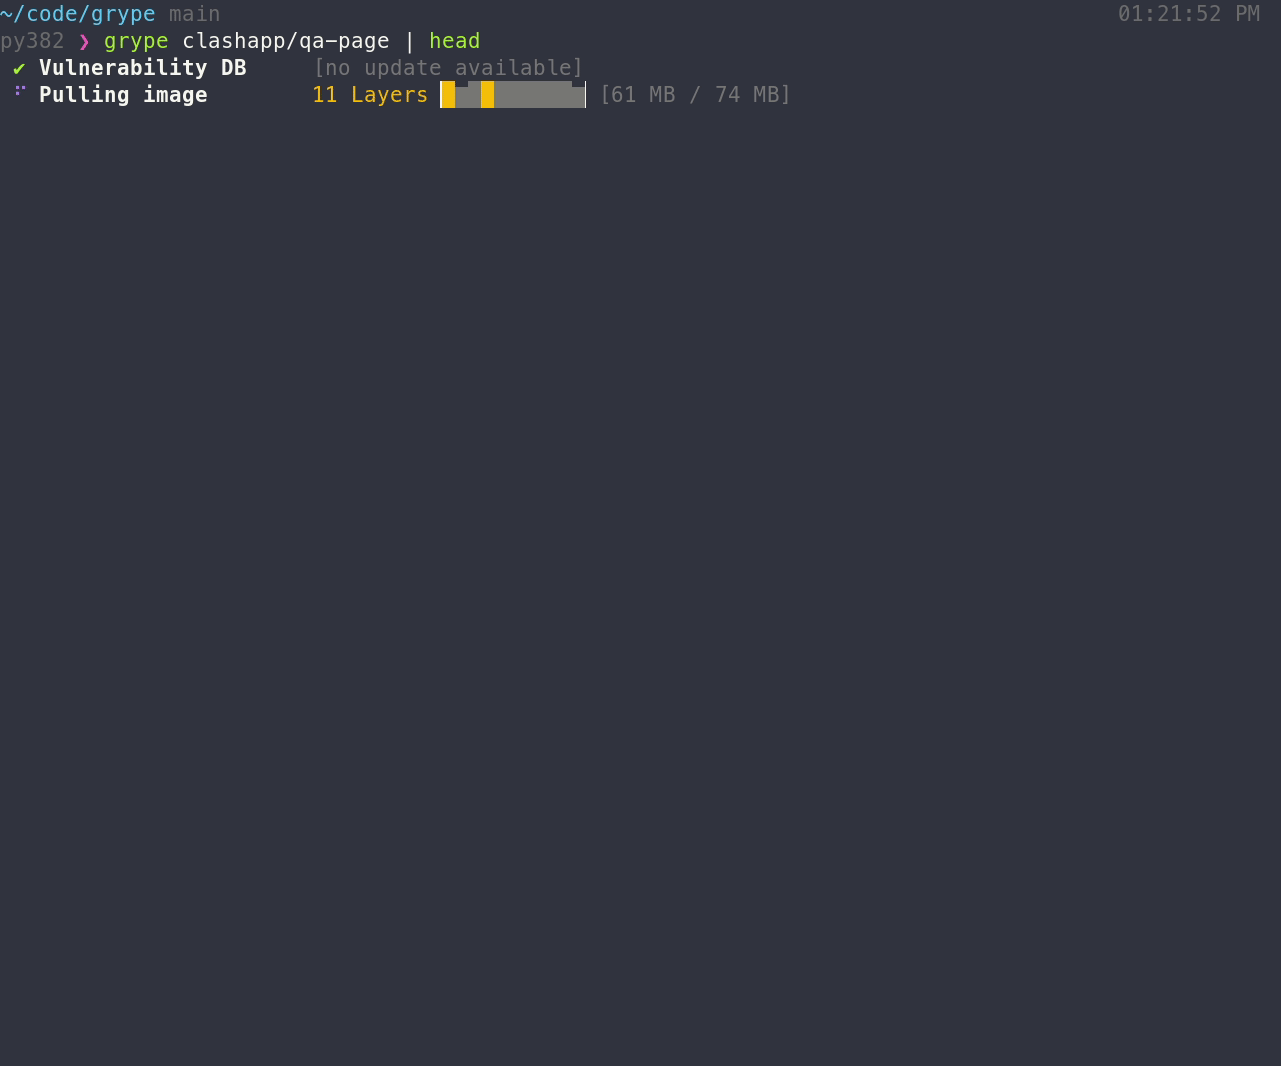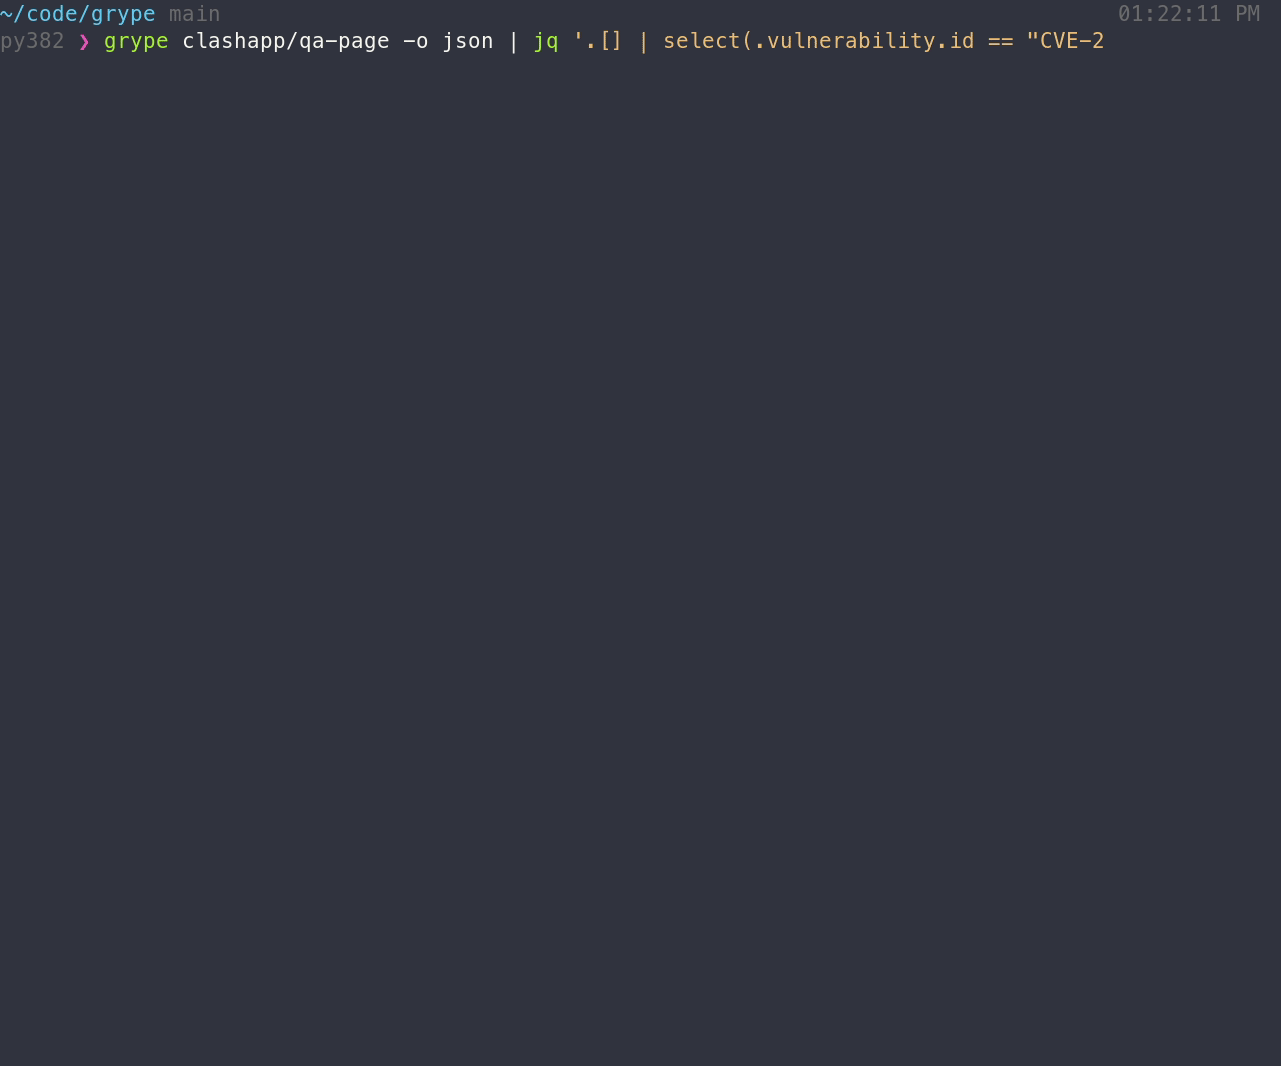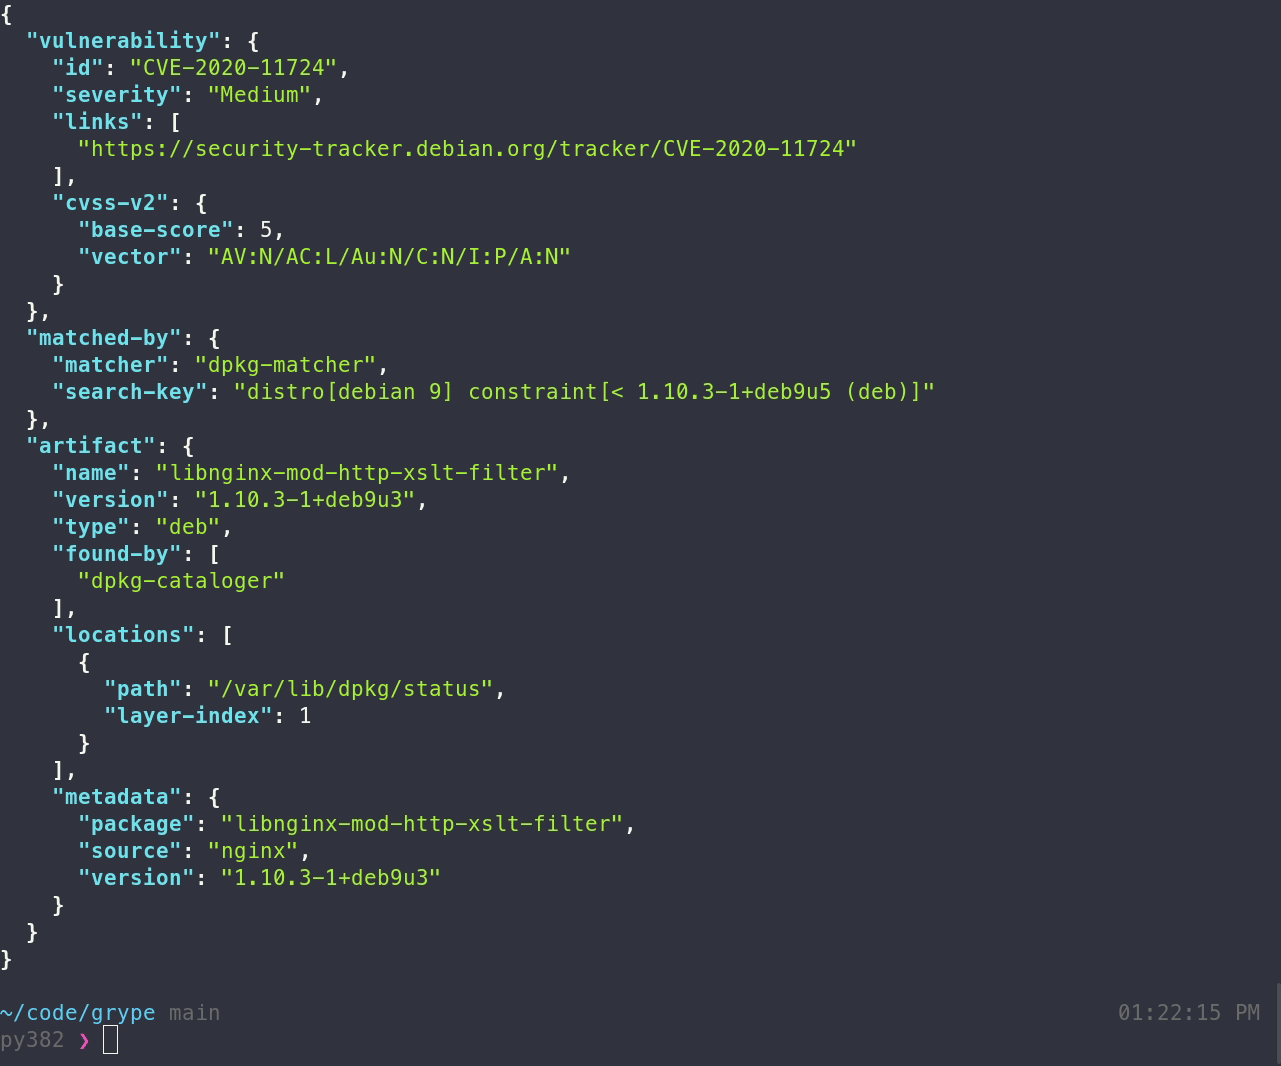 google/osv-scanner
用 Go 编写的漏洞扫描器,使用 https://osv.dev 提供的数据
 anchore/syft
用于从容器镜像和文件系统生成软件物料清单(SBOM)的 CLI 工具和库
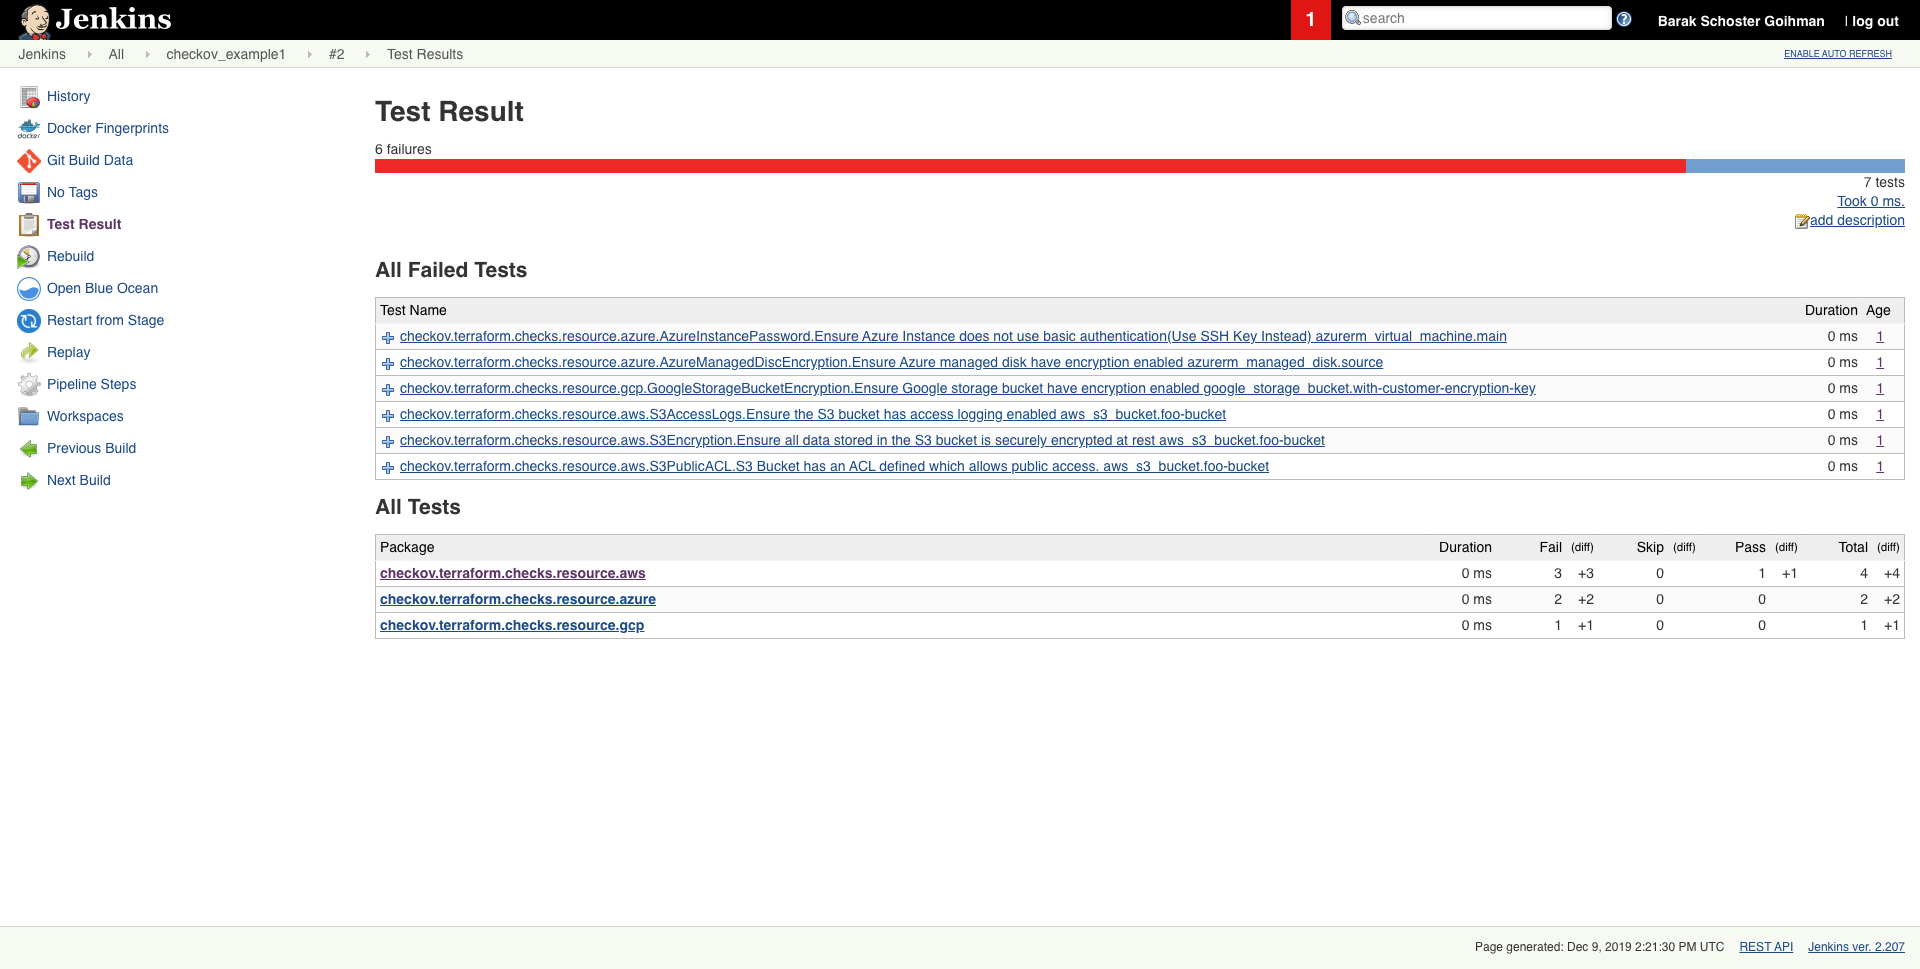 bridgecrewio/checkov
基础设施即代码的静态分析工具,可在构建时检测跨Terraform、Kubernetes、CloudFormation和容器镜像的云配置错误、漏洞和机密信息。
 kyverno/kyverno
通过准入控制、资源变更、后台扫描和容器镜像签名验证,在 Kubernetes 集群上强制执行安全与合规。
 dependency-check/dependencycheck
OWASP dependency-check 是一款软件成分分析工具,用于检测应用程序依赖项中已公开披露的漏洞。
 github/advisory-database
包含 CVE 以及源自 GitHub 的开源软件安全公告的安全漏洞数据库。
 sigstore/cosign
容器和二进制的代码签名与透明度
 snyk/cli
Snyk CLI 扫描并监控您的项目是否存在安全漏洞。
 ossf/scorecard
OpenSSF Scorecard - Security health metrics for Open Source
 microsoft/azurelinux
Hardened, Azure-optimized Linux distribution built from Fedora sources with RPM packaging, supply chain security, and declarative configuration for…