
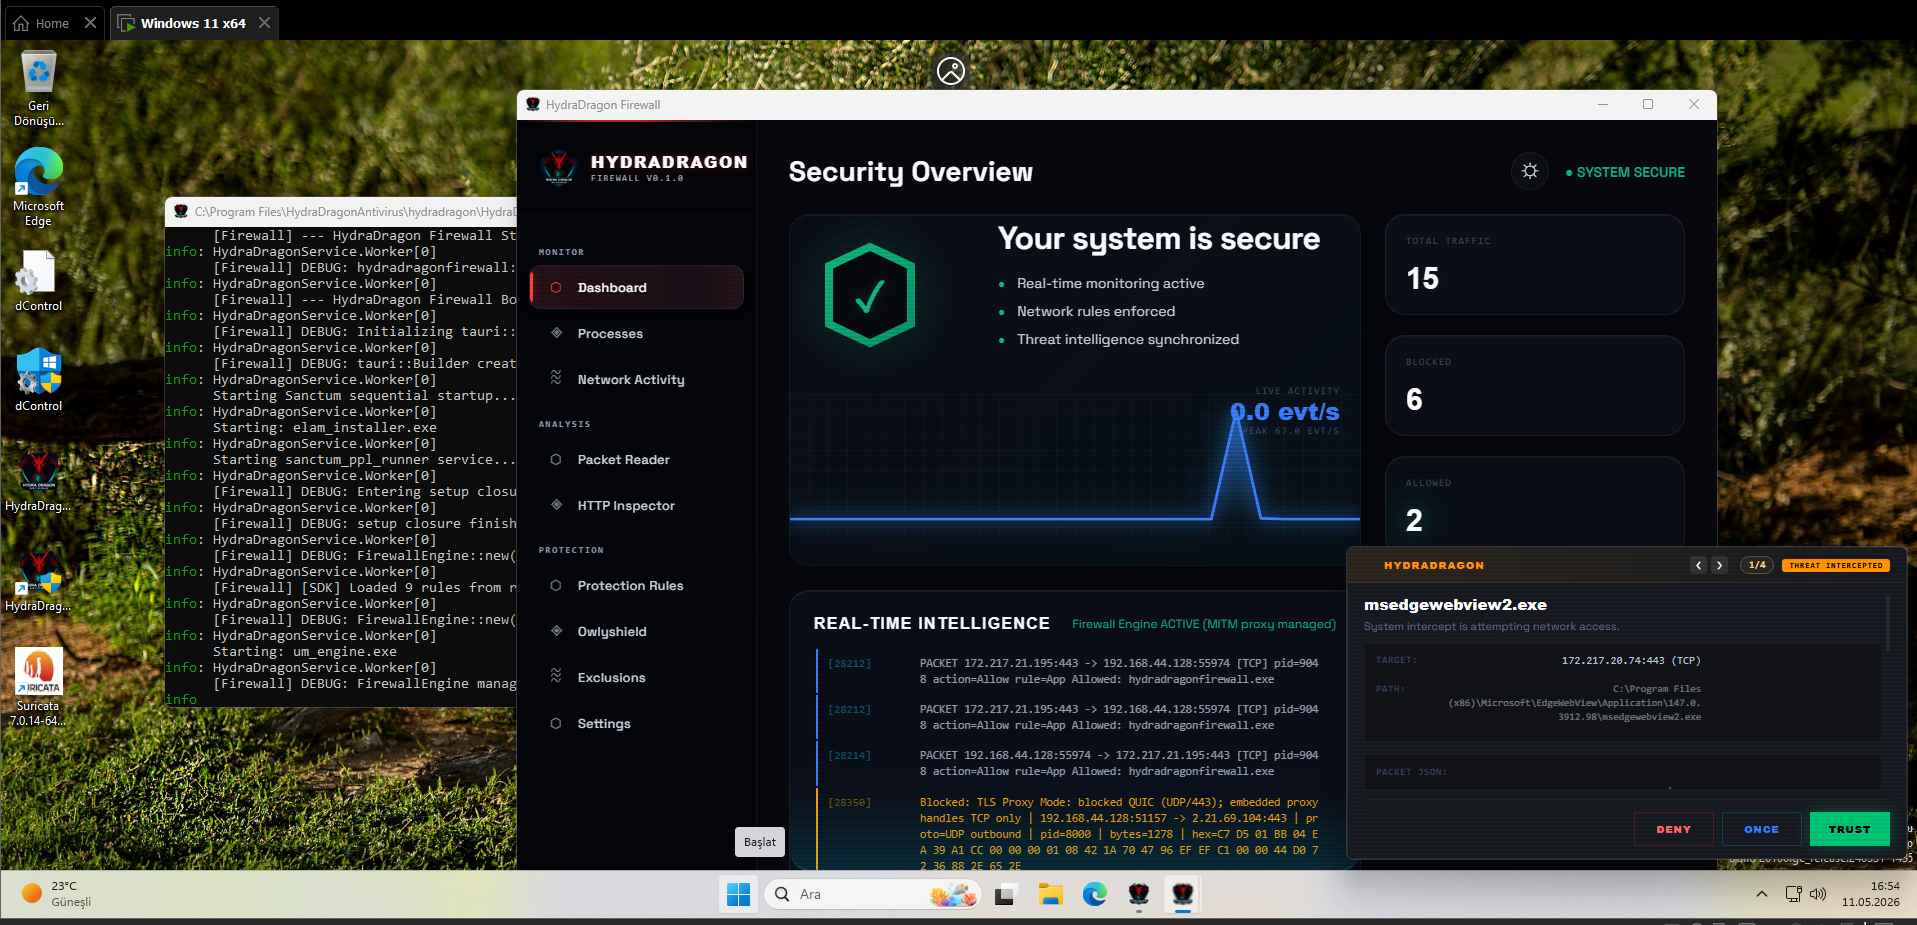
HydraDragonAntivirus openedr-v2-release-portable-9
动静态分析与实时恶意软件分析,集成Windows防病毒功能,包括开源XDR(3个EDR项目)、ClamAV、YARA-X、机器学习AI、行为分析、脱壳器、反混淆器、反编译器、网站签名、Ghidra、Suricata、Sigma、内核、基于Hypervisor的保护以及超乎你想象的更多功能。
Hydra Dragon Antivirus
警告:此处文档已严重过时,但为供参考我保留了它。
除 OpenEDR、MBRFilter、Sanctum 等目录外,其余目录因性能原因已完全弃用。
📚 有关详细文档、架构图和组件指南,请访问我们的 项目 Wiki。
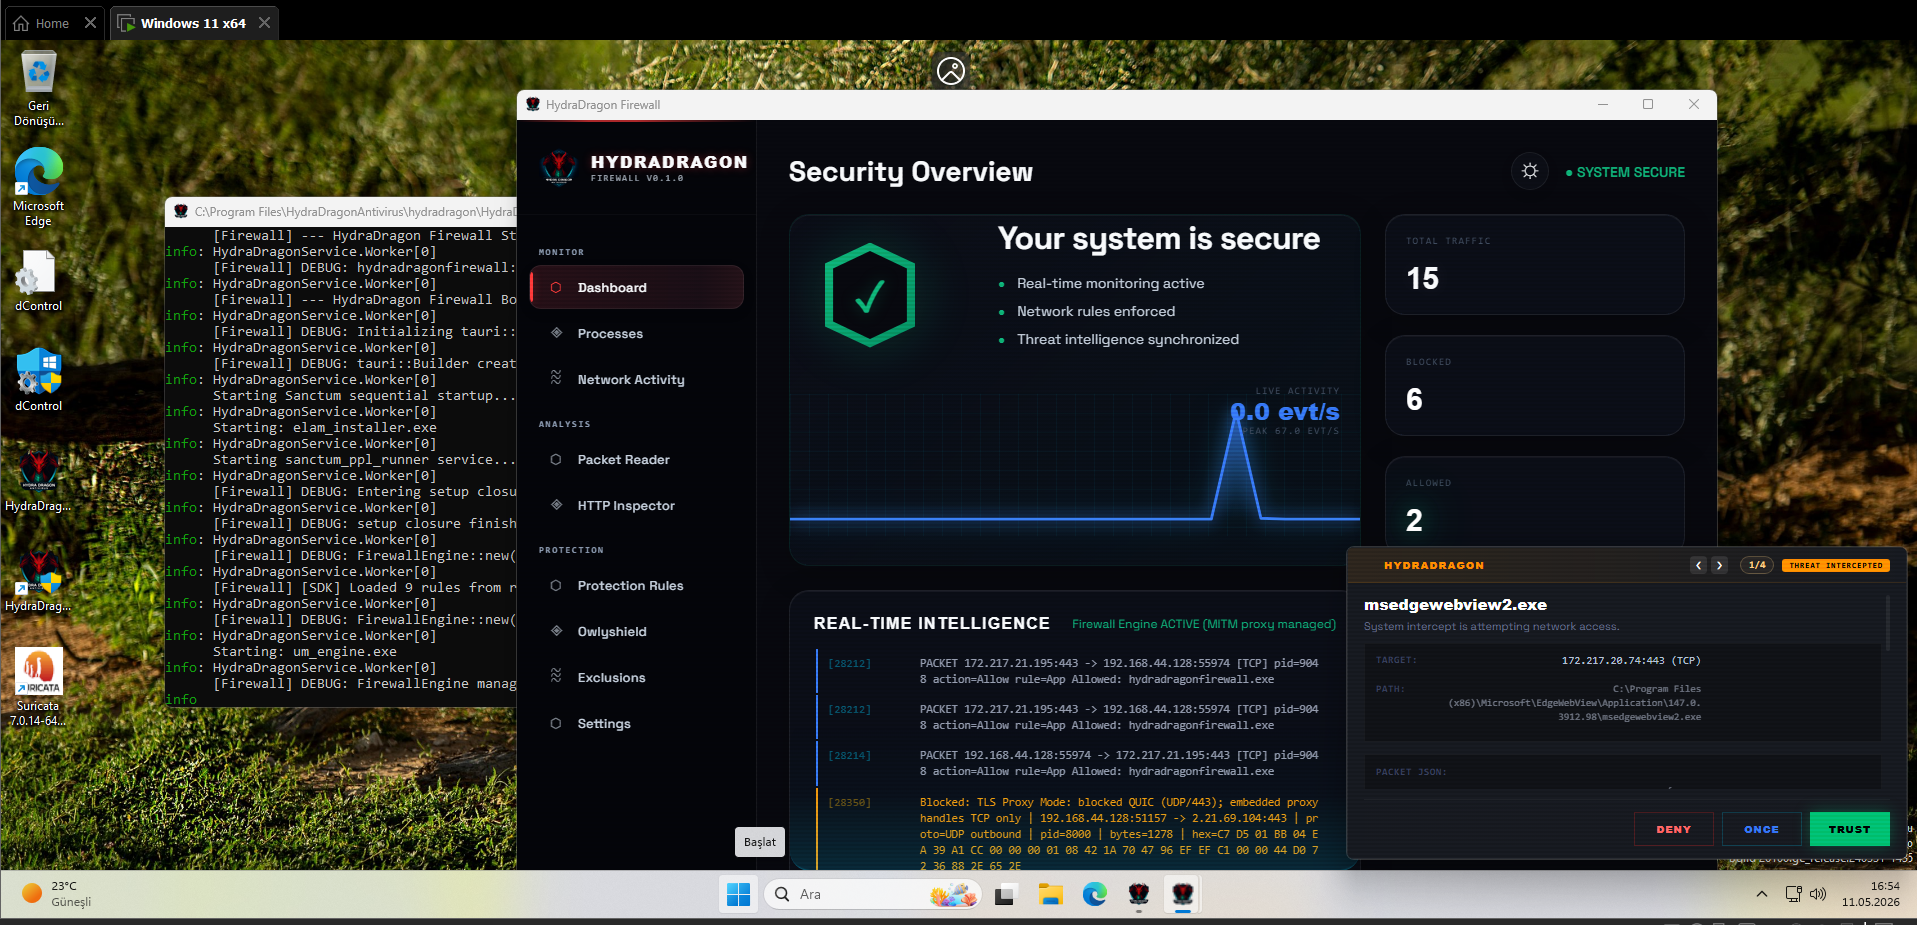
🎥 POC: https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
警告:正在积极开发中
本项目尚未达到生产就绪状态。 请预期会出现破坏性变更、缺陷以及未完成的功能。
⚠️ 注意:本仓库严格面向专家级恶意软件分析师和安全研究人员。 它包含底层系统组件和实验性安全驱动程序,需要专业知识才能安全处理。
[!CAUTION]
🛑 用户责任与防护限制
HydraDragon 旨在防御恶意自动化威胁,而非人为错误或蓄意的系统修改。
- 手动删除:该杀毒软件不会阻止你运行
rd C: /s /q之类的命令或手动删除你自己的文件。它认为,如果你(管理员)明确删除某物,那属于真实的用户失误,而非恶意软件入侵。系统设计允许有意的管理决策,不予干预。- 驱动程序/系统配置错误:本软件不防范手动安装不兼容的驱动程序或错误的系统设置。由手动编辑注册表或驱动程序实验导致的“Inaccessible Boot Device”或其他系统故障不被视为恶意软件行为,也不会被拦截。
- 实验性质:因使用本实验性软件而导致的任何数据丢失或系统不稳定,由你自行负责。请务必先在虚拟机(VM)中测试。
POC
- 🧹 试用该引擎:Multron Win Cleaner 现已使用我们的引擎(VirusKov / Multron 服务器)进行扫描,因此你可以在那里测试 HydraDragon 的检测能力。
- 📺 概念验证(POC)视频:https://www.youtube.com/watch?v=2ZxJmZ3XTEM&t
- ⚠️ GitHub Pages 演示:https://hydradragonantivirus.github.io/HydraDragonAntivirus/
(注意:GitHub Pages 部署已过时且当前无法正常工作。Multron Server 后端、仪表盘、WebSocket 协议和检测引擎正处于快速活跃开发中并不断更新,导致静态 GitHub Pages 站点无法同步。)
分析师签名
VirusKov / Multron 服务器使用的分析师签名(analyst_signatures/:在人工分析期间编写的 HydraDragonSig、YARA 和 ClamAV 规则)目前未在本仓库中发布。它们会随着新样本的审查而不断变化,因此公开快照几乎会立即过时。
如果你需要它们,请提出请求(参见联系方式),我们会发送当时的副本,但请理解它不会是当前版本。
单人项目
- HydraDragon 是一个历时三年的独立开源杀毒/EDR 项目,主要由一名开发者构建。
TODO
- 将 HydraDragonIDE 添加到项目中(静态分析器)。
- 移除 Npcap,因为它并非真正开源,并替换为自定义的 Suricata 构建。
关于项目功能
- 大约一个月前我说过:注意:这个项目变得比你想象的复杂得多,所以我转向 Android 以加入 AV-Test,成为首个加入专业测试的开源杀毒软件:https://github.com/HydraDragonAntivirus/HydraDragonAV-Mobile
- 然后是这次更新:我原本计划只使用最好的签名,并移除大量基于动态分析的杀毒组件,仅保留 Owlyshield + OpenEDR + 防火墙,因为在现实世界中我们需要专注于实时防护,而不是沉重的签名。
- 所以这又将是一项非常复杂的任务。祝我好运。
与 PC 的兼容性
-
平台支持:本项目严格仅适用于 x86-64 Windows。不支持 aarch64 及其他架构。
-
Windows 操作系统兼容性通知(Sanctum / Alt Syscalls):
[!WARNING] Windows 10 和 Windows 11 23H2 与 Sanctum 的内核驱动不兼容!
Sanctum 的 Alt Syscalls 和内核监控依赖于内部 Windows 内核结构和偏移量(0x1d8、0x7d0、0x77、PspServiceDescriptorGroupTable),这些严格硬编码用于 Windows 11 24H2(Build 26100+)。
Windows 10(所有版本)和 Windows 11 23H2 / 22H2(Build 22621/22631)缺少这些确切的偏移量和调度结构。 在这些较早的操作系统版本上运行 Sanctum 内核组件将导致不受支持的错误或内核崩溃。严格要求使用 Windows 11 24H2。 -
此安装程序设计用于干净或刚格式化过的 Windows PC。
-
为获得最佳效果,请仅在尚未手动安装所需第三方组件的系统上安装 HydraDragon Antivirus。
重要通知
如果你的 PC 上已安装以下任何程序,请不要运行此安装程序:
- Python 3.12
- Node.js
- Npcap
- ClamAV
- Suricata
- OpenEDR 或相关 EDR 组件
在已安装这些组件的系统上安装 HydraDragon Antivirus 可能导致版本冲突、路径问题、服务冲突或意外的安装程序行为。
推荐用法
请在以下环境中使用此安装程序:
- 全新的 Windows 安装
- 干净的测试机器
- 虚拟机
- 没有现有杀毒引擎依赖的 PC
如果你已安装任何所需组件,请先卸载它们,或在安装 HydraDragon Antivirus 之前使用干净的 Windows 环境。
重要说明与限制
项目范围
HydraDragon 是一个本地杀毒软件(Xcitium 云除外)项目,目前处于活跃且实验性的开发阶段。
- 它在系统本地运行。
- 它旨在用于研究、学习和恶意软件分析实验。
本项目并不旨在取代你日常使用的主要杀毒解决方案。
检测理念
- 近乎零误报优先。 当无法在不产生误报的情况下进行检测时,我们宁可降低检测率:将干净文件标记为恶意软件被视为比漏检样本更严重的失败。签名、机器学习阈值和启发式规则均按此规则进行调整。
- 在极少数情况下仍可能发生误报;请报告它们。
- 系统假定机器处于干净状态(非感染后状态)。
- 项目优先考虑更深入的分析而非速度。
- 目标是长期提升检测能力,而非快速但浅层的检测。
- 这并不意味着项目达到了 99% 的检测率——它仅反映开发理念。
- 该杀毒软件不仅使用其最佳签名,还几乎使用所有新签名。这就是它体积庞大的原因。
- 更新:检测理念已发生重大变化,我们更倾向于 90% 的即时检测,而非 99% 的极慢检测。
- 更新:我们现在遵循近乎零误报的原则,在需要时降低检测率。
实验性状态
- 这是一个高度实验性的项目。
- 早期版本中的一些架构决策并非最优,并影响了稳定性。
- 项目正在积极改进和完善中。
- 请谨慎使用。
已知限制
- 大于 2 GB 的文件会被扫描器跳过,不会被扫描。请勿将跳过的文件视为干净文件。
- 当启用证书安装同意时,透明 TLS 代理/检查器可能会安装本地 HydraDragon Firewall CA 证书。防火墙 GUI 可以手动添加/移除它,卸载程序会尽力移除它。
样本检测策略
-
非常古老的恶意软件样本可能无法被检测到。
-
签名退役参考: https://blog.clamav.net/2025/12/clamav-signature-retirement.html
-
启动关键过滤器:
MBRFilter现配置为 SERVICE_BOOT_START (0) UpperFilter。这确保主引导记录从磁盘栈初始化的第一刻起就受到保护,提供针对 bootkit 和 Petya 风格勒索软件的硬件级抵御能力。 -
看起来像垃圾数据或完全未知数据的文件可能会被有意忽略。
-
如果 PE 头被移除,某些检测引擎可能不再标记该文件。
-
YARA 检测仍可能根据规则逻辑触发(例如,不验证文件类型的规则)。
示例:
移除 PE 头的样本: https://www.virustotal.com/gui/file/9b7e921e971fe7523ba83a4599b4006ad214854eb043372129e4f5a68c5a427f
原始样本: https://www.virustotal.com/gui/file/1ef6c1a4dfdc39b63bfe650ca81ab89510de6c0d3d7c608ac5be80033e559326
安装与使用说明
[!IMPORTANT] OpenEDR 长路径问题:OpenEDR 包含深度嵌套的目录结构,超出了 Windows 默认的 260 字符路径限制。在克隆或构建之前,请运行:
git config --global core.longpaths true否则,克隆或构建 OpenEDR 组件将因路径相关错误而失败。
- 安装过程并非完全自动化。Npcap、驱动程序、防火墙组件以及其他一些依赖项在安装过程中可能需要手动批准。
- 如果自动卸载程序遇到问题,你必须手动卸载 ELAM 驱动程序。有关注册表清理步骤,请参阅 卸载指南。
- 安装过程中出现的临时 ClamAV 更新错误可以安全地忽略。
- 如果驱动程序安装失败,请禁用安全启动后重试。
- 建议等到杀毒软件界面完全加载,即使某些防护功能看起来已经启用
- 由于 ELAM 无法在测试签名模式下自动启动,我们对杀毒软件采用延迟启动,以防止驱动程序被滥用执行。(注意: 所有驱动程序都必须签名。虽然 WDK 测试签名对于一般开发是可以接受的,但它不足以用于 ELAM 驱动程序)。
- Sanctum 的
cert.ps1/sign.bat/build.rs哈希循环仅用于开发和 CI 测试工件流程。在实际生产环境中,不要随附带有本地自签名sanctum.pfx、示例 PFX 密码、测试签名/调试模式启动设置或 CI 生成的 ELAM 哈希的sanctum.sys。生产驱动程序发布应使用受保护的发布签名流水线以及 Microsoft 合作伙伴中心 / 硬件开发中心签名。对于 ELAM,请使用 HLK/WHCP 包提交路径,而不是此本地自签名循环;请参阅 Sanctum 签名说明。 - 为确保杀毒软件完全正常工作,必须禁用内存完整性。参考: https://github.com/adrianyy/kernelhook/issues/1
进程保护与编排
- 统一编排:
HydraDragonController充当整个安全栈的主编排器。它管理 C++ AV 引擎、Python EDR 核心和 Sanctum PPL 运行器的生命周期。 - 受保护的启动器:杀毒软件启动器本身受到保护。虽然管理员可以手动终止它,但恶意软件无法终止它,因为驱动程序会验证所有终止请求的来源。
- 手动控制:如果你手动关闭 GUI,后台安全引擎仍会保持活动状态。
隔离目录
C:\ProgramData\HydraDragonQuarantine
勒索软件恢复限制
- 当前的勒索软件响应侧重于检测、阻止、进程终止、隔离和遥测。
- 目前,在勒索软件修改或加密文件后,没有自动文件恢复回退机制。
- 基于卷影副本的文件回滚功能存在,但不要信任它们。
- 对于受支持的勒索软件相关持久化或配置更改,注册表回滚已经存在;这与文件内容恢复是分开的。
- 请保留独立的备份和还原点;检测不能替代恢复。