
 #1
用于检测常见Web应用程序缺陷(如XSS、SQLi)的自动化工具。
Kitploit 推荐

 sadaqaty/cve-2026-1296
针对 CVE-2026-1296 的 Python 3 PoC 与检测工具,该漏洞是 WordPress Frontend Post Submission Manager Lite 插件(<= 1.2.7)中的一个未认证开放重定向漏洞。
 franklinf25/cve-2026-15176
针对 CVE-2026-15176 的分析、差分实验环境与 PoC,该漏洞是 NGINX alias+rewrite 处理中的预认证堆溢出,并附带一个安全的漏洞版本与修复版本检测器以及崩溃 PoC。
 0xg33k/cve-2026-18470
针对 CVE-2026-18470 的检测 POC:检查 WordPress Login & Register Forms 插件版本,并探测丢失密码流程中未认证的电子邮件泄露问题。
 ashrafzaryouh/cve-2026-20131
针对 CVE-2026-20131 的安全检测工具,该漏洞是 Cisco Secure Firewall Management Center 中一个无需认证的 Java 反序列化 RCE 漏洞,工具具备 FMC 指纹识别和版本横幅检查功能。
 ekacs/predicted-cve-2026-20349
Cisco ASA 与 FTD 版本检测(CVE-2026-20349)教育实践指南

 valtersit/magento-cve-scanner
通过 composer.lock 扫描 Magento/Adobe Commerce 安装 — 通过 ValtersIT API 进行 CVE 匹配
 gotr00t0day/cve-2026-21589
针对 Atlassian Jira、Confluence 和 Bitbucket 中路径遍历漏洞的 Python PoC,可读取任意文件、检测易受攻击的主机并提取 Crowd 凭据。
 renzi25031469/cve-2026-21589
Atlassian Data Center 多产品 - 任意文件访问(路径遍历)
 murrez/cve-2026-21589
针对 CVE-2026-21589 的 Python PoC,该漏洞是 Atlassian Data Center 产品中通过 atlassian-plugins-webresource 实现的未认证路径遍历文件读取;包含检查、利用和批量模式。
 rxsklife/cve-2026-21589
针对 CVE-2026-21589 的 Python PoC 与批量扫描器,该漏洞是 Atlassian Data Center 产品中的预认证路径遍历漏洞,可导致任意文件读取并借助 Crowd 实现管理员接管。
 ynsmroztas/atlassniper
针对 Atlassian Data Center webresource 路径遍历的 CVE-2026-21589 检测器。用于 Jira、Confluence 和 Bitbucket 的预认证 webroot 文件读取确认。
 bimboxh4/cve-2026-21589
用于向 Atlassian Jira、Confluence 和 Bitbucket 实例发送载荷以识别 CVE-2026-21589 任意文件读取漏洞的 Python 检测脚本。
 rahulreddykarne/ark-wp-scanner
使用 ripgrep 签名、Semgrep 规则、攻击面映射以及带排序 HTML/JSON/CSV 报告的 LLM 审查级联,扫描 WordPress 插件中缺失防护的漏洞。
 msmacu/smartpwn
基于 Rust 的漏洞扫描器与漏洞利用工具,针对 SmarterMail CVE-2026-23760 —— 仅用于教育/防御性研究
 theauditortool/benchproctor
开源 SAST 基准语料库:2,938,418 个均衡用例、11 种语言、21 个框架目标、242 个输出类别,以及 231 个不同的 CWE ID。使用 TPR、FPR 和 Youden's J 对 SARIF 2.1.0 输出进行评分。
 r4nd0mth1ngs/brainproxy
快速、AI 优先的 Rust 网络安全测试工具包:ZAP、Burp Suite 等的开源替代方案。集拦截代理、扫描器、模糊测试器和报告于一体,以 JSON CLI 形式提供,并配有 MCP 服务器和桌面应用。
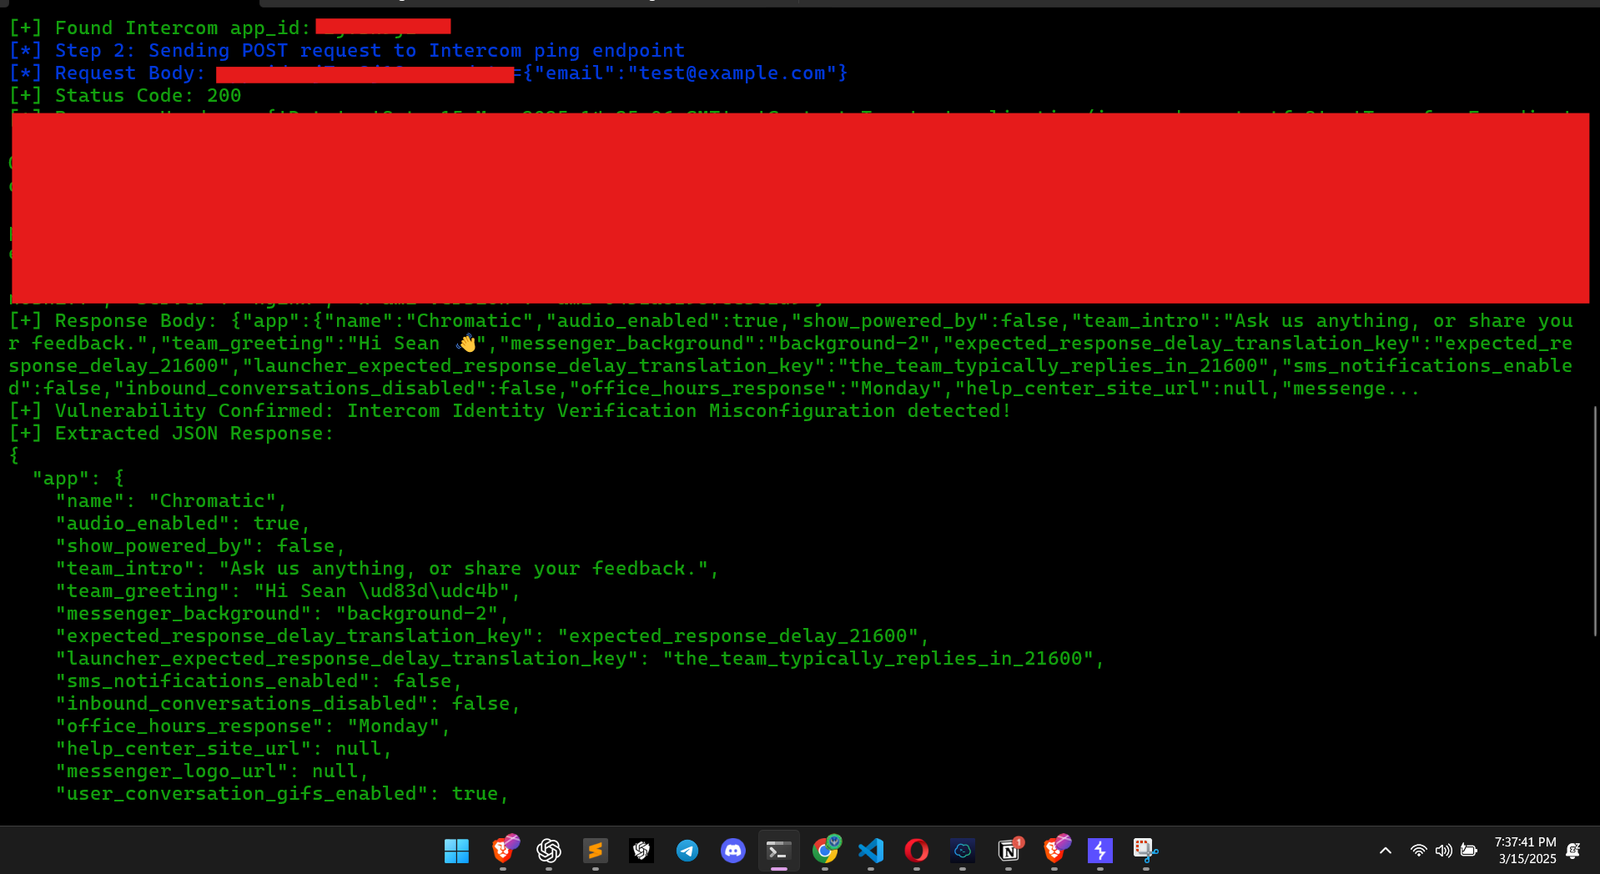 muhammadwaseem29/intercom-exploit
Intercom 小部件未设置身份验证,攻击者可借此冒充用户并访问其聊天记录。 参考:
 drau6/keydra
用于检测源码树和已部署 Web 应用中泄露的 API 密钥、令牌和凭据的 CLI 扫描器,支持 Supabase/Firebase 配置错误检查并输出 SARIF。








