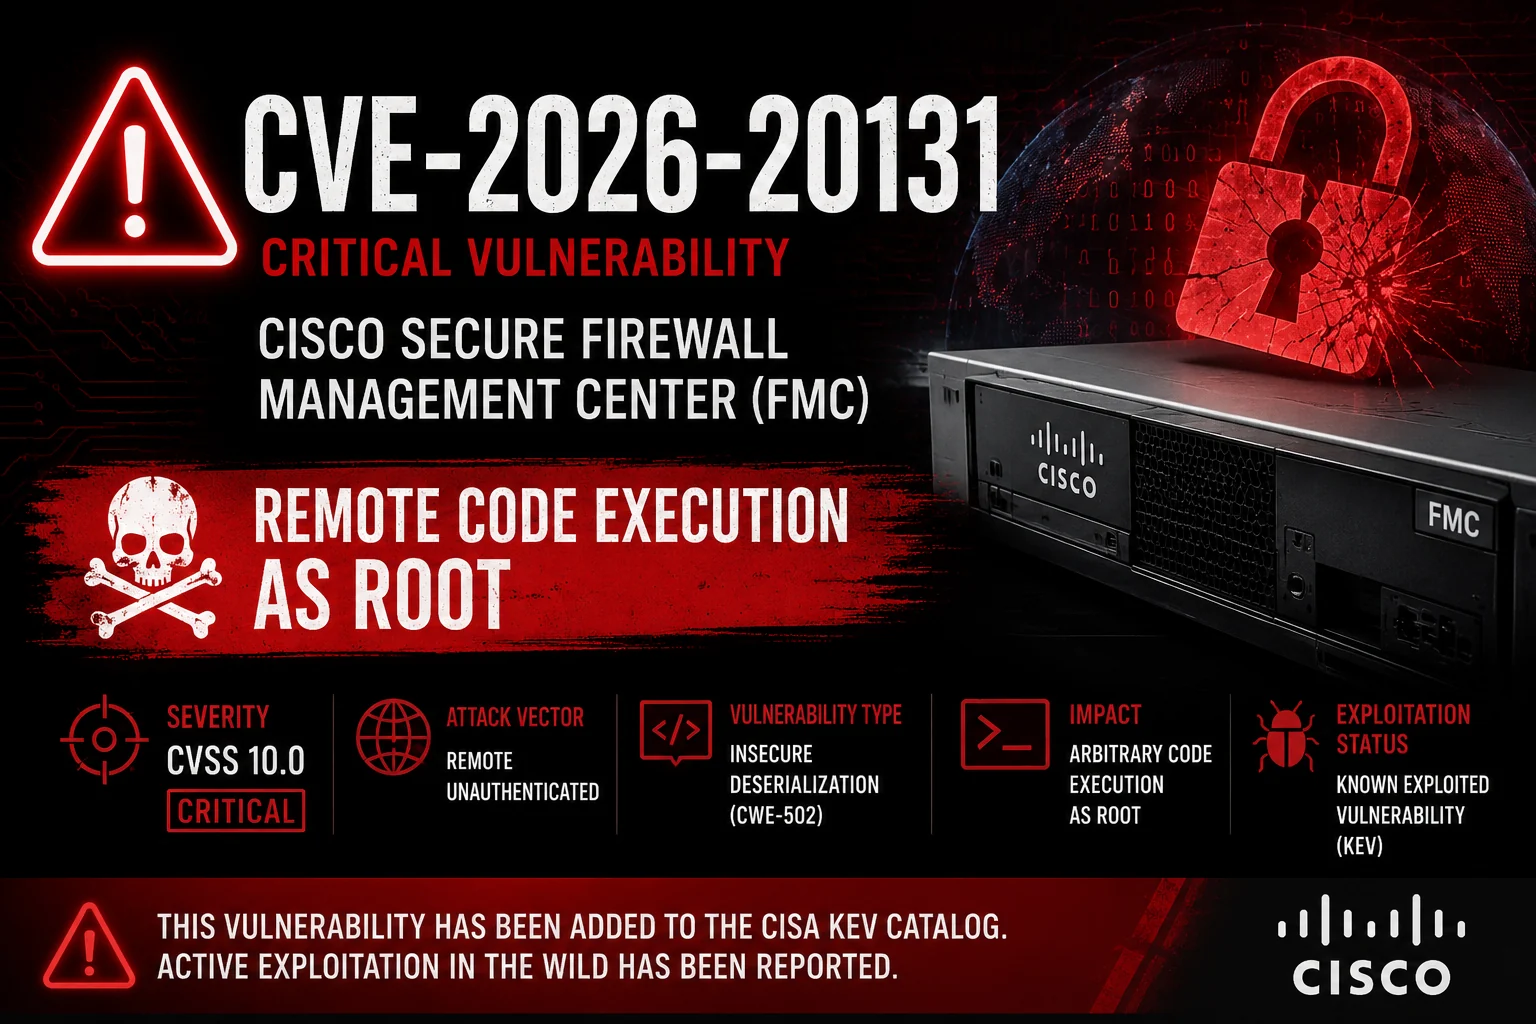
Cisco Secure Firewall Management Center 中的未认证远程代码执行


一个严重的预认证 Java 反序列化漏洞,允许远程攻击者在 Cisco FMC 设备上实现 root 级代码执行。
| 属性 | 详情 |
|---|---|
| 严重性 | 严重 |
| CVSS 评分 | 10.0 |
| 漏洞类型 | Java 反序列化 |
| 已在野利用 | 是(勒索软件活动) |
| 补丁可用 | 是 |
一款美观、安全且可靠的 CVE-2026-20131 检测工具。
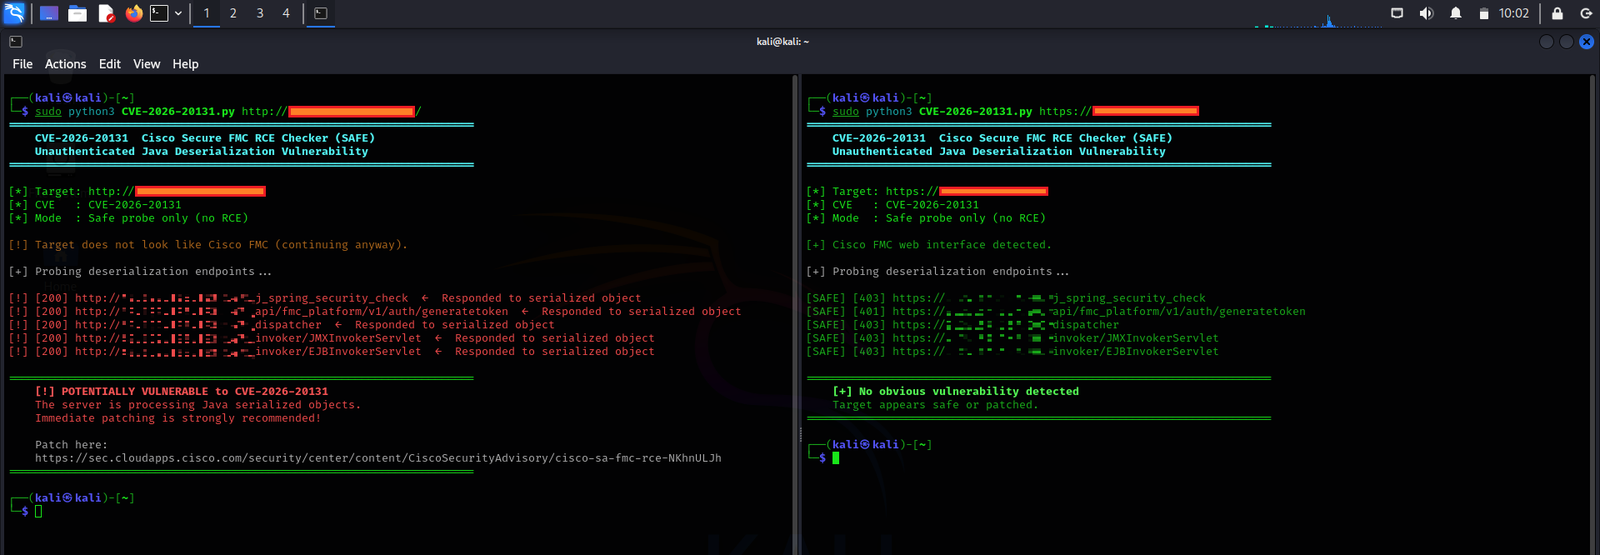
git clone https://github.com/0xBlackash/CVE-2026-20131.git

cd CVE-2026-20131

pip install requests colorama

sudo python3 CVE-2026-20131.py https://target-fmc.example.com
🚨 需要立即采取行动
官方修复:升级至 Cisco Secure Firewall Management Center 的最新修补版本。
本仓库仅用于教育和授权的安全测试目的。
未经明确许可对系统进行未经授权的扫描或利用是违法的。
用 ❤️ 为网络安全社区打造
如果这对你有帮助,请点个 Star ⭐!









