
 #1

 masriyan/cve-2026-85097
针对 CVE-2026-85097 的检测、验证与事件响应工具包:远程 Bricksforge 评估、日志 IOC 狩猎、文件系统植入物审计,以及 Sigma 和 WAF 规则。
 opiniondealer/crawlbox
用于在渗透测试期间进行目录发现的 Python 脚本,使用内置或自定义字典对 Web 目录和管理路径进行暴力破解,并支持可配置的请求延迟。
 arachni/arachni
Web应用程序安全扫描器框架
 yahoo/gryffin
Gryffin 是一个大规模 Web 安全扫描平台。

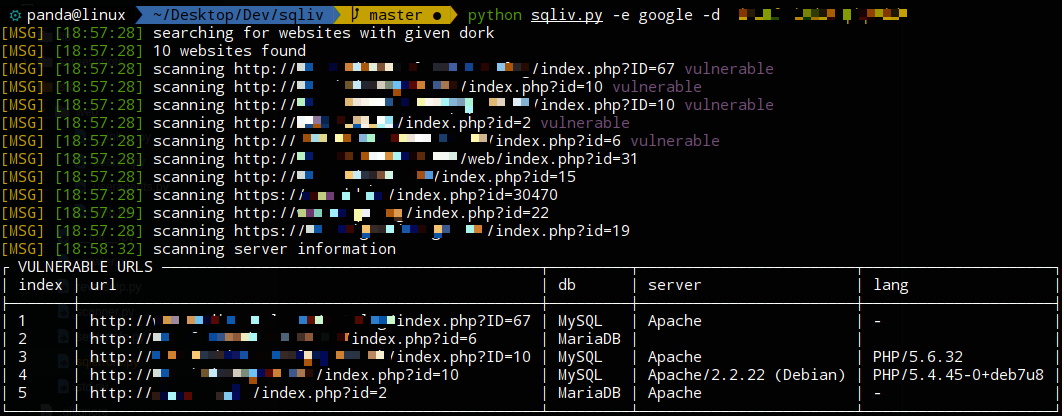
 fit2cloud/riskscanner
RiskScanner 是开源的多云安全合规扫描平台,基于 Cloud Custodian 和 Nuclei 引擎,实现对主流公(私)有云资源的安全合规扫描和漏洞扫描。
 abacus-group-rto/legion
Legion 是一款开源、易于使用、高度可扩展且半自动化的网络渗透测试工具,可协助对信息系统进行发现、侦察和利用。
 whitewidowscanner/whitewidow
SQL 漏洞扫描器
 dwisiswant0/findom-xss
一个基于DOM的快速XSS漏洞扫描器,简洁易用。
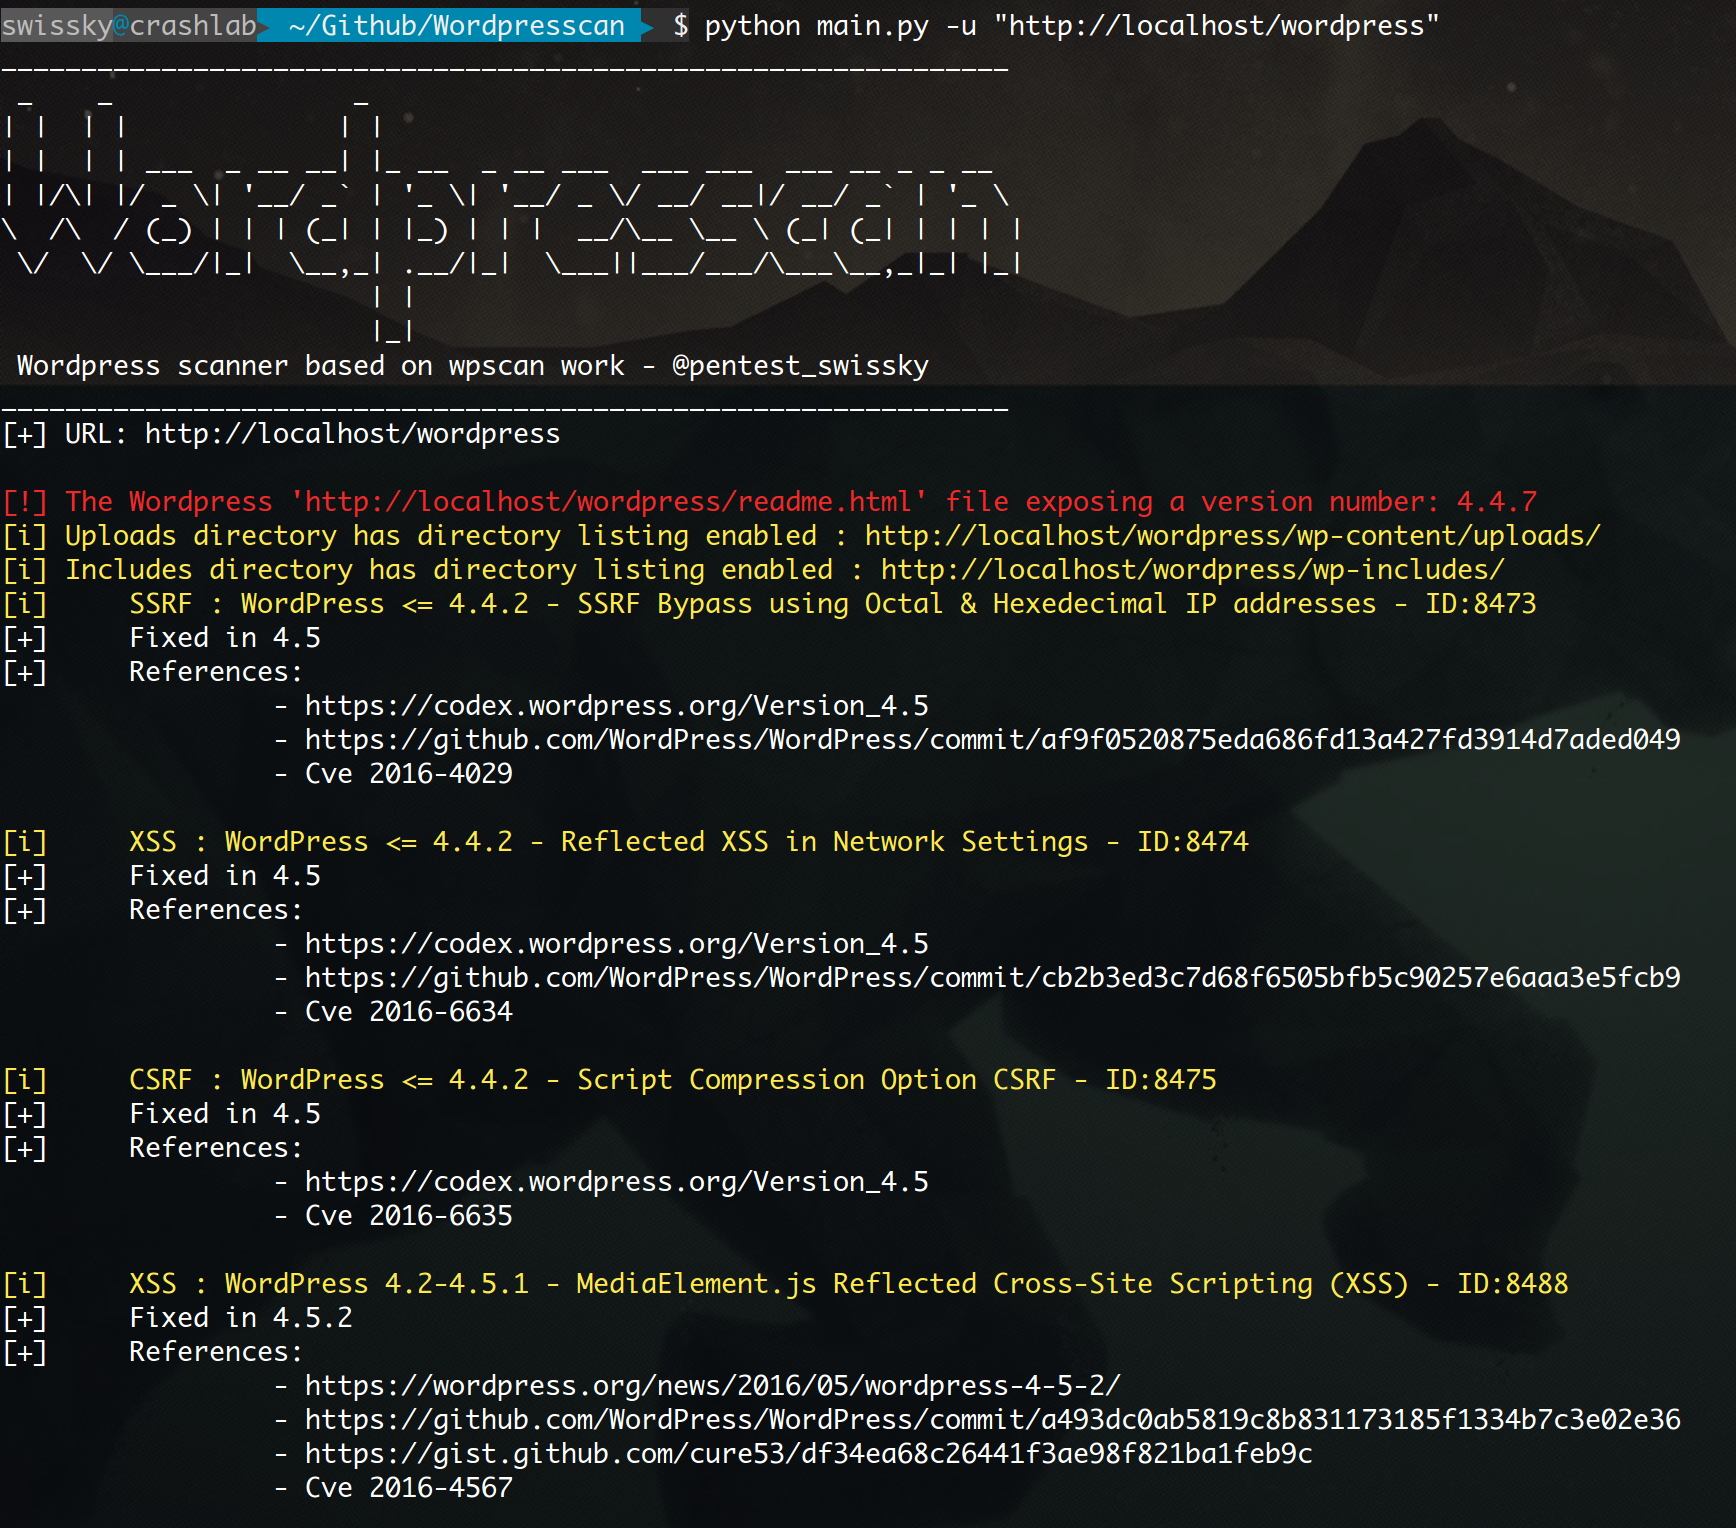 swisskyrepo/wordpresscan
用Python重写的WPScan,融合了部分WPSeku的思路
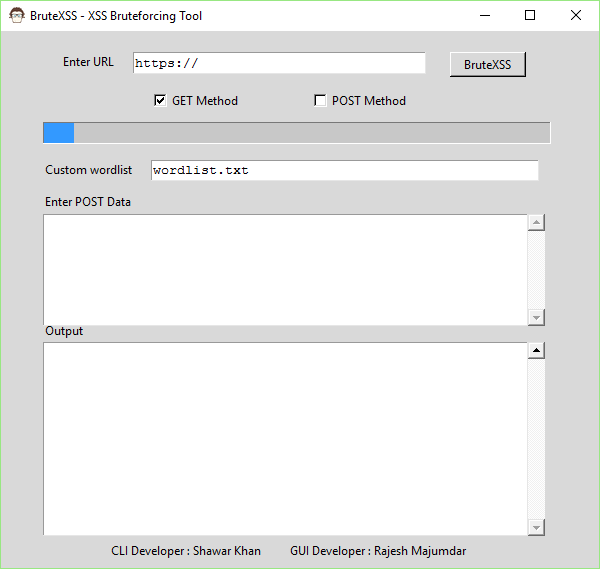 rajeshmajumdar/brutexss
BruteXSS 是一款用 Python 编写的工具,用于查找 Web 应用程序中的 XSS 漏洞。该工具最初由 Shawar Khan 以 CLI 形式开发。我对其进行了重新设计,并将其制作为 GUI 版本,以提供更多便利。

 rastating/joomlavs
一个黑盒式的、基于 Ruby 的 Joomla 漏洞扫描器
 arachni/arachni-ui-web
Arachni 的 Web 用户界面。
 sh1yo/request_smuggler
HTTP 请求走私漏洞扫描器
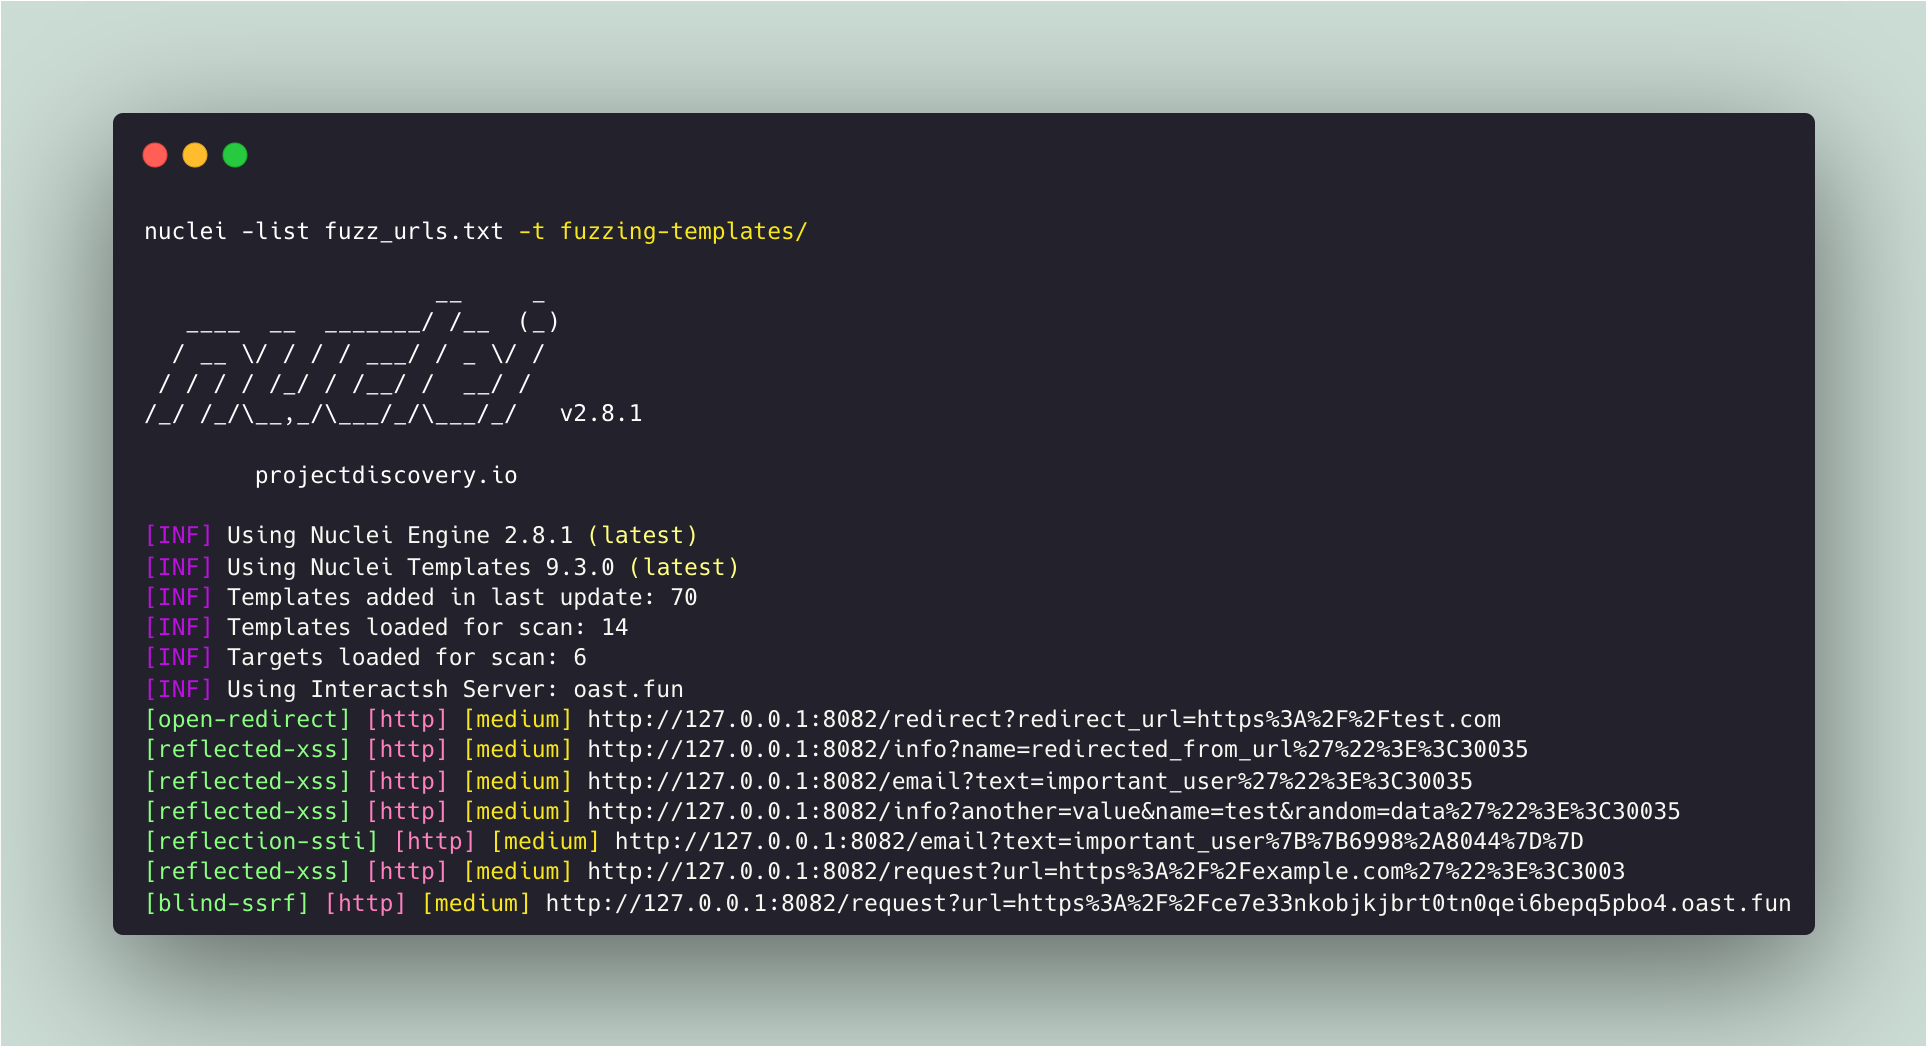 projectdiscovery/fuzzing-templates
社区精选的 nuclei 模板列表,用于发现“未知”安全漏洞。










