#1

 traceforce/mcp-xray
统一的MCP服务器安全扫描器,支持配置、渗透测试和仓库扫描模式。生成SARIF报告用于CI/CD集成,通过token和LLM分析器检测秘密、漏洞和配置错误。
 0xsha/wp2shell
CVE-2026-63030 + CVE-2026-60137 - “wp2shell”:WordPress 核心中的未认证 RCE
 jas502n/cve-2019-11580
用于 CVE-2019-11580 的 Python 漏洞利用程序,该漏洞是 Atlassian Crowd 和 Crowd Data Center 中的一个远程代码执行漏洞。通过上传恶意插件以在目标服务器上获取 shell 访问权限。
 d4vinci/bugz-tools
一系列我为漏洞赏金或黑客攻击编写的工具,并且不介意发布出来 :smile:
 umutcamliyurt/subhunter
快速子域名接管扫描器,通过检查DNS CNAME记录与已知指纹对比,检测易受攻击的子域名。使用Go语言构建,支持多线程扫描和自动更新。
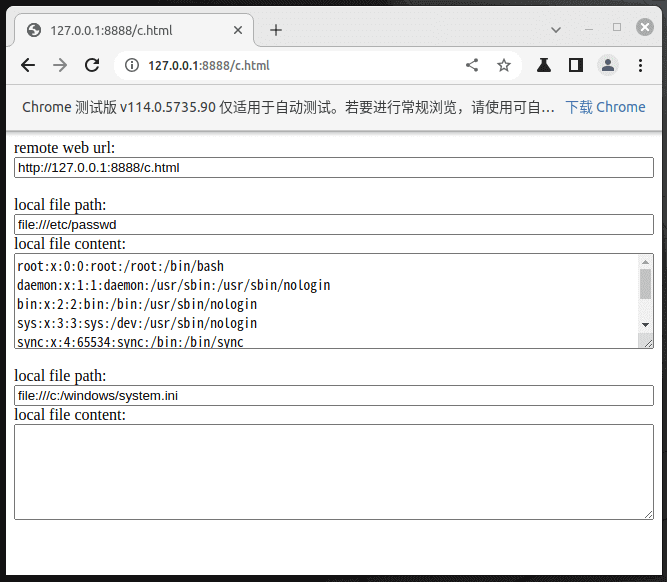 xcanwin/cve-2023-4357-chrome-xxe
[漏洞复现] 全球首款单文件利用 CVE-2023-4357 Chrome XXE 漏洞 EXP,实现对访客者本地文件窃取。Chrome XXE 漏洞 EXP,允许攻击者获取访客的本地文件。
 nccgroup/carnivore
用于评估本地 Microsoft 服务器身份验证的工具,例如 ADFS、Skype、Exchange 和 RDWeb
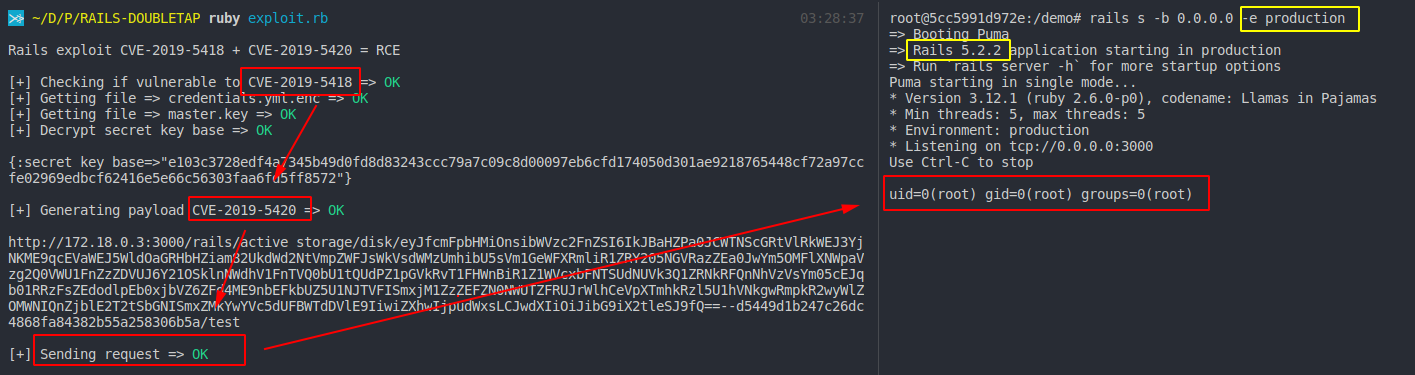 mpgn/rails-doubletap-rce
利用路径遍历 (CVE-2019-5418) 和 Ruby 对象反序列化 (CVE-2019-5420) 在 Rails 5.2.2 上实现 RCE
 xcanwin/cve-2024-4577-php-rce
[漏洞复现] 全球首款利用PHP默认环境(XAMPP)的CVE-2024-4577 PHP-CGI RCE 漏洞 EXP。
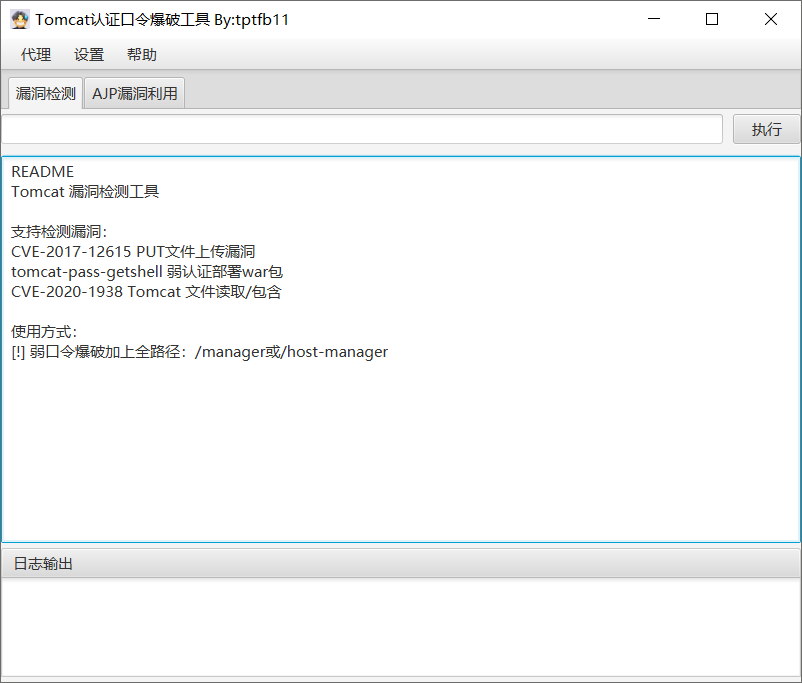 tpt11fb/attacktomcat
Tomcat常见漏洞GUI利用工具。CVE-2017-12615 PUT文件上传漏洞、tomcat-pass-getshell 弱认证部署war包、弱口令爆破、CVE-2020-1938 Tomcat AJP文件读取/包含
 nu11secur1ty/cve-nu11secur1ty
精选的CVE记录库,包含CVSS评分,为漏洞分析、利用研究和安全评估提供结构化参考。
 kira2040k/php_code_analysis
静态PHP代码扫描器,可检测SQL注入、XSS、SSRF、LFI、命令注入、不安全的反序列化以及单个文件或整个目录中的其他Web漏洞。
 w01fh4cker/cve-2024-27198-rce
CVE-2024-27198 & CVE-2024-27199 身份验证绕过 --> 在 JetBrains TeamCity Pre-2023.11.4 中的远程代码执行

 lunasec-io/spring4shell-poc
这是一个 Docker 化的应用程序,存在 Spring4Shell 漏洞(CVE-2022-22965)。
 m14r41/scan4secrets
使用170多条规则在源代码、Web URL和CI/CD中查找凭据和密钥,对照供应商API进行验证,并生成SARIF、JSONL、HTML、PDF或Excel报告。