#1
 mr-rizwan-syed/chomtesh
CHOMTE.SH 是一款强大的Shell脚本,旨在自动化渗透测试过程中的侦察任务。它利用多种基于Go的工具来收集信息并识别攻击面,是漏洞赏金猎人和渗透测试人员的宝贵资产。
 azizaltuntas/network-analysis-tools
Pcap(捕获文件)分析工具包(v.1)
 w01fh4cker/cve-2024-22120-rce
Zabbix服务器审计日志中的基于时间SQL注入导致远程代码执行
 notkmhn/cve-2022-21449-tls-poc
CVE-2022-21449 概念验证,演示其与运行在易受攻击的 Java 版本上的客户端以及恶意 TLS 服务器配合使用的方式。
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) 的漏洞利用代码
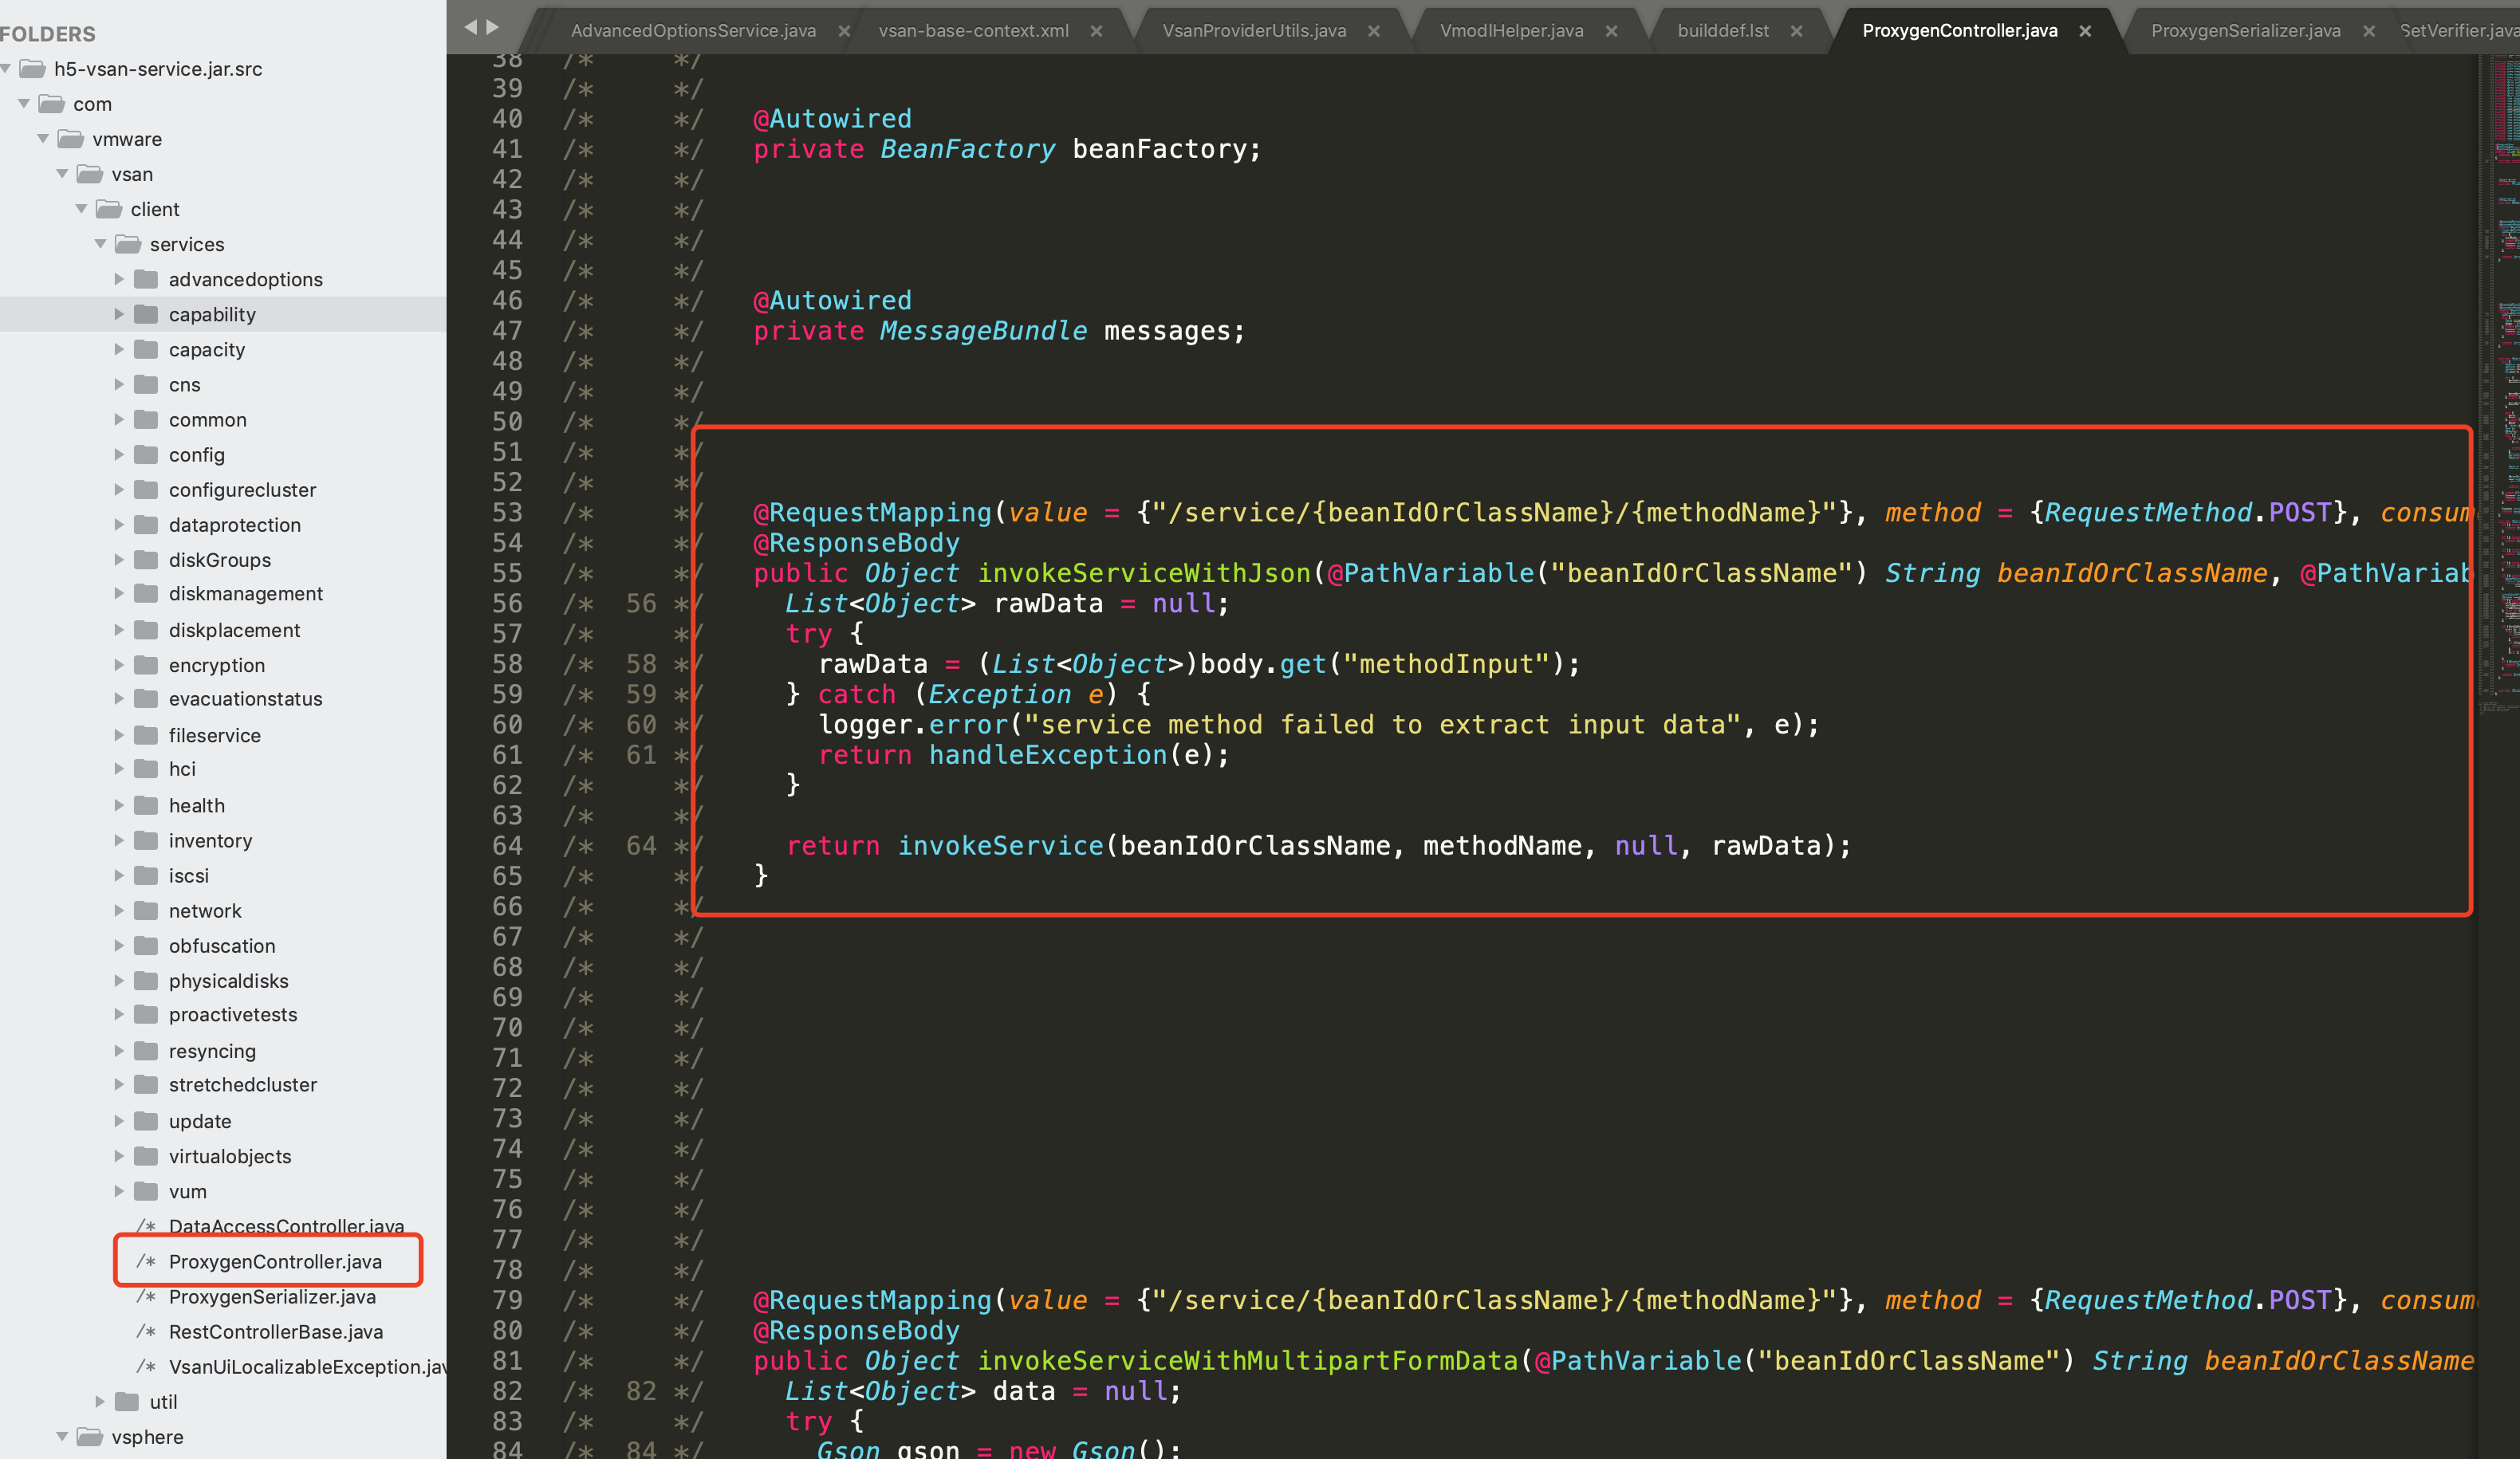 xnianq/cve-2021-21985_exp
CVE-2021-21985 漏洞利用
 masahiro331/cve-2020-9484
Educational proof-of-concept exploit for CVE-2020-9484 (Apache Tomcat RCE via session persistence). Includes Docker-based lab for testing the…
 enjoiz/bsqlinjector
用Ruby编写的盲注SQL注入利用工具。
 huseyinstif/cve-2026-2441-poc
CVE-2026-2441 的概念验证,这是 Chrome CSS 引擎中的一个释放后使用漏洞,演示了通过精心构造的 HTML 导致渲染器崩溃以及潜在的沙箱代码执行。
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
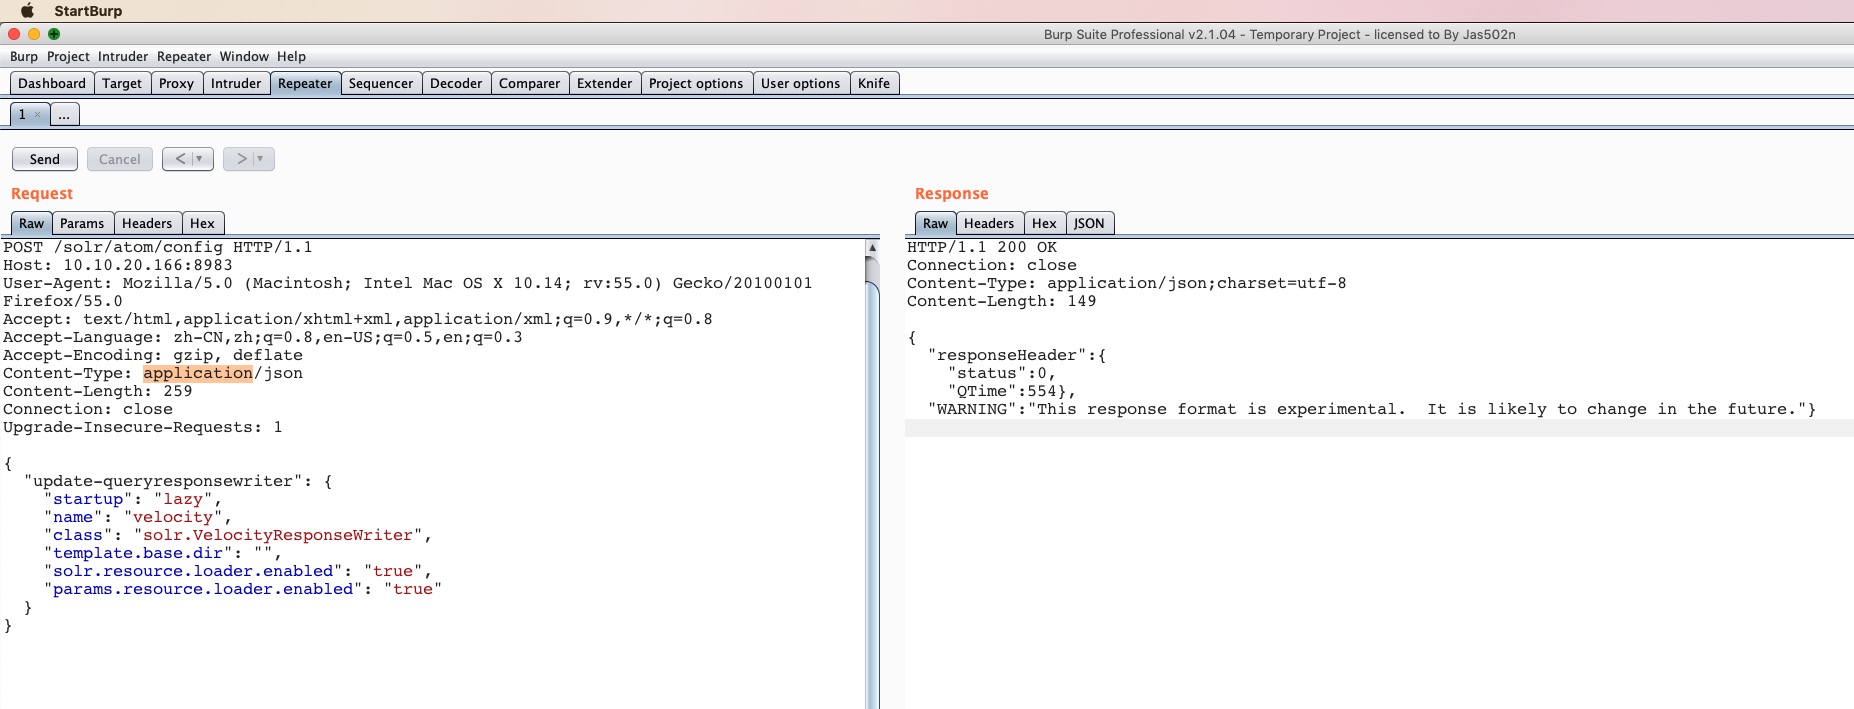 jas502n/solr_rce
Apache Solr Velocity 模板远程代码执行(RCE)
 dinosn/cve-2022-22963
针对 CVE-2022-22963(Spring Cloud Function SpEL RCE)的概念验证漏洞利用程序。可扫描 URL、执行命令,并识别存在漏洞的目标。
 bishopfox/cve-2023-27997-check
基于响应时间安全检测 FortiGate SSL VPN 实例是否易受 CVE-2023-27997 漏洞影响
 nccgroup/argumentinjectionhammer
一个用于识别参数注入漏洞的 Burp 扩展。
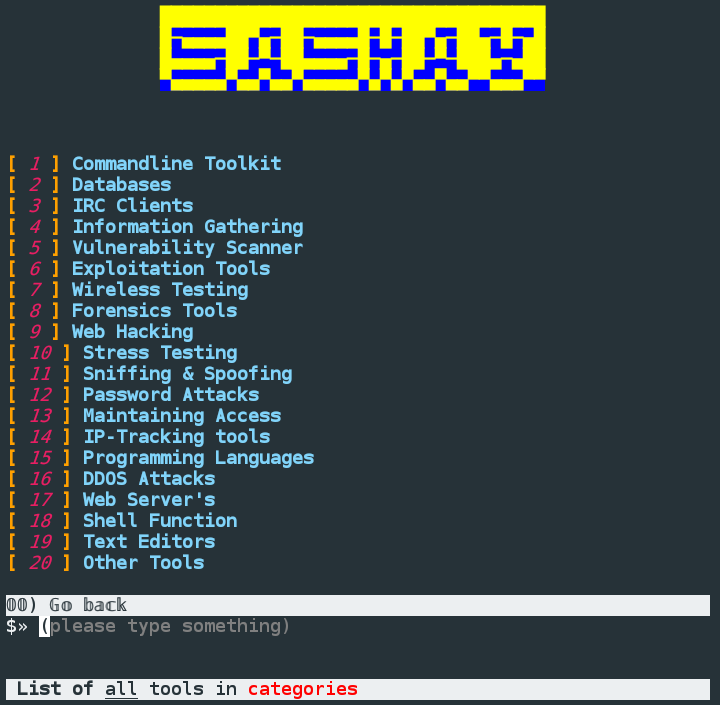 scalabli/sashay
Sashay 是一个用于安装实用工具的自动安装程序。
 codewhitesec/coldfusionpwn
针对 Adobe Coldfusion 11/12 的 CVE-2017-3066 利用工具