#1
 bishopfox/imperva_gzip_waf_bypass
Imperva Cloud WAF 绕过漏洞利用程序,通过 gzip Content-Encoding 标头规避 HTTP POST 请求上的 WAF 规则。包含检测脚本和手动测试步骤。
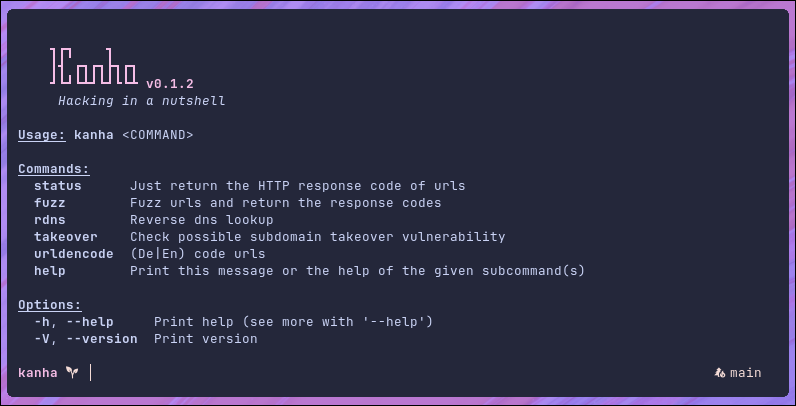 pwnwriter/kanha
🦚 一个用 Rust 编写的 Web 应用程序渗透测试套件。
 infosecn1nja/ycsm
这是一个快速安装脚本,用于搭建使用 nginx 反向代理和 letsencrypt 的弹性重定向器,兼容一些流行的后渗透工具(Cobalt Strike、Empire、Metasploit、PoshC2)。
 tarihub/blackjump
JumpServer 堡垒机未授权综合漏洞利用, Exploit for CVE-2023-42442 / CVE-2023-42820 / RCE 2021
 codingo/minesweeper
一个Burpsuite插件(BApp),用于辅助检测从超过23000个恶意加密货币挖矿域名加载的脚本(加密货币劫持)。
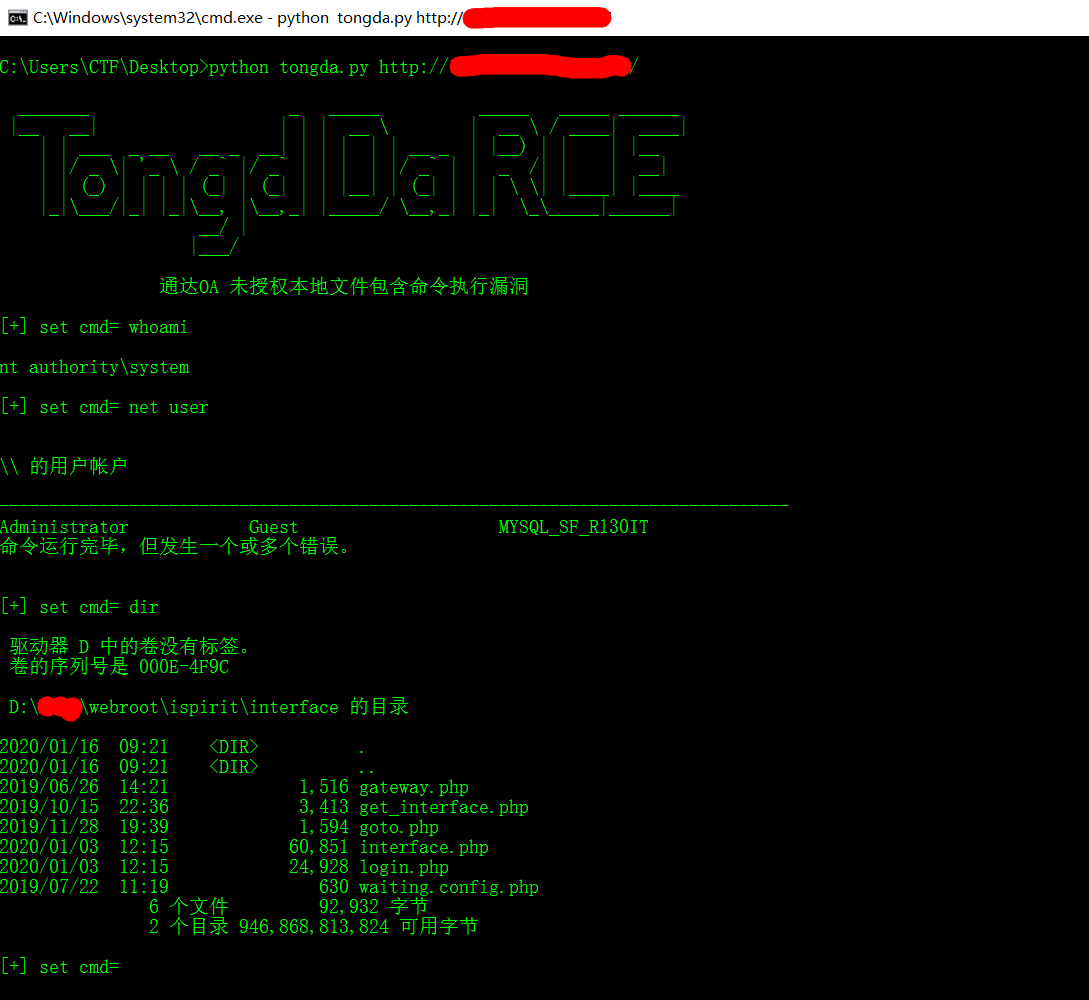 jas502n/oa-tongda-rce
Office Anywhere网络智能办公系统
 jehadalqurashi/blackdir-framework
Web应用漏洞扫描器
 spiderlabs/airachnid-burp-extension
一个Burp扩展,用于测试应用程序对Web缓存欺骗攻击的漏洞
 wh1te4ever/webkit-bug-256172
Safari 1day RCE 漏洞利用
 dxask88ma/weblogic-cve-2023-21839
基于Java的针对CVE-2023-21839的利用工具,通过LDAP注入对Oracle WebLogic Server版本12.2.1.3.0和12.2.1.4.0进行远程代码执行。
 nxenon/h2spacex
基于 Scapy 的 HTTP/2 最后一帧同步(也称为单包攻击)低级库/工具 + 利用时序攻击
 g0rx/cve-2018-7600-drupal-rce
PoC 漏洞利用集合,针对 CVE-2018-7600 Drupal 远程代码执行漏洞,包含多个针对 Drupal 7 和 8 的脚本,以及批量利用变体。
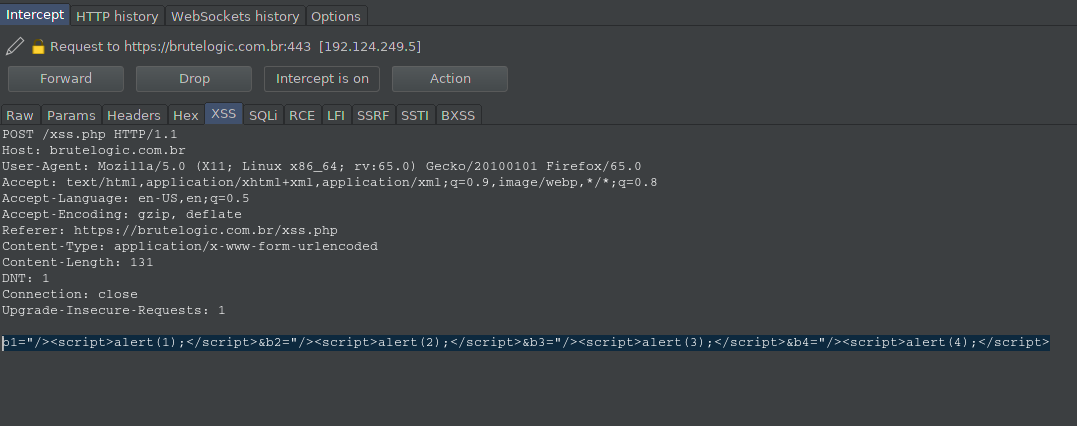 p3n73st3r/ghazi
Ghazi 是一个 BurpSuite 插件,用于通过不同的标签页测试各种 PayLoads,如 "XSS,SQLi,SSTI,SSRF,RCE 和 LFI"。每个标签页都会用所选标签替换 "Proxy" 或 "Repeater" 标签中的每一个 GET 或 POST 参数。
 forefy/reburp
一个将完整的 Montoya API 暴露为本地 REST API 的 Burp Suite 扩展,并带有 Swagger UI
 cuerz/cve-2021-36260
海康威视RCE漏洞 批量检测和利用工具
 jas502n/cve-2019-11581
Atlassian JIRA 模板注入漏洞 RCE