#1
 halencarjunior/bugbuntu
BugBuntu Linux
 morph3/crawpy
异步HTTP内容发现工具,具备自动校准、递归扫描和报告生成功能,用于枚举隐藏的Web目录和文件。
 r4ygm/dorkscout
自动化的Google dork扫描器,它从exploit-db获取dork列表,并扫描目标或整个互联网以查找易受攻击的应用程序、秘密文件和暴露的敏感数据。
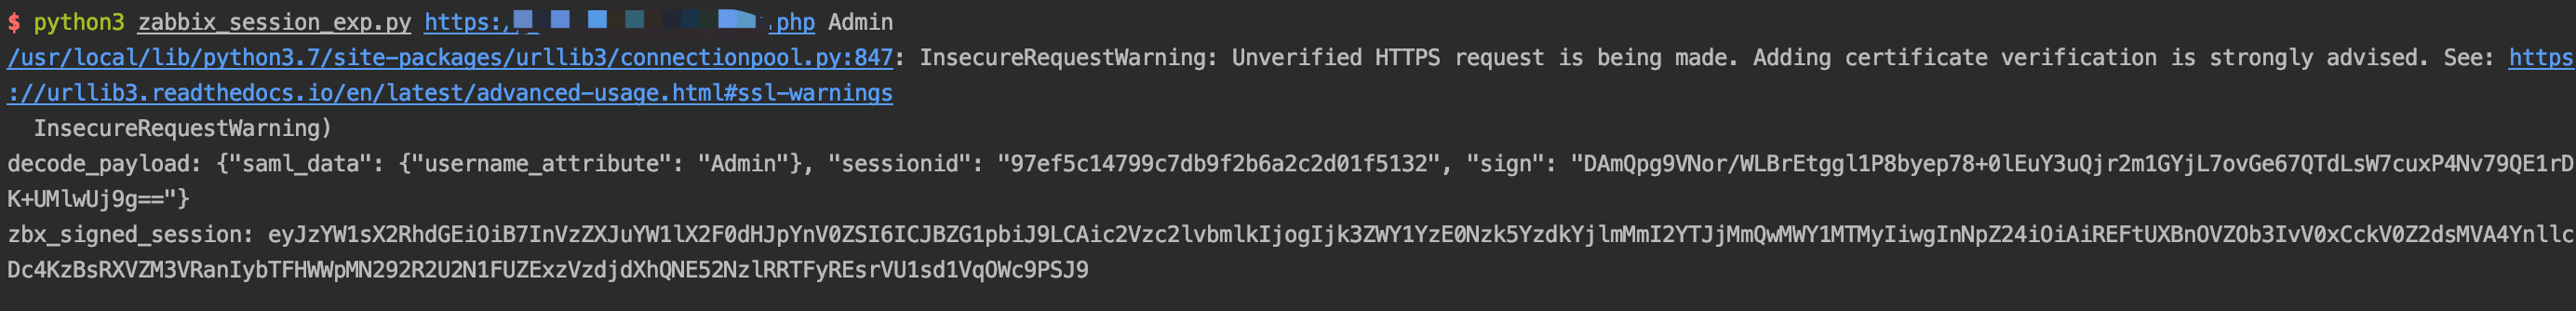 mr-xn/cve-2022-23131
cve-2022-23131 zabbix-saml-bypass-exp
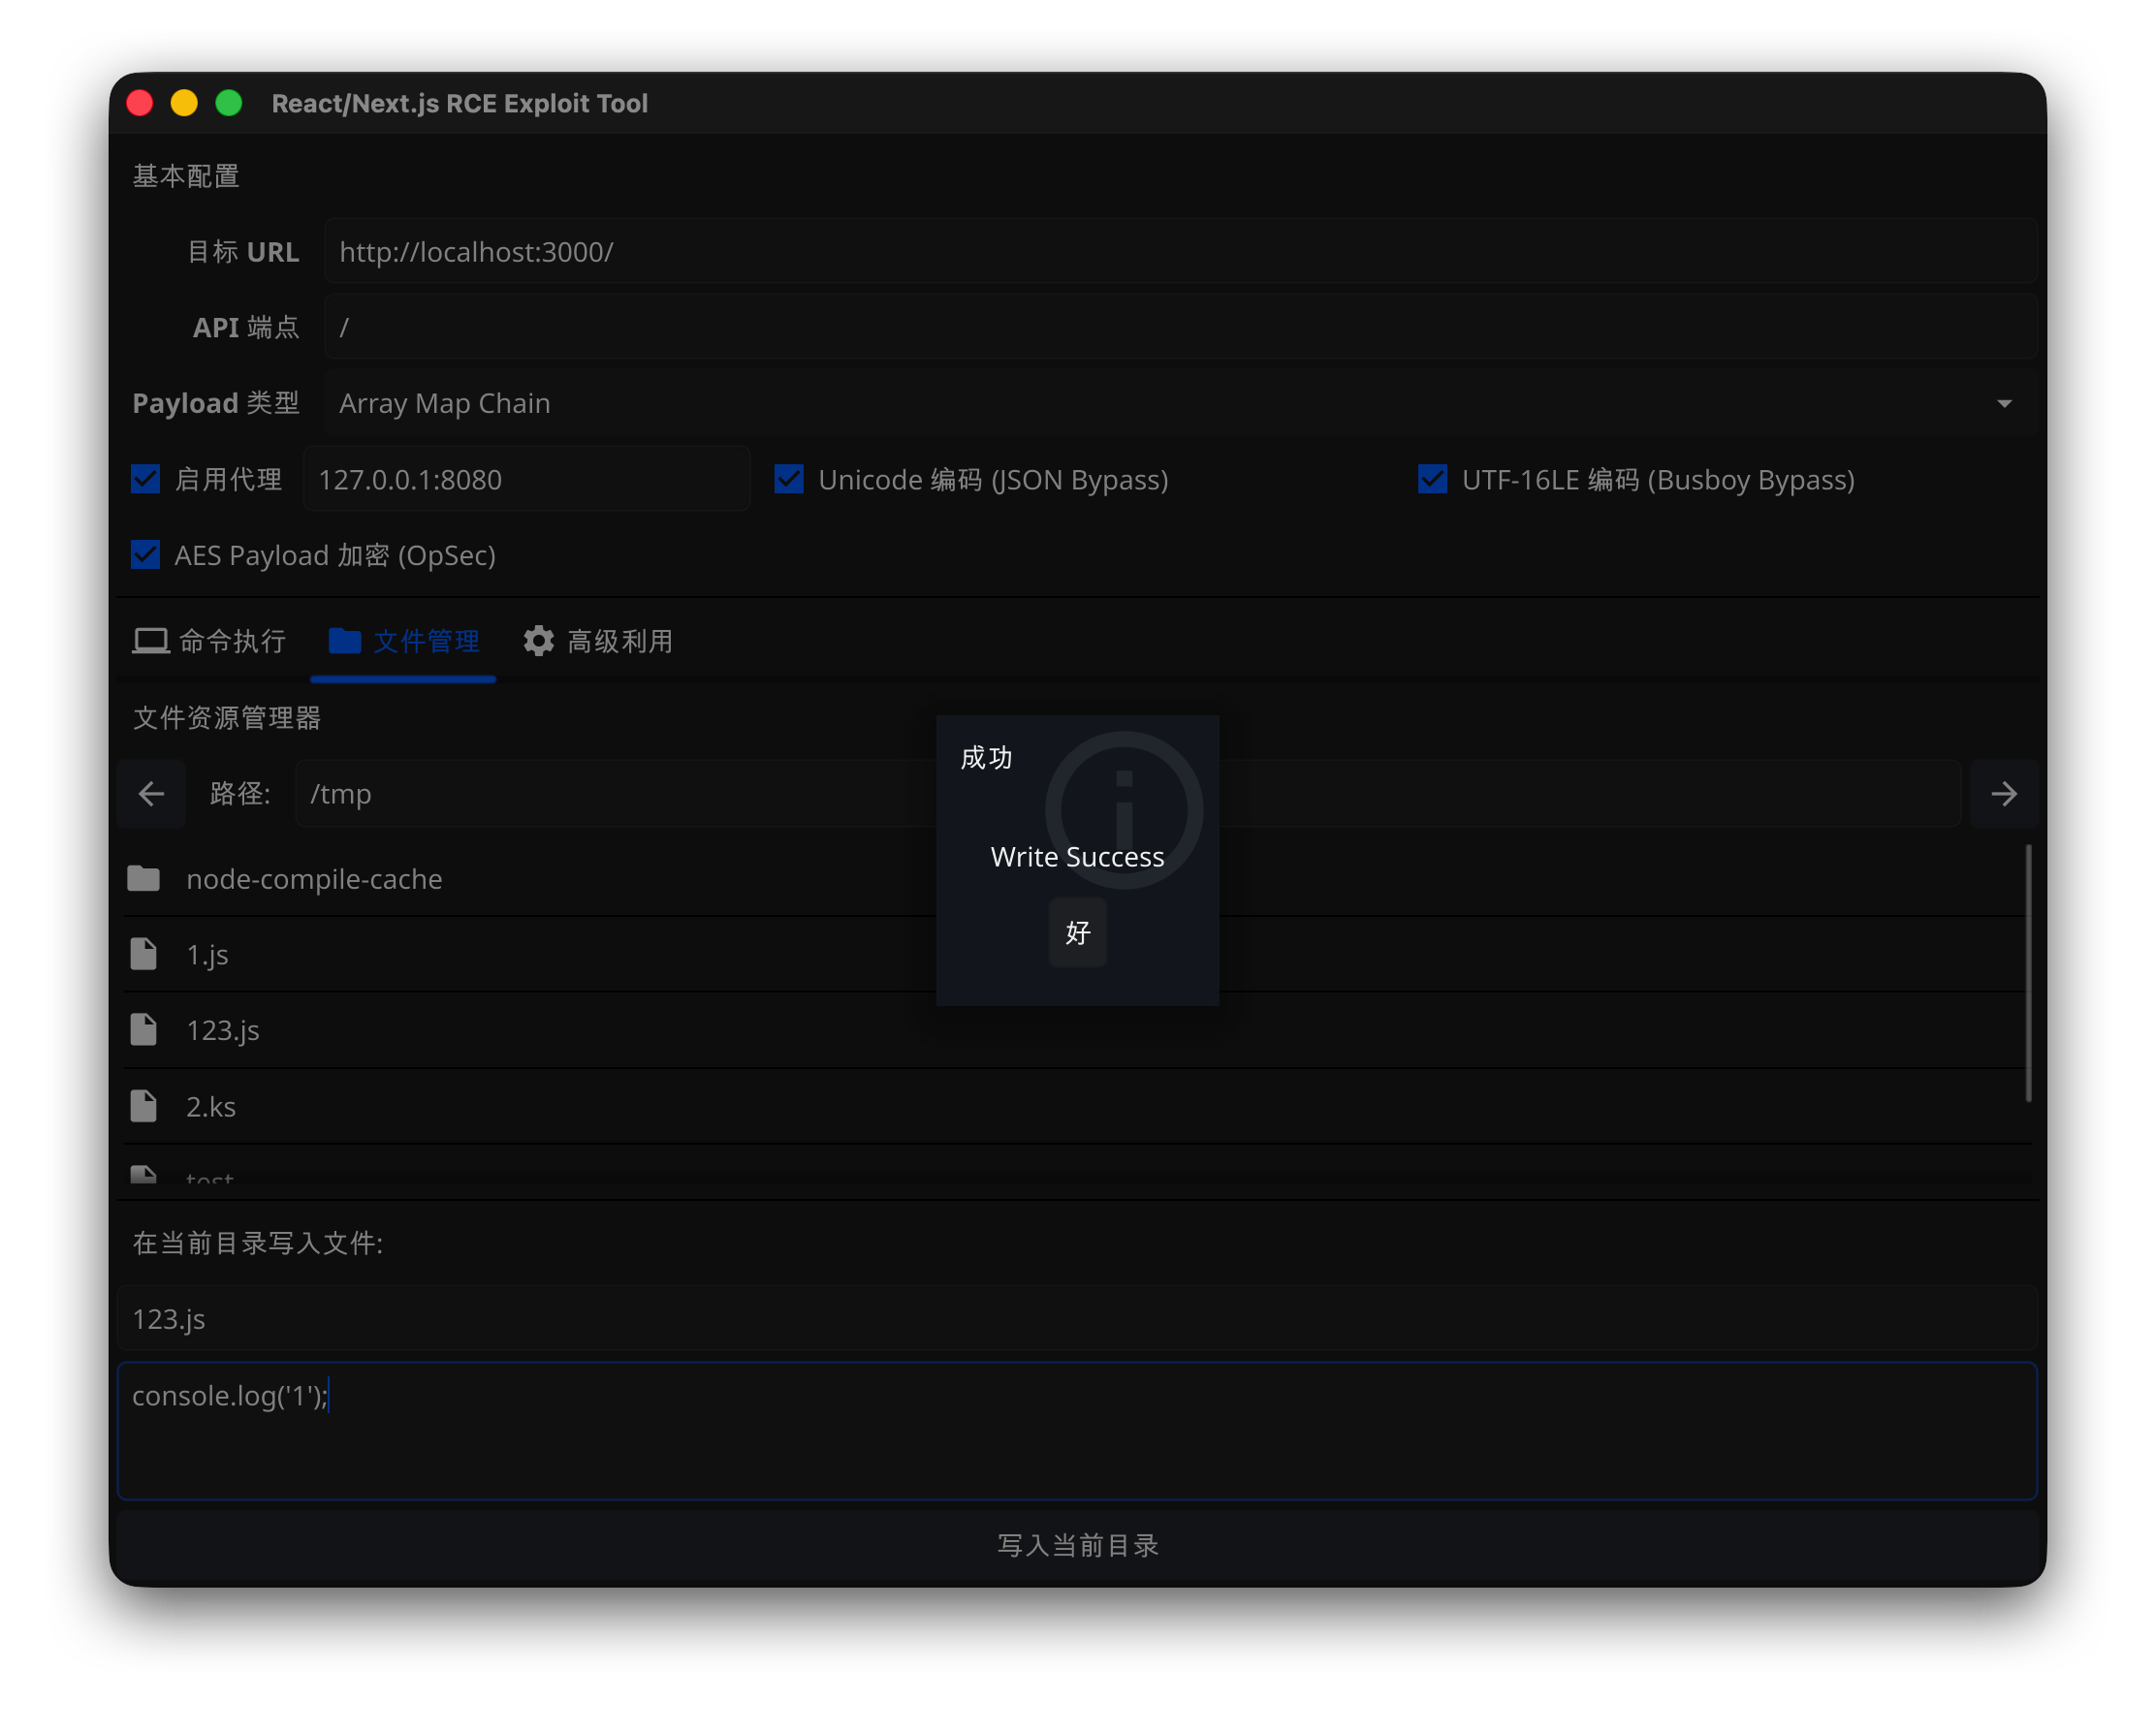 pyroxenites/nextjs_rce_exploit_tool
CVE-2025-55182 和 CVE-2025-66478 的漏洞利用
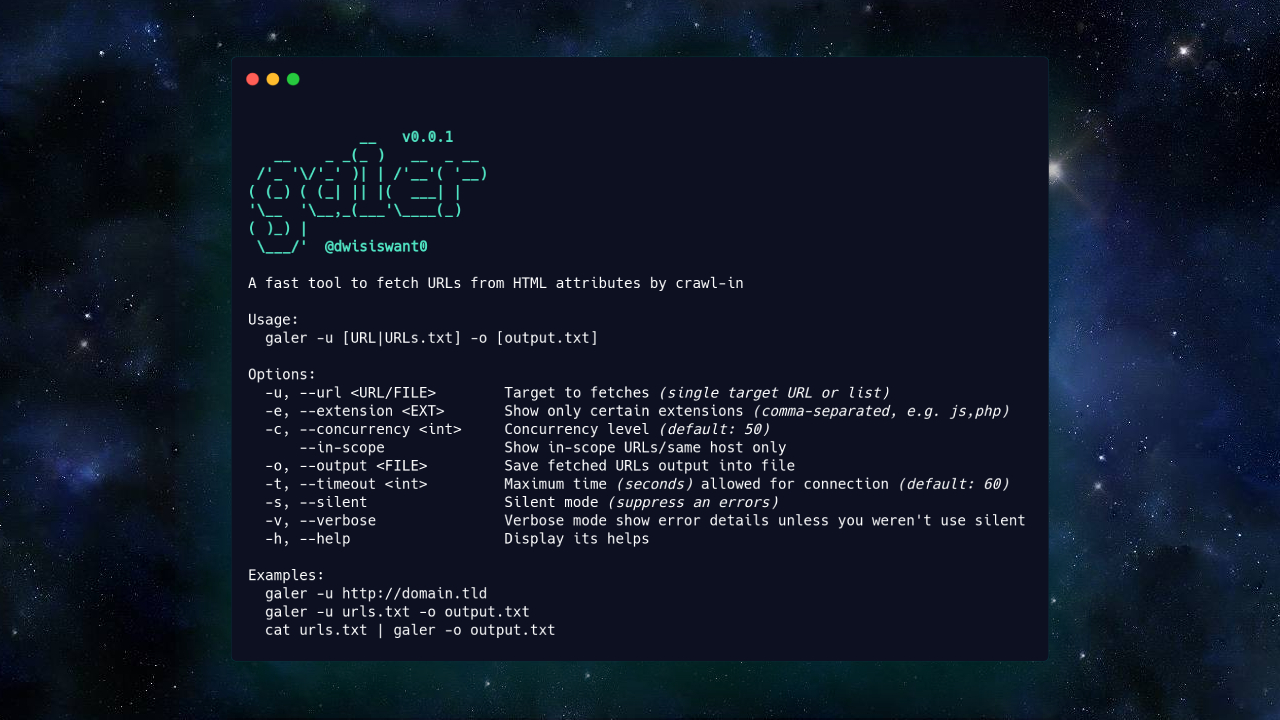 dwisiswant0/galer
一种通过爬行从HTML属性中快速获取URL的工具。
 a-d-team/grafanaexp
Grafana 未授权任意文件读取漏洞(CVE-2021-43798)的利用工具,可自动爆破插件/提取 secret_key/解密数据源信息。
 mhils/honeyproxy
此项目现已成为@mitmproxy的一部分。
 d00movenok/htmlsmuggler
✉️ 用于红队操作的HTML走私生成器和混淆器
 joshkar/x-recon
用于检测网页输入并进行XSS扫描的工具。
 landgrey/cve-2018-2894
CVE-2018-2894 WebLogic无限制文件上传导致RCE检查脚本
 aaronsvk/cve-2020-3956
VMware Cloud Director RCE(CVE-2020-3956)的PoC利用
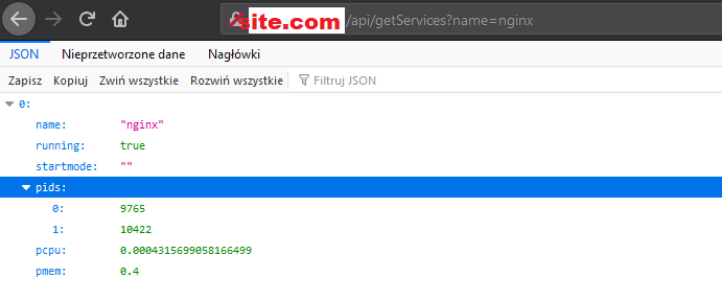 forbiddenprogrammer/cve-2021-21315-poc
CVE 2021-21315 PoC
 kkirsche/cve-2017-10271
用于 Oracle WebLogic WLS-WSAT 反序列化漏洞(CVE-2017-10271)的 Python 和 Metasploit 漏洞利用工具,具备检测扫描与远程代码执行能力。
 abhishekkr/n00brat
适用于POSiX(Linux/Unix)系统、作为Web服务运行的远程管理工具包(或特洛伊木马)