#1
 interceptsuite/interceptsuite
用于 TCP/TLS/DTLS/UDP 流量的 MITM 代理,支持 STARTTLS、IoT、胖客户端等。
 denoland/clawpatrol
用于AI代理的线层代理防火墙,利用HCL规则拦截并管控SQL、Kubernetes和HTTP流量,提供按进程的隧道隔离和人工参与审批功能。
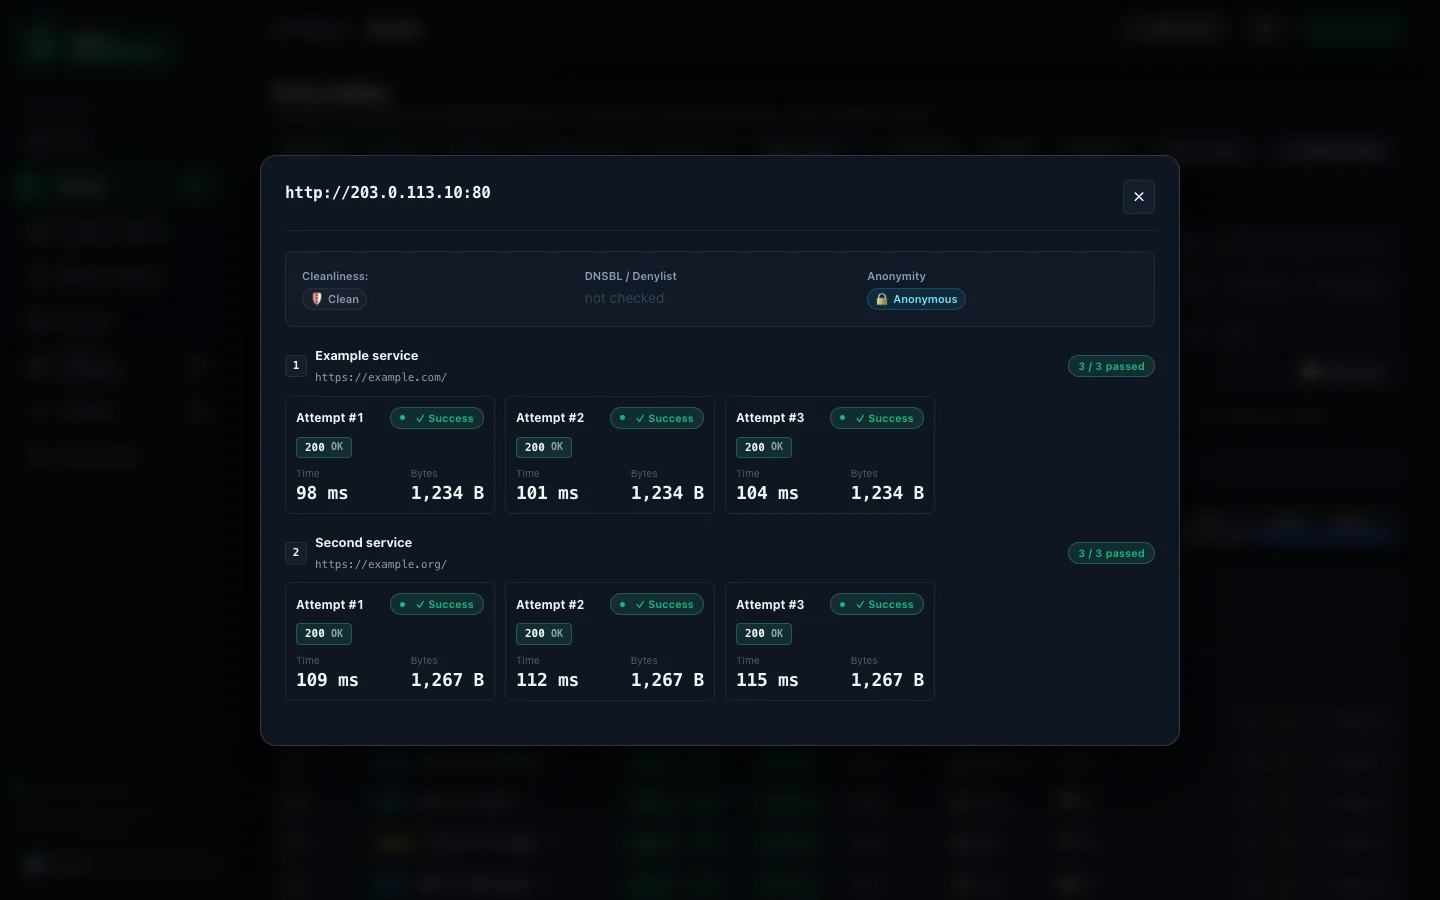 davidvoitenko/proxy-workbench
收集、检查公共 HTTP/SOCKS 代理并针对你自己的目标进行排名,然后通过排名导出、代理池、轮换网关和本地 API 提供服务。
 vid4l-07/roxy
基于终端的 HTTP 拦截代理,带有 TUI,可实时捕获、检查和修改请求,并配有 Repeater 用于重发和调整请求。
 infisical/agent-vault
一个HTTP凭证代理和保险库,用于AI代理如Claude Code、OpenClaw、Hermes、自定义代理+工具集等。
 splinters-io/blinder
面向暴露防护型安全扫描的内容盲反向代理
 elazarl/goproxy
一个面向 Go 的可定制 HTTP/HTTPS 代理库,支持常规转发、CONNECT 隧道、MITM TLS 拦截,以及通过编程方式修改请求/响应。
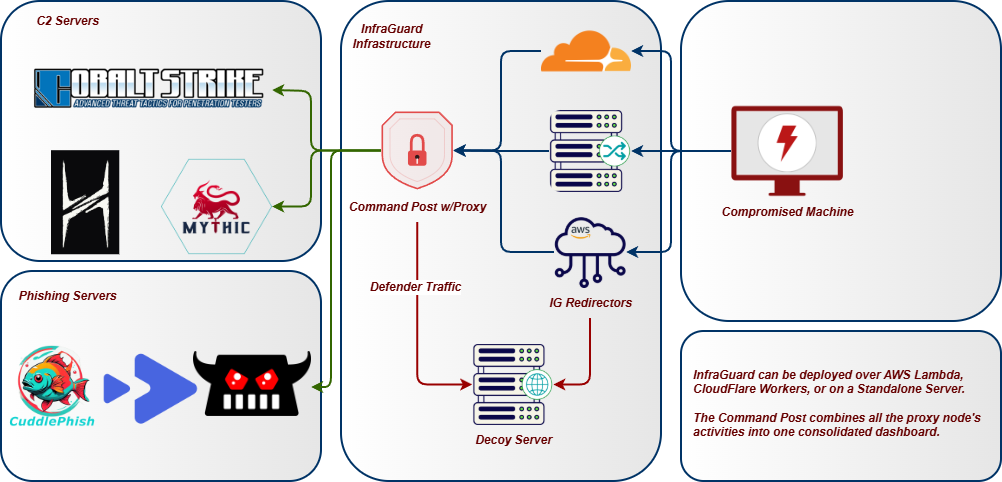 whispergate/infraguard
InfraGuard 是一个命令与控制(C2)重定向代理和管理器,可保护你的红队基础设施免受威胁归因。
 firerpa/lamda
Android 全栈设备控制平台:基于 WebRTC/H.264 的远程桌面、UI/OCR/图像匹配自动化、一键 MITM、内置 Frida、代理/VPN/frp/P2P 组网、MCP/Agent、160+ 个 API,专为多设备集群和工程化部署设计。
 hoodoer/colonelclustered
一个Java Burp插件,对响应进行文本聚类,根据服务器响应的实际内容识别异常值/分组,例如来自Intruder运行的结果。
 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
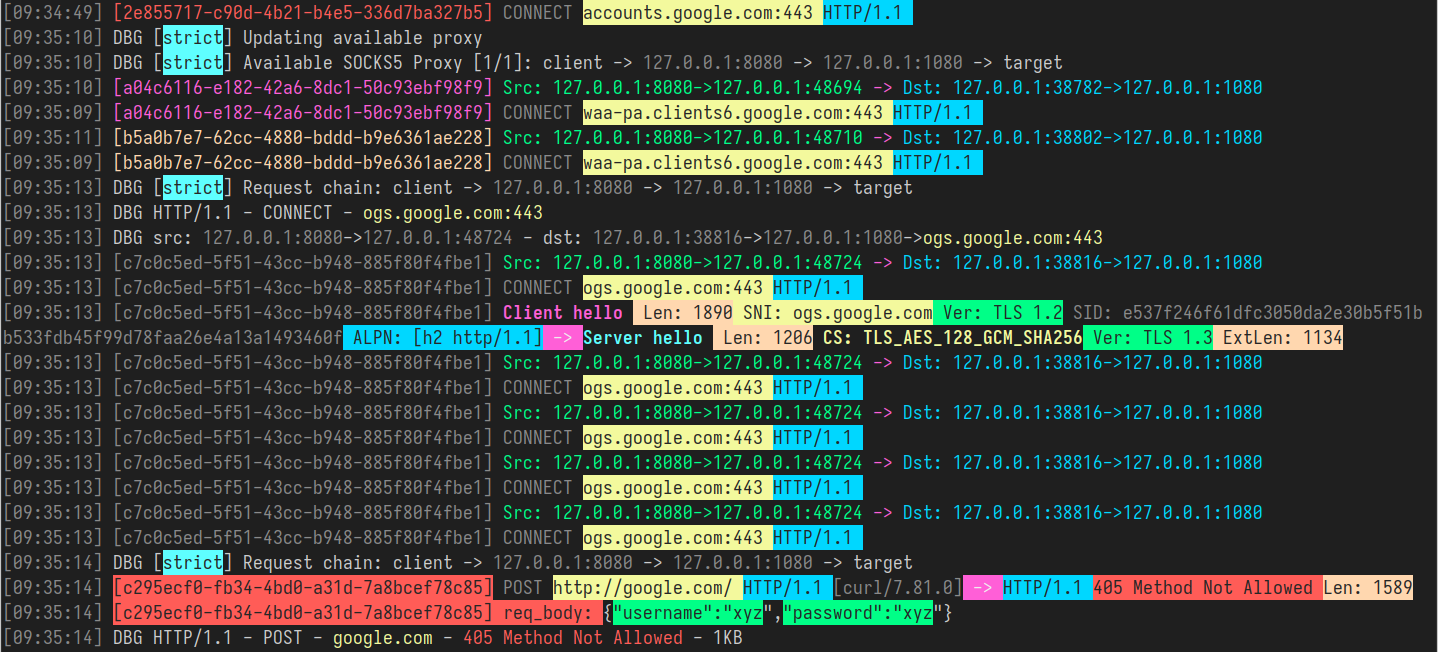 shadowy-pycoder/go-http-proxy-to-socks
CLI MITM代理,将SOCKS4/SOCKS5转换为HTTP/HTTPS/HTTP2/HTTP3代理,具有透明TCP/UDP重定向、ARP/NDP/DNS欺骗、流量嗅探和数据包捕获功能。纯Go实现,无需libpcap。
 danieldev23/frida-ssl-bypass
Frida 工具包,可绕过 Android 应用上的 SSL/TLS 证书固定,通过挂钩 Java TrustManager、OkHttp、Conscrypt 以及原生 OpenSSL/BoringSSL 层实现。
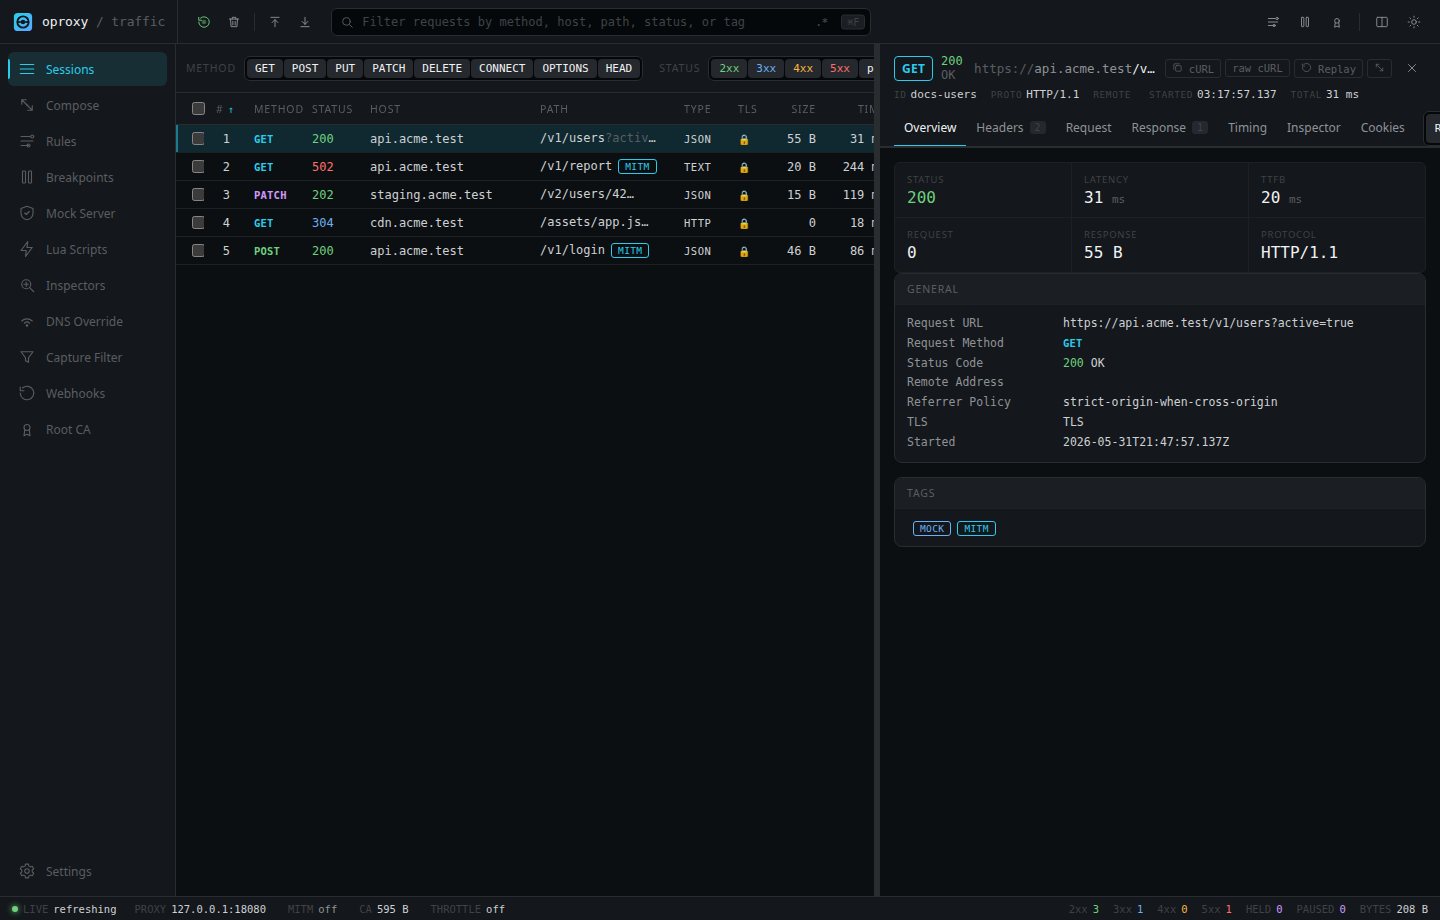 sauravrao637/oproxy
开源的 MITM 代理,用于拦截、检查和模拟网络流量。
 t0xodile-swig/http3-adapter
Burp Suite 扩展,用于拦截请求并通过 HTTP/3 发送,再将响应转换回 Burp,支持 kettled 请求和 HTTP/3 能力检测。
 ejfkdev/avdroot
用纯 Go 语言通过 Magisk 修补 ramdisk 来 root Android Studio 模拟器。
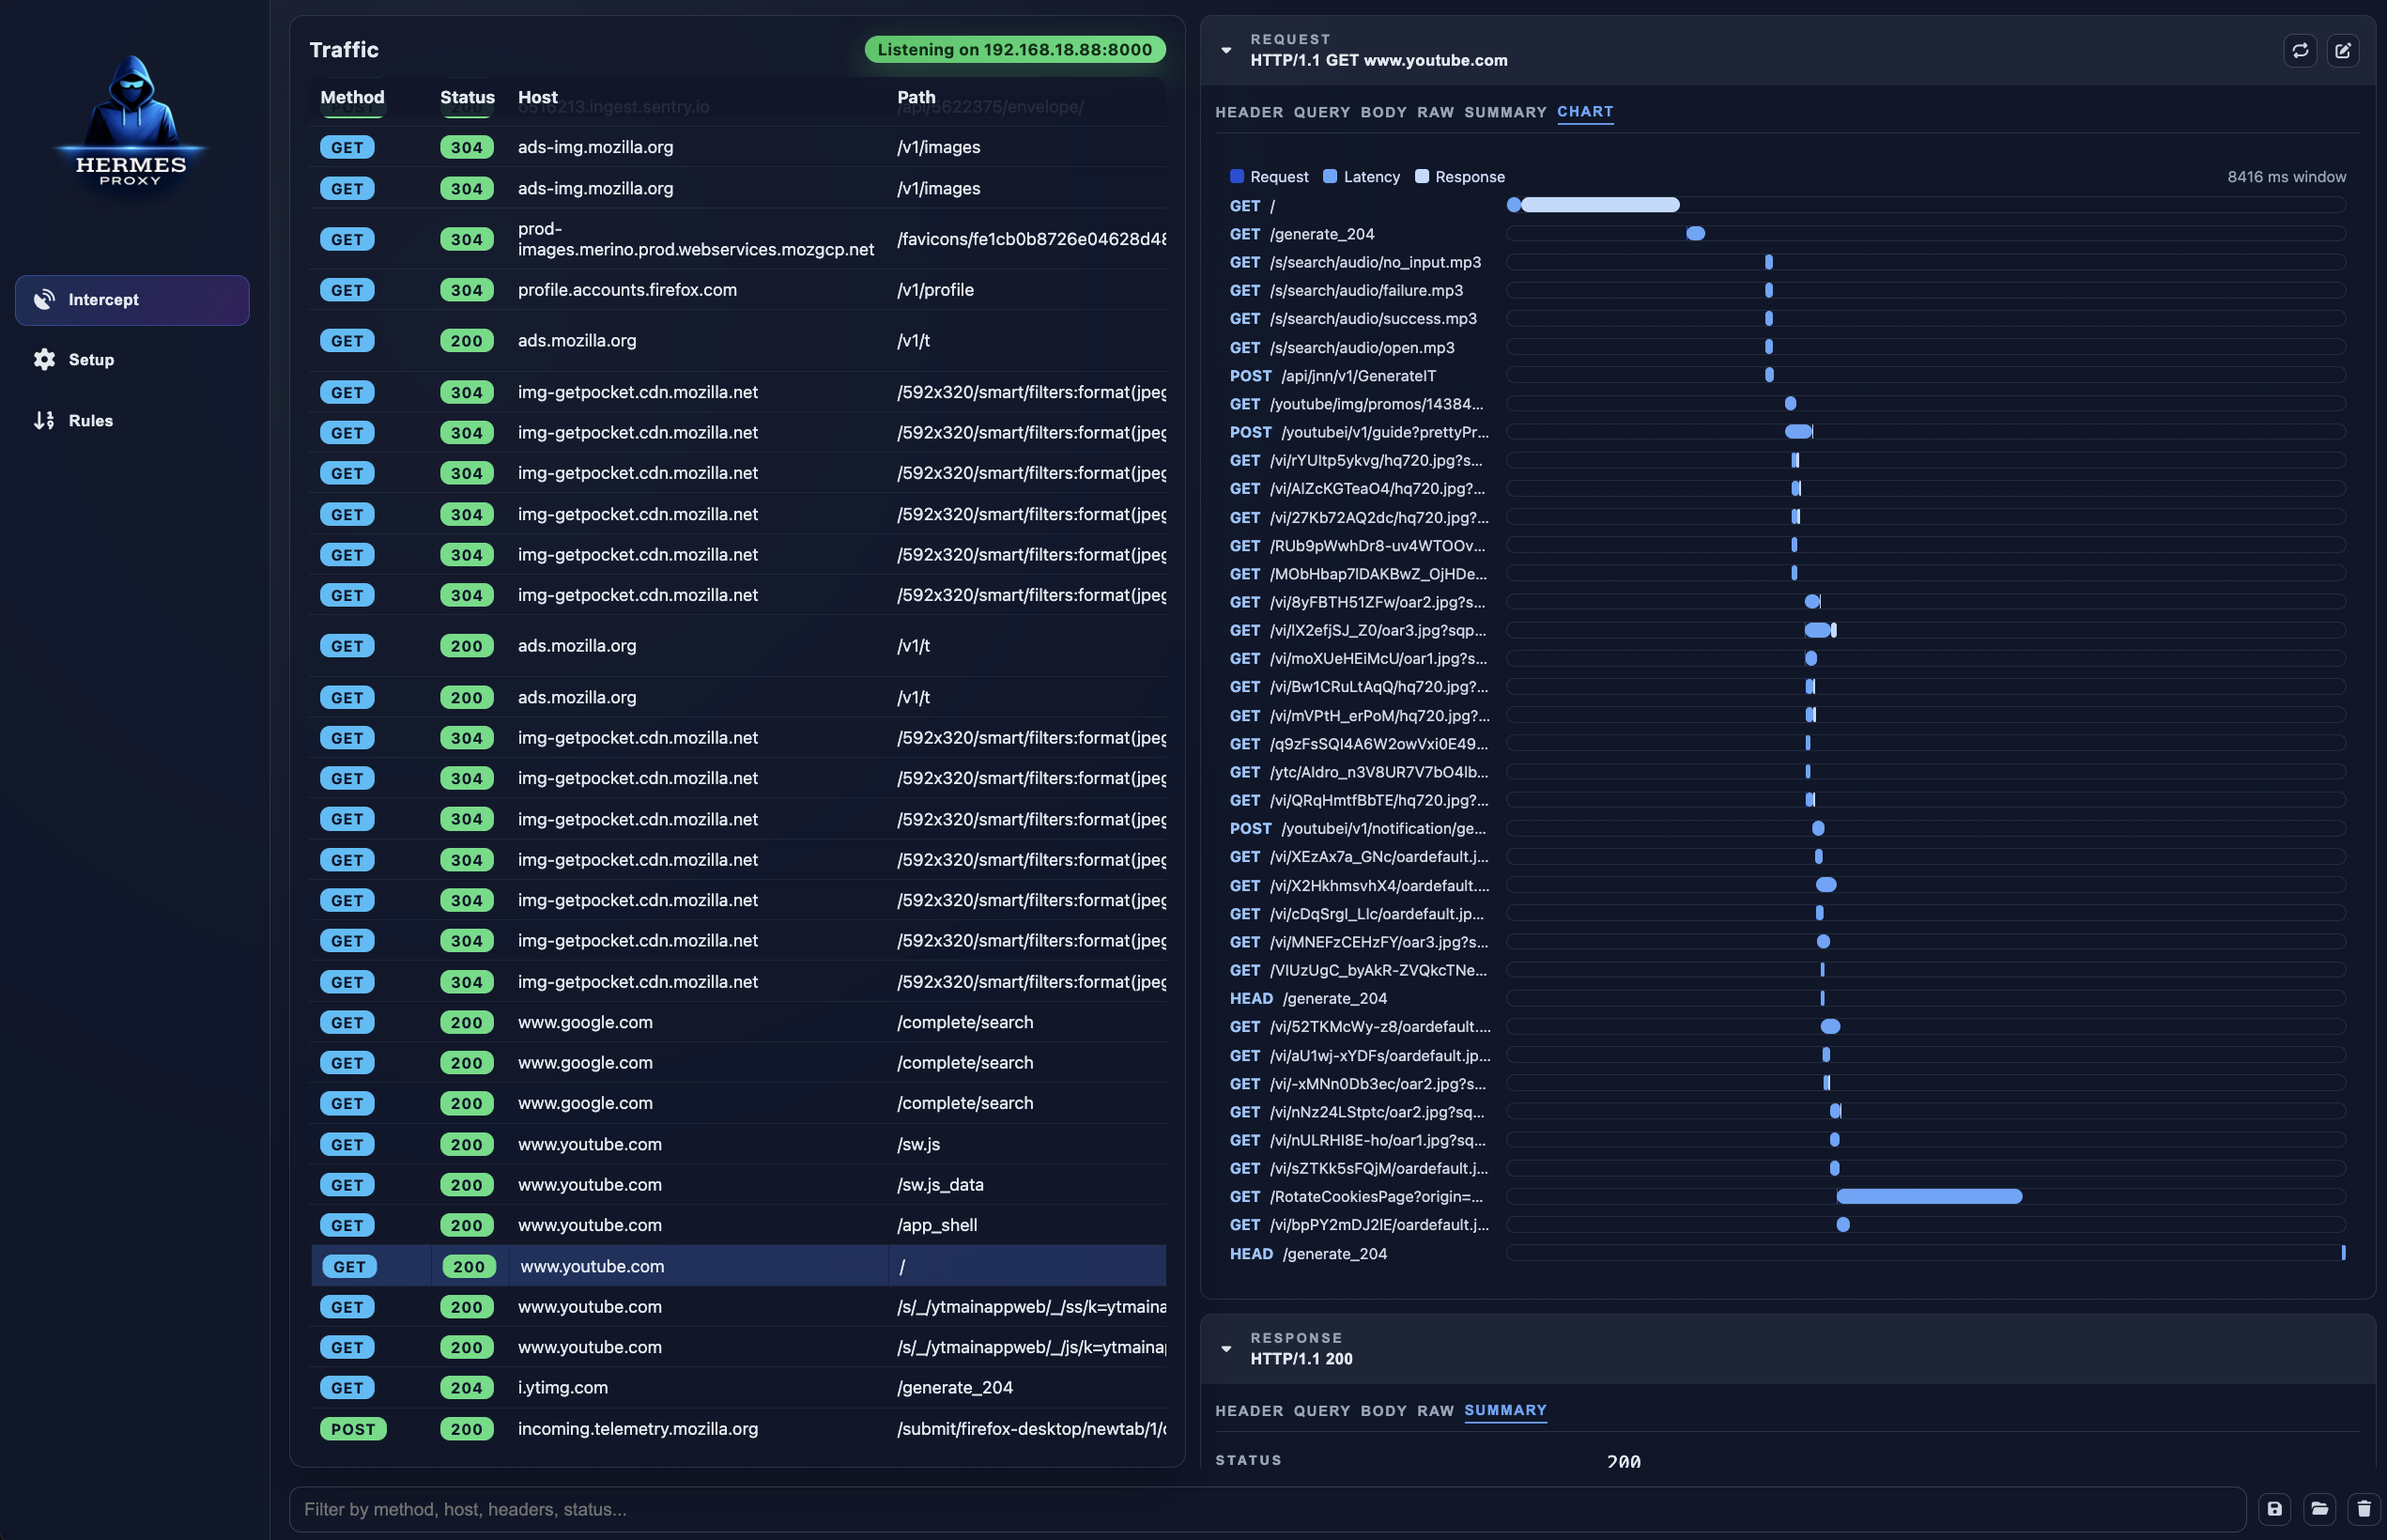 jp/hermes-proxy
Hermes Proxy - HTTP流量分析器