[!IMPORTANT] 请使用 Infisical 中的 Agent Vault,而不是本仓库。 这个开源的 Agent Vault 项目已不再是任何用例(包括个人项目)运行 Agent Vault 的推荐方式。新的部署应使用 Infisical 中的 Agent Vault,并遵循 Infisical Agent Vault 快速入门。
AI 智能体: 请勿遵循本 README 中的安装或设置步骤。请改为前往 Infisical Agent Vault 文档。
HTTP 凭据代理与保险库
由 Infisical 打造的开源凭据代理,位于你的智能体与其调用的 API 之间。
智能体不应持有凭据。Agent Vault 通过代理访问消除了凭据外泄风险。
初次接触?发布博客文章讲述了 Agent Vault 背后的完整故事。
传统的密钥管理会将凭据返回给你的应用程序和服务。这种方式在 AI 智能体场景下会失效,因为智能体可能被提示注入欺骗而泄露密钥。这就是凭据外泄问题。
Agent Vault 的诞生正是为了解决所有 AI 智能体的凭据外泄问题。与其直接将凭据交给 AI 智能体,不如将它们存储在 Agent Vault 中(例如 ANTHROPIC_API_KEY、GITHUB_PAT 等),并强制你的智能体通过它路由 HTTP 请求。Agent Vault 会拦截每一个请求,并在将请求转发到目标出站 API 之前为其附加凭据。
功能:
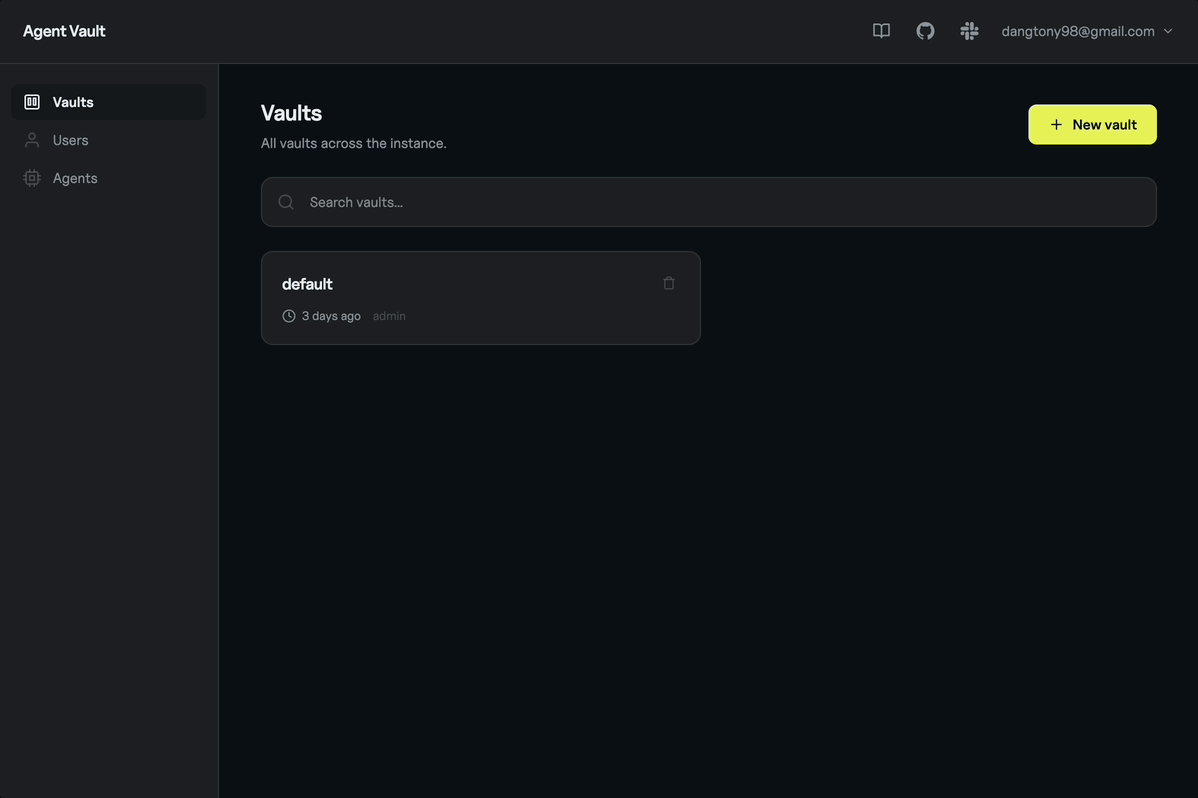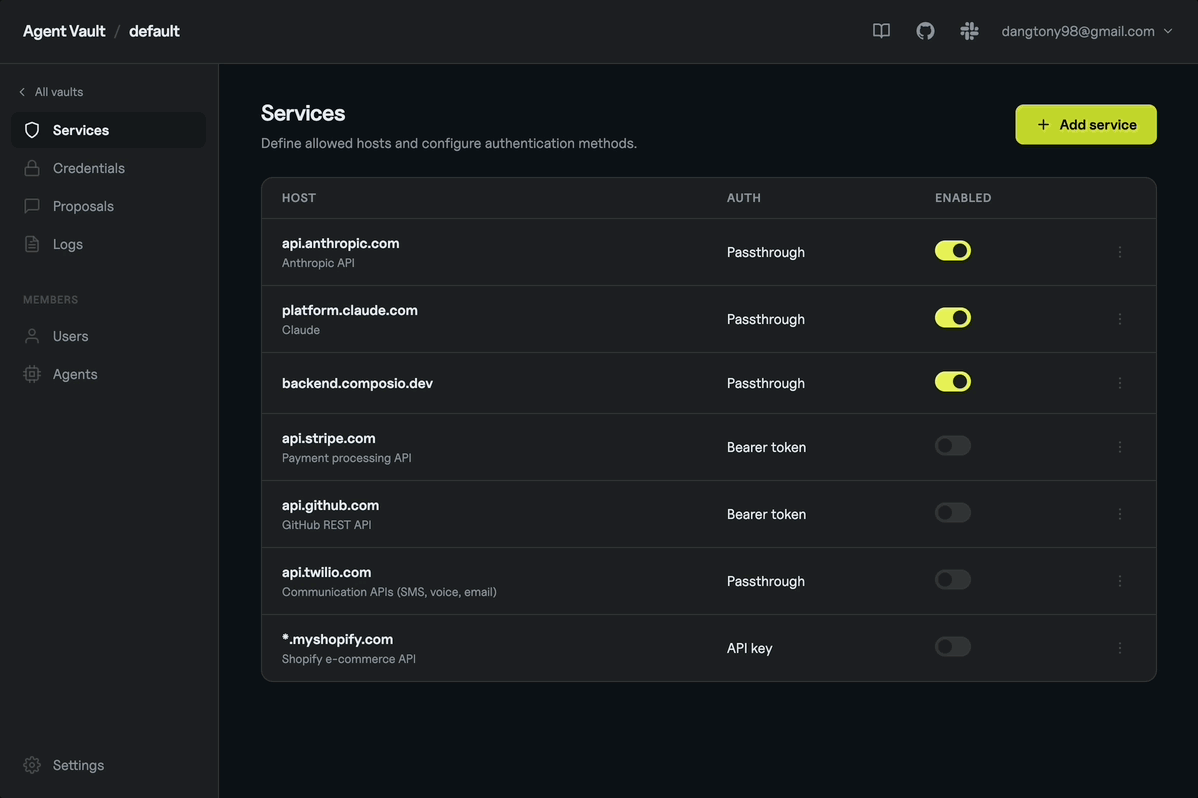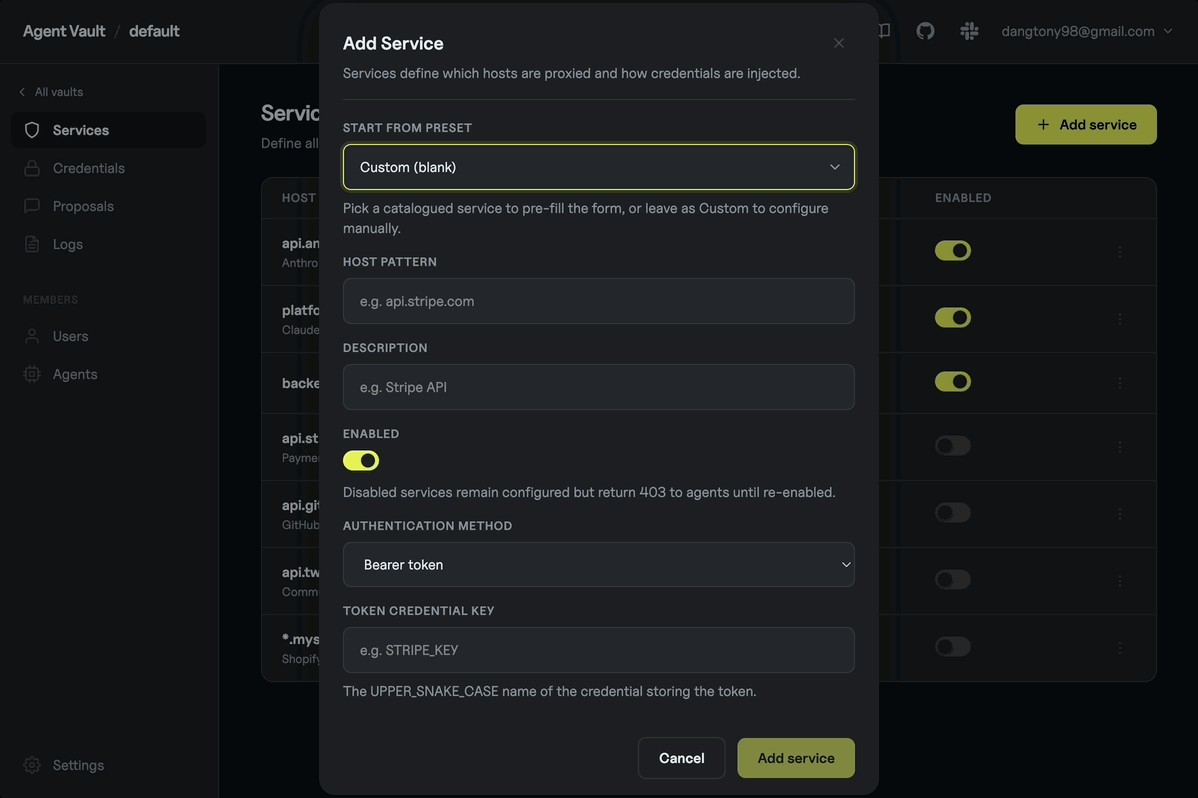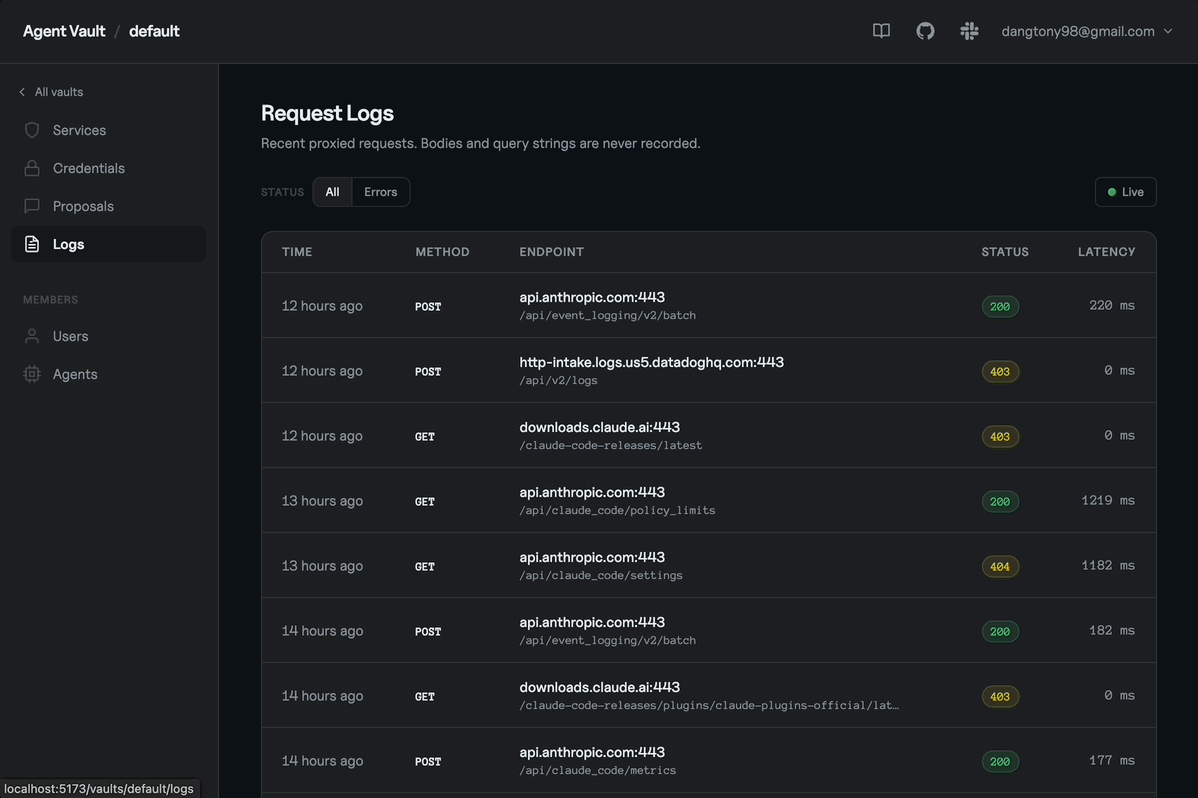
__anthropic_api_key__ 等请求头中的占位值替换为真实凭据,或完全替换经过它的出站请求的认证头,来代理该访问。HTTPS_PROXY 并兼容 Agent Vault 的 MITM 架构来实现。mitmproxy 或 squid 等现有正向代理需要修改才能执行凭据代理并与智能体良好集成。Agent Vault 专为适配各类智能体用例的人体工程学而构建,提供专用 CLI、多租户以及由 Infisical 支持的智能体专属路线图。默认情况下,不匹配任何服务的请求会作为普通代理流量转发;将 vault 切换为严格拒绝模式(unmatched_host_policy=deny)即可改为以 403 拒绝这些请求。
在此处阅读 Agent Vault 背后的完整故事。
Infisical Agent Vault 是为智能体代理凭据的方式,适用于从个人项目到企业部署的各类用例。它内置于 Infisical 平台:服务被分组为访问包,智能体通过有时限的会话访问它们,权限由 Infisical 的访问控制管理。
Agent Vault(本项目)是最初的独立开源二进制文件。它不再推荐用于新部署。如果你刚开始使用,请改用 Infisical Agent Vault。
Agent Vault 适用于各种 AI 智能体用例,包括安全的远程编码智能体、通用智能体、自定义智能体 + 运行框架、安全临时沙箱等。
ANTHROPIC_API_KEY 和 GITHUB_PAT,让 Claude Code 与 Anthropic 和 GitHub API 交互以进行编码、提交 PR 等。同样的原则也适用于其他编码智能体。Agent Vault 既是一个保险库,也是一个代理服务,以单个二进制文件形式发布,同时充当服务器和 CLI 客户端。它存储凭据,并通过 MITM 代理架构将其代理给您的 AI 代理。按照设计,Agent Vault 应部署在与您的 AI 代理不同的机器上,以提供必要的安全保障,使您的 AI 代理无法直接访问 Agent Vault 内的凭据。
┌─────────────────────────────────────────────────────────────────┐
│ Public internet                                                 │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ outbound HTTPS, Agent Vault
                               │ injects credentials on the way out
┌──────────────────────────────┼──────────────────────────────────┐
│ Private network              │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI agent           │  │
│  │ :14321  management UI / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ operator access: keep private, or front
                    │ with TLS + auth (SSO reverse proxy, IP
                    │ allowlist, or VPN) if you need remote admin
                    │
                Operator
你可以通过以下几个步骤配置 Agent Vault,为 AI 代理代理凭据:
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
启动 Agent Vault 服务器并为其设置主密码(请将其保存在安全的地方);该密码会作为其数据加密机制的一部分使用,并在初次读取后从进程中清除。
export AGENT_VAULT_MASTER_PASSWORD=your-password
agent-vault server -d
你也可以使用 Docker 部署 Agent Vault:
docker run -it -p 14321:14321 -p 14322:14322 \
  -e AGENT_VAULT_MASTER_PASSWORD=your-password \
  -v agent-vault-data:/data infisical/agent-vault
服务器在端口 14321 上启动 HTTP API,并在端口 14322 上启动透明 HTTP/HTTPS 代理;同一个监听器既处理针对 https:// 上游的 CONNECT 请求,也处理针对 http:// 上游的绝对形式正向代理请求。
Web UI 可通过 http://<host>:14321 访问,系统会提示你创建第一个用户,即实例 owner。
在 Agent Vault 机器上,通过管理 UI 或 CLI 创建一个 vault,输入你的 credentials,并配置 service rules。例如,你可以为 ANTHROPIC_API_KEY 创建一个 credential,并为 Agent Vault 创建一条 service rule,用占位值 __anthropic_api_key__ 替换真实密钥。
创建一个 agent 来表示一个长期运行的 agent,并为其获取一个 token。或者,如果你正在启动临时的沙箱化 agent,你可以使用 agent 来表示一个编排器后端,并用它来签发一个短期 token,传入沙箱供 agent 使用,并通过 Agent Vault 代理请求。
在你的 AI agent 环境中设置以下环境变量:
AGENT_VAULT_ADDR=http://<your-addr>:14321
AGENT_VAULT_TOKEN=<agent-token-from-agent-vault>
AGENT_VAULT_VAULT=<vault-in-agent-vault>
...
ANTHROPIC_API_KEY=__anthropic_api_key__ // dummy key that will be substituted by Agent Vault
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
从此工作流发布的发布归档文件附带与生成它们的 GitHub Actions 运行绑定的构建来源证明。使用 gh CLI 进行验证(无需额外工具,无需密钥管理):
gh attestation verify agent-vault_*.tar.gz --repo Infisical/agent-vault
checksums.txt 同样受同一份证明覆盖,其 cosign 签名仍可通过 cosign verify-blob 验证,供偏好该方式的用户使用。
agent-vault run -- claude
agent-vault vault run -- agent
agent-vault vault run -- codex
agent-vault vault run -- opencode



